 Maksim


по индикатору ACT видна какая-либо реакция маршрутизатора на нажатие reset?
 Maxim
Во включенном состоянии реакции нет
Maksim
а в момент сброса?
Maxim
АСТ и пауэр горят
Maxim
секунду
Maksim
Удерживайте кнопку до тех пор, пока индикатор ACT не начнет моргать
Maksim
если после этого закончит моргать - это режим netinstall
Maxim
Реакция есть
Maxim
Но сброс не происходит
Maksim
попробуйте netinstall
Maksim
предварительно скачав утилиту и сам routerboard для вашего устройства
Maxim
сейчас попробую
Maksim
инструкций как это выполнить хватает в свободном доступе
Maksim
отключите файервол
 Cumberbatch
Пусть пробуют. Достаточно информации.
Maxim
инструкций как это выполнить хватает в свободном доступе
Благодарю! Netinstall помог, хорошего вечера!
First Name
Подтверждаю, пофиксили
Видать не все пофиксили. Заливаю нетинсталом 6.43.2 в RB951Ui-2HnD версию 6.43.2, WinBox 3.18; восстаналиваю свежий бекап конфига из бинарника (создавался в этой же 6.43.2); все успешно; первый же ребут и... залогиниться винбоксом уже не могу, не признает или юзера или пасс (дефалтный admin заблочен мной).
Ошибка ввода имени и пасса исключена. Повторял эту процедуру трижды, баг воспроизводится стабильно.
 Дмитрий
Andrei
Подскажите, гуру-аксакалы Правило port scanner detection лучше в таблице raw размещать?
 Владимир
Подскажите, гуру-аксакалы Правило port scanner detection лучше в таблице raw размещать?
На раве лучше блочить результат этого правила
Igor
Ребята, доброго времени суток! Mikrotik hap/hex lite используется как OVPN-клиент. Вопрос заключается в следующем. Почитал много мануалов. На сервере включено использование ".ca", собственно говоря без него никуда. Однако в некоторых статьях люди сбрасывают ".ca" сертификат на МТ, в некоторых нет. Проверил у себя без ".ca" работает. Только .crt и .key. Внимание вопрос! Нужен ли ".ca" сертификат на МТ?
Igor
Это конечно логично!)) Но может я что-то не учёл?
 Artem
Для справки в группе, обновил до 6.43 eoip перестал отваливаться!
2 недели полет нормальный
 Dmitrii
6.43.2?
 Mihail
Это конечно логично!)) Но может я что-то не учёл?
Настраивал ovpn между двумя MT. Инструкция в wiki. На сервере есть сертификат .ca на клиенте нет. Работает.
Igor
У меня тоже работет. Но по опыту работы, например клиента под Windows/Debian, без .ca не взлетает. Поэтому и решил уточнить...
Mihail
Блог у товарища Greg Sowell, про mt часто пишет. Довольно интересно.
Yevhen
благодарю
 Alexey
Для справки в группе, обновил до 6.43 eoip перестал отваливаться!
2 недели полет нормальный
а на какой он отваливался?
Artem
Ой, 6.42х
Вобщем было 6.2 все ок
6.43 тоже ок
Промежуток подвел
Bomberman
Для справки в группе, обновил до 6.43 eoip перестал отваливаться!
2 недели полет нормальный
Зато другие глюки прилетели. У людей вон RADIUS-авторизация перестала работать
Artem
На 5 ггц?
Artem
Нет, впн
Была у друга проблема- после обновления. Ему пришлось отдельный профиль для 5ггц создавать. Потому что только на 5 отвалилась авторизация...
Andrei
Может быть кто-то сталкивался с 42 опцией dhcp на mikrotik? Windows клиенты нормально её съедают?
🧙♂️
Может быть кто-то сталкивался с 42 опцией dhcp на mikrotik? Windows клиенты нормально её съедают?
почему они должны ее не сьесть?
🧙♂️
речь про нтп?
Andrei
Да
🧙♂️
там рабочая группа чтоль? зачем нтп раздавать?
🧙♂️
там нет доменного окружения?
Andrei
Нет домена
🧙♂️
пичалька, но опять же зачем раздавать если там и так нтп прописан в них по дефолту?
🧙♂️
time.windows.com
Cumberbatch
Спросили же сталкивался ли кто? Не разводите балаган.
 Moneron 🇷🇺
Может быть кто-то сталкивался с 42 опцией dhcp на mikrotik? Windows клиенты нормально её съедают?
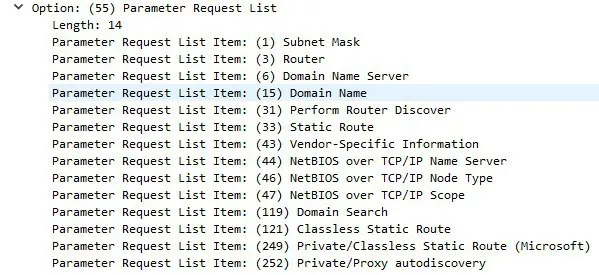 🧙♂️
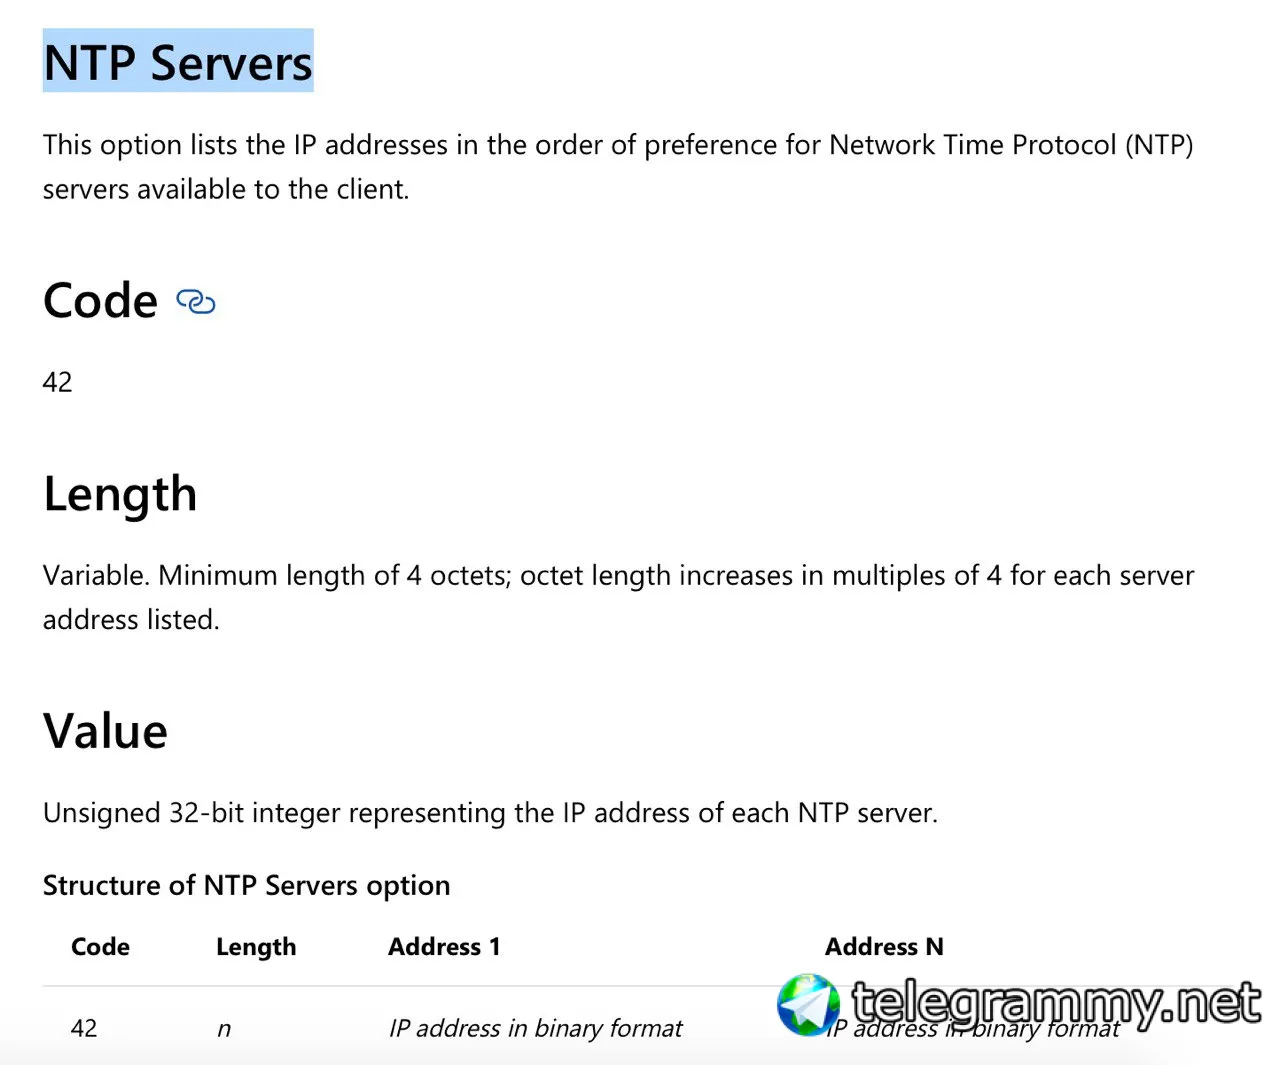 🧙♂️
https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/dd145324(v=ws.10)
🧙♂️
а в мт как указываете?
🧙♂️
042 specifies servers that provide NTP/SNTP (RFC 1769). This is the preferred time service in a Windows environment (assuming the absence of Active Directory which maintains the time on your behalf.
Moneron 🇷🇺
Дхцп-сервер отдаёт только те опции, которые запросил клиент. На скрине выше есть все опции, которые запрашивает моя венда.
Andrei
Бросил я эту затею. Просто сделал правило в dst-nat для 123 порта udp на микротик. Вроде бы работает. По крайней мере счётчики пакетов идут.
🧙♂️
Бросил я эту затею. Просто сделал правило в dst-nat для 123 порта udp на микротик. Вроде бы работает. По крайней мере счётчики пакетов идут.
всмысле ты источник времени подменяешь для клиентов?
🧙♂️
зачем дст-нат?
Andrei
А как по-другому?
🧙♂️
А как по-другому?
ну просто надо понять какая задача целиком, как вариант можно просто днсом подменить
Moneron 🇷🇺
И днат, и статик днс выполнят свою задачу. Всё это костыли, но днат, имхо, более эффективен в данном случае. Экшн=редирект для этого и создан.
🧙♂️
И днат, и статик днс выполнят свою задачу. Всё это костыли, но днат, имхо, более эффективен в данном случае. Экшн=редирект для этого и создан.
так он будет ресолв производить или там захардкожен адрес будет?
Andrei
Redirect завернет всё на микротик?
Moneron 🇷🇺
так он будет ресолв производить или там захардкожен адрес будет?
Зачем резолв? Удп:123 же. Завернул на себя, сам ответил, плевать, что хотел клиент.
Andrei
Ну тогда он подойдёт. Спасибо.
🧙♂️
Зачем резолв? Удп:123 же. Завернул на себя, сам ответил, плевать, что хотел клиент.
ааа, вы все вообще запросы хватать хотите?
🧙♂️
ну ок
Andrei
Да, всё по udp:123 на себя.
Andrei
Спасибо всем.
Andrei
Ещё один вопрос. При работе правила для port scanner detection в список адресов для бана постоянно попадают внешние dns сервера. Как этого избежать? Правильно ли будет поставить в фильтре connection state "new"?
🧙♂️
Ещё один вопрос. При работе правила для port scanner detection в список адресов для бана постоянно попадают внешние dns сервера. Как этого избежать? Правильно ли будет поставить в фильтре connection state "new"?
ну да, не должно быть инициировано соединение извне, а установленные то дб можно
Moneron 🇷🇺
Да, правильно. Вообще странно, что правило PSD у вас над естеблишед/релейтед находится
🧙♂️
как вообще работало что то
Andrei
Я не использовал фильтр состояния. Но начали попадать днс сервера в правило. Сейчас разбираюсь. Поставил new и вообще за 3 часа никого не попалось. Вот и возник вопрос или все сканеры уже попались, или правило не работает. Так как, я только начинающий микротиковод решил у людей сведующих спросить.
Moneron 🇷🇺
Совет начинающему микротиководу: используйте дефолтный фаервол. Найти его всегда сможете в /system default-conf print
Andrei
Кэп?
Moneron 🇷🇺
Я не вижу ни одной причины не использовать statefull-фаервол.
Moneron 🇷🇺
Я не кэп, я тренер.
 Nikita
Andrei
Ну я ни слова не сказал о том, что его не использую.
 Vladyslav
Если с вики микротика копировали правила на портсканы то они норм, там и коннекшен стейт норм и всё такое