 Innokentiy


плагины старым версиям нужны были
 Evgeny
Коллеги, всем привет! с wap LTE kit какие-то странные глюки:
1) LTE в центре Москвы на улице на садовом кольце RSSi -89, SINR 1..6
2) WiFi интерфейс в капсмане: 30 см до телефона, сигнал -65
Проверьте бэнд, при необходимости принудительно поставить нужный.
 Mik
Можно ли как то допустим вот такой листик https://www.binarydefense.com/banlist.txt, добавить в mikrotik для дальнейшей фильтрации ?
Sergey
Можно ли как то допустим вот такой листик https://www.binarydefense.com/banlist.txt, добавить в mikrotik для дальнейшей фильтрации ?
автоматом? а так excel =СЦЕПИТЬ('/ip firewall address-list add list=mylist address=';A1) копи и втерминале пасте :)
Mik
Надо автоматом, что бы настроил и забыл
 Dmitrii
Сделайте выгрузку на сайт свой и закачку мт с сайта
Dmitrii
Или апи
 😷Драничек
Надо автоматом, что бы настроил и забыл
http://joshaven.com/resources/tricks/mikrotik-automatically-updated-address-list/ в самом конце есть баш скрипт, который генерирует *.rsc скрипт для МТ.
 Михаил
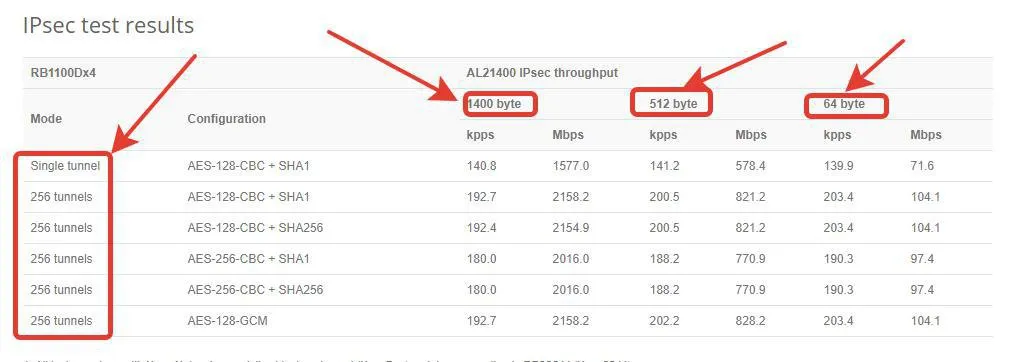
Здравствуйте, я как всегда с глуппыми вопросами. Помогите разобраться в табличке, которая присутствует на замечательном сайте микротика, почти к каждой железке.
1) что одначает первый столбец? Single tunnel понятно, однопоточный тунель, а 256 подразумевает 256 потоков?
2) и второй вопрос что означают заголовки которые я тоже выделил 1400 byte, 512 byte, 64 byte
Михаил
 Alexey
размер пакетов
Михаил
их как то можно задавать в тунеле?
Vladimir
нет, нельзя.
Михаил
значит принять их как должное? :)
Vladimir
у вас трафик, которых ходит через тоннель, может быть в пакетах разного размера
 Nikita
их как то можно задавать в тунеле?
Можно бенчмаркать трафик внутри туннеля разными размерами пакетов, например
Михаил
у вас трафик, которых ходит через тоннель, может быть в пакетах разного размера
в зависимости от того какое приложение использует сеть?
Nikita
Какое и как
Nikita
А вообще ipsec не создаёт туннель
Михаил
Да
значит в реальной жизни эти параметры всегда смешанные и можно брать какое то "среднее" значение для оценки потанциальной пропускной способности?
Михаил
у меня на данный момент l2tp+ipsec
Nikita
значит в реальной жизни эти параметры всегда смешанные и можно брать какое то "среднее" значение для оценки потанциальной пропускной способности?
Ну у всех реальная жизнь разная: если лить бэкапы - одни размеры пакетов, если всю жизнь только отвечать на пинги - иначе
Vladimir
в обычном использовании для обычных бытовых нужд оно примерно около 1400 как правило. Но не на сто процентов.
Nikita
Nikita
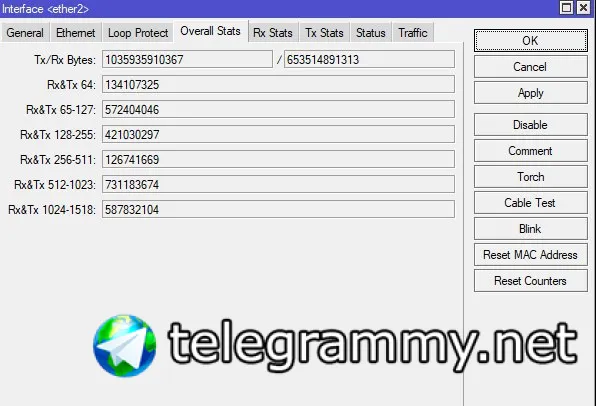
Посмотри статистику Ethernet интерфейса по размерам пакетов
Михаил
 Михаил
знать бы как только
Nikita
По вкладкам любого wan Ethernet интерфейса погуляй, там почти в самом конце
Михаил
 Nikita
Ну вот и посчитай средний размер пакета в экселе :)
Михаил
)))
Михаил
обидно что такой функции нету в интерфейсе L2TP Server Binding
Михаил
по общему порту не разобрать я думаю
Nikita
Общий порт дает тебе общее усреднённое представление о жизни
Михаил
спасибо большое за разъяснение, буду переваривать :)
Михаил
Общий порт дает тебе общее усреднённое представление о жизни
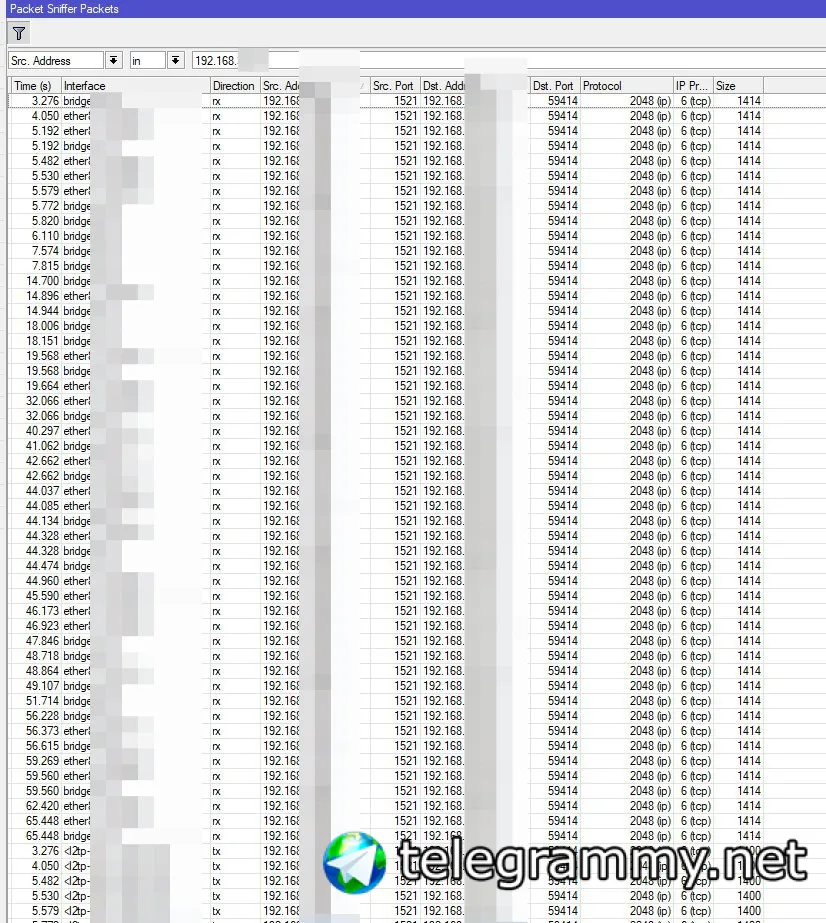
Никита, подскажите ещё момент. чтобы определить какими пакетами оперирует приложение которое мне необходимо, я заглянул в Torch по интерфейсу l2tp и опредилил ip-адрес сервера. после чего я зашёл в Packet Sniffer и выстафил фильтр этого айпи адреса, после чего увидел следующую картину:
Михаил
 Михаил
тем самым я могу сделать вывод что интеерсующее меня приложение оперирует в основном большими пакетами?
Михаил
моя логика верна?
Nikita
Да, похоже
 Danil
Господа!
Что там с версией 6.43?
Можно накатывать в прод?
 Андрей
Господа!
Что там с версией 6.43?
Можно накатывать в прод?
судя по количеству жалоб - не стоит
Danil
Ок. Значит ждём 6.43.х
Nikita
Все остальное домой на кухню
NB
Удваиваю лонг терм.
 Сергей
Dmitrii
слетают настройки при обновлении, пропадает APN преднастроенная, скидываются VPN и ipsec конфигурации. Почитайте группу чуть выше
Nikita
ip6 падает
Nikita
винбокс пускает не всегда
Innokentiy
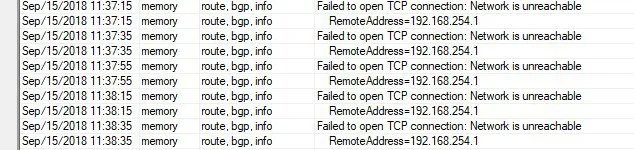
кстати, а можно сделать так, чтобы лог не забивался сообщениями о невозможности поставить сессию BGP?
Innokentiy
 Innokentiy
остальные route bgp info чтобы показывались, однако
 Maxim
кстати, а можно сделать так, чтобы лог не забивался сообщениями о невозможности поставить сессию BGP?
похоже это сам демон шлёт в info топик такие сообщения, а logging правила не позволяют это фильтровать
Innokentiy
негодяйский негодяй
 Moneron 🇷🇺
остальные route bgp info чтобы показывались, однако
Фильтрация возможна только по топикам, однако
Moneron 🇷🇺
Но мы можем вообще вынести бгп из мемори лога, добавив в стандартное инфо ещё топик !бгп
Moneron 🇷🇺
Затем создаём ещё один экшн с типом "мемори" и лог рул "бгп, инфо" с новым экшном. Сыпаться это будет так же в оперативку, но фильтром в правом верхнем углу лога можно будет их разделять
Innokentiy
мм. интересная мысль
Innokentiy
пасиба
Михаил
Подскажите пожалуйста ещё момент :) выше мне говорили что по ipsec-у легче всего идут пакеты 1400 байт, я попробовал протестировать канал утилитой iperf.exe. По умолчанию он выставляет пакет в 64 кб и выдаёт скорость прмиерно 200 мегабит, еже ли я ставлю ключ -w 1400 и принудительно указываю ему пакет в 1400 байт то скорость горазда ниже, порядка 40. Что я не так считаю? )))
Moneron 🇷🇺
Выставьте 1350 байт
Moneron 🇷🇺
Возможно (не точно) иперф не считает заголовки, тогда появляется фрагментация
Михаил
ох уж эти туннели))
Михаил
каким то образом можно понять что микроитк не справляеться с шифрованием? загрузка цп?
 Dmytro ✙
Вопрос такой: по sstp рабочий тунель клиент-сервер. У клиента есть 32 канальный сетевой видеорегистратор, на котором 25 каналов заняты. На стороне сервера - (за ним) есть пока 5 камер с планом на расширение. Как эту горсточку камер добавить на свободные каналы видеорегистратора на стороне клиента? Эти 5 камер на 2 разных видеорегистраторах, не сетевых. Они по РоЕ подключают камеры, за ними свои сетки. Однако вижу только видеорегистраторы - сетки за ними не вижу.
у регика 2 адреса, локальный и свой, по которому он РоЕ даёт.
к примеру в сети он 192.168.1.253 а по РоЕ он 192.168.253.1 и ещё за ним n камер с адресами х.х.253.2-х.х.253.6
так вот, х.х.253.1 я вижу остальное - нет.
Попытка добавить камеры на стороне сетевого двр просто вписав адреса не приводит ни к чему.
Можно ли это вылечить без покупки пое-свичей?
Dmytro ✙
Всем доброго времени суток*
Михаил
а в видеорегистраторе нету такого чтобы он был в режиме бриджа? раз у него две сетевухи
Vladimir
Подскажите пожалуйста ещё момент :) выше мне говорили что по ipsec-у легче всего идут пакеты 1400 байт, я попробовал протестировать канал утилитой iperf.exe. По умолчанию он выставляет пакет в 64 кб и выдаёт скорость прмиерно 200 мегабит, еже ли я ставлю ключ -w 1400 и принудительно указываю ему пакет в 1400 байт то скорость горазда ниже, порядка 40. Что я не так считаю? )))
Это не размер пакета, а размер порции данных. Если у вас порции меньше - то иперф сервер и клиент сам тупит
Михаил
тогда камеры начнут получаться дхцп на 192.168.1.0