vsl


Нубский вопрос.
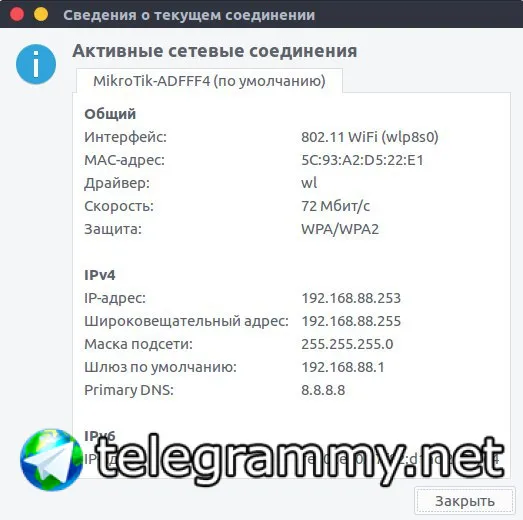
Насколько помню, при частоте авто в настройках точки, при ребуте идёт быстрый скан и то, что не загружено занимает точка
А как посмотреть на какую частоту встала по итогу?
 Vladyslav
В статусе нет?
 Moneron 🇷🇺
Есть
 Михаил
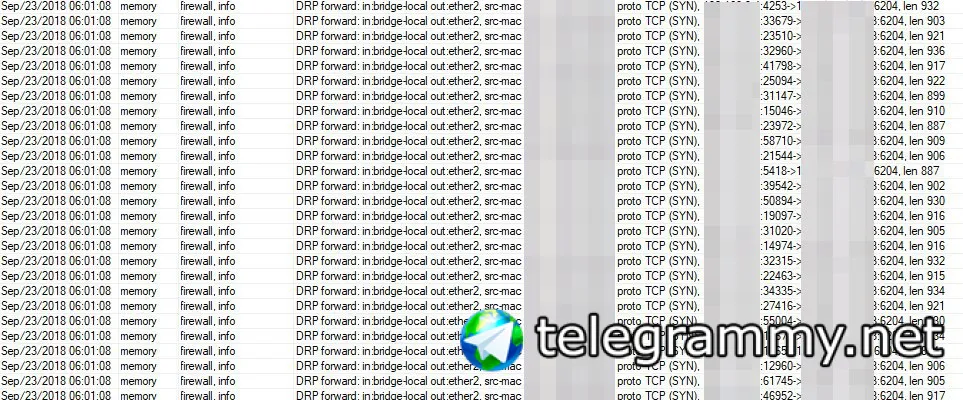
Всем привет, подскажите пожалуйста, у меня в фаерволе присутствует запись на дроп инвалид пакетов, и трафик по этому правилу подозрительно большой, 15 гигов за 4 дня. Устройств в сети порядка 150-200. С чем это может быть связанно? Как мне понять, это снаружи мне они битые приходят для пользователей или же это от клиентов идут битые?
Михаил
сама строчка правила:
action=drop chain=forward connection-state=invalid
Михаил
время 6 утра, а я вот как этим обеспокоен )
Михаил
сейчас попробую
Михаил
практически везде фигурирует айпишник одного из моих серверов
Михаил
но что там за перечень портов и что означен len я увы не знаю
Михаил
 Михаил
все они вроде как идут на один внешний айпишник
Михаил
я кажется понял от куда ноги растут )) вернее пакеты, была у нас одна виртуальная машина на каком то специфичном линуксе, предоставляли её московским коллегам котоыре нас обслуживали по однйо программе
Михаил
и вот эта машина ложила нам всю локалку ))))
Михаил
а сейчас мы её просто ограничили по пропускной способности, дали ей только 10мегабит, вот она и срёт....
Михаил
теперь у меня хоть есть доказателсьва :) можно будет с ними побеседовать в рабочее время
Михаил
помню когда она мне сеть положила в субботу, пришлось ехать на работу, думал кольцо, методом исклоючения начал свичи уже отрубать, пока не дошёл до центрального свича с серверами, и о чудо, нашлась она )
Михаил
Хм, а айпишник то китайский )
Moneron 🇷🇺
Moneron 🇷🇺
Гуглите 3-way handshake
Михаил
SYN-флуд — одна из разновидностей сетевых атак типа отказ от обслуживания, которая заключается в отправке большого количества SYN-запросов (запросов на подключение по протоколу TCP) в достаточно короткий срок (RFC 4987).
Moneron 🇷🇺
Если хотите заглянуть в содержимое этих пакетов, то в мангл-форварде выделяйте нужный трафик любым удобным образом, и делайте sniff tzsp на комп с вайршарком на порт 37008. Соотв, ловите на компе udp на этот порт
Михаил
В понедельник заглушу нафиг эту виртуалку, проблема в том что на ней идёт обмен с партнёрами компании
Moneron 🇷🇺
Михаил
 Alexandr
Инвалиды могут быть в случае несимметричного роутинга.
Moneron 🇷🇺
Инвалиды могут быть в случае несимметричного роутинга.
Да. Но тут явно слишком длинные сины.
 Игорь
Видать не все пофиксили. Заливаю нетинсталом 6.43.2 в RB951Ui-2HnD версию 6.43.2, WinBox 3.18; восстаналиваю свежий бекап конфига из бинарника (создавался в этой же 6.43.2); все успешно; первый же ребут и... залогиниться винбоксом уже не могу, не признает или юзера или пасс (дефалтный admin заблочен мной).
Ошибка ввода имени и пасса исключена. Повторял эту процедуру трижды, баг воспроизводится стабильно.
По мак телнет пустить, у меня тоже самое было
ולאד
проблема с VPN. На микротике настроен PPTP клиент. Маскарадинг прописан.
делаю с пк - nslookup pogoda.by 8.8.8.8 - на сервере вижу что запрос пришел с VPN Ip и нормально ушел
делаю с пк - wget http://pogoda.by - на сервере вижу что запрос пришел с внутринего провайдерского IP и соответсвенно не уходит обратно
как решать?
 Nikita
проблема с VPN. На микротике настроен PPTP клиент. Маскарадинг прописан.
делаю с пк - nslookup pogoda.by 8.8.8.8 - на сервере вижу что запрос пришел с VPN Ip и нормально ушел
делаю с пк - wget http://pogoda.by - на сервере вижу что запрос пришел с внутринего провайдерского IP и соответсвенно не уходит обратно
как решать?
Какое-то невнятное описание проблемы. Непонятно что дано и что нужно получить
ולאד
в этом архиве все конфиги,
ולאד
проблема - некорретно работает DNS
Nikita
Думаешь кто-то будет копаться в твоих конфигах?
ולאד
nslookup на компе отдает нормально
сайты не открываются - невозможно определить IP
Nikita
Выглядит как решите за меня, я не разбираюсь
ולאד
все чисто
🧙♂️
чо ты так людей не любишь, выложи на пейстбин
ולאד
https://pastebin.com/eh7qjdiJ
Cumberbatch
проблема с VPN. На микротике настроен PPTP клиент. Маскарадинг прописан.
делаю с пк - nslookup pogoda.by 8.8.8.8 - на сервере вижу что запрос пришел с VPN Ip и нормально ушел
делаю с пк - wget http://pogoda.by - на сервере вижу что запрос пришел с внутринего провайдерского IP и соответсвенно не уходит обратно
как решать?
А если nslookup без параметра сервера выполнить? Резолв произойдет?
ולאד
там главный вопрос - почему на VPN сервер при DNS запросе приходят пакеты от левых IP, а при запросе nslookup pogoda.by 8.8.8.8 приходит все корректно
Cumberbatch
там главный вопрос - почему на VPN сервер при DNS запросе приходят пакеты от левых IP, а при запросе nslookup pogoda.by 8.8.8.8 приходит все корректно
Если честно не понятен вопрос. Много лишнего. Давайте так:
Задача какая? Что бы pc за микротиком резолвили DNS?
Cumberbatch
да
1. DNS сервер на микротике указан?
2. Разрешён ли доступ к микротику для DNS резолва и проверьте Firewall микротика что не блокирует запросы от pc ?
3. Прописан ли адрес микротика в качестве DNS сервера на pc?
Вот и все.
ולאד
Anonymous
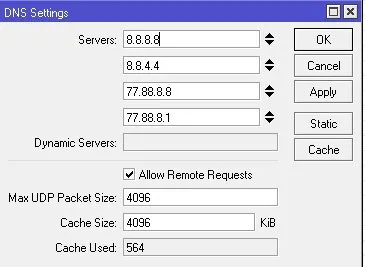
мосьмерки убрать и поставить IP адрес интерфеса от микротика на котором висит ДНС
Anonymous
да кстати, про комп же идет речь?
Anonymous
 Anonymous
вот типо так в микротике должно быть
Anonymous
два гугловских два я от яндекса поставил
Anonymous
это вам для примера
Anonymous
а где гарантия, что ДНС провайдера валиться не будет 😂
Anonymous
https://dns.yandex.ru
Anonymous
на компе ещё сделайте cmd потом ipconfig /flushdns
ולאד
фишка в том, что на сервер приходят ненамаскараденые айпишники
ולאד
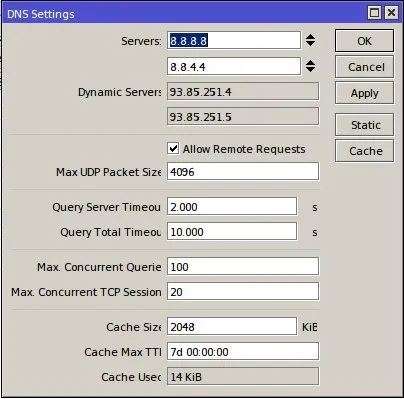 ולאד
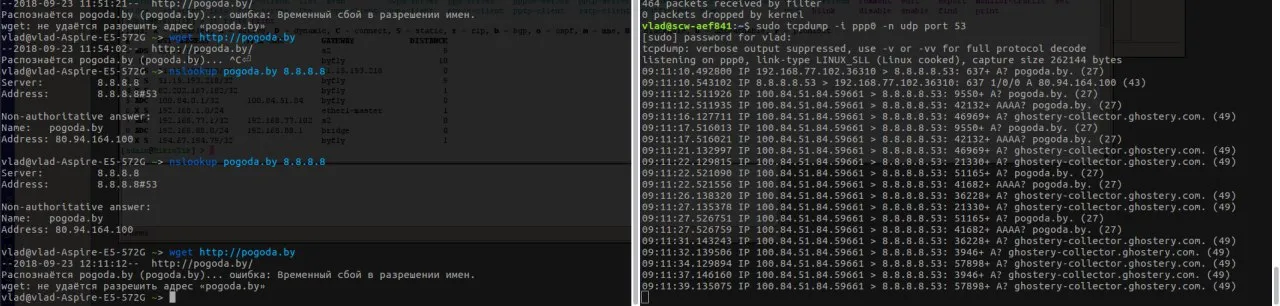 Anonymous
а что в кэше у микротика?
Anonymous
днс/кэш
ולאד
условно ничего
ולאד
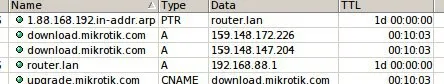 ולאד
я смотрю с pc. делаю nslookup pogoda.by и вижу что трафик уходит на 8,8,8,8 но не возвращается
ולאד
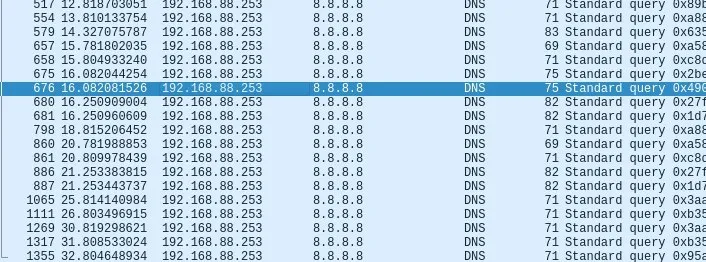 ולאד
но стоит сделать nslookup pogoda.by 8.8.8.8 как нормально приходит ответ
ולאד
 ולאד
и пакеты абсолютно одинаковые. я вообще не представляю, как микротик разделяет этот трафик
 Innokentiy
ipconfig /all покажите
Innokentiy
лучше на pastebin
ולאד
ifconfig показать?
 Egor
ifconfig
Innokentiy
нет
Innokentiy
где в лине конфигурация локального днс-клиента смотрится?
ולאד
https://pastebin.com/Xi6Lja4h