 Innokentiy


гипотеза не подтвердилась
 First Name
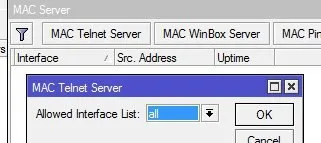
По мак телнет пустить, у меня тоже самое было
 Anonymous
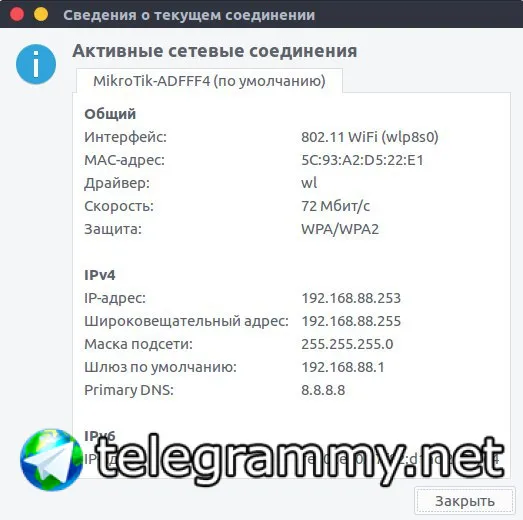
а зачем на сетевухе набит альтернативный ДНС восьмерки?
Cumberbatch
 Владислав
 Damir
 Sergey
Innokentiy
Innokentiy
Damir
Мне с Шелдоном больше нравится!
Damir
А если самосозданный пихнуть, яблоки ругаться будут?
ולאד
В dhcp Server установите что бы DNS сервера выдавались адресом микротика.
DNS заработали. спасибо. только теперь https сайты не открываются
Innokentiy
А если самосозданный пихнуть, яблоки ругаться будут?
ругаться будут, если сертификат недоверенный. самоподписанный он или нет, никого не волнует
Innokentiy
по теме: он не ругается, а советует использовать сертификаты, пушо так безопаснее. но в принципе и так сойдет
 Otto
/etc/resolv.conf
не все резолвконф и/или гуй пользуют:) может и в /етц/нетворк/интерфасес быть написано
 😷Драничек
не все резолвконф и/или гуй пользуют:) может и в /етц/нетворк/интерфасес быть написано
В резольв.конф после перезапуска попадают днс из етк/Нетворк/интерфейсес, насколько я помню
Otto
:) далеко не всегда
Otto
но могут и попасть, да
Bomberman
не все резолвконф и/или гуй пользуют:) может и в /етц/нетворк/интерфасес быть написано
Это да, не спорю, но по дефолту там
 Руслан
пытаюсь заьлокировать сай но не выходит
# Добавляем список запрещенных сайтов с названием BlockedSites
/ip firewall address-list add list=BlockedSites address=youtube.com disabled=no
# Добавляем в фаервол правило блокировки сайтов из списка BlockedSites
/ip firewall filter add chain=forward src-address-list=BlockedSites protocol=tcp action=reject reject-with=tcp-reset comment="BlockedSites" disabled=no
# Перемещаем в фаерволе правило BlockedSites вверх выше остальных правил
/ip firewall filter move [find comment="BlockedSites"] 1
что не так делаю?
😷Драничек
Ютуб по 443 работает же
Innokentiy
имя youtube.com резолвится в разные адреса
Innokentiy
плюс на самом деле там куча служебных имен используется
Innokentiy
плюс, я подозреваю, www.youtube.com резолвится тоже в другие адреса
 Алексей
Блок правило в дст-адрес-лист
Алексей
И всё заработает
Innokentiy
да пофиг, обратный-то трафик идет с срц
Innokentiy
син пройдет, син+аск пристрелят
Innokentiy
все намного проще
Innokentiy
[C:\~]$ nslookup youtube.com
Non-authoritative answer:
Server: UnKnown
Address: 192.168.110.1
Name: youtube.com
Addresses: 2a00:1450:4011:804::1002
173.194.122.128
173.194.122.130
173.194.122.131
173.194.122.137
173.194.122.142
173.194.122.133
173.194.122.136
173.194.122.129
173.194.122.132
173.194.122.135
173.194.122.134
[C:\~]$ nslookup www.youtube.com
Non-authoritative answer:
Server: UnKnown
Address: 192.168.110.1
Name: wide-youtube.l.google.com
Addresses: 2a00:1450:4010:c0e::c6
74.125.131.198
Aliases: www.youtube.com
youtube-ui.l.google.com
Innokentiy
а дальше идут всякие служебные gstatic и балансировщики
Cumberbatch
Блок правило в дст-адрес-лист
Все правильно говорят. Иначе tcp reset идёт YouTube а не вашим узлам. И ещё лучше ловить new и с tcp ask. И на него отвечать tcp reset.
Алексей
Ну, нано-дольше получается :) Никаких син-аков, сразу резет ибонечё:)
 Nikolai
Бросайте фигней страдать. Нынче появилась опция "TLS-HOST". Она отлично гасит https на заданные сайты. tls-host=*.youtube.com у меня отлично блокирнуло ютуб.
Надо только старые коннекты почистить и кэш днс. Или роутер ребутнуть, чтобы наверняка.
 Moneron 🇷🇺
А ещё не забывайте протокол gquic, который используется гуглхромом со своими сервисами. Работает по udp:443, и ютуб юзает именно его, при просмотре из хрома
 Владимир
Итак, друзья, я тут начал раскуривать фаервольную фичу TLS-Host. Оказалась, работает она довольно просто. С её помощью действительно можно блочить https-сайты. Но обо всём по порядку.
1) До установки защищённого соединения сначала нужно установить просто TCP-сессию. Это делается тремя пакетами с флагами [syn], [syn,ack], [ack].
2) После того, как tcp-сессию установили, нужно установить защищённое соединение. Клиент посылает на сервер TLS-Hello. И этот пакет нешифрованный. В нём содержится поле server name, которое и анализируется данным матчером. Получается, мы должны ловить четвёртый пакет в соединении. Пакет идёт ОТ клиента.
3) Исходя из вышесказанного, ловить эти пакеты нужно ДО правила, принимающего установленные соединения, потому что даже пакет [syn,ack] уже будет считаться established, и дальше проверяться не будет.
Ниже, на базе дефолтного конфига, сделанный мною пример с джампом, который первые три килобайта tcp-сессии на 443й порт будет проверять по отдельной цепочке. Собственно, это готовое решение, только модифицируйте под свои нужды цепочку tls-filter путём добавления туда правил с нужными tls-hosts.
И последнее: *.vk.com НЕ ЛОВИТ сам vk.com, а только поддомены, поэтому не забывайте дублировать правило без вайлдкарда. Короче, изучите пример и используйте:
https://pastebin.com/xP50jejc
Владимир
Если кому вдруг понадобится и "лень" искать
 Dmitrii
Коллеги. Есть вай-фай точка, wlan1 на офис, виртуальный wlan2 для рабочих. Им раздается другая подсеть и маскарадится в основную. Как проще всего зарезать скорость? Пробовал через ограничение ap tx rate на виртуальном интерфейсе - не работает. Только queue?
Moneron 🇷🇺
Симпл кью с типом pcq на всю подсеть.
 Maxim
Доброе утро. Парни, кто на МУМе был, реально ли это как командировку оформить? Там кто-нить печати на командировочных поставит? Какую оргазнизацию вписать?
Moneron 🇷🇺
Вряд ли это можно оформить официально…
Владимир
Зависит от руководства.
Cumberbatch
HKA
Доброе утро. Парни, кто на МУМе был, реально ли это как командировку оформить? Там кто-нить печати на командировочных поставит? Какую оргазнизацию вписать?
Был на обучении, потом на МУМ поехал. Начальство адекватное, списали на обучение.
Maxim
Был на обучении, потом на МУМ поехал. Начальство адекватное, списали на обучение.
У меня тоже адекватное, но просто так списать деньги не есть хорошо, неплохо бы бумажку
Artur
Добрый день, имеются 2 лицензии Router OS, одну использовал для теста x86 на ПК, другую для теста CHR на виртуальный машине. То что x86 лицензию на другой ПК перенести лицензию CHR на другую CHR разобрался. А можно ли переводить между видами лицензии L4 на P1 и наоборот P1 на L4?
Moneron 🇷🇺
Нет, нельзя
 MR.MD
Сколько стоит CHR ?
 Андрей
смотря какой
MR.MD
1гб
Dmitrii
кто-нибудь делал автобан по ip по отказам rdp?
HKA
продам chr лицуху за 20$
Cumberbatch
Ну хорош
HKA
пишите лс
Max
На hap ac2 датчик температуры проца есть?
Bomberman
кто-нибудь делал автобан по ip по отказам rdp?
в смысле при неправильной авторизации что ли?
Dmitrii
ну да, как F2B
Bomberman
ну да, как F2B
Что-то, мне кажется, на МТ такое не реализовать... как он будет отслеживать неверные попытки входа?
Проще сделать VPN и потом уже RDP
 Denis
кто-нибудь делал автобан по ip по отказам rdp?
Можно сделать счетчик попыток подключения к рдп и потом уже банить
Bomberman
Можно сделать счетчик попыток подключения к рдп и потом уже банить
так если подключение уже есть.. как его отследить? если просто кол-во новых подключений... то да
Denis
так если подключение уже есть.. как его отследить? если просто кол-во новых подключений... то да
Если он ввел неправильный пароль, то оно оборвется и вот вам новое подключение, которое можно посчитать
Bomberman
Если он ввел неправильный пароль, то оно оборвется и вот вам новое подключение, которое можно посчитать
а по-моему, RDP-клиент новый коннект не поднимает... а просто перезапрашивает пароль
Denis
а по-моему, RDP-клиент новый коннект не поднимает... а просто перезапрашивает пароль
Мы тогда о разных аутентификациях. Для в принципе соединения нужна пара логин-пароль. И при несовпадении соединение рвется. А есть повторная аутентификация. Там просто настраивается счетчик на количество попыток для обрыва связи.
Denis
А если вкратце, то в субботу реализовал у товарища - работает
 Maxim
Подскажите пожалуйста, слышал есть такая технология доступа к одному микротику через другой - не знаю как сформулировать - думаю кто знает поймет )
Bomberman
Bomberman
Denis
я так понимаю, что человек просто проброс портов сделал
Да. Но в рдп клиенте при подключении обязательно вводится логин-пароль. Но сервер может попросить ввести еще раз.