Народ, я попробовал обновиться, сбросить настройки, отрубить фаервол, но свою проблему не решил. Через 2-го провайдера не работают пробросы портов. Помогите кто знает или поделитесь конфой у кого работает.
Свежая конфа тут:
https://pastebin.com/BJch161s
строки 17 и 19 - там passthrough правильно ли выставлено?
 Vladimir

 Виталий
строки 17 и 19 - там passthrough правильно ли выставлено?
попробовал поставить passtrough=yes - изменений нет
Anonymous
Подскажите пожалуйста где меняется ttl? Есть sxt LTE и есть tele2 безлимитная симка. На выходе блокируется трафик
Vladimir
попробовал поставить passtrough=yes - изменений нет
точнее так. В 16 и 18 passthrough включите, в 17 и 19 выключите. И еще в 17 и 19 In-interface можно не указывать - у вас уже коннект помечен, зачем еще сверять с интерфейсом
Виталий
точнее так. В 16 и 18 passthrough включите, в 17 и 19 выключите. И еще в 17 и 19 In-interface можно не указывать - у вас уже коннект помечен, зачем еще сверять с интерфейсом
passtrough поставил как вы говорите, нет изменений. А про in-interface - еще несколько лет назад, когда все это делал впервые, натыкался, он там нужен.
Igor
Когда включен Protected RouterBoot – сначала угадайте время для нетинсталла.
Какой интервал дается на отпускание кнопки ?(после 8 секунд по умолчанию)
Vladimir
passtrough поставил как вы говорите, нет изменений. А про in-interface - еще несколько лет назад, когда все это делал впервые, натыкался, он там нужен.
не нужен он там. поправка - нужен, прошу прощения, ввел в заблуждение
Vladimir
а счетчики у правил бегут?
 Moneron 🇷🇺
Какой интервал дается на отпускание кнопки ?(после 8 секунд по умолчанию)
Загуглите википедию по запросу mikrotik protected routerboot, узнаете, что любой. И по-умолчанию, нетинсталл 15+ секунд, а не 8
Виталий
а счетчики у правил бегут?
Проверил убрав in-interface, инет впадает в штопор
Счетчики бегут, и в nat и в mangle
 Руслан
metal 2shpn не видит пк и винбокс не видит.
что можно сделать?
Vladimir
Проверил убрав in-interface, инет впадает в штопор
Счетчики бегут, и в nat и в mangle
А через isp1 работает, верно понимаю?
Igor
Загуглите википедию по запросу mikrotik protected routerboot, узнаете, что любой. И по-умолчанию, нетинсталл 15+ секунд, а не 8
Почитал. Это треш. Ради тех кто держит микрот в досягаемости шаловливых рук создали систему которую не сможет восстановить владелец устройства после взлома по сети, что намного вероятнее...
Vladimir
ну да
строки 31 и 32 если дистансы местами поменять - то перестанет работать через isp1 и будет работать через isp2 - угадал?
Виталий
ну да
во всей этой пляске кто основной пров а кто вторичный решает 2 дистанса №31,32. Так вот, поменял приоритеты местами. Картина с пробросом не изменилась! вывод - она за пределами ip>firewall>nat,mangle,filter. Но где - не знаю пока. Трэш как он есть.
Vladimir
во всей этой пляске кто основной пров а кто вторичный решает 2 дистанса №31,32. Так вот, поменял приоритеты местами. Картина с пробросом не изменилась! вывод - она за пределами ip>firewall>nat,mangle,filter. Но где - не знаю пока. Трэш как он есть.
https://forum.mikrotik.com/viewtopic.php?t=134277
Vladimir
может, поэтому...
Виталий
может, поэтому...
насколько я понял, там проблема если провайдер подключен по PPPoE, проблема с рекурсией. В моем случае провайдер 1 с PPPoE и там все работает, а второй - статика. И там не работают пробросы...
Vladimir
справдливо. Но у вас, наверное, есть автоматически добавленный маршрут до первого прровайдера, который pppoe клиент создал?
Виталий
справдливо. Но у вас, наверное, есть автоматически добавленный маршрут до первого прровайдера, который pppoe клиент создал?
да есть. Выключаю порт первого провайдера. Интернет работает на резервном полностью. Маршрут PPPoE отваливается. инет в локалке есть, проброс не работает.
Виталий
проблема явно вне маршрутов, фильтров, маркеров
 Михаил
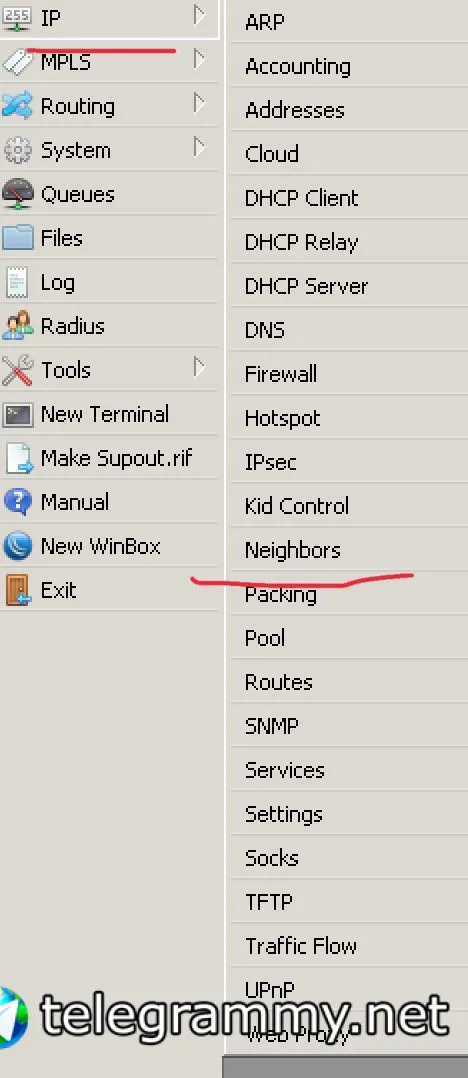
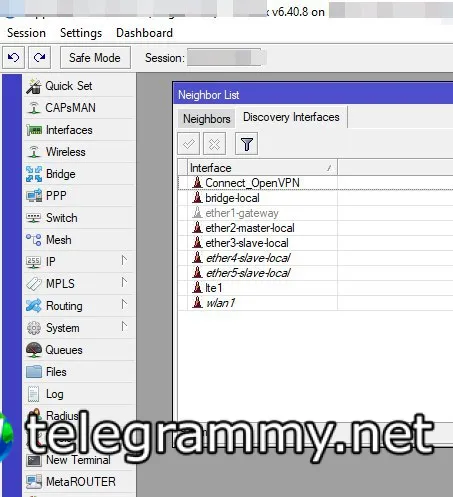
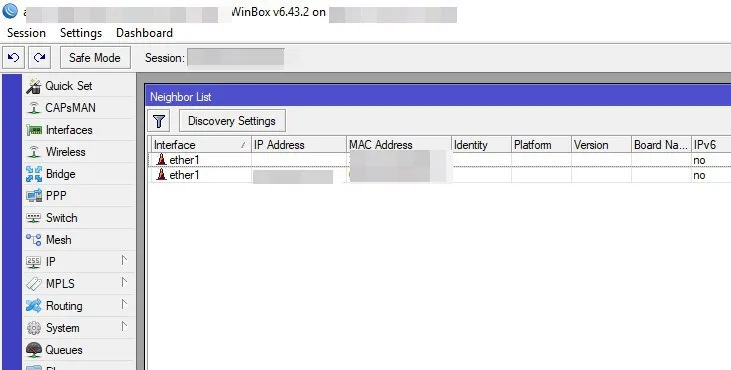
Подскажите пожалуйста, не могу понять где в новой прошивке блочить neighbor discovery
Михаил
раньше команда была простая
Михаил
/ip neighbor discovery set ether1-gateway discover=no
 УГРЮМЫЙ
 Михаил
это я понимаю, там изменилось само меню
Михаил
 Михаил
это было
Михаил
 Михаил
это стало
Bomberman
Bomberman
Михаил
нажал там три вида, после этого зашёл в интерфесы
Михаил
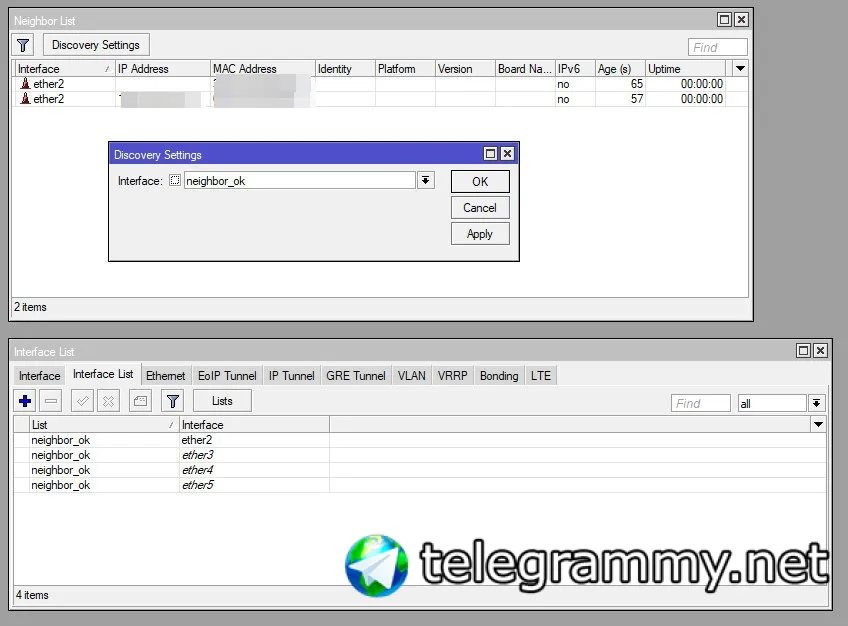
я так понимаю там надо создать лист?
Виталий
Надо создавать список со всеми нужными тебе фэйсами
Виталий
Помнится когда это началось, первое время генерился список с именем discovery. Сейчас уже так не делается автоматом
Михаил
 Михаил
ну вроде работает
Михаил
Хм, если порты в бридже, то не прокатывает, надо указывать сам бридж
 386sx
Народ, есть вопрос. Как у вас реализован редирект клиентов у которых закончились деньги на счету? интересует именно https. http редирект работает.
 Андрей
https никак не реализуешь
386sx
гм...
386sx
т.е. просто блокировать и всё?
Андрей
если только надеяться на Captive portal...
 Iliya
приходится руками какой-то http вводить иначе тупит
386sx
Выкинуть им страничку, что инет закончился, надо уплатить.
386sx
нат на фре. думал сделать форвардинг неплательщиков на микротик и там уже редирект на нужную страницу. http пашет, https - нет...
 Dmitrii
зачем дважды редирект?
 Nikita
http выпиливают интенсивно
386sx
http выпиливают интенсивно
да 99% всех популярных сайтов где обычно сидят пользователи, всё сейчас на https
Dmitrii
Подождите. А нельзя ip тех, кто не оплатил заносить список и редиректить не средствами https, а всем кто в списке перенаправление средствами шлюза?
386sx
и как это поможет с https ?
 Daemon
поставьте апач с listen *:443 и dstnat туда) максимум ошибка сертификата будет)))
Dmitrii
Цель какая? Сделать страничку, на которую редиректить пользователей если не оплачено. Так вот, неоплативших в список, и редиректить туда безусловно
386sx
делал такое, но, "ошибки быть не должно". Как это сделать - уже и не знаю..
Daemon
апач с listen *:443 м Rewrite любой запрос на index, будет ругаться либо на самоподписной сертификат, либо на неверный сайт в сертификате
Daemon
заодно и http так же можно, listen *:80 и dst-nat
Iliya
Iliya
его же просят без ошибки сертификата
Igor
Я другое не пойму. Разве это не задача прокси с биллингом прикрученным? При чем здесь МТ?
Moneron 🇷🇺
Потому что оффтоп.
 Maxim
Подскажите, никак не могу сбросить 951-й и ресет держал и отверткой замыкал - настройки на месте (сеть WIFI видна)
Maxim
Какие есть еще варианты?
 Maksim
Подскажите, никак не могу сбросить 951-й и ресет держал и отверткой замыкал - настройки на месте (сеть WIFI видна)
надеюсь, процедуру выполняли при отключенном питании и затем в момент его подачи?
Maksim
через winbox или web сбросить конфигурацию нет возможности?
Maxim
не видит винбокс, не пингуется