перепровертте
Что именно?
 Alex

 Alex
Все)
Весь день этим занимаюсь) Всё проверил на 3 раза с предельной внимательностью, тем более конфиг не сложный
 Sasha
Sasha
Вы отрубите 1 2 и делайте с пк трасер
Alex
Вот что удалось обнаружить, без явного маршрута, микротик шлёт постоянно ARP запросы, но не получает ответа, включаешь маршрут, микрот получает ответ, добавляет шлюз в arp таблицу и запросы прекращает слать, но стоит отключить явный маршрут, он снова начинает слать ARP запросы не смотря на то, что запись в таблице есть.
Alex
А теперь самый сок
 Wasp
 Alex
Поменял у маршрутов дистансы с 1 на 3 и с 3 на 1. с 3 дистансом канал не работает
Sasha
Поменял у маршрутов дистансы с 1 на 3 и с 3 на 1. с 3 дистансом канал не работает
Почитайте чейнжлог на версии выше
Sasha
Может это глюк я не резервил на 3 канала)
Sasha
Вообще при рекурсии жесткий статик насколько я помню делается
Alex
Вообще при рекурсии жесткий статик насколько я помню делается
Ну да, для отлова падения канала, но там указывается маршрут по умолчанию, у которого гетвей 8.8.8.8 например, и соответственно указывается явный маршрут 8.8.8.8/32 у которого гетвей адрес шлюза провайдера
Alex
Ну и в моём случае канал чекается, а трафик не идёт
Alex
Но что интересное IPIP тунели работают
 КЭПпучино
Мало 300 килобайт, что-ли?))
Это не у меня 300 килобайт. 😁
Мне и 0 хватает пока. Работает и ладно.
Alex
Нет
Вообще не понимаю, Ставишь дистанс-1 маршрут по умолчанию провайдера 1 не работает провайдер 3 меняешь их местами работает провайдер 3 не работает провайдер 1. При чём провайдер 2 работает в любом случае.
Alex
Порты не в бридже отдельно настроены, у каждого свой src-nat, свой ip, подсети не пересекаются, всё равно не могу понять почему не работает
Alex
Ставишь оба в дистанс 1 включается ECMP и работают оба маршрута. Трассирую с каждого интерфейса трассировка правильная приходит соответствующая интерфейсу. Я не понимаю во что я упёрся.
Alex
Меняю дистанс на больший и он не доступен...
 Евгений
Нужны разные таблицы маршрутизации и маркировка трафика и будет вам счастье, как кто то тут писал два дефолтных маршрута в одной таблице это смерть для микротика.
Sasha
Нужны разные таблицы маршрутизации и маркировка трафика и будет вам счастье, как кто то тут писал два дефолтных маршрута в одной таблице это смерть для микротика.
Это надо когда у вас оба хотите использовать. А когда резерв рекурсией то так и делается с разными дистанс
Евгений
Тогда надо сделать скрипт который будет добавлять или удалять галочку add default route на интерфейсах
Sasha
Тогда надо сделать скрипт который будет добавлять или удалять галочку add default route на интерфейсах
А если у вас статик адрес?)
КЭПпучино
 IIyа
IIyа
И в route rule точно ничего нет?
 Nikita
📢 СРОЧНО! Слухи из коридоров MikroTik (2027 год)
Дорогие обладатели MTCNA! По непроверенным данным, с 2027 года сертификация MikroTik может быть признана «нежелательной» из-за подозрений в пропаганде латвийских ценностей и навязывании населению опасной идеологии «стабильного интернета» 😱
⚠️ Чем грозит:
- За оплату экзамена — до 5 лет изучения RFC документов в одиночной камере
- За упоминание winbox в соцсетях — штраф 15 000 рублей
- За настройку CAPsMAN — обвинение в создании тайной сети
🔥 Что делать уже сейчас:
- Срочно удалите все скриншоты из Winbox
- Спрячьте сертификаты MTCNA в надежное место (желательно в /ip firewall filter)
- При пересечении границы говорите, что едете изучать D-Link
💡 Лайфхак: Переименуйте все свои роутеры в «Отечественный_Маршрутизатор_eltex_2024»
P.S. Вся информация взята из закрытых каналов RouterOS v8.0 beta. Это не точно, но на всякий случай начинайте учить настройку Eltex — мало ли что! 🤷♂️
#MTCNA #слухи #2026 #этонеточно #eltex
 ԱՄԻՉ
Alex
Экспорт routes покажите
/ip route print
# DST-ADDRESS GATEWAY DISTANCE
0 Xs 8.8.8.8/32 3.3.3.2 3
;;; WAN3
1 s 0.0.0.0/0 3.3.3.2 2
;;; WAN2
2 s 0.0.0.0/0 2.2.2.3 3
;;; WAN1
3 As 0.0.0.0/0 1.1.1.2 1
DAc 2.2.2.0/25 ISP2_ether2 0
DAc 1.1.1.0/26 ISP1_ether1 0
DAc 3.3.3.0/30 ISP3_sfp 0
/interface print
Flags: X - DISABLED, R - RUNNING; S - SLAVE
Columns: NAME, TYPE, ACTUAL-MTU, L2MTU, MAX-L2MTU, MAC-ADDRESS
# NAME TYPE ACTUAL-MTU L2MTU MAX-L2MTU MAC-ADDRESS
0 R ISP1_ether1 ether 1500 1514 9796 00:00:00:00:00:22
1 R ISP2_ether2 ether 1500 1514 9796 00:00:00:00:00:23
2 R ISP3_sfp ether 1500 1514 9796 00:00:00:00:00:2A
/ip firewall mangle print
Пусто
ip firewall/ nat/print
Flags: X - disabled, I - invalid; D - dynamic
0 ;;; Default NAT rule
chain=srcnat action=src-nat to-addresses=2.2.2.2 src-address-list=LANs dst-address-list=!LANs out-interface=ISP2_ether2 log=no log-prefix=""
1 ;;; Default NAT rule
chain=srcnat action=src-nat to-addresses=1.1.1.1 src-address-list=LANs dst-address-list=!LANs out-interface=ISP1_ether1 log=no log-prefix=""
2 ;;; Default NAT rule
chain=srcnat action=src-nat to-addresses=3.3.3.1 src-address-list=LANs dst-address-list=!LANs out-interface=ISP3_sfp log=no log-prefix=""
IIyа
Да и адреса, если вы поменяли, то выглядят странно (в двух местах SNAT и шлюз совпадают)
Alex
И в route rule точно ничего нет?
Ни в route rule, ни в мангле, по сути минимальная конфигурация. Адрес, маршрут и dstnat. Всё
Alex
Alex
Да и адреса, если вы поменяли, то выглядят странно (в двух местах SNAT и шлюз совпадают)
Исправил, что бы не смущало)
IIyа
Не могу пока предоставить. А то что я скинул разве не достаточно?
Так нагляднее )) И с секьюрностью переборщили
https://youtu.be/DUsNcsKr8NE?si=hNswGTMBo0FOCUja
Alex
Так нагляднее )) И с секьюрностью переборщили
https://youtu.be/DUsNcsKr8NE?si=hNswGTMBo0FOCUja
Возможно) но я уверяю конфиг простой, адрес, маршрут, srcnat. Больше ничего нет.
IIyа
Возможно) но я уверяю конфиг простой, адрес, маршрут, srcnat. Больше ничего нет.
Все нормально работает с приоритетами на тех же трёх провайдерах. Нужно понять, где у вас ошибка.
https://youtu.be/WilBsP_I3mg?si=5nO2b3oaZ1JQS7t-
Alex
Тогда добавить маршруты и включать и выключать их
А зачем, если можно просто рекурсивно прописать дистансы? Это как бы базовый функционал.
Евгений
А зачем, если можно просто рекурсивно прописать дистансы? Это как бы базовый функционал.
Соеденения установленные могут подвисать
Alex
Все нормально работает с приоритетами на тех же трёх провайдерах. Нужно понять, где у вас ошибка.
https://youtu.be/WilBsP_I3mg?si=5nO2b3oaZ1JQS7t-
По поведению когда один маршрут не рабочий, роутер шлёт arp запросы в интерфейс маршрута, но ответа не получает, как только включаешь явный маршрут или меняешь дистанс, сразу приходит ответ он перестаёт слать запросы и всё работает.
IIyа
Если шлёт arp-запросы, значит в таблице ARP нет мак-адреса шлюза.
Пинговать надо разные узлы, так как в таблице соединений файрволла соединение ICMP держится ещё несколько секунд, и если пинговать тот же целевой IP, но через другой шлюз - пинга не будет, пока это соединение не будет удалено.
Alex
Если шлёт arp-запросы, значит в таблице ARP нет мак-адреса шлюза.
Пинговать надо разные узлы, так как в таблице соединений файрволла соединение ICMP держится ещё несколько секунд, и если пинговать тот же целевой IP, но через другой шлюз - пинга не будет, пока это соединение не будет удалено.
В том то и дело, что есть. Даже статикой прописывал
Alex
Поведение роутера не адекватное на мой взгляд. Завтра попробую сбросить в дефолт, настроить маршруты по минимуму и посмотреть. Пока все идеи кончились. 😅
 Александр
Всем привет. А все-таки, что же лучше, как точка, по дальности , hap ax3, или cap ax?))). Точка будет лежать, не висеть, порты в принципе не нужны
И как лучше , чтобы голова была cap ax, или HAP ax3?
Alex
Всем привет. А все-таки, что же лучше, как точка, по дальности , hap ax3, или cap ax?))). Точка будет лежать, не висеть, порты в принципе не нужны
И как лучше , чтобы голова была cap ax, или HAP ax3?
Смотря какой сценарий и какая частота. Если подключение точка - точка, то cap если точка - клиент, то без разницы. Ну и у 2.4 более проникающая способность чем у 5 ки, но 2.4 обычно некуда в эфире приткнуть
Александр
IIyа
Sasha
Ну ах и 2.4 норм)
Anonymous
Требуется человек с навыками в бытовых делах. Свяжитесь для деталей в личку.
 Yarik
А вот и пачку хотфиксов подвезли:
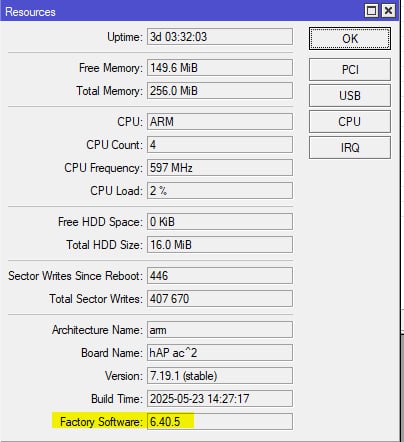
What's new in 7.19.1 (2025-May-23 17:27):
*) certificate – fixed support for certificates imported or added in RouterOS v7.4 or earlier (introduced in v7.19);
*) console - improved stability when a running script is removed;
*) container - stability improvements;
*) disk - fixed RAID component size to match the value in the superblock;
*) disk - improved handling of RAID spare disks;
*) disk - improved stability when using RAID;
*) ethernet - fixed flow-control for RB5009;
*) iot - fixed incorrectly shown LoRa payload RSSI values;
*) poe-out - fixed PoE-out reset when inserting specific SFP modules on RB5009;
*) poe-out - upgraded firmware for 802.3at PSE controlled boards (the update will cause brief power interruption to PoE-out interfaces);
*) routing-filter - use zero as default as-path length (allows matching empty as path);
*) sfp - correctly classify 100Mbps modules as "100M-baseFX";
Купил бушный микрооик с ибея, у него вместо вебфига логотип компании где он раньше был. Прошивал, сбрасывал, всеравно чужое лого. Кто знает как решить?
VanYOUshka
Требуется человек с навыками в бытовых делах. Свяжитесь для деталей в личку.
прикрутить микротик к стене наверное надо)
Sasha
IIyа
RB4011iGS 5HacQ2H
С ключом -b под Linux или снимите галку "Keep Branding" под Windows
https://help.mikrotik.com/docs/spaces/ROS/pages/24805390/Netinstall
Alex
Поведение роутера не адекватное на мой взгляд. Завтра попробую сбросить в дефолт, настроить маршруты по минимуму и посмотреть. Пока все идеи кончились. 😅
Если прописать в ARP таблицу 8.8.8.8 и мак шлюза, всё начинает работать, без записи, ему шлюз не отвечает, судя по логам... Как поковырять ARP работу маршрутизатора? Почему так происходит?
КЭПпучино
С ключом -b под Linux или снимите галку "Keep Branding" под Windows
https://help.mikrotik.com/docs/spaces/ROS/pages/24805390/Netinstall
Погуглил.
Можно на свой поменять. 😁
https://help.mikrotik.com/docs/spaces/ROS/pages/69664784/Branding
 Руслан
Если прописать в ARP таблицу 8.8.8.8 и мак шлюза, всё начинает работать, без записи, ему шлюз не отвечает, судя по логам... Как поковырять ARP работу маршрутизатора? Почему так происходит?
Так а с минимальными маршрутами заработало в итоге?
Alex
Так а с минимальными маршрутами заработало в итоге?
Ну с явным маршрутом работает. Но это только 1 ip адрес.
IIyа
Если прописать в ARP таблицу 8.8.8.8 и мак шлюза, всё начинает работать, без записи, ему шлюз не отвечает, судя по логам... Как поковырять ARP работу маршрутизатора? Почему так происходит?
Надо бы конфиг интерфейсов глянуть, может ошибка где.
IIyа
Alex
Надо бы конфиг интерфейсов глянуть, может ошибка где.
/interface ethernet
set [ find default-name=ether1 ] advertise="10M-baseT-half,10M-baseT-full,100M\
-baseT-half,100M-baseT-full,1G-baseT-half,1G-baseT-full" comment=\
"Novotelekom (40MB/s)" name=ISP1_ether1
set [ find default-name=ether2 ] comment="(Avantel 70MB/s)" name=ISP2_ether2
set [ find default-name=sfp-sfpplus1 ] comment=TTK name=ISP3_sfp
IIyа
Сбрасывали конфиг?