У себя менять flash не собираюсь и надеюсь не придётся, так как никаких hAP у меня наверное уже и не осталось нигде. Но посмотреть как там внутри всё устроено достаточно интересно.
Если б не гемор с покупкой чистой лицухи, я возможно бы и поменял из интереса :) Но пока только раздумываю.
 IIyа

 Иван
ДА мне тут capsman надо настроить с несколькими точками и вот думаю, нормально ли будет с 7.19.1 (и последними исправлениями в wifi-qcom-ac)
телефон стал до последнего держаться за ax3 и нехотя спрыгивает на ac2)
Konstantin
Если б не гемор с покупкой чистой лицухи, я возможно бы и поменял из интереса :) Но пока только раздумываю.
Да, понимаю. Просто из любви к «искусству». 😅
IIyа
телефон стал до последнего держаться за ax3 и нехотя спрыгивает на ac2)
Телефон новый, AX? Не хочет на старый WiFi спрыгивать :))
Иван
Телефон новый, AX? Не хочет на старый WiFi спрыгивать :))
не, старый, ac... но стал любить новый ax)
Konstantin
телефон стал до последнего держаться за ax3 и нехотя спрыгивает на ac2)
Так это же хорошо. Насколько я понимаю, ax работает эффективнее ac и клиенты с новым чипсетом предпочитают имено ax.
А вот за старыми устройствами приходится следить внимательнее. У моих родителей старый телевизор Samsung любит своим беспроводным интерфейсом прицепиться на самый дальний AP с сигналом около -75dBi и меньше и не смотря на высокий packet loss и то что рядом с ним есть такая же точка доступа с сигналом лучше на 20+ dBi отказывается переключаться, в результате телевизор перестает нормально функционировать. Чтобы исправить проблему сначала в CAPsMAN сделал reject-правила сбрасывающие его с определенных AP, но потом понял, что такие правила теряют смысл, потому что интерфейсы по умолчанию динамические и меняются после перезагрузки. Оказалось, что проще создать глобальное reject-правило для таких устройств, которое их скидывает когда уровень сигнала становится хуже какого-то минимально рабочего значения.
 Nikita
Stan&slav
добрый день, ребят как можно перейти с ipsec на ikev2 простым способом, чтобы доступ ко всем микротикам подключенным по старому не потерять
 Руслан
добрый день, ребят как можно перейти с ipsec на ikev2 простым способом, чтобы доступ ко всем микротикам подключенным по старому не потерять
открыть доступ к микротикам извне для своего ip адреса. подключиться по внешнему ip и настраивать что угодно
Stan&slav
открыть доступ к микротикам извне для своего ip адреса. подключиться по внешнему ip и настраивать что угодно
только у одного увы такая возможность из 8 остальные серые ip
Stan&slav
а если два профиля сделать и старый и новый версии не прокатит?
 КЭПпучино
 IIyа
только у одного увы такая возможность из 8 остальные серые ip
Туннели SSTP сделайте как резервные каналы доступа и через них настраивайте каналы IPsec как захочется. Хоть вообще ЧачаПоли шифрование заюзайте (может быть полезным для старых бордов со слабыми CPU) 😁
IIyа
 Евгений
Добрый вечер коллеги. Какую скорость можно выжать туннелями sstp ?
Евгений
Добрый вечер коллеги. Какую скорость можно выжать туннелями sstp ?
Зависит от железа. На hEX например упирается в 20 мбит (канал 60 мбит, L2TP/IPsec тут же около 60 мбит выдаёт).
Launch
 IIyа
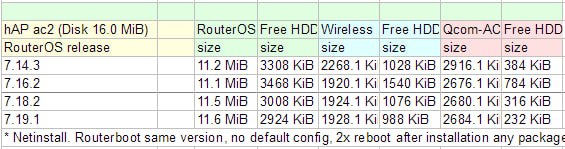
В 20beta2 по сравнению с 7.19.1 оба wifi-пакета такие же по размеру (очевидно те же самые), но увеличился размер основного системного пакета.
IIyа
Добрый вечер коллеги. Какую скорость можно выжать туннелями sstp ?
Если по поводу роутерборда - выбирайте современную модель с аппаратной поддержкой шифрования AES-GCM смотрите здесь. Если CHR - то чтобы хостер тоже поддерживал. И поддержка была с обоих сторон туннеля. Тогда будут хорошие скорости. Если, конечно, провайдер(ы) не будет замедлять SSTP, что часто наблюдается в реалиях последнего года.
А вот с шифрованием AES-CBC - увы и ах, обсчёт в используемой SSL-библиотеке программный и очень медленный.
tarikptz
Систем-рутерборд-автоапргейд
да, system/routerboard/settings autoupgrade "yes", на обоих устройствах. Но одну ТД все равно ребутить руками надо.
 i♫A
Привет! помогите пожалуйста, я прокидываю туннель в удаленный офис , по нему должен пролазить домен, у меня статические ip на обоих концах, в главном офисе RB1100AHx2, сетка-192.168.0.0/22, а в филиале hAP ac2, сетка- 192.168.11.0/24.
Я попытался реализовать с помощью ipsec, канал поднялся, но пинги между сетями криво идут. посмотрите плиз конфиги, я что-то уже 4 день воюю
i♫A
Sergey
попробуйте для начала ipip или gre без шифрования
i♫A
попробуйте для начала ipip или gre без шифрования
о я разобрался- добавил маршрут на главном роутере /ip route add dst-address=192.168.11.0/24 gateway=ether2 distance=1
все заработало, домен пролез и dns сервер домена тоже))
Руслан
а где у вас маршруты до удаленной сети?
пинги как и другой трафик следует таблице маршрутизации.
i♫A
по сути получается я машрут до локалки филиала направил наружу, а там его уже ipsec тунель обернул (кажется так- поправьте если я не прав
Sergey
в ipsec маршрутизация в политиках
i♫A
ну без доп маршрута что-т совсем не как не хотело
i♫A
роутеры друг друга пинговали
i♫A
но не компы за ними
i♫A
что логично, ведь надо как-то трафик из ipsec туннеля завернуть в бридж
i♫A
но я только осваиваю микроты, так что мб я фигню сделал
i♫A
прошивки на мейне 6.49.17 на филиале 6.49.18
КЭПпучино
 Alex
Всем здравствуйте. Не пойму поведение маршрутизатора. уже третий день бьюсь. Есть 3 канала с разным дистансом, если в утилите ping или taceroute при проверке например 8.8.8.8 то первый и второй интерфейсы нормально отрабатывают, но если делать проверку на третий интерфейс, то ничего не работает пока не добавишь явный маршрут. почему так может происходить?
/ip route print
# DST-ADDRESS GATEWAY DISTANCE
0 Xs 8.8.8.8/32 3.3.3.2 3
;;; WAN3
1 s 0.0.0.0/0 3.3.3.2 2
;;; WAN2
2 s 0.0.0.0/0 2.2.2.2 3
;;; WAN1
3 As 0.0.0.0/0 1.1.1.1 1
DAc 2.2.2.0/25 ISP2_ether2 0
DAc 1.1.1.0/26 ISP1_ether1 0
DAc 3.3.3.0/30 ISP3_sfp 0
/interface print
Flags: X - DISABLED, R - RUNNING; S - SLAVE
Columns: NAME, TYPE, ACTUAL-MTU, L2MTU, MAX-L2MTU, MAC-ADDRESS
# NAME TYPE ACTUAL-MTU L2MTU MAX-L2MTU MAC-ADDRESS
0 R ISP1_ether1 ether 1500 1514 9796 00:00:00:00:00:22
1 R ISP2_ether2 ether 1500 1514 9796 00:00:00:00:00:23
2 R ISP3_sfp ether 1500 1514 9796 00:00:00:00:00:2A
/ip firewall mangle print
Пусто
ip firewall/ nat/print
Flags: X - disabled, I - invalid; D - dynamic
0 ;;; Default NAT rule
chain=srcnat action=src-nat to-addresses=2.2.2.2 src-address-list=LANs dst-address-list=!LANs out-interface=ISP2_ether2 log=no log-prefix=""
1 ;;; Default NAT rule
chain=srcnat action=src-nat to-addresses=1.1.1.1 src-address-list=LANs dst-address-list=!LANs out-interface=ISP1_ether1 log=no log-prefix=""
2 ;;; Default NAT rule
chain=srcnat action=src-nat to-addresses=3.3.3.1 src-address-list=LANs dst-address-list=!LANs out-interface=ISP3_sfp log=no log-prefix=""
IIyа
 Maxim
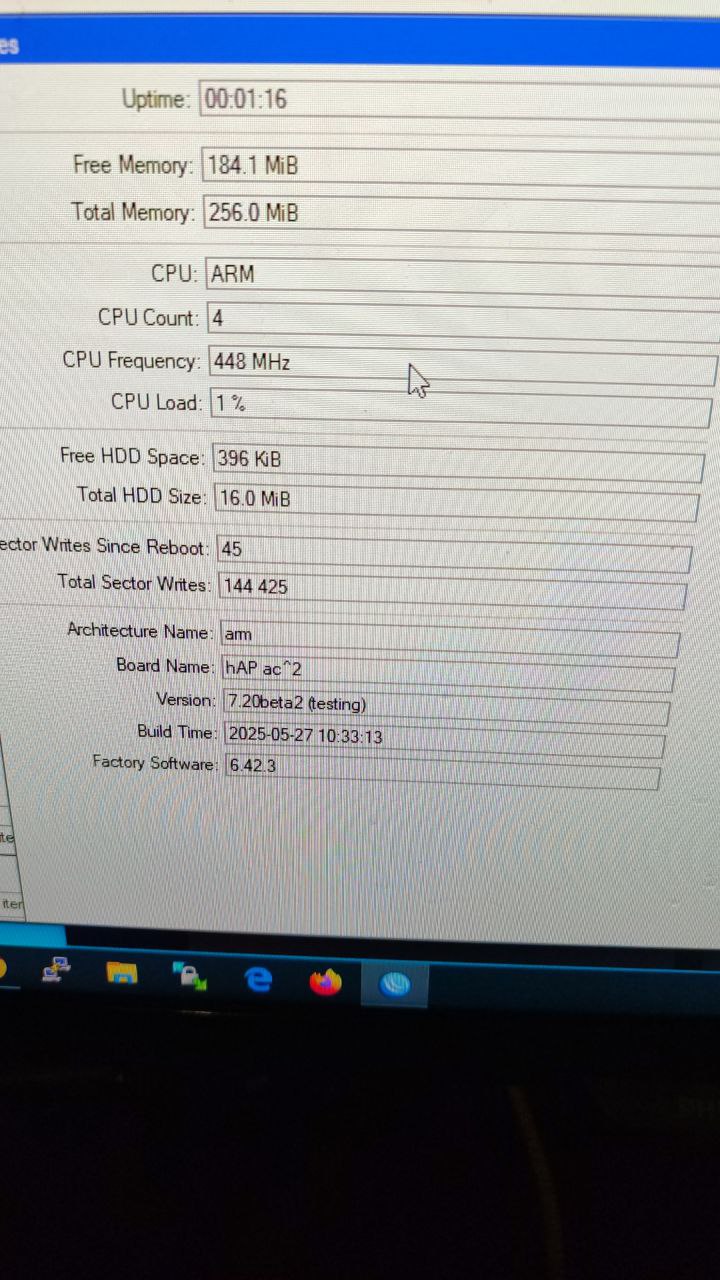
Хороший роутер, и памяти 256 - по-максимуму, что поддерживает процессор. Флешку бы заменить на 64 Мбита... 😁
Кстати https://t.me/mikrotikclub/361709
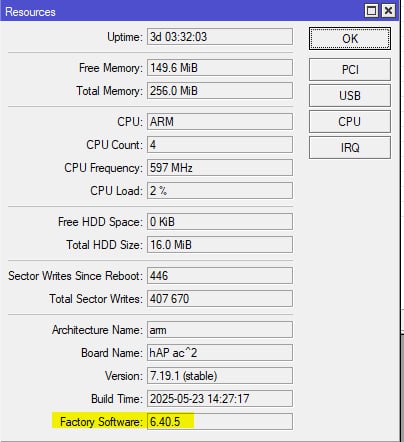
Так там про другое же) hap ac2 на фэктори 6.40. Они зачастую уже на 7ке с завода шли
IIyа
Так там про другое же) hap ac2 на фэктори 6.40. Они зачастую уже на 7ке с завода шли
Не знаю насчёт последних выпусков, но все hAP ac2, что мне попадались - шли с ROS6 с завода.
Maxim
🤔
IIyа
А на скрине роутер вообще из первых партий, когда Микротики ставили 256Мб, но потом "одумались" и стали ставить 128 Мб.
Maxim
Одумались🤣🤣🤣
Maxim
Действительно а нахрена нам ОЗУ 256
Maxim
Надо страдать
Maxim
Главное ПЗУ стабильно 16
КЭПпучино
А на скрине роутер вообще из первых партий, когда Микротики ставили 256Мб, но потом "одумались" и стали ставить 128 Мб.
Я по предзаказу в eurodk заказывал чуть ли не через неделю после анонса.
КЭПпучино
Главное ПЗУ стабильно 16
Пара баксов экономии, а в закупке партией в десятки тысяч чипов ПЗУ - наверно, менее доллара будет разница.
Думаю, что это умышленное сегментирование
КЭПпучино
Иначе давно бы уже сделали костыль с хранением пакетов на флешке.
Чуть более долгий ребут был бы и всё.
Хотя, наверняка еще боятся, что разберут через эту фичу их прошивку.
 Олег
Пара баксов экономии, а в закупке партией в десятки тысяч чипов ПЗУ - наверно, менее доллара будет разница.
Думаю, что это умышленное сегментирование
насколько я помню, когда они начали ставить 16 мб, у них не было актуальных моделей с флешками другого размера. старые со 128 - были. а новые все были 16. так что это не сегментирование, тупо экономия
IIyа
Alex
А вы же кажется уже спрашивпли
Да, было дело, но там была задача проверить провайдера, не мешая работе офиса. И в принципе эту задачу решили, но при настройке резервирования, столкнулся с такой проблемой.
 Sasha
КЭПпучино
насколько я помню, когда они начали ставить 16 мб, у них не было актуальных моделей с флешками другого размера. старые со 128 - были. а новые все были 16. так что это не сегментирование, тупо экономия
Я в 2014 году покупал RB2011 как раз с памятью 128Мб примерно за 5600 рублей, а потом в 2017 купил ac2 уже с 16Мб за 4700
Уверен, что ac2 со 128Мб памяти стоил бы не дороже 5000 рублей тогда и альтернатив особо не было - всё равно бы всё разобрали как горячие пирожки.
Sasha
Вы хотели сказать рекурсивно? Да, рекурсивно)
Ну там надо прописать маршруты статик так то на всех провах
Sasha
3 прова 3 хоста разных
Олег
Я в 2014 году покупал RB2011 как раз с памятью 128Мб примерно за 5600 рублей, а потом в 2017 купил ac2 уже с 16Мб за 4700
Уверен, что ac2 со 128Мб памяти стоил бы не дороже 5000 рублей тогда и альтернатив особо не было - всё равно бы всё разобрали как горячие пирожки.
тут вон тп-линк пару лет назад выпустил модель с 4 мб флэша! им даже пришлось для этого вместо своей прошивки на базе openwrt заливать туда что-то лицензированное на базе какой-то коммерческой rtos, не помню какой.
на что только капиталист не пойдёт ради десятка процентов прибыли
Alex
3 прова 3 хоста разных
Да это понятно, ситуация такая, что именно на этом провайдере не работает маршрут по умолчанию, и я не могу понять почему. Есть подозрение на SFP модуль, но как проверить не знаю.
Sasha
Sasha
Если его дистанс поднять
Alex
А вообще канал этого прова работает?
Вообще работает, если через конвертер с тем же самым модулем подключить к ноуту то интернет работает.
Sasha
Если с маршрутом явным работает и вы проводили отработку перехода на него он должен работать
Sasha
Он у вас в интерфейс листе где нибудь случайно не присутствует?
Alex
А стик линк нормально поднял? Какие нибудь пакеты там ходят?
Да, линк нормально поднялся, по торчу видно что что то прилетает левое, Снифер тоже видит пакеты
Alex
Он у вас в интерфейс листе где нибудь случайно не присутствует?
Присутствует, как и остальные WAN интерфейсы
Alex
Если с маршрутом явным работает и вы проводили отработку перехода на него он должен работать
Вот и я голову ломаю, что по всем признакам должно работать, но не работает.
Sasha
перепровертте