Коллеги, а как hAP ac lite периживает переход на ROS7?
Нормально переживает. У него проц "стандартный" MIPS 24Kc V7.4 650МГц и 64 Мб оперативки, Плюс двухдиапазонный вайфай и USB. Для каких-нибудь маленьких филиалов на 1..4 рабочих места и небольшим трафиком 20-30 Мбит - самое то. Конечно, он может и побольше, все зависит от окружения, настроек и пользовательской нагрузки в каждом конкретном случае.
А вот hAP Lite - увы, не для ROS7 - проц-"обрезок" Smips.
 IIyа

 IIyа
 IIyа
честно, я сам не знаю , что за коммутатор стоит, он не в зоне доступности, знаю что только один кабель идёт в микрот от него.... а микрот dhcp.... направление я собственно понял, cgfcb,j
Loop Detect, если мне не изменяет память, работает только с портами самого микротика (если их закольцевать).
А вот Bridge RSTP должен выключать порт из бриджа.
Проверьте.
Stan&slav
Loop Detect, если мне не изменяет память, работает только с портами самого микротика (если их закольцевать).
А вот Bridge RSTP должен выключать порт из бриджа.
Проверьте.
да вот проблемка то в этом, что от коммутатора один порт в микрот, коммутатор неуправляемый, как найти засранца непонятно
 Руслан
да вот проблемка то в этом, что от коммутатора один порт в микрот, коммутатор неуправляемый, как найти засранца непонятно
с тупыми с вичами метод только один - поочередно выдирать из него кабеля.
cl0oud
если дёргаются строки в address lists - Ничего страшного?
 olegon.ru
если дёргаются строки в address lists - Ничего страшного?
что значит "дёргаются"? при автопополнении списка он будет изменяться
Сергей
Либо при обновлении записей
Пользователь cl0oud имеет 1/3 предупреждений, будьте внимательны!
Причина:
Действие Video заблокировано в этом чате.
cl0oud
видео не отправить, ну в общем 2-3 секунды и дёргается список, в браузере
cl0oud
адреса ип адресами, без доменных записей
cl0oud
дело правда в браузере, в windbox нет проблемы, видимо в js какие-то причуды
cl0oud
есть ли возможность сделать проход через vpn не строго по ип адресу и его подсети, а через *. domain . ?
Sergey
Sergey
версия ОС роутера, 6 или 7?
cl0oud
а так версия 7.16.1, модель RB5009UG+S+
Sergey
на 7 версии можно через ДНС добавлять в адрес лист *. domain, но в браузерах обычно включен DOH на защищенные ДНС серверы, нужно убедиться что браузер обращается к ДНС микротика
cl0oud
на 7 версии можно через ДНС добавлять в адрес лист *. domain, но в браузерах обычно включен DOH на защищенные ДНС серверы, нужно убедиться что браузер обращается к ДНС микротика
вы делаете сами так, или используете просто address list с фиксированной подсетью?
Sergey
задача у вас какая?
Sergey
адрес лист сам наполняется адресами при обращении к любому поддомену *. domain
cl0oud
адрес лист сам наполняется адресами при обращении к любому поддомену *. domain
не знаю что я такого пишу, что мои сообщения удаляет бот. коннекты да, появляются, а адрес лист пополняется вручную или скриптами. задача к хостам * . kompania . domain доступ иметь, которых много, не все выкладывают cidr.txt как делает это телеграм, т.е открыто показывает что у меня вот такой пул адресов
Sergey
доступ иметь через ВПН к таким ресурсам?
cl0oud
да
cl0oud
публичные днс гугла 8 8 8 8 кто-нибудь гоняет через впн или доверяет, что в россии не подменяют эти ип адреса?
Sergey
в ДНС добавляете запись на *.googlevideo.com match-subdomain=yes forward localhost address-list=vpn, потом в манглах по dst addrlist делаете mark routing=vpn, предварительно добавив маршрут с меткой через ВПН
cl0oud
спасибо, попробую
IIyа
не знаю что я такого пишу, что мои сообщения удаляет бот. коннекты да, появляются, а адрес лист пополняется вручную или скриптами. задача к хостам * . kompania . domain доступ иметь, которых много, не все выкладывают cidr.txt как делает это телеграм, т.е открыто показывает что у меня вот такой пул адресов
В закрепе есть ссылка на полное руководство для решения вашей задачи.
Форвардить запросы на имена компании надо на DNS-сервер компании, а не локалхост.
И (если искомые адреса НЕ динамические), то прописать /ip dns server set address-list-extra-time=1d
bmw
 Sergey
𝕲𝖊𝖔𝖗𝖌𝖊
bmw
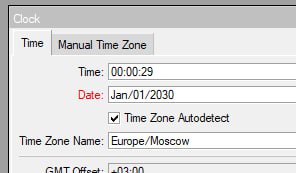
Там вроде unixtime кончается, видимо что-то вроде проблемы 2000 года будет
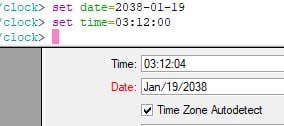
до смерти юникса ещё 8 лет -- врап будет 03:14:07, 19 Jan 2038, UTC
𝕲𝖊𝖔𝖗𝖌𝖊
до смерти юникса ещё 8 лет -- врап будет 03:14:07, 19 Jan 2038, UTC
Может там ещё какие-то ограничения есть, если они расширили каким-то битом юникс дату и отрезали тем самым 8 лет 😁 например автодетект часового пояса 0 или 1
bmw
Может там ещё какие-то ограничения есть, если они расширили каким-то битом юникс дату и отрезали тем самым 8 лет 😁 например автодетект часового пояса 0 или 1
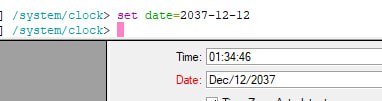
Нет, на моём фото -- время само перешло Новый Год. И, полагаю, будет идти нормально и дальше, ещё 8 лет... Просто руками не даст выставить 30+ год.
bmw
Может там ещё какие-то ограничения есть, если они расширили каким-то битом юникс дату и отрезали тем самым 8 лет 😁 например автодетект часового пояса 0 или 1
 𝕲𝖊𝖔𝖗𝖌𝖊
 bmw
А 2040 попробуешь? Или это боевая железка у тебя ? Интересно что будет :)
это mAP lite, выездной drop box
bmw
А 2040 попробуешь? Или это боевая железка у тебя ? Интересно что будет :)
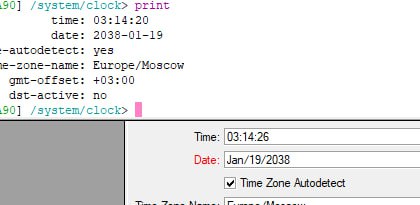 𝕲𝖊𝖔𝖗𝖌𝖊
bmw
Часы дальше идут, не остановились ? Может там и не unixtime используется, а свой тип данных 😁
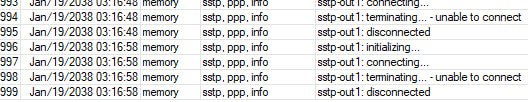
 Innokentiy
?
 Константин
у кого-то акк поломали
Innokentiy
я надеюсь на мисклик
Константин
 Константин
и дальше это забота телеги
bmw
𝕲𝖊𝖔𝖗𝖌𝖊
но почему-то гугл настойчиво теперь требует поставить байду, вместо себя... насилу перевёл иероглифы...
;)
Из-за tls, скорее всего т.к. он думает, что устарел и пытается как-то исправить ситуацию
bmw
Из-за tls, скорее всего т.к. он думает, что устарел и пытается как-то исправить ситуацию
включил NTP, сломало логику конкретно:
ntp change time Dec/13/1901 21:13:14 => Jan/01/1970 00:27:21
𝕲𝖊𝖔𝖗𝖌𝖊
включил NTP, сломало логику конкретно:
ntp change time Dec/13/1901 21:13:14 => Jan/01/1970 00:27:21
Ха, значит проблема всё-таки есть, надеюсь патч будет немного раньше, чем настанет день Х 😁 учитывая, что в запасе ещё почти 13 лет, многое может поменяться к тому времени
DM-Rostov
💌 Newsletter #121 | October 2024
Read our latest newsletter and learn more about:
•   the hEX refresh;
•   wAP ax;
•   Chateau PRO ax with an exceptionally powerful 4x4 MIMO and a matching CPU;
•   MikroTik and Ampere collaboration plans;
•   your chance to become a MikroTik trainer;
•   Linus Tech Tips using a CRS518 to boot all their computers off of a single server;
•   #MikroTips, tricks, Spotted In The Wild submissions, and more!
Visit MikroTik forum to see the discussion about this newsletter.
#newsletter
Доброго времени подскажите winbox4 под linux несохраняет конфиг в папку запущен под пользователем имеющим права на RW на папку.
ilemur
 Stan&slav
ilemur
https://www.mikc.ru/document/statii/postroenie_vpn_s_pomoshchyu_tekhnologii_eoip/
Статью эту видел, но лушче бы автор не писал. IPSEC не затронут, особенности также.
Innokentiy
зачем вам eoip применительно к известно каким целям в первую очередь?
Stan&slav
Статью эту видел, но лушче бы автор не писал. IPSEC не затронут, особенности также.
тогда вам это https://mikrotik.wiki/wiki/VPN:EoIP_%D0%B8_IPsec_(%D0%B1%D1%8B%D1%81%D1%82%D1%80%D0%B0%D1%8F_%D0%BD%D0%B0%D1%81%D1%82%D1%80%D0%BE%D0%B9%D0%BA%D0%B0,_%D0%B0%D1%83%D1%82%D0%B5%D0%BD%D1%82%D0%B8%D1%84%D0%B8%D0%BA%D0%B0%D1%86%D0%B8%D1%8F_%D1%81_%D0%BF%D0%BE%D0%BC%D0%BE%D1%89%D1%8C%D1%8E_%D0%BF%D0%B0%D1%80%D0%BE%D0%BB%D1%8F)
Stan&slav
Не забудьте CHR активировать иначе обрубок в скорости будет
ilemur
зачем вам eoip применительно к известно каким целям в первую очередь?
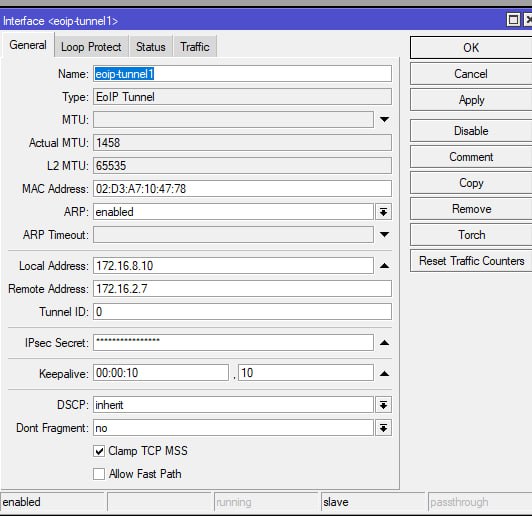
Есть микротик дома. Сегодня появился VPS. Было несколько вариантов. Одним из которых было предложение поднять EOIP т.к его не блокируют - тем более VPS позволяет легко поднять mikrotik CHR
Stan&slav
а вообще мутная это затея на vds разворачивать микрот, проще linux и какой нибудь vpn
Stan&slav
VPN вы поднимите, потом вам нужно будет настроить как интернет трафик с вашего микрота на ВДС пустить к вам на устройство... если ошибаюсь люди поправят
ilemur
Ну вот изначальный запрос.
ilemur
Есть домашняя сетка с раутером микротик и выделенным сервером внутри сети на юбунту. Сейчас взял VPS в недружественной стране. Цель думаю всем ясна. Знания что называется поверхностные. И дальше вопрос куда идти и что читать. 1. Накатить на VPS mikrotik chr (панель такой скрипт предлагает) 2. проксировать как я понимаю весь трафик на внутренний сервер + pnproxy 3. VPS оставить юбунту + WG (или другой VPN) + mikrotik на заворачивание трафика. Понимаю, что наверное все варианты рабочие, но что будет быстрее и меньше шишек?
Stan&slav
 줄리아 우지야노바
Есть домашняя сетка с раутером микротик и выделенным сервером внутри сети на юбунту. Сейчас взял VPS в недружественной стране. Цель думаю всем ясна. Знания что называется поверхностные. И дальше вопрос куда идти и что читать. 1. Накатить на VPS mikrotik chr (панель такой скрипт предлагает) 2. проксировать как я понимаю весь трафик на внутренний сервер + pnproxy 3. VPS оставить юбунту + WG (или другой VPN) + mikrotik на заворачивание трафика. Понимаю, что наверное все варианты рабочие, но что будет быстрее и меньше шишек?
Современные решения для всем понятных целей уже имеют правила для маршрутизации
줄리아 우지야노바
я так понимаю вопрос в этом состоит
ilemur
Современные решения для всем понятных целей уже имеют правила для маршрутизации
А где бы найти эти чудесные и современные решения? Да именно в этом
줄리아 우지야노바
тут можно обходы блокировок обсуждать?
Innokentiy
в такой формулировке - нежелательно
Innokentiy
мне кажется, пока мы ограничиваемся «всем понятными целями», сообщество выиграет от публичного обсуждения
줄리아 우지야노바
Просто с ссылками и настройками не уверен что не будет попадать под "ограничения"))
Innokentiy
пока что обсуждение способов обхода блокировок в некоторых юрисдикциях является преступлением только для сми, а не для физлиц, но все равно нутакое
 Евгений
А где бы найти эти чудесные и современные решения? Да именно в этом
Eoip лучше не трогайте.
Это gre + «служебные данные»
Возьмите, что больше нравится… l2tp, pptp, wg… ну или gre.
Как поднимете, дальше статья в закрепе есть, как через
Тоннель отправить «нужный» трафф.
(В статье не указано, что нужно отключить фасстрек в фаерволе)
ilemur
Eoip лучше не трогайте.
Это gre + «служебные данные»
Возьмите, что больше нравится… l2tp, pptp, wg… ну или gre.
Как поднимете, дальше статья в закрепе есть, как через
Тоннель отправить «нужный» трафф.
(В статье не указано, что нужно отключить фасстрек в фаерволе)
Ок сносим виртуалку - ставим WG
Евгений
Наверное в докере WG будет проще поднять
А когда wg заблокируют, что в докере поднимать будете?