 Innokentiy


где-то вроде была инструкция, как в микрот воткнуть xray/vless
 Petr
Отличный вопрос. EOIP? )))
eoip могут заблокировать и без всяких роскомнадзоров, как выше отметили это по сути gre, а gre у операторов часто не работает сам по себе, особенно у физиков
 Евгений
Отличный вопрос. EOIP? )))
https://t.me/mikrotikclub/340087
Вот тут ответили.
Главное решите вопрос - как вы это у себя дома поднимать будете? На микроте это через контейнеры делается
Innokentiy
если серьезно, то на 146% работающего и сейчас и в будущем решения нет. то, что xray/vless тяжело/околоневозможно детектить, не означает, что он точно переживет любую блокировку
Innokentiy
потому норм сделать любое работающее прямо сейчас решение. когда оно сломается - сделать новое
Innokentiy
к eoip у меня предвзятое отношение, потому что его очень любят бриджевать с локалкой, а это вредительство
Innokentiy
если вы все равно хотите накрыть туннель айписеком, то с точки зрения рыбнадзороустойчивости все туннели с айписеком выглядят одинаково - как пошифрованная каша, вложенная в ESP
Innokentiy
коли айпишники белые и статичнские, поднимите обыкновенный ipip, сэкономите на заголовках
 줄리아 우지야노바
Ну короче, тогда закину так.
Есть собственно для способа разворачивания - попроще, и посложнее.
Я это все настраивал способом посложнее, поэтому опишу его, но опишу и способ попроще, но не уверен что будет работать как я описал.
Для обоих методов нам понадобится домен и сертификаты к нему на машинке, как это сделать - в интернете много методов. После выставляем на домене A запись на айпишник нашего сервера.
Собственно способ посложнее - сделать все вручную
Заходим на VPS, прописываем:
sudo apt-get update
sudo apt-get install curl
bash -c "$(curl -L https://github.com/XTLS/Xray-install/raw/main/install-release.sh)" @ install
Это загрузит и установит xray.
Далее надо получить сертификаты и
Далее конфиг:
Сначала заходим сюда: https://uuidgen.org/v/4
Получаем случайный UUID, вставляем его в строку и запускаем.
export UUID=*сюда значение с сайта*
export DOMAIN=*домен*
export PRIVATEKEYFILE=*путь до файла privatekey*
export CERTFILE=*путь до файла с сертификатом*
Далее создаем конфиг:
cat <<EOF > /usr/local/etc/xray/config.json
{
"log": {
"loglevel": "info"
},
"routing": {
"rules": [],
"domainStrategy": "AsIs"
},
"inbounds": [
{
"port": 443,
"protocol": "vless",
"tag": "vless_tls",
"settings": {
"clients": [
{
"id": "${UUID}",
"email": "user@${DOMAIN}",
"flow": "xtls-rprx-vision"
}
],
"decryption": "none",
"fallbacks": [
{
"path": "/${UUID}",
"dest": "@vless-ws"
},
{
"dest": "8080"
},
{
"alpn": "h2",
"dest": "8081"
}
]
},
"streamSettings": {
"network": "tcp",
"security": "tls",
"tlsSettings": {
"alpn": [
"http/1.1",
"h2"
],
"certificates": [
{
"certificateFile": "${CERTFILE}",
"keyFile": "${PRIVATEKEYFILE}"
}
]
}
},
"sniffing": {
"enabled": true,
"destOverride": [
"http",
"tls"
]
}
},
{
"listen": "@vless-ws",
"protocol": "vless",
"tag": "vless_ws",
"settings": {
"clients": [
{
"id": "${UUID}",
"email": "user@${DOMAIN}"
}
],
"decryption": "none"
},
"streamSettings": {
"network": "ws",
"security": "none",
"wsSettings": {
"path": "/${UUID}"
}
}
}
],
"outbounds": [
{
"protocol": "freedom",
"tag": "direct"
},
{
"protocol": "blackhole",
"tag": "block"
}
]
}
EOF
Создает конфиг для клиента с id того uuid, на вашем домене с протоколом VLESS + TCP + XTLS vision, который слушает https на 443, фоллбэкается на mydomain.com/uuid для websocket траффика и фоллбэкается на локальный nginx на 8080 порту, если прилетит не впн запрос.
줄리아 우지야노바
Далее надо настроить nginx:
sudo apt-get install nginx
cat <<EOF > /etc/nginx/sites-enabled/default
server {
listen 127.0.0.1:8080 default_server;
listen [::1]:8080 default_server;
listen 127.0.0.1:8081 http2;
root /var/www/html;
index index.html index.htm index.nginx-debian.html;
server_name _;
location / {
try_files $uri $uri/ =404;
}
}
EOF
Настраивает nginx, который слушает http v1 на 8080, и http v2 на 8081 порту, нужен для фоллбэка.
줄리아 우지야노바
Далее соответственно конфиг клиента для xray:
{
"log": {
"access": "/opt/var/log/xray/access.log",
"error": "/opt/var/log/xray/error.log",
"loglevel": "info",
"dnsLog": false
},
"routing": {
"rules": [],
"domainStrategy": "IPIfNonMatch"
},
"inbounds": [
{
"listen": "0.0.0.0",
"port": 10808,
"protocol": "socks",
"settings": {
"udp": true
},
"sniffing": {
"enabled": true,
"destOverride": [
"http",
"tls"
]
}
},
{
"listen": "0.0.0.0",
"port": 10809,
"protocol": "http",
"sniffing": {
"enabled": true,
"destOverride": [
"http",
"tls"
]
}
},
{
"secretKey": "PRIVATE_KEY",
"peers": [
{
"publicKey": "PUBLIC_KEY",
"allowedIPs":[""]
}
],
"kernelMode": true,
"mtu": 1420,
}
],
"outbounds": [
{
"protocol": "freedom",
"tag": "direct"
},
{
"protocol": "vless",
"settings": {
"vnext": [
{
"address": "${DOMAIN}",
"port": 443,
"users": [
{
"id": "${UUID}",
"encryption": "none",
"flow": "xtls-rprx-vision"
}
]
}
]
},
"streamSettings": {
"network": "tcp",
"security": "tls",
"tlsSettings": {
"serverName": "",
"allowInsecure": false,
"fingerprint": "chrome"
}
},
"tag": "proxy"
},
{
"protocol": "blackhole",
"tag": "block"
}
]
}
Базовый конфиг выглядит как-то так. Он поднимает socks прокси на 10808 порту, HTTP прокси на 10809 порту. Wireguard настройки поменять под себя, либо вообще убрать.
${DOMAIN} меняем на домен, ${UUID} меняем на UUID полученный ранее.
Еще заменить
/opt/var/log/xray/access.log
/opt/var/log/xray/error.log
На файлы с логами, куда выгружать логи. Можно поставить /dev/null если логи не нужны.
Далее разбираемся с маршрутизацией. Я это все настраивал на кинетике(да простит меня господь), и мне удобнее было поднять dnsmasq, который добавляет входящие запросы на него в ipset, который я уже дальше маршрутизирую на впн. Но сам xray тоже умеет в маршрутиризацию.
Сама документация xray тут - https://xtls.github.io/en/config/routing.html#routingobject
Но опишу в трех словах сам:
В конфиге выше, в секции
"routing": {
"rules": [],
"domainStrategy": "IPIfNonMatch"
},
Внутрь массива rules можно запихивать свои правила
Пример такого правила:
{
"domainMatcher": "hybrid",
"type": "field",
"domain": ["baidu.com", "qq.com", "geosite:cn"],
"ip": ["0.0.0.0/8", "10.0.0.0/8", "fc00::/7", "fe80::/10", "geoip:cn"],
"port": "53,443,1000-2000",
"sourcePort": "53,443,1000-2000",
"network": "tcp",
"source": ["10.0.0.1"],
"user": ["love@xray.com"],
"inboundTag": ["tag-vmess"],
"protocol": ["http", "tls", "bittorrent"],
"attrs": { ":method": "GET" },
"outboundTag": "direct",
"balancerTag": "balancer"
}
Т.к. вы собираетесь заворачивать весь интернет под впн полагаю(судя по тому, что вы собирались настраивать через WG), тогда надо настроить правила на geoip в россию, чтобы траффик ходил напрямую.
줄리아 우지야노바
То ваши правила могут выглядеть примерно так:
{
"type": "field",
"domain": ["geosite:category-gov-ru", "geosite:category-ru"],
"ip": ["geoip:private", "geoip:ru"],
"outboundTag": "direct"
}
Будет заворачивать весь траффик в впн, кроме того, что идет на .ru/.su, в yandex/vk/mailru, либо айпи в списке российских.
줄리아 우지야노바
Либо наоборот, если хочется заворачивать только нужный траффик в впн:
{
"type": "field",
"domain": ["geosite:openai", "domain:ntc.party"],
"ip": ["8.8.8.8"],
"outboundTag": "proxy"
}
Например это правило завернет в VPN openai, домен ntc.party и 8.8.8.8
Список возможных значений для geosite брать здесь, https://github.com/v2fly/domain-list-community/tree/master/data
Название файла ставить после
geosite:
В конце всех манипуляций запускаем xray -config /path/to/config
На клиенте(микротик в данном случае), и проверяем
줄리아 우지야노바
Извиняюсь за стену текста))
줄리아 우지야노바
@ilemur
줄리아 우지야노바
А, ну и забыл написать:
после всех операций настройки на сервере прописываем
sudo systemctl restart xray.service
sudo systemctl restart nginx
줄리아 우지야노바
А, ну и стоит проверить айпишники потом, ходит ли через впн, потому что я маршрутизацию не проверял, но должно работать
Сергей
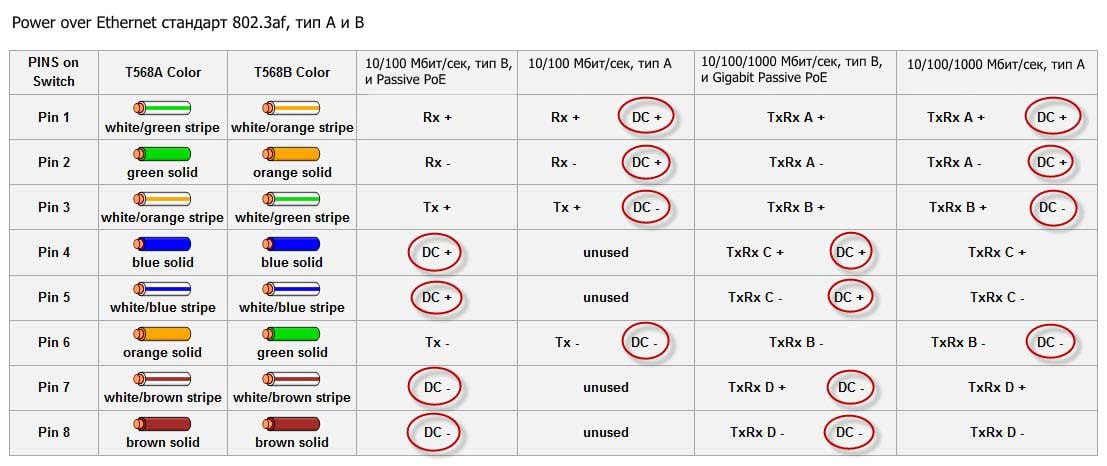
Коллеги, подскажите. К CRS328-24P подключаю камеры Dahua. Кабель 40-60 метров. Получаю ошибку poe status too low mikrotik. На портах poe forced on. Порт горит красным. 7.16.1.
 Dmitry
Alex
eoip могут заблокировать и без всяких роскомнадзоров, как выше отметили это по сути gre, а gre у операторов часто не работает сам по себе, особенно у физиков
Его уже блокируют только в путь, замедляя. Доброе утро.
Dmitry
Пробовал auto. Тоже самое
На коротком кабеле работает?
Ванную - нет.
Если так, то свитч в ремонт.
Ну или сами можете поменять БП внутри. Латвийцы наконец-то начали их продавать, кажется.
Сергей
Dmitry
Ни о каком четырех жильном естественно не может быть и речи.
Dmitry
8 жил кабель
Я конечно не камеры питал, а телефоны и точки доступа (15.4/30ватт) и все работало.
Только БП горели.
IIyа
Ни о каком четырех жильном естественно не может быть и речи.
 Dmitry
SoyuzNet
Подскажите пожалуйста как понизить прошивку ниже factory firmware? Спасибо! (Netinstall пробывал пишет не ниже текущего factory)
Artem
купить железку с нужной factory
 MyrZlo
Подскажите пожалуйста как понизить прошивку ниже factory firmware? Спасибо! (Netinstall пробывал пишет не ниже текущего factory)
Флешку шить или попробовать recovery_dump залить.
 Евгений
Добрый день коллеги, а подскажите есть ли винбокс для убунту который не будет при каждом запуске рассказывать мне про политику?
Alex
приветы, подскажите, в офисе в разных местах стоит 4 штуки cAP ax, настроен CAPsMAN - админ говорит, что иногда у пользователей дисконнектится WiFi на ноутбуках, типа там секунд на 10 или больше - куда можно копать ?
В основном на 5 ГГц работают, частоты стоят 5000-5500...
Max67
приветы, подскажите, в офисе в разных местах стоит 4 штуки cAP ax, настроен CAPsMAN - админ говорит, что иногда у пользователей дисконнектится WiFi на ноутбуках, типа там секунд на 10 или больше - куда можно копать ?
В основном на 5 ГГц работают, частоты стоят 5000-5500...
10 секунд для капсмана это круто, а пользователи стационарные или перемещаются с этими ноутами? Логи надо ковырять в первую очередь на точках
Alex
10 секунд для капсмана это круто, а пользователи стационарные или перемещаются с этими ноутами? Логи надо ковырять в первую очередь на точках
в основном стационарные, но могут ходить с ноутами
Alex
10 секунд для капсмана это круто, а пользователи стационарные или перемещаются с этими ноутами? Логи надо ковырять в первую очередь на точках
т.е. это насущная проблема я так понимаю... 😄
 Константин
Со сканером пройдитесь, если точки перекрывают друг-друга сильно, то уменьшить выходной сигнал
Max67
т.е. это насущная проблема я так понимаю... 😄
Если всё грамотно настроено, то при переключении между точками на клиенте теряется пара пакетов +-
Max67
и переключение не заметно
Константин
еще вариант для каждой точки свой провижн с отличающимся каналом
Alex
а то что в лог часто пишет SA Query timeout - это норм ? вроде с этим сообщением перепрыгивает на другую точку
 Andrew
а то что в лог часто пишет SA Query timeout - это норм ? вроде с этим сообщением перепрыгивает на другую точку
нет, это дисконнект от точки по таймауту.
а уже потом клиент начинает искать другую точку.
капсман какой?
Alex
нет, это дисконнект от точки по таймауту.
а уже потом клиент начинает искать другую точку.
капсман какой?
как посмотреть? версия везде уже 7.16.1 - модуль этот новый - WiFi
CAPsMAN запущен на одной из четырёх точек
Andrew
как посмотреть? версия везде уже 7.16.1 - модуль этот новый - WiFi
CAPsMAN запущен на одной из четырёх точек
новая версия, похоже.
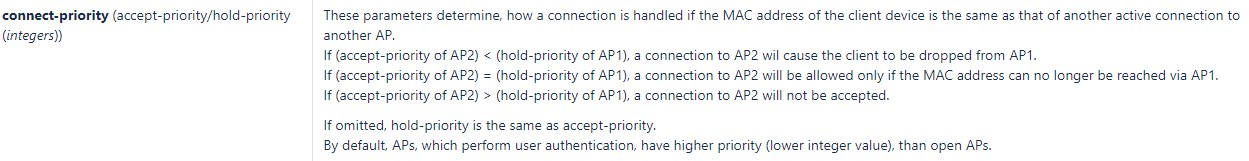
рекомендую посмотреть на security -> connect-priority
мне помогло выставление 0/1
Alex
приветы, подскажите, в офисе в разных местах стоит 4 штуки cAP ax, настроен CAPsMAN - админ говорит, что иногда у пользователей дисконнектится WiFi на ноутбуках, типа там секунд на 10 или больше - куда можно копать ?
В основном на 5 ГГц работают, частоты стоят 5000-5500...
У меня вдруг возник вопрос, а что микротик ax не держит 802.11r? Это то самое, что является настоящим бесшовным механизмом
Alex
У меня вдруг возник вопрос, а что микротик ax не держит 802.11r? Это то самое, что является настоящим бесшовным механизмом
да как раз бесшовность работает, в принципе девайсы перемещаются по офису и вроде ок, но есть вот эти непонятные рандомные дисконнекты
Andrew
У меня вдруг возник вопрос, а что микротик ax не держит 802.11r? Это то самое, что является настоящим бесшовным механизмом
Умеет.
При включении отваливаются старые клиенты, которые не умеют 11r
Alex
Умеет.
При включении отваливаются старые клиенты, которые не умеют 11r
Тогда я дальнейшего диалога совсем не понял. Какие пару пакетов и какие 10 секунд. Я проверял на Keenetic и ходил по дому с включенным пингом, айфон просто перескакивал с одной точки на другую без потерь. единственное что было заметно, что пинг на 1-2мс взлетает при замене точек
Читал доку 802.11r, насколько я понял весь механизм в том что точки между собой согласуют перевод клиента и в моменте устройство обслуживается сразу 2-мя меш точками
Andrew
Тогда я дальнейшего диалога совсем не понял. Какие пару пакетов и какие 10 секунд. Я проверял на Keenetic и ходил по дому с включенным пингом, айфон просто перескакивал с одной точки на другую без потерь. единственное что было заметно, что пинг на 1-2мс взлетает при замене точек
Читал доку 802.11r, насколько я понял весь механизм в том что точки между собой согласуют перевод клиента и в моменте устройство обслуживается сразу 2-мя меш точками
 Alex
Andrew
Все таки думаю что играть надо с мощностью точек, а не пытаться придумывать велосипеды. Дать так сказать стандарту работать.
У меня было такое что точку не отпускает, опустил мощность и все хорошо стало
это разные механизмы. один не отменяет другого, на мой взгляд.
лучше использовать оба.
и все остальные, что есть.
802.11k/v
Alex
это разные механизмы. один не отменяет другого, на мой взгляд.
лучше использовать оба.
и все остальные, что есть.
802.11k/v
802.11v настроить невозможно т.к это история про обмен информацией между клиентами для того чтобы эффективно грузить «канал», без участия точки
802.11k это тоже история немного из другой оперы
Maximus
Приветствую.
Есть: CHR Red Hat KVM
Где "взять" Software ID, для генерации ключа.
Есть только system-id
Заранее благодарю за помощь.
nuc
Приветствую.
Есть: CHR Red Hat KVM
Где "взять" Software ID, для генерации ключа.
Есть только system-id
Заранее благодарю за помощь.
Изучить документацию и погуглить о лицензировании цхр
Maximus
Приветствую.
Есть: CHR Red Hat KVM
Где "взять" Software ID, для генерации ключа.
Есть только system-id
Заранее благодарю за помощь.
Если вдруг у кого-то возникнет данный вопрос.
https://настройка-микротик.рф/%d0%b0%d0%ba%d1%82%d0%b8%d0%b2%d0%b0%d1%86%d0%b8%d1%8f-%d0%bb%d0%b8%d1%86%d0%b5%d0%bd%d0%b7%d0%b8%d0%b8-chr/
ilemur
 ilemur
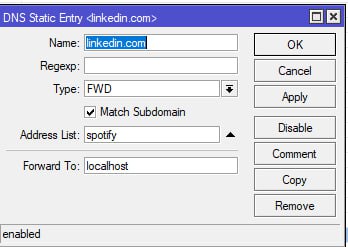 Slavik
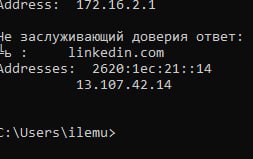
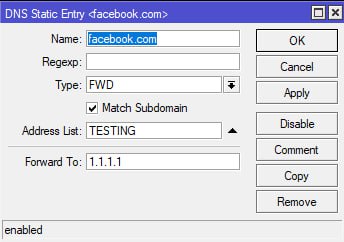
forward to надо не локалхост указывать а сервер в интернете, например 1.1.1.1
 Oleg
Приветы, подмогите найти список поддерживаемых ибп у микротика. Гугл не находил явного списка.
ilemur
forward to надо не локалхост указывать а сервер в интернете, например 1.1.1.1
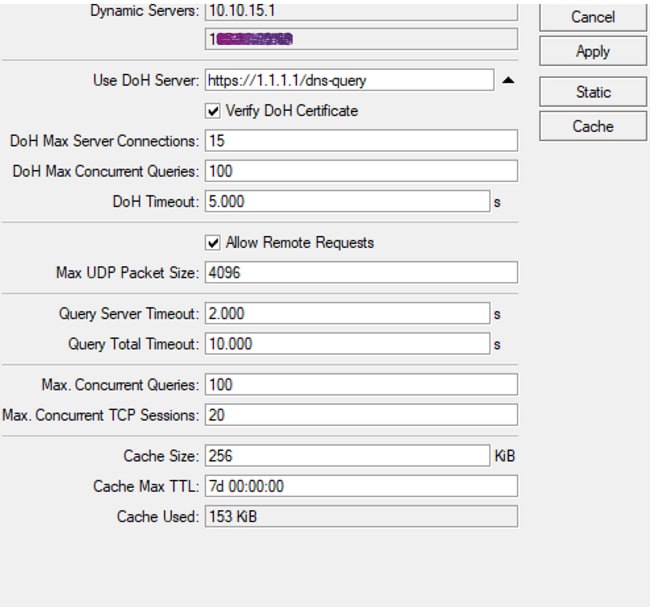
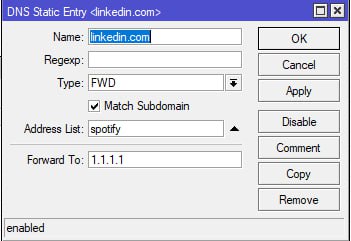
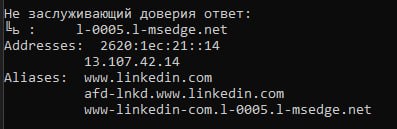
 Михаил
ilemur
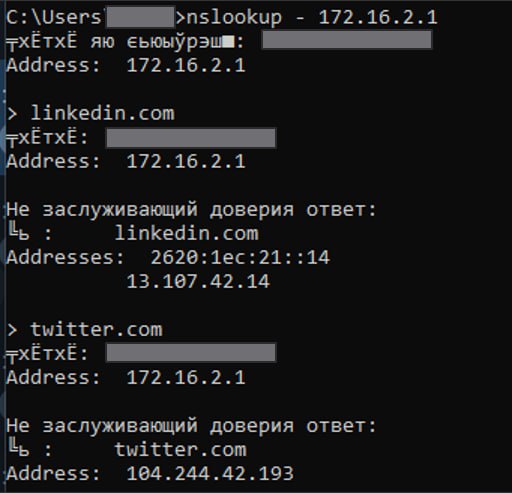
Отправляйте запросы принудительно на микрот
 Михаил
 Wasp
Приветы, подмогите найти список поддерживаемых ибп у микротика. Гугл не находил явного списка.
Так там нет такого списка. Да и смысл? Чтобы что? Не проще аккум подключить?
_SvC_
Приветы, подмогите найти список поддерживаемых ибп у микротика. Гугл не находил явного списка.
раньше отдельный пакет для apc был
Wasp
Там просто совместимые модели, с APC smart protocol. Но это не все APC даже)
ilemur
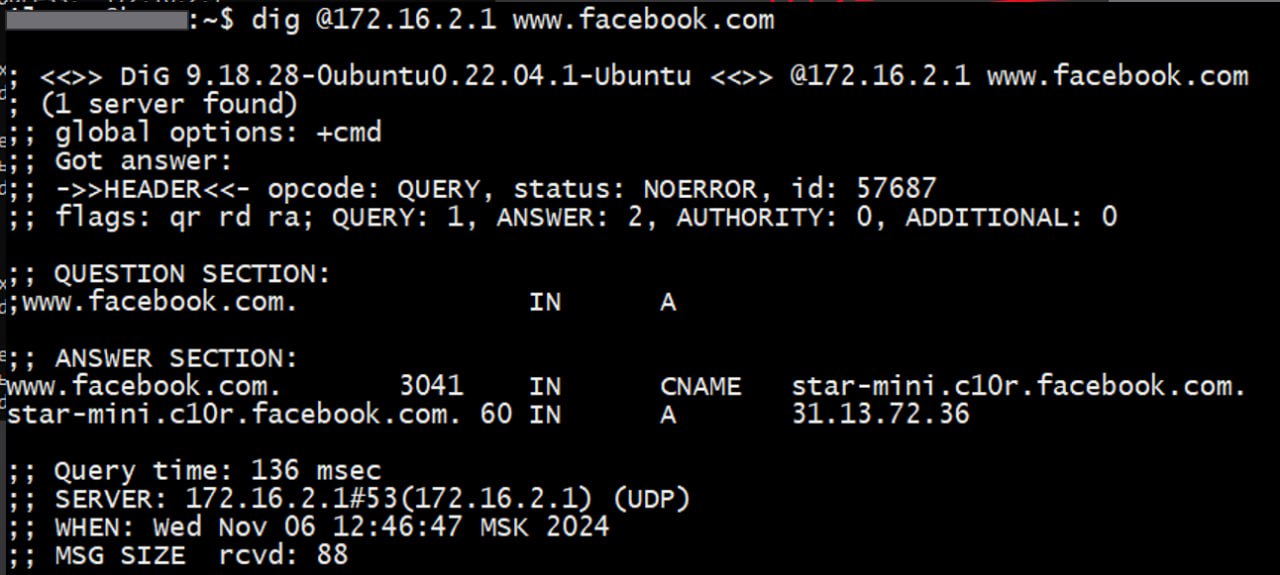
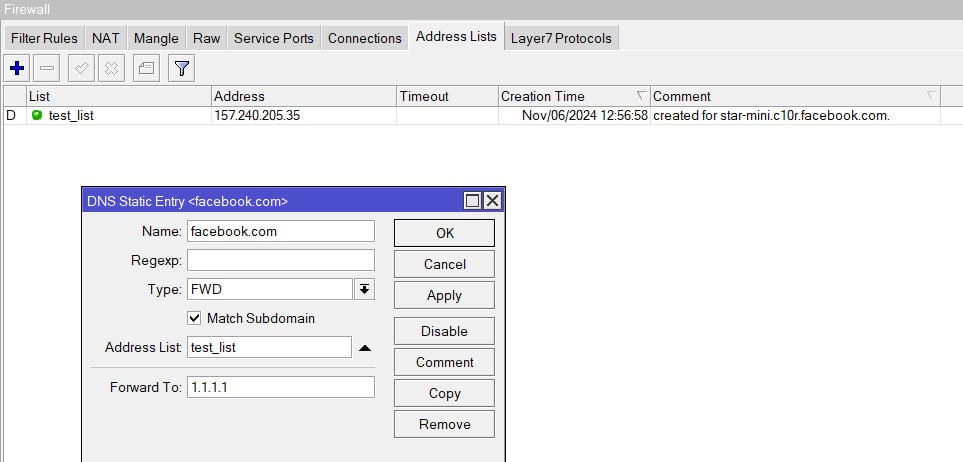
172.16.2.1 это тот микрот, настройки которого на скриншотах? Запросы по субдоменам линкедина делайте
Да это он. Сделал на www на mail все тоже самое. Fasttrack в FW отключен.
ilemur
172.16.2.1 это тот микрот, настройки которого на скриншотах? Запросы по субдоменам линкедина делайте
 ilemur
 Михаил
 ilemur
Можете продемонстрировать?
 Михаил