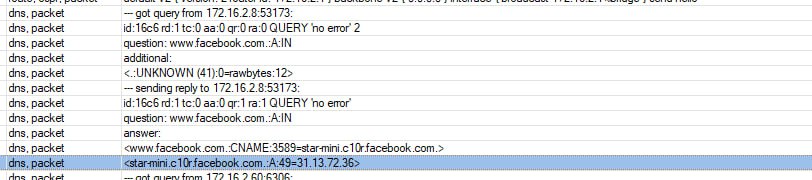
172.16.2.1 это тот микрот, настройки которого на скриншотах? Запросы по субдоменам линкедина делайте
И вы еще на это не ответили
 Михаил


 ilemur
Запись появляется не навсегда, вы это понимаете?
Но надеюсь на достаточное время, чтобы я успел переключиться с консоли на winbox? Да понимаю )
 Stan&slav
я кстати пробовал статью из закрепа Ускоряем Ютуб, у меня лично не работает она, увы... микротик + lte модем
Sergey
Stan&slav
но он даже в адрес лист ничего не добавляет
Stan&slav
вручную даже занося их не работает
Sergey
покажите правило в DNS
Stan&slav
фасттрак?
нет, настройка с нуля грубо говоря, никаких правил нет в микротике, это домашний, только маскарад один на lte интерфейс и dhcp
Sergey
и? как делали? через ДНС или добавляли адреса в лист из закрепа?
Sergey
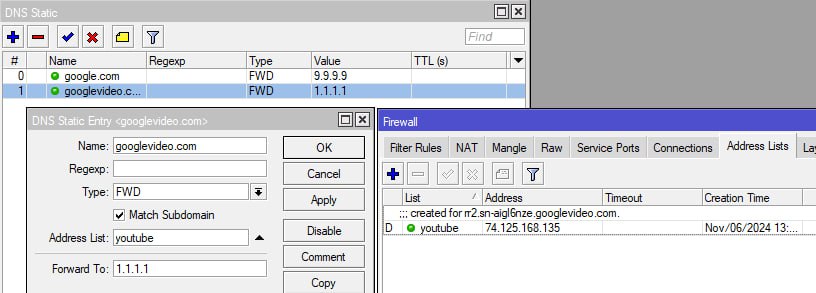
добавьте в DNS static, googlevideo.com, matches subdomain, addr list=youtube FWD 1.1.1.1
Sergey
ROS 7 версии?
Sergey
после этого сделайте c ПК nslookup rr2---sn-aigl6nze.googlevideo.com, посмотрите адрес лист в фваерволе, появилась запись?
Sergey
 Stan&slav
Sergey
дефолтный фаервол с этим справляется, ну и написать провайдеру чтоб прекратили эту вакханалию :)
Stan&slav
дефолтный фаервол с этим справляется, ну и написать провайдеру чтоб прекратили эту вакханалию :)
ещё бы понимать, в какой графе это блочить
Stan&slav
а вот гугл что говорит:
Пакеты можно заблокировать Firewall, но тогда Микротику точно придется их обрабатывать, и это точно увеличит нагрузку, а от самих пакетов все равно не избавится, провайдер их как передавал, так и будет, а значит канал никак от них не освободится.
Sergey
все верно, пакет уже пришел, и микротику придется его обработать, писать провайдеру
Stanislav
Sergey
Сергей а не глянете обсуждение выше как раз по этой проблеме )
у вас не добавляются адреса в лист?
ilemur
у вас не добавляются адреса в лист?
Если ДНС адреса вбивать в адрес листы - они отлично резолвяться и создаются динамические записи. Но вот если указывать в статичных днс записях - микротику запрос приходит, он его резолвит (это видно и по логам), но отказывается маркировать и добавлять в адрес лист
IIyа
нет, настройка с нуля грубо говоря, никаких правил нет в микротике, это домашний, только маскарад один на lte интерфейс и dhcp
Правила должны быть, заводские. Нельзя роутер оставлять открытым в интернет/провайдеру.
Фасттрак выключить.
Отключить в DHCP-клиенте получение DNS-серверов от провайдера.
Увеличить длительность существования адрес-листов, например, до 1 дня, командой
/ip dns set address-list-extra-time=1d
Для работы форвардинга на, скажем, тот же 1.1.1.1, доступ к нему нужно организовать через VPN. Или использовать другой сервер. Провайдер может перехватывать DNS-запросы, все или выборочно, в т.ч. блокировать DOH/DOT.
Проверьте на микротике в терминалке, что выдаст
:put [:resolve linkedin.com server=1.1.1.1]
 ilemur
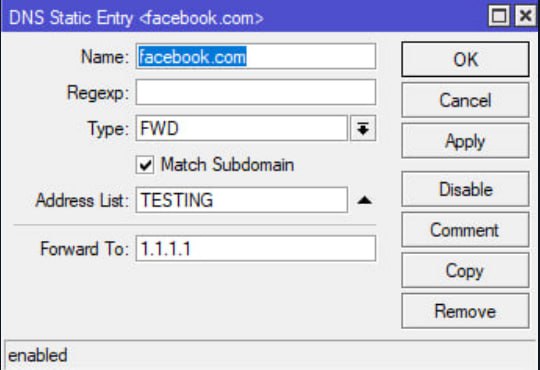
покажите пример
Запрашиваем facebook с разных клиентов через бразуеры, nslookup, dig с поддоменнами и без = 0вой результат в address list
IIyа
можно спросить ещё такой вопрос, кучу пакетов сыпет от провайдера, но не по нашим адресам, в вайршарке смотрю who has и айпишники не наши , как от такого мусора провайдерского можно фильтроваться?
Если там НЕ широковещательные адреса, а именно целевые, то несколько скриншотов и письмо провайдеру с претензией.
Возможно их свитч барахлит и перешел в режим "хаба", возможно порт подгорел.
А покамест заблокировать можно по мак-адресу в настройках свитча или бриджа, зависит от модели микротика. Блокировка через свитч будет аппаратной (через бридж в ряде случаев - тоже). Просто создаете WAN-бридж, загоняете в него WAN-интерфейс. Все настройки, DHCP-клиент вешаете на бридж. Выясняете mac-адрес провайдерского шлюза и разрешаете трафик от него на широковещательный mac и на свой mac, остальные приходящие направления дропаете. Линк все равно будет загружен входящим трафиком, но по крайней мере нагрузка на руотер будет меньше.
Самое простое же - фильтровать входящий в RAW-таблице файрвола.
IIyа
 Sergey
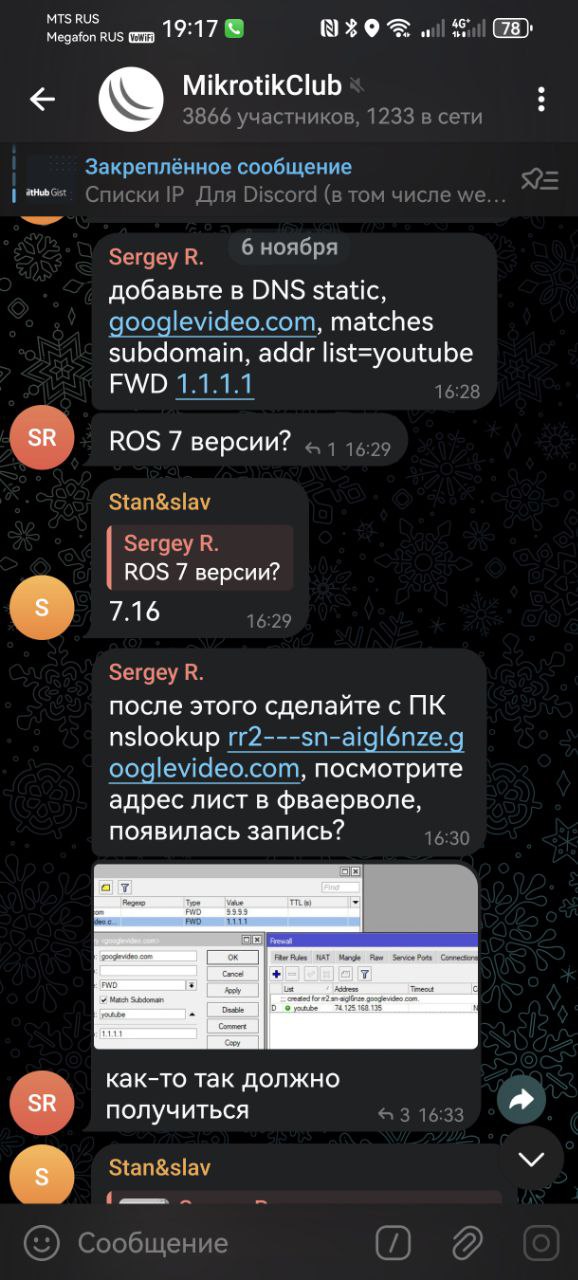
браузере в основной своей массе используют DOH, пробуйте nslookup facebook.com <mikrotik addr>, добавится в адес лист?
IIyа
Увидел. Сейчас попробую завернуть 1.1.1.1 в туннель
Пока не заворачивайте, проверьте резольвинг
ilemur
браузере в основной своей массе используют DOH, пробуйте nslookup facebook.com <mikrotik addr>, добавится в адес лист?
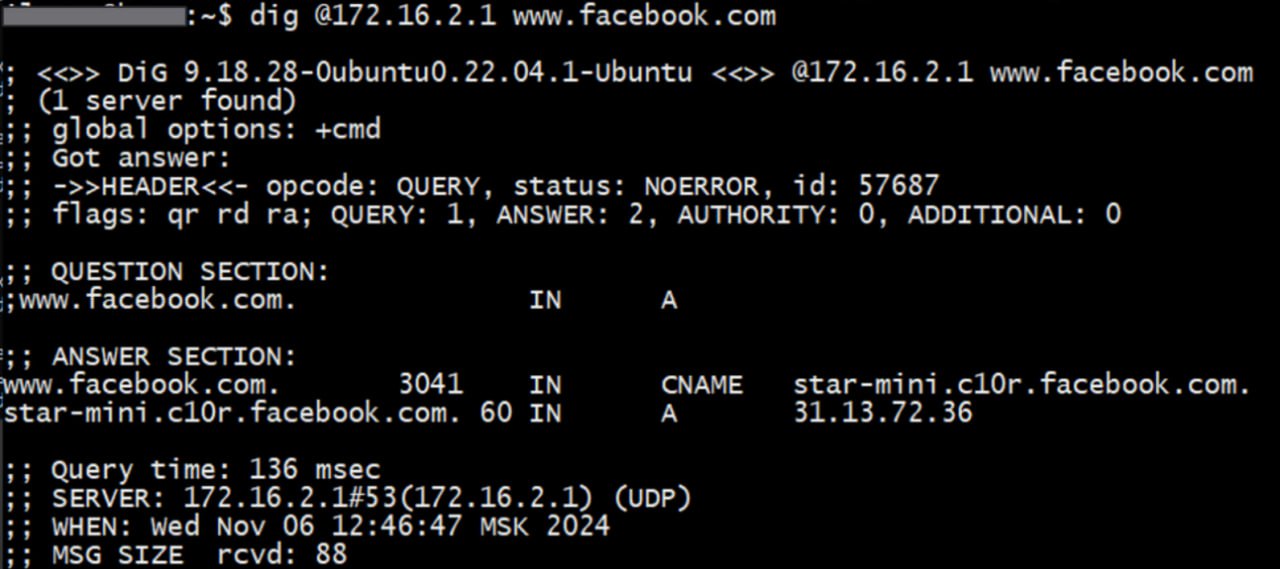 Sergey
и? в адрес лист не добавляется?
Sergey
версия РОС какая? чудес не бывает
ilemur
версия РОС какая? чудес не бывает
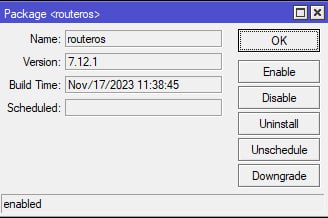
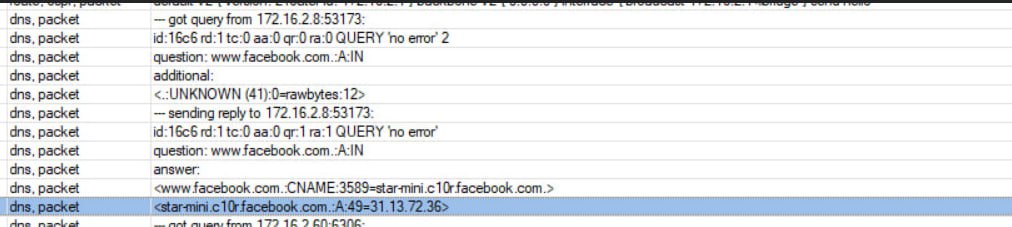 nuc
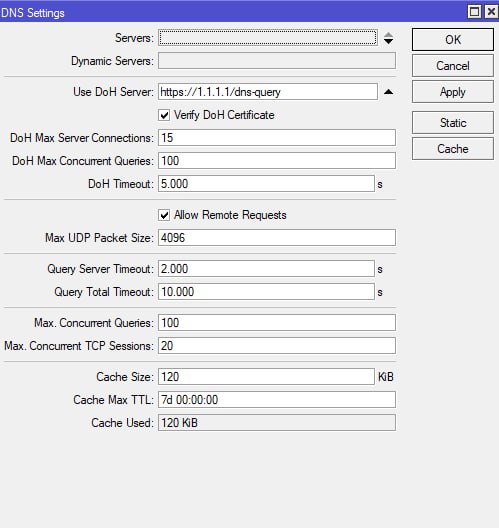 ilemur
Т.е просто 1.1.1.1 в днс перенести?
IIyа
Да.
IIyа
На "старых" версиях форвардинг с DOH не работал
Sergey
мда...
ilemur
На "старых" версиях форвардинг с DOH не работал
Спасибо!!!! Великий ROS ) Все заработало ессно )
IIyа
Ну теперь дело за VPN, чтобы MITM не подсюрпризил
ilemur
Ну теперь дело за VPN, чтобы MITM не подсюрпризил
Пока пошел простым путем в виде WG + VPS. Откуда в таком сценарии может быть MITM? Вопрос без задней мысли - знаний не так много
IIyа
В таком сценарии MITM обычно блокирует работу WG 😁
Делайте резервный SSTP.
ilemur
В таком сценарии MITM обычно блокирует работу WG 😁
Делайте резервный SSTP.
Есть что почитать на такую тему + как организовать failover?
IIyа
Файловер в данном случае - очень просто, это два маршрута, один через WG и такой же, с бОльшей Distance, через SSTP. В маршруте WG добавьте check gateway = yes
Для SSTP-сервера желательно сделать сертификат, удобно заюзать Lets'Encrypt со скриптом автопродления (см. комментарии к статье)
https://interface31.ru/tech_it/2023/07/rabotaem-s-sertifikatami-lets-encrypt-na-routerah-mikrotik-routeros-7.html
ilemur
Файловер в данном случае - очень просто, это два маршрута, один через WG и такой же, с бОльшей Distance, через SSTP. В маршруте WG добавьте check gateway = yes
Для SSTP-сервера желательно сделать сертификат, удобно заюзать Lets'Encrypt со скриптом автопродления (см. комментарии к статье)
https://interface31.ru/tech_it/2023/07/rabotaem-s-sertifikatami-lets-encrypt-na-routerah-mikrotik-routeros-7.html
Получается делаем наоборот SSTP сервер на микротике - клиент на VPS?
Stan&slav
Правила должны быть, заводские. Нельзя роутер оставлять открытым в интернет/провайдеру.
Фасттрак выключить.
Отключить в DHCP-клиенте получение DNS-серверов от провайдера.
Увеличить длительность существования адрес-листов, например, до 1 дня, командой
/ip dns set address-list-extra-time=1d
Для работы форвардинга на, скажем, тот же 1.1.1.1, доступ к нему нужно организовать через VPN. Или использовать другой сервер. Провайдер может перехватывать DNS-запросы, все или выборочно, в т.ч. блокировать DOH/DOT.
Проверьте на микротике в терминалке, что выдаст
:put [:resolve linkedin.com server=1.1.1.1]
всё по дефолту, только у меня лте интерфейс, переписывая на него не работает
IIyа
Получается делаем наоборот SSTP сервер на микротике - клиент на VPS?
Можно и так, при наличии белого IP. А можно сервер на VPS сделать. Как нравится и как лучше работать будет.
IIyа
всё по дефолту, только у меня лте интерфейс, переписывая на него не работает
С дефолтными правилами нужно LTE просто добавить в список интерфейсов WAN. И по идее должно заработать.
 罗森博姆
можно спросить ещё такой вопрос, кучу пакетов сыпет от провайдера, но не по нашим адресам, в вайршарке смотрю who has и айпишники не наши , как от такого мусора провайдерского можно фильтроваться?
Адреса из серых "подсетей"? Типа 10.x.x.x, 172.16.x.x, 192.168.x.x или нечто похожее? Ищите инфу по "bogon"-network,создавайте соответствующий список и отрезайте весь входящий трафик с этого списка...
罗森博姆
все верно, пакет уже пришел, и микротику придется его обработать, писать провайдеру
Не пробовали использовать RAW? 😏 Поищите диаграмму прохождения трафика через Mikrotik и, думаю, очень сильно удивитесь! Зачем проц загружать дурной работой и запускать пакеты "внутрь" чтобы потом их дропать или реджектить?
Upd:
http://vanham-franck.be/pics/MikroTik_PacketFlow_Routing24.jpg
 Дмитрий Тютык
можно спросить ещё такой вопрос, кучу пакетов сыпет от провайдера, но не по нашим адресам, в вайршарке смотрю who has и айпишники не наши , как от такого мусора провайдерского можно фильтроваться?
если это bogon сети, то пинайте прова.. за такой трафик в приличном обществе можно и канделябром по голове выдать.
Если это белые сети.. то сударь, вас или сканят или ддосят.. ну или просто добро пожаловать в интернет.
Stan&slav
если это bogon сети, то пинайте прова.. за такой трафик в приличном обществе можно и канделябром по голове выдать.
Если это белые сети.. то сударь, вас или сканят или ддосят.. ну или просто добро пожаловать в интернет.
а что если на этот запрос ответит мой пк, подделав ip?
罗森博姆
если это bogon сети, то пинайте прова.. за такой трафик в приличном обществе можно и канделябром по голове выдать.
Если это белые сети.. то сударь, вас или сканят или ддосят.. ну или просто добро пожаловать в интернет.
Как показывает практика - Пров редко когда занимается такими "индивидуальными" проблемами... А если адреса белые и сканят - частично может помочь блеклист и RAW! (там, при желании, можно и подсетями порезать после анализа).... Ну а DDOS - он и в Африке DDOS. Это уже головная боль Прова, что он такой трафик в пользовательский сегмент пропускает :(
Stan&slav
С дефолтными правилами нужно LTE просто добавить в список интерфейсов WAN. И по идее должно заработать.
а вот не работает)) кривые руки конечно никто не отменял, но потлогике старался
罗森博姆
а что если на этот запрос ответит мой пк, подделав ip?
А почему он должен отвечать? Новые коннекты должны инициироваться с твоей стороны, но не наоборот! Почитай на досуге Танебаума по сетям....
Stan&slav
А почему он должен отвечать? Новые коннекты должны инициироваться с твоей стороны, но не наоборот! Почитай на досуге Танебаума по сетям....
я просто предположил, если на бродкаст ответитмой пк, то что будет
罗森博姆
я просто предположил, если на бродкаст ответитмой пк, то что будет
Опять спрошу: зачем отвечать на броадкаст? (К слову эти адреса есть в bogon и соответственно должны резаться!) "На Провайдера надейся, но сам не плошай"
И, к слову, из сети Internet (если у тебя белый ip) в принципе не должны приходить какие-то "левые" адреса по типу 10.x.x.x или подобных! Их не задумываясь нужно дропать.
Немного другая ситуация с серыми адресами (если Провайдер в пользовательском сегменте оперирует такими подсетями) там чуть погеморнее и погрустнее...
Stan&slav
Опять спрошу: зачем отвечать на броадкаст? (К слову эти адреса есть в bogon и соответственно должны резаться!) "На Провайдера надейся, но сам не плошай"
И, к слову, из сети Internet (если у тебя белый ip) в принципе не должны приходить какие-то "левые" адреса по типу 10.x.x.x или подобных! Их не задумываясь нужно дропать.
Немного другая ситуация с серыми адресами (если Провайдер в пользовательском сегменте оперирует такими подсетями) там чуть погеморнее и погрустнее...
айпишники белые провайдерские проскакивают, как понимаю в их сети мы не одни, вот запрашивает их оборудование переодически такую информацию, айпишники отличаются обычно по маске /16
Alex
а вот гугл что говорит:
Пакеты можно заблокировать Firewall, но тогда Микротику точно придется их обрабатывать, и это точно увеличит нагрузку, а от самих пакетов все равно не избавится, провайдер их как передавал, так и будет, а значит канал никак от них не освободится.
Не увеличит. Инкрементность правил фаерволла намекает на то что реализовать высокопроизводительный фаерволл который будет сеять даже большое количество мусора без нагрузки - реальная задача, главное не выходить за L2 уровень
Конечно, это не освободит канал, но я сомневаюсь что позволят на другой стороне долго слать пакеты вникуда.
罗森博姆
айпишники белые провайдерские проскакивают, как понимаю в их сети мы не одни, вот запрашивает их оборудование переодически такую информацию, айпишники отличаются обычно по маске /16
Маска может быть не только /16. Там диапазон может быть нарезан на более мелкие подсети...
罗森博姆
Не увеличит. Инкрементность правил фаерволла намекает на то что реализовать высокопроизводительный фаерволл который будет сеять даже большое количество мусора без нагрузки - реальная задача, главное не выходить за L2 уровень
Конечно, это не освободит канал, но я сомневаюсь что позволят на другой стороне долго слать пакеты вникуда.
Эм-м.... Я дико извиняюсь: каким боком L2-уровень (коммутация) к роутингу, работающему на уровне L3 OSI ? Файрвол работаете как раз на L3 (хотя и встречаются частные случаи для L2, например мосты! Но это скорее исключение из правил)
Либо же я что-то не понял в реплике....
Alex
Эм-м.... Я дико извиняюсь: каким боком L2-уровень (коммутация) к роутингу, работающему на уровне L3 OSI ? Файрвол работаете как раз на L3 (хотя и встречаются частные случаи для L2, например мосты! Но это скорее исключение из правил)
Либо же я что-то не понял в реплике....
Сеем свой/чужой на L7 для всего нового, далее на таблице RAW дропаем все чужое через address-list который как раз останется на L2
罗森博姆
Сеем свой/чужой на L7 для всего нового, далее на таблице RAW дропаем все чужое через address-list который как раз останется на L2
А зачем подниматься аж на L7? 😱 Тебе производительность проца некуда деть.... Выше я кидал ссылку на диаграмму - думаю есть смысл ознакомиться!
Alex
А зачем подниматься аж на L7? 😱 Тебе производительность проца некуда деть.... Выше я кидал ссылку на диаграмму - думаю есть смысл ознакомиться!
Тут уж от задачи зависит, исходя из того как ты определяешь свой/чужой.
Если бан листы ssh нужны, это L7 т.к нужно в пакет заглянуть.
Если что попроще, можно и ниже.