 Sasha


Для примера посмотрите как 82 для юбиков
 Andrei
Знать бы еще точно что строка с этой опцией правильно сложена. :( там же синтаксис такое словно его чужой для хищника писал
Ivan
Привет всем!, подскажите плз. Добавил правила в RAW на порт UDP:53, все сессиий ушли из contrack все ок, но через пару дней например они появляются, и снова пропадают. В чем может быть проблема? version: 7.16.1 (stable)
Ivan
Появляются такого вида: 111 C udp 95.221.206.171:44596 175.201.11.3:53 т.е "C - confirmed"
nuc
Появляются такого вида: 111 C udp 95.221.206.171:44596 175.201.11.3:53 т.е "C - confirmed"
И что тебе не ясно из этих строк?
Ivan
И что тебе не ясно из этих строк?
Почему трафик который явно матчится по RAW как-то попадает в contrack и создается сессия и почему именно Confirmed
nuc
Почему трафик который явно матчится по RAW как-то попадает в contrack и создается сессия и почему именно Confirmed
С чего ты взял что он "матчится"?
nuc
я просто выразился как мог, извините
Экспорт на пастбин
*может кому-то будет не лень его смотреть
Ivan
Экспорт на пастбин
*может кому-то будет не лень его смотреть
подскажите, что именно экспортировать?
Антон
Почему трафик который явно матчится по RAW как-то попадает в contrack и создается сессия и почему именно Confirmed
Покажи IP -> Firewall [Raw] те позиции где ты ведешь обработку UDP/53
Ivan
Покажи IP -> Firewall [Raw] те позиции где ты ведешь обработку UDP/53
/ip firewall raw
add action=notrack chain=prerouting dst-port=53 limit=\
1k,100:packet protocol=udp
add action=notrack chain=output protocol=udp src-address=\
175.201.11.3 src-port=53
Ivan
отбой, разобрался
Ivan
спасибо всем
Sasha
подскажите для контейнеров как я понял надо usb?
 sdbsm
подскажите для контейнеров как я понял надо usb?
необязательно, просто не рекомендуется держать контейнер во внутренней памяти
IIyа
подскажите для контейнеров как я понял надо usb?
можно ставить на внутренний диск, если хватит места, и контейнер не насиловал диск операциями записи
Stan&slav
ребят, а кто то юзал ipv6 через lte модем?
Stan&slav
мегафон например, как работает, хотелось бы узнать, правильно ли я понимаю, что он динамичный?
 Roman
Привет, всем, подскажите начинающему,
если я поднял интерфейс SSTP, добавил его в WAN. прописал роут 0.0.0.0 с дистанцией 0, на том конце softehter стоит, с DHCP. коннект есть, в инет хожу через vpn.
вопрос вот в чем, нужно еще что-то в файрволле прописать, чтобы со стороны vpn ничего не было доступно
Stan&slav
Sasha
mode: enterprise. а где описание такого режима/
IIyа
mode: enterprise. а где описание такого режима/
Разбор выше по ленте за последние дня 4. И на официальном help.mikrotik.com
Sasha
Разбор выше по ленте за последние дня 4. И на официальном help.mikrotik.com
Странно я там нашёл адванцед хому но не энтерпрайз
IIyа
https://help.mikrotik.com/docs/spaces/ROS/pages/93749258/Device-mode
Режим устройства — это функция, которая устанавливает определенные ограничения для устройства или ограничивает доступ к определенным параметрам конфигурации. Такая функция необходима для защиты вашего маршрутизатора и сети от злоумышленников, которые могут каким-либо образом получить доступ к вашему маршрутизатору и использовать его в качестве шлюза для атак на другие сети. Защищая ваше устройство таким образом, даже если злоумышленнику удастся получить доступ к вашему незащищенному устройству, он не сможет использовать его для злоупотребления вашей или любой другой сетью.
Доступны три режима: расширенный, домашний и базовый. Режимы устройства предустановлены на маршрутизаторах на заводе, если маршрутизатор изготовлен и поставляется с MikroTik RouterOS v7.17 или более поздней версии. Расширенный режим (ранее называвшийся корпоративным) назначается устройствам серии CCR и 1100, домашний режим назначается домашним маршрутизаторам, а базовый режим — любому другому типу устройств. Для устройств под управлением версий RouterOS до версии 7.17 все устройства используют расширенный/корпоративный режим.
Enterprise = корпоративный
IIyа
Режим Enterprise, бывший на части прежних роутеров, например hAPac3, в 7.17 переименовали в Advanced
Satoshi
Парни всем привет, везде в статьях по микротам пишут что dhcp snooping работает только на CRS 3xx, нужно срочно отстрелить ненужный dhcp на сети где ядром и сервером dhcp является ccr2004 будет snooping на нем работать? Нет времени на эксперименты
IIyа
Об это и речь
А что тут непонятного?
Разработчики решили (и начали) экспериментировать с ограничением функционала ROS методом создания наборов политик (разрешений).
К версии 7,17 у них окончательно оформился план, возникло понимание, и вот они выкатили готовые политики, заодно переименовав их.
В статье в табличке достаточно понятно все.
У каждой политики - свои ограничения. Некоторый функционал теперь недоступен ни в одной политике и его надо принудительно включать (с последующей перезагрузкой роутера по питанию). Например, контейнеры.
К чему это все - пока непонятно. То ли к повышению безопасности, как они декларируют сейчас. То ли, в дальней перспективе, к разграничению функционала по уровням лицензий (как у той же Циско) и за расширение функционала придется доплачивать (через личный кабинет).
IIyа
Парни всем привет, везде в статьях по микротам пишут что dhcp snooping работает только на CRS 3xx, нужно срочно отстрелить ненужный dhcp на сети где ядром и сервером dhcp является ccr2004 будет snooping на нем работать? Нет времени на эксперименты
Фильтрация DHCP реализована в любом Bridge программно и работает на любом роутере. На CRS 3xx поддерживается чипом коммутации и может работать аппаратно.
Sasha
Да меня прикалоло с этим. Я ещё был удивлён почему контейнеры не работают.
Null
💌 Newsletter #121 | October 2024
Read our latest newsletter and learn more about:
•   the hEX refresh;
•   wAP ax;
•   Chateau PRO ax with an exceptionally powerful 4x4 MIMO and a matching CPU;
•   MikroTik and Ampere collaboration plans;
•   your chance to become a MikroTik trainer;
•   Linus Tech Tips using a CRS518 to boot all their computers off of a single server;
•   #MikroTips, tricks, Spotted In The Wild submissions, and more!
Visit MikroTik forum to see the discussion about this newsletter.
#newsletter
 Denis
💌 Newsletter #121 | October 2024
Read our latest newsletter and learn more about:
•   the hEX refresh;
•   wAP ax;
•   Chateau PRO ax with an exceptionally powerful 4x4 MIMO and a matching CPU;
•   MikroTik and Ampere collaboration plans;
•   your chance to become a MikroTik trainer;
•   Linus Tech Tips using a CRS518 to boot all their computers off of a single server;
•   #MikroTips, tricks, Spotted In The Wild submissions, and more!
Visit MikroTik forum to see the discussion about this newsletter.
#newsletter
Интересно, wap ax так же будет отличаться размерами от wap ac, как cap ax от cap ac...
 Igor
Пользователь cgooq имеет 2/3 предупреждений, будьте внимательны!
Причина:
Действие Video заблокировано в этом чате.
 Евгений
💌 Newsletter #121 | October 2024
Read our latest newsletter and learn more about:
•   the hEX refresh;
•   wAP ax;
•   Chateau PRO ax with an exceptionally powerful 4x4 MIMO and a matching CPU;
•   MikroTik and Ampere collaboration plans;
•   your chance to become a MikroTik trainer;
•   Linus Tech Tips using a CRS518 to boot all their computers off of a single server;
•   #MikroTips, tricks, Spotted In The Wild submissions, and more!
Visit MikroTik forum to see the discussion about this newsletter.
#newsletter
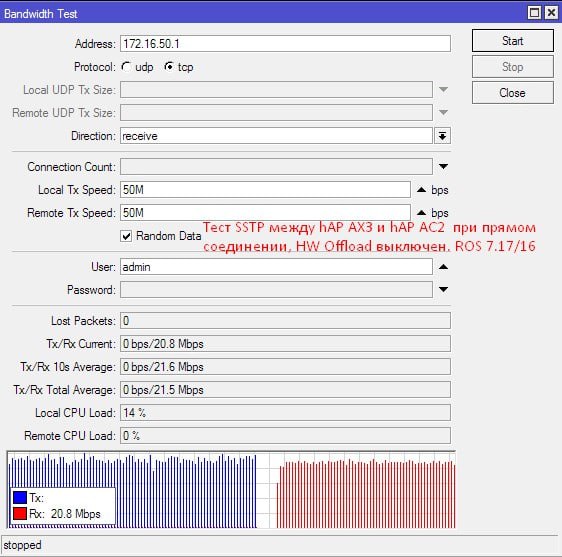
Интересно какую скорость он по SSTP будет прокачивать? Пара нынешних hEX между которыми поднят SSTP - прокачивают около 20 мбит,
Stan&slav
парни подскажите, пожалуйста, как вы трафик youtube заворачиваете через vpn ? какой способ более эффективный, желательно с большей производительностью
 Sergio
 Innokentiy
Парни всем привет, везде в статьях по микротам пишут что dhcp snooping работает только на CRS 3xx, нужно срочно отстрелить ненужный dhcp на сети где ядром и сервером dhcp является ccr2004 будет snooping на нем работать? Нет времени на эксперименты
фразы «dhcp snooping» и «нет времени на эксперименты» в одном предложении означают только одно - в итоге вы потратите много времени на эксперименты, а закончится это выключением снупинга
Евгений
WG полними
Раз в месяц стабильно бывает 1-2 дня когда ТСПУ блокируются и WG и OVPN и L2TP. Только SSTP в эти моменты работает.
Sergio
Раз в месяц стабильно бывает 1-2 дня когда ТСПУ блокируются и WG и OVPN и L2TP. Только SSTP в эти моменты работает.
В грчк вроде надо писать письмо что б добавить ваши адреса в ACL и тогда блочится не будет
Satoshi
IIyа
парни подскажите, пожалуйста, как вы трафик youtube заворачиваете через vpn ? какой способ более эффективный, желательно с большей производительностью
в закрепе есть ссылка на руководство по работе с маршрутизацией по-условию. Если выполните без ошибок - будет работать.
Евгений
В грчк вроде надо писать письмо что б добавить ваши адреса в ACL и тогда блочится не будет
Угу. Но во-первых это для юрлиц, я так понимаю на проблемы физлиц им плевать.
Во-вторых не всегда есть статичный IP (который можно просить добавить), это надо ещё покупать IP, а в случае мобильного интернета добывать корпоративные симки и платить втридорога за них (ибо мобильные операторы не дают физлицам статические IP много лет).
И зачем все эти сложности, когда есть SSTP?
Но хотелось бы найти недорогое железо где SSTP заведомо побыстрее чем на RB750Gr3.
Sasha
IIyа
Интересно какую скорость он по SSTP будет прокачивать? Пара нынешних hEX между которыми поднят SSTP - прокачивают около 20 мбит,
На hAP AX3 с шифрованием AES256-GCM работает Hardware Crypto, с шифрованием AES256-SHA - нет.
На имеющейся под рукой VPS - такая же история, аппаратно разгружается GCM.
Но тут важнее, что SSTP архитектурно находится в Userspace (как и OVPN), а не в ядре, поэтому со скоростью изначально проблемы. Можно взять роутер помощнее.
Евгений
На hAP AX3 с шифрованием AES256-GCM работает Hardware Crypto, с шифрованием AES256-SHA - нет.
На имеющейся под рукой VPS - такая же история, аппаратно разгружается GCM.
Но тут важнее, что SSTP архитектурно находится в Userspace (как и OVPN), а не в ядре, поэтому со скоростью изначально проблемы. Можно взять роутер помощнее.
Пока проблема в том что нет никаких нормальных тестов скорости SSTP на том или ином железе.
По каким критериям этот "роутер помощнее" выбирать?!
Все нагугленные обзоры/исследования - старые, выжимают из своих микротиков по SSTP не более 15мбит (а у меня - 20).
 Ярослав
это в целом боль микротик. куча инструкций, да все под старые прошивки😁
Sasha
Так надо общее понимание иметь) щас с контейнерамм вообще безлимит возможности
 Wasp
Кто сказал SSTP?))
Wasp
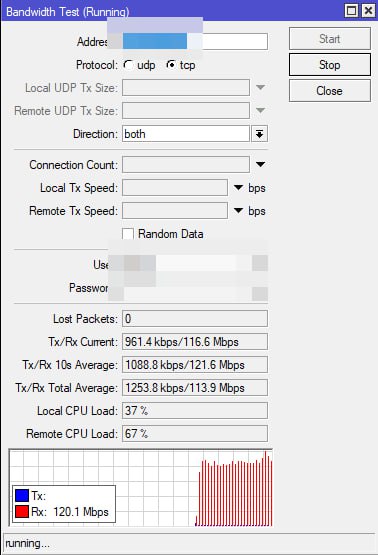
Я так понял, что там нет поддержки аппаратного ускорения. Тогда что чёрт возьми означает Hw. Crypto в флагах?
Wasp
Что этот флаг даёт?
Wasp
 Wasp
На hAP AX3 с шифрованием AES256-GCM работает Hardware Crypto, с шифрованием AES256-SHA - нет.
На имеющейся под рукой VPS - такая же история, аппаратно разгружается GCM.
Но тут важнее, что SSTP архитектурно находится в Userspace (как и OVPN), а не в ядре, поэтому со скоростью изначально проблемы. Можно взять роутер помощнее.
У меня возникло чувство, что "Hardware Crypto" ничего не даёт.
Wasp
 Wasp
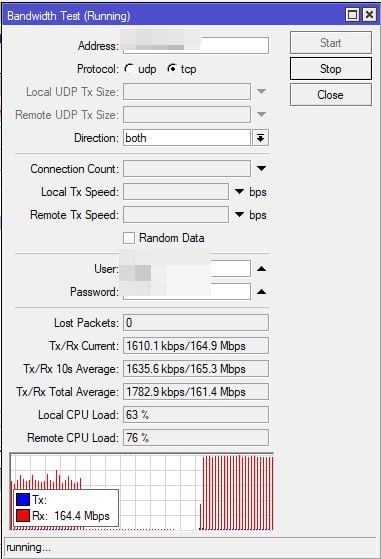
Второй тест без него
Wasp
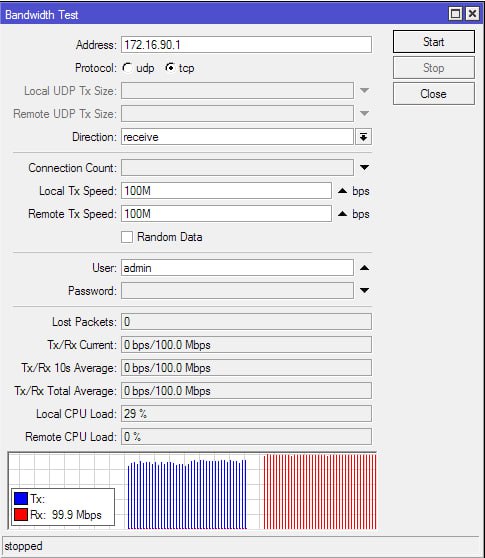
Скорость выше, при этом проц нагружен меньше. Парадокс))))
IIyа
 Кочевник
Прошу прощения здрасьте. Не подскажете как напрвить lldp по одному порту, а остальные по другому. Комм CRS
Кочевник
Ну типа телефоны по меди, а трафик по опто
Wasp
Впрочем, ща проверю на DT
IIyа
 Wasp
IIyа
А как объяснить, почему на 5009 150 в одну сторону, и 1.5-3 в другую?
С чем тестируете и кто посредник?
Wasp
Сейчас попробую протестировать между роутерами. Проблема в том, что мой ax3 в DT за нат и корпоративным фаерволом
IIyа
Скорее всего виноват ваш провайдер, где подключен RB5009.
Нужно тестировать между разными узлами, чтобы выявить вредителя.
Евгений
Интересно, а можно ли параллельно несколько VPN поднять, и сделать так чтобы микротики обнаруживали бы проблему на канале WG/L2TP, и начинали бы временно использовать SSTP?
L2TP и WG когда не работают - то это происходит так что просто каждые несколько кбайт связь рвётся и/или постоянные переподключения. Т.е. сессия как бы есть, но по факту траффик почти не ходит.
Есть идеи?
Какой-то счётчик обрывов в скриптах и при критическом уровне - гасить роутинг в L2TP на несколько часов?
IIyа
Вот результаты Btest от x86 микротиков через 3 крупных провайдеров к одному и тому же московскому VPS (сервер SSTP):
Receive Send
Prov1 54M 18M
Prov2 71M 16M
Prov3 20/48M 7M
IIyа
Сейчас попробую протестировать между роутерами. Проблема в том, что мой ax3 в DT за нат и корпоративным фаерволом
Честно говоря, я не знал, что Микротик установил ограничение SSTP на аппаратных роутерах. Попробуйте протестировать так же, соединив машины напрямую патчкордом. Вообще интересно, будет ли такое же ограничение иметь место на 5009 и энтерпрайзных CCR
ᅠ
IIyа
Проверил между двумя микротиками, соединенными напрямую гигабитным патчкордом. hAP AX3 и AC2.
IIyа
Интересно, а можно ли параллельно несколько VPN поднять, и сделать так чтобы микротики обнаруживали бы проблему на канале WG/L2TP, и начинали бы временно использовать SSTP?
L2TP и WG когда не работают - то это происходит так что просто каждые несколько кбайт связь рвётся и/или постоянные переподключения. Т.е. сессия как бы есть, но по факту траффик почти не ходит.
Есть идеи?
Какой-то счётчик обрывов в скриптах и при критическом уровне - гасить роутинг в L2TP на несколько часов?
Есть вариант использовать нешифрованные туннели, как L2TP, EoIP... которые можно объединить в Bonding в Broadcast Mode. На интерфейсы Bonding вешаем IP и между ними поднимаем IKE v2 IPsec-туннель. IPsec сам отбирает первые пришедшие пакеты, отбрасывая повторы.
Объем трафика удваивается, конечно, так что решение не для узких каналов. К сожалению, SSTP в Bonding не запихнуть. Хотя можно использовать по нескольку микротиков с каждой стороны (можно виртуальных).
Для переключения можно просто резервные маршруты использовать с большей Distance, а на основных включить Check-gateway.
В каком-то руководстве (можно нагуглить) есть скрипт, который оценивает потери в канале и переключает каналы. В принципе, так же можно использовать и новый Netwatch (имейте в виду, что из скриптов в netwatch выход во "внешние" скрипты или функции очень ограничен в целях секьюрности)