 Sergio


192 168 1 101 ---> 192 168 192 101 то есть на роутера полностью сменили адресацию
 Evgeniy
Старую адресацию не надо писать, надо написать как есть и куда заходить
Sergio
Старую адресацию не надо писать, надо написать как есть и куда заходить
В смысле не надо, у юзверей кучу ярлычков на серваки --- пройтись по каждому можно ,но точно не сейчас, а когда появится АД, средствами АД. А сейчас надо что б юзер запустил mctsc ---там указан старый адрес - он подменился на новый, то есть на роутера должна произойти подмена
Evgeniy
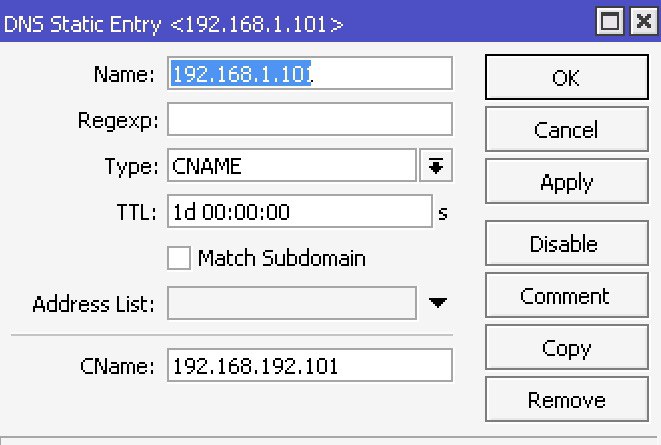
Я вам уже писал что никакая подмена в вашем случае не нужна. Сделали в днс А запись на нужный адрес (или cname), назначили клиентам данный днс сервер, и при условии что у вас трафик не блокирует роутер в форварде и у клиентов роутер в качестве шлюза по умолчанию все будет работать без ната. Если клиенты и серверы в разных подсетях, то тоже все будет ок. Если в одной подсети то роутер вообще не используется
Sergio
 Sergio
Оо .... Ща проверю Видимо что то не так делаю//// как правило должно:
Рома, приветствуем тебя в профессиональном клубе по интересам. Тема чата – MikroTik и всё с ним связанное.
Соблюдай простые правила, и всё будет хорошо. Прочесть их можно по кнопке ниже.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Если вдруг забыл правила, их всегда можно прочитать командой /rules
Незнание правил не освобождает от ответственности.
Miko
Временно серверам дать 2 ip, и уверено неспеша менять ярлычки
Sergio
Временно серверам дать 2 ip, и уверено неспеша менять ярлычки
Так и сделал.
Еще как варик, но не пробовал, на свитче настроить, так как подозреваю все на АРП свитче опрашивается и возвращается не доходя до роутера.
Ильнур
Коллеги, что то затупил подскажите плиз была в сеть к примеру: 192 168 1 0/24 ...... Поменяли ее на другую. 10 100 1 0/24... Но так как у пользователей всякие ярлычков много ссылающихся на старые серваки, то я сделал следующее в ДНС прописал адрес сервера 192 168 1 100 ----- в НАТ создал правило ДСТ Ната 192 168 1 100 и актион ДСТнат 10 100 1 100 ----- и вот филиалы все четко работают попадают в нужное место, а с локальной сети нет....
Вам уже несколько раз писали hairpin nat. 2 правила туда и обратно. И ДНС трогать не надо.
Ильнур
Вам уже несколько раз писали hairpin nat. 2 правила туда и обратно. И ДНС трогать не надо.
Это подмена ip адресов. Когда клиент ссылается на один ip или подсеть, а она подменяется на другой. Как раз для вашего случая с ярлычками клиентов.
ᅠ
Так и сделал.
Еще как варик, но не пробовал, на свитче настроить, так как подозреваю все на АРП свитче опрашивается и возвращается не доходя до роутера.
марк коннекшн на другой ип и пускать его на новый адрес 😈
 Аникей
Так и сделал.
Еще как варик, но не пробовал, на свитче настроить, так как подозреваю все на АРП свитче опрашивается и возвращается не доходя до роутера.
точно нет. Это L3 урочень, клиент отправляет пакеты по маршруту по умолчанию, если не указано иного
Sergey
Коллеги, что то затупил подскажите плиз была в сеть к примеру: 192 168 1 0/24 ...... Поменяли ее на другую. 10 100 1 0/24... Но так как у пользователей всякие ярлычков много ссылающихся на старые серваки, то я сделал следующее в ДНС прописал адрес сервера 192 168 1 100 ----- в НАТ создал правило ДСТ Ната 192 168 1 100 и актион ДСТнат 10 100 1 100 ----- и вот филиалы все четко работают попадают в нужное место, а с локальной сети нет....
Hair pin nat
Upd: третьим буду. Сначала отписал, потом прочитал дальше
Total messages:336771
ZlyddeN
возможно ли CA перенести на другой микрот?
 Евгений
ZlyddeN
каким способом
я слышал шо тока бинарный бэкап позволяет.. но это между идентичными устройствами...
Daniil Yurevich
каким способом
я слышал шо тока бинарный бэкап позволяет.. но это между идентичными устройствами...
Экспорт сертификата с паролем.
Евгений
Экспорт сертификата с паролем.
Не совсем. Засада потом в импорте. Не будет флага Issued и не будет работать механизм отзыва сертификатов.
 Dmitry
Лучше генерить сертификаты в другом месте, а в микрот импортировать
Daniil Yurevich
Не совсем. Засада потом в импорте. Не будет флага Issued и не будет работать механизм отзыва сертификатов.
А ты реально им полезешься?
Daniil Yurevich
Проверяешь crl?
Daniil Yurevich
Я без сарказма.
Евгений
А ты реально им полезешься?
Ну если стоит вопрос о переносе CA, а не новом CA, то логично что CRL проверять надо.
Daniil Yurevich
Ну если стоит вопрос о переносе CA, а не новом CA, то логично что CRL проверять надо.
Я согласен про проверку crl, но реально ли ты ее используешь? У тебя на 80 порту открыт веб сервер,там опубликован crl и т.д.?
Daniil Yurevich
Я про применимость оной на mikrotik.
Евгений
На компе с easyrsa+openvpn - crl используется например.
Применительно к микротику - crl может быть нужен локально, для отзыва скомпрометированных клиентских сертификатов его VPN-сервера например. Или у микротика это как-то иначе работает?
Сейчас вот проверил - для импортированных сертификатов сделать revoke не получается: Revoke Error - Not an issued certificate.
Daniil Yurevich
Daniil Yurevich
Как клиенты из интернета проверят crl?
 Anton
Ребят, подскажите, столкнулся с такой проблемой. Топология сети простейшая, роутер от провайдера в бридже, за ним openwrt с pppoe, и дальше в него воткнуты эзернетом девайсы, плюс через свич пару точек микротов в dumb ap режиме. Так вот, подключаюсь по wifi к основному роутеру - пинги и вебморда одной из железок воткнутой в езернет openwrt видны. Подключаюсь к микроту - вемборда и пинги не фурычат. На микротах все инерфейсы в одном бридже. Не могу понять в какую сторону копать. С самих микротов железка воткнутая в езернет основного роутера видна. Чую что-то связанно с изоляцией клиента на wifi интерфейсе и lan. Никаких правил файрвола нет, все резетнуто в пустой конфиг было
Евгений
Как клиенты из интернета проверят crl?
Зачем клиентам из интернета проверять CRL? VPN-сервер должен проверять CRL, чтобы не пустить скомпрометированного клиента (и OpenVPN-сервер на компе - решает эту задачу без вебсерверов, он просто читает CRL-файл).
А если опасаться что скомпрометирован сам CA - то это вообще надо CRL где-то отдельно публиковать, не в том же микротике где сам CA.
Впрочем на микротике я не настраивал VPN с сертификатами.
ZlyddeN
Экспорт сертификата с паролем.
перефразирую немногоо
если я экспортну все что найду в Сертификатах, а потом импортирую в другой Микрот, то условный OVPN сервер на другом микроте продолжит работать?
 Dmitry
перефразирую немногоо
если я экспортну все что найду в Сертификатах, а потом импортирую в другой Микрот, то условный OVPN сервер на другом микроте продолжит работать?
В большинстве - нет, поскольку не переедет закрытый ключ.
Если же сертификат с ключём делался это отдельно, то проще его просто импортировать + перенести настройки.
Konstantin
работает давно )
Xtls, vision? Удалось ли в этой связке спрятать xray сервер за nginx или haproxy?
Alex
А как сделать, что бы микрот регистрировал в DynDNS два внешних адреса? :)
ᅠ
Xtls, vision? Удалось ли в этой связке спрятать xray сервер за nginx или haproxy?
Не прятал, xtls vision reality
Konstantin
Не прятал, xtls vision reality
Спасибо за ответ. Хотел уточнить, правильно ли я понимаю, что при использовании vision reality использование сертификатов не нужно?
И не было ли такого, что фильтрующая сторона проходит по адресам серверов и проверяет есть ли там действительно какой-то публично доступный ресурс?
Аникей
Похоже при обновлении с ROS6 на ROS7 починили перенос маршрутов. Я обновился, и все таблицы сами перенеслись, вообще ничего настраивать не пришлось, всё работает
Dmitry
А разве было сломано?
Dmitry
А, routing tables сами создаются, ясно
Sergio
Коллеги, кто настраивал новый Капсман
Интересует
Назначение капсменом определенной конфиги в зависимости от имени Капы.
Что б автоматом разносить их по частотам.
В строй ROS решалось это просто
Название капы.1аб
Провиженг в поле идентети регепс регулярное вырожение
.*[ab]$
И тд
В ROS7 сломал мозг не работает магия.
Аникей
Sergio
у меня даже wifi пакет установился
Да с РОС7 все клево. Во многих местах сижу на 7.15.3
Встретил багофичу на 326 свичах очень сильно напоминающую как было на 6.11 что он все кабеля подозревал в пробебли луп и переодически их отстреливал.
На 7.16 полет нормальный
 Maxim
Коллеги, уже второй раз попадаюсь на как-то странный баг на одной железке. Есть пара CCR2116-12G-4S+ на ROS 7.15.3. Оба держат какое-то количество туннелей GRE зашифрованных IPSec который авторизует по RSA ключам.
При ребуте одного - всё воскресает и работает нормально. А при ребуте второго не поднимается шифрование. Приходится преегенерировать RSA ключи и перезаливать их.
Есть предположения что это может быть? Что может помочь? NetInstall и заново всё отстроить или что-нибудь ещё?
 Евгений
Коллеги, уже второй раз попадаюсь на как-то странный баг на одной железке. Есть пара CCR2116-12G-4S+ на ROS 7.15.3. Оба держат какое-то количество туннелей GRE зашифрованных IPSec который авторизует по RSA ключам.
При ребуте одного - всё воскресает и работает нормально. А при ребуте второго не поднимается шифрование. Приходится преегенерировать RSA ключи и перезаливать их.
Есть предположения что это может быть? Что может помочь? NetInstall и заново всё отстроить или что-нибудь ещё?
У меня после ребута гре не всегда работают, без айписека )
На одной стороне R, а на другой нет.
Maxim
У меня после ребута гре не всегда работают, без айписека )
На одной стороне R, а на другой нет.
нет вопрос именно в IPSec, который не переходит в established пока не перегенеришь сертификаты
Evgenyi
после обновления ROS до 7.16 скрипт DHCP стал давать ошибку. Раньше работало)))
Вычислил эти участки и за комментировал
/ip dhcp-client
add interface=ether9 script
/ip route remove [ find gateway="4.2.2.2" ]; /ip route remove \
[ find where dst-address ~"4.2.2.2" ]
И
/ip route remove [ find gateway="4.2.2.2"]; /ip route remove [ find where \
dst-address ~"4.2.2.2" ]
Текст ошибки
executing script from dhcpclient failed, please check it manually
Ктото встречался и решал подобное?
ZlyddeN
В большинстве - нет, поскольку не переедет закрытый ключ.
Если же сертификат с ключём делался это отдельно, то проще его просто импортировать + перенести настройки.
даже если экспорт с паролем?
PS
RoS 6.xxx
ᅠ
Спасибо за ответ. Хотел уточнить, правильно ли я понимаю, что при использовании vision reality использование сертификатов не нужно?
И не было ли такого, что фильтрующая сторона проходит по адресам серверов и проверяет есть ли там действительно какой-то публично доступный ресурс?
Не нужно, сервер живет. Правда подсеть содержит ипшки вконтакта %)
Роскомпозор достаточно туп. Они не будут этим заниматься пока сильно очень не припрет.
Konstantin
Не нужно, сервер живет. Правда подсеть содержит ипшки вконтакта %)
Роскомпозор достаточно туп. Они не будут этим заниматься пока сильно очень не припрет.
У меня почему-то с первой попытки не получилось с xtls, никак не проходила авторизация, хотя id и private ключи выглядели корректно. Возможно где-то в конфиге сделал ошибку.
В моём случае адреса находятся за пределами РФ и они точно могут быть легко зафильтрованы. Тут скорее дело в количестве затрачиваемых на фильтрацию ресурсов.
ᅠ
У меня почему-то с первой попытки не получилось с xtls, никак не проходила авторизация, хотя id и private ключи выглядели корректно. Возможно где-то в конфиге сделал ошибку.
В моём случае адреса находятся за пределами РФ и они точно могут быть легко зафильтрованы. Тут скорее дело в количестве затрачиваемых на фильтрацию ресурсов.
тоже за приделами рф. за границей куча российских серверов висит.
в данный момент невозможно определить поднят ли на сервере xtls как следствие блочить за что? за трафик?
Konstantin
тоже за приделами рф. за границей куча российских серверов висит.
в данный момент невозможно определить поднят ли на сервере xtls как следствие блочить за что? за трафик?
Ну да, неверное это было бы сейчас крайней мерой. Пока как альтернативу для управления устройствами держу реверсные SSH туннели и один популярный в Микротике контейнерный ZT протокол, который тоже пока работает, но его fingerprint тоже очень простой.
ᅠ
Ну да, неверное это было бы сейчас крайней мерой. Пока как альтернативу для управления устройствами держу реверсные SSH туннели и один популярный в Микротике контейнерный ZT протокол, который тоже пока работает, но его fingerprint тоже очень простой.
Китайцы со своими ценами на оборудование и количеством спецов не могут сейчас отловить vless reality. Значит пока можно спокойно спать )
Konstantin
Китайцы со своими ценами на оборудование и количеством спецов не могут сейчас отловить vless reality. Значит пока можно спокойно спать )
Согласен. 😁
Да, насколько я помню у них раньше этим делом занимались целые города, но и масштабы были на всю страну. Однако, они раньше сканировали адреса северов составляя карту или списки ресурсов. Возможно, что по новым реалиям и динамике изменений это оказалось не слишком эффективно.
.
 Nikita
Time to upgrade WinBox
youtu.be/IOjkWJfmM24
#YouTube channel: MikroTik
💬 ENG ESP POR УКР РУС 中文
What's new in Winbox v4.0beta9:
- return ESC shortcut to close sub windows
- add support for Groups for Saved router list in Login window
- add support to import Saved address list .cdb file (NOTE: old .wbx file type is deprecated. This means exported WinBox 3 file won't work, use .cdb file).
- add support for opening (changing database path) Saved address lists in login view
- fix crash when restoring workspace where opened object's id has changed its type
- Login window improved layout of saving password versus remembering last used password
- restore comment field text in Login view when reopening window
- store selected Workspace for Saved routers, and restore when selecting (in Login view)
- make form background a little bit lighter in light mode
Михаил
Win? Mac? Linux?
вин10, импортирую .цдб... Если опен нажать,то выбираю файл и всё,ничо не происходит, при импорте ошибку выдаёт, обновлял до новой,счс попробую удалить и с нуля поставить .
Nikita
а если не имортировать, а открыть (Open) ?
Михаил
а если не имортировать, а открыть (Open) ?
как писал выше: просто выбираю файл,нажимаю опен и всё,ничо не происходит
Nikita
как писал выше: просто выбираю файл,нажимаю опен и всё,ничо не происходит
в группах/комментах есть кириллица?
Nikita
в новом винбоксе все, кто юзал не-латиницу очень пострадают
Anton
в новом винбоксе все, кто юзал не-латиницу очень пострадают
Так и в старом с этим тоже не всё гладко.
Nikita
Так и в старом с этим тоже не всё гладко.
кое-как работало, но в новом решили выпилить окончательно (очень надеюсь)
Михаил
в новом винбоксе все, кто юзал не-латиницу очень пострадают
Да, реально из-за кириллицы в комментах, спасибо!
 Олег
utf-8 начали поддерживать?
Михаил
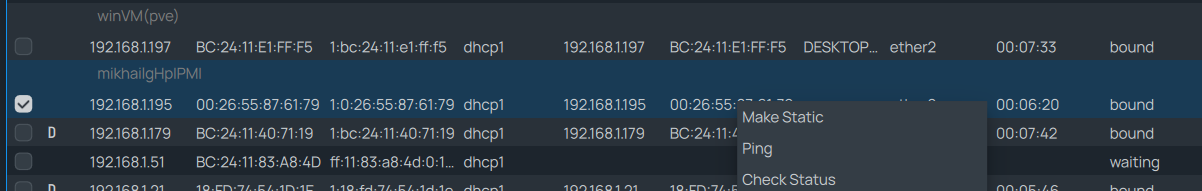
нужно проверить с помощью emoji )
 Nikita
Михаил
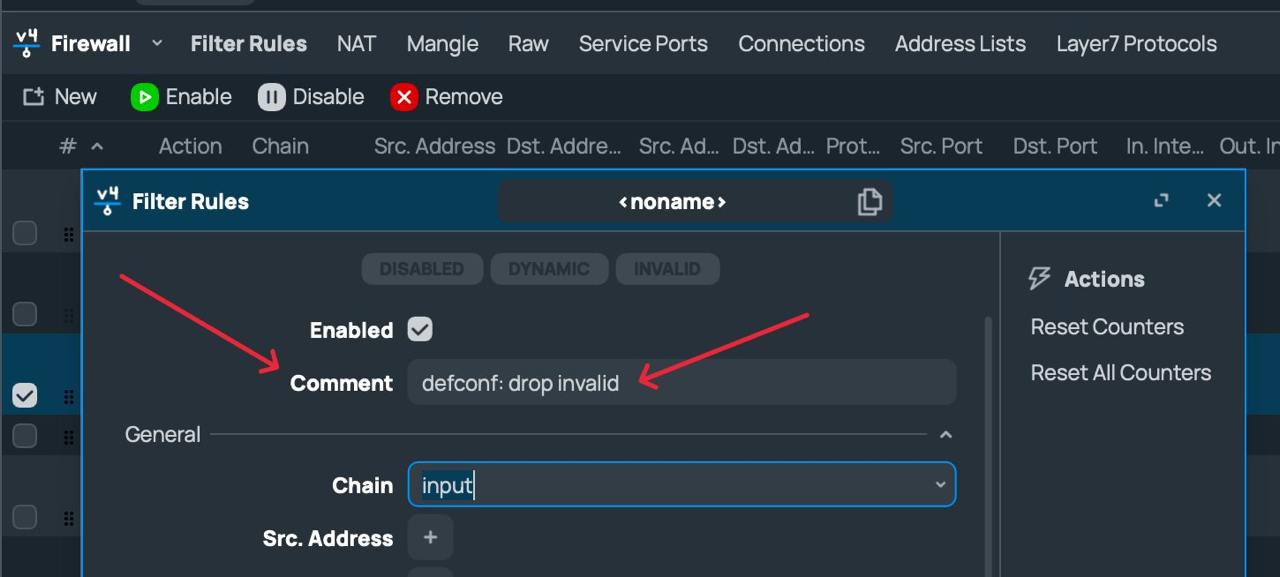
Открой запись и пропиши коммент в стиле WebFig
 Дмитрий
Здравствуйте, помогите, пожалуйста, с настройкой фаервола для L2TP сервера. При включенном правиле: