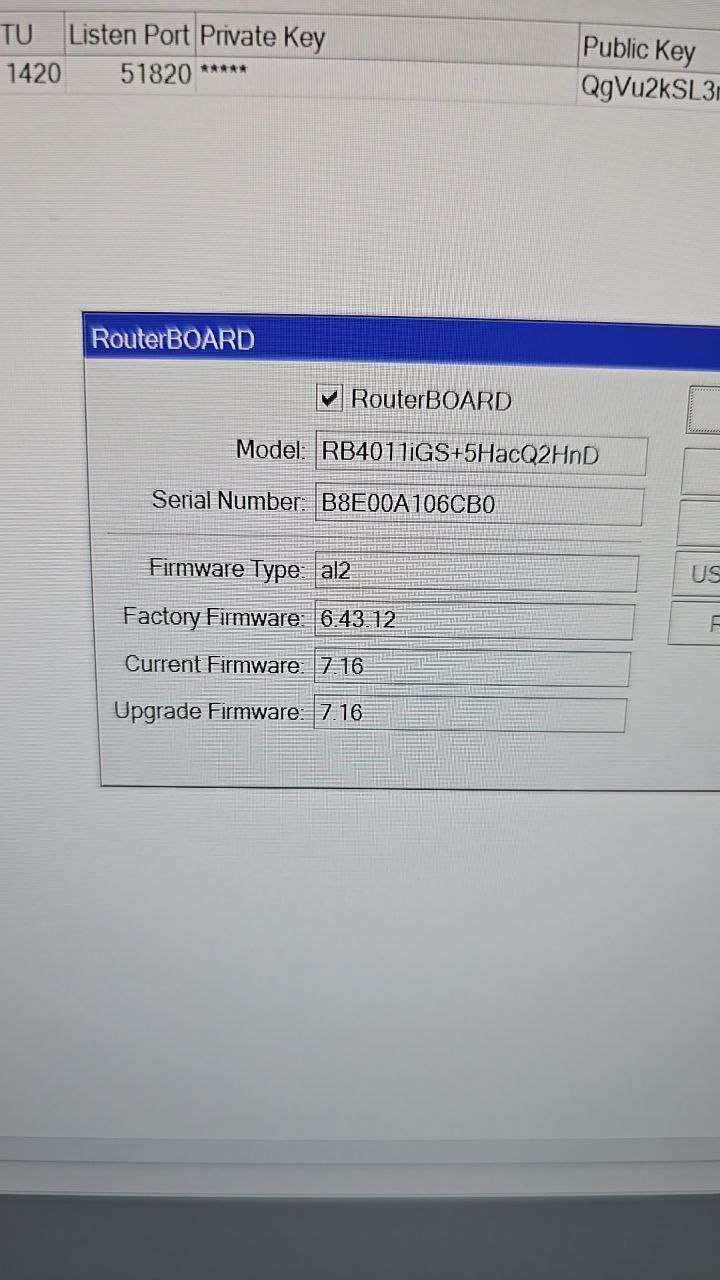
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
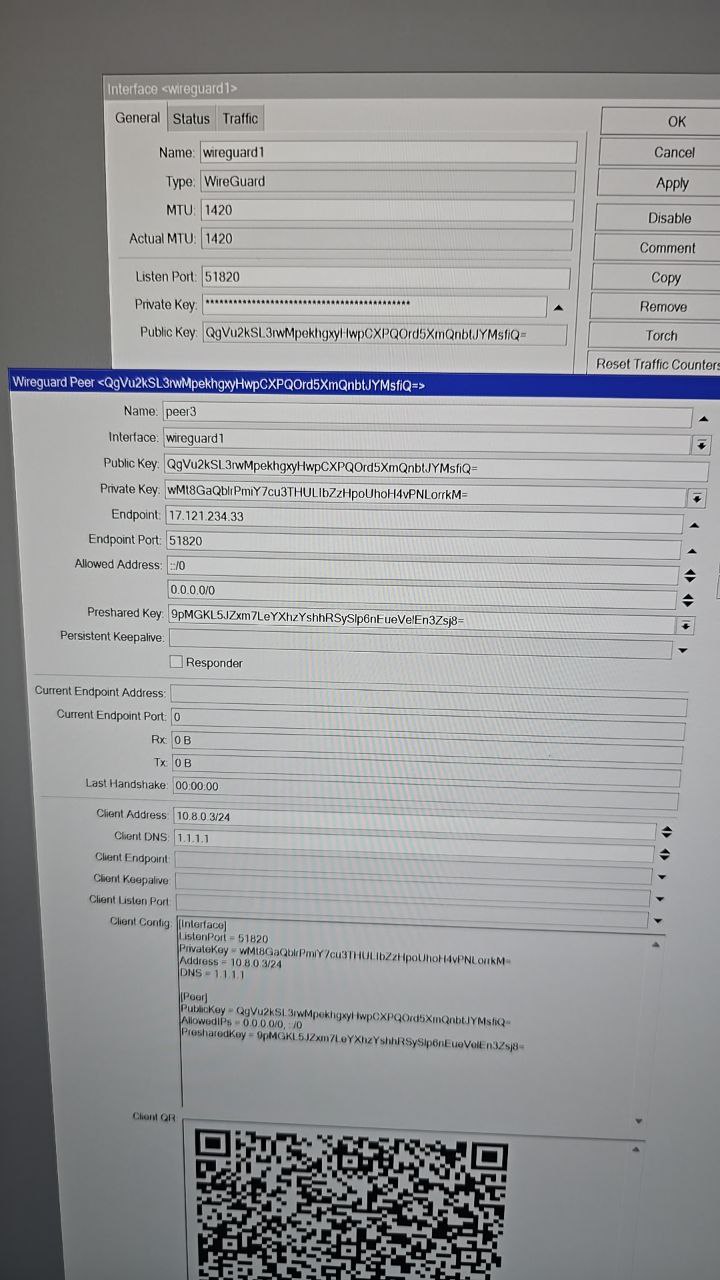
Там и там sfp GPON один и тот же настройки одинаковы но смущает одно public key на пире и интерфейсе становиться разным, ставлю в пире сохраняю но он меняет его как в интерфейсе
 Mr.Robot


Администратор Innokentiy удалил предупреждение для Mr.Robot.
Администратор Innokentiy удалил предупреждение для Mr.Robot.
Mr.Robot
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
 jabb3rd
Из пира нужно убрать private key
Mr.Robot
Из этого приватного ключа wM...kM получается этот открытый Qg...iQ
Так у меня все эти данные есть с сервера WG не тот там ключ не правильно микрот генерирует в другом микроте ничего самомпроизвольно не меняеться
jabb3rd
Так у меня все эти данные есть с сервера WG не тот там ключ не правильно микрот генерирует в другом микроте ничего самомпроизвольно не меняеться
Ну тут скорее всего то, что вендор немножко сделал через одно место. В пире нужно указать публичный ключ, который имеется на интерфейсе другой стороны. А закрытый ключ не нужен в пире.
Mr.Robot
 config
если в а-листе указать буквы (fqdn), то роутер сам отрезолвит правильные цифры, даже если А-записей (и АААА для а-листа в ipv6 тоже) будет много.
/ip firewall address-list
add address=microsoft.com list=viaWG
/ipv6 firewall address-list
add address=microsoft.com list=viaWG
Спасибо попробую, таким методом
Total messages:328238
 YugFi
Проблему с VLAN на точках доступа так и не решили на крайних прошивках?
 Andrew
 Антон
Не торопитесь с обновлениями.
Антон
Это вам не контейнеры
Alex
Коллеги, добрый день!
Никто случаем не сталкивался с проблемой постоянного разрыва сессий OpenVPN на айфонах с 17 версией iOS.
OpenVPN сервер на базе CHR Mikrotik
Соединение с сервером устанавливается, держится 10-15 секунд и происходит пере подключение
Единственная ошибка в логах клиента, после которой сессия сваливается: Session invalidated: BUFFER_ERROR
Проверяли на разных операторах связи, результат одинаков, на клиента Andriod все работает корректно
Буду признателен за кейсы по решению подобной проблемы
V
Коллеги, добрый день!
Никто случаем не сталкивался с проблемой постоянного разрыва сессий OpenVPN на айфонах с 17 версией iOS.
OpenVPN сервер на базе CHR Mikrotik
Соединение с сервером устанавливается, держится 10-15 секунд и происходит пере подключение
Единственная ошибка в логах клиента, после которой сессия сваливается: Session invalidated: BUFFER_ERROR
Проверяли на разных операторах связи, результат одинаков, на клиента Andriod все работает корректно
Буду признателен за кейсы по решению подобной проблемы
Дамп трафика смотрите, сравнивайте. Не прилетает ли от оператора связи что-то лишнее.
 Sasha
А есть тики с 2мя sfp роутеры?
 Evgeniy
YugFi
Проблему с VLAN на точках доступа так и не решили на крайних прошивках?
Проблема с VLAN решена на 7.16 🔥
 Innokentiy
?
Alex
Клиенты на android работаю корректно с тем же сервером
 Maxim
Клиенты на android работаю корректно с тем же сервером
И там и там OpenVPN клиент это же стороннее приложение?
Maxim
Везде open vpn
имеется ввиду что это не встроенное в операционную систему, а отдельно устанавливающееся приложение?
Alex
имеется ввиду что это не встроенное в операционную систему, а отдельно устанавливающееся приложение?
Open vpn клиент из магазина приложений официальный
 DavID
 Евгений
Ох вспомнить бы, я уже давно на wg, я с такой проблемой сталкивался когда у меня были телефоны кооорые не поддерживают компрессию и они постоянно теряли соеденение, затем я на сервере ее отключил и пошло норм. Но это было на сервере на centos. Но суть везде одна так что я думаю надо смотреть как это решить в микротик. Сейчас если найду то напишу)
ZlyddeN
у меня в контексте OVPN на pfSENSE не работало.. режим LEGACY на MAC ставили - работало
ZlyddeN
а в целом от сжатия разрабы отказываются
ZlyddeN
но это не совсем про Микроты
 Roman
Явная спамерша.
Null
Newsletter #120 | September 2024
✅ In this newsletter
• WinBox 4
• CRS304-4XG-IN
• G1070 & G1270
• Reviews by ServeTheHome
• RouterOS 7.16 read about
• Top Router Options
• Train The Trainer
• RBM33G 3D files
• New #MikroTips and Lounge videos!
#newsletter
 Он самый
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
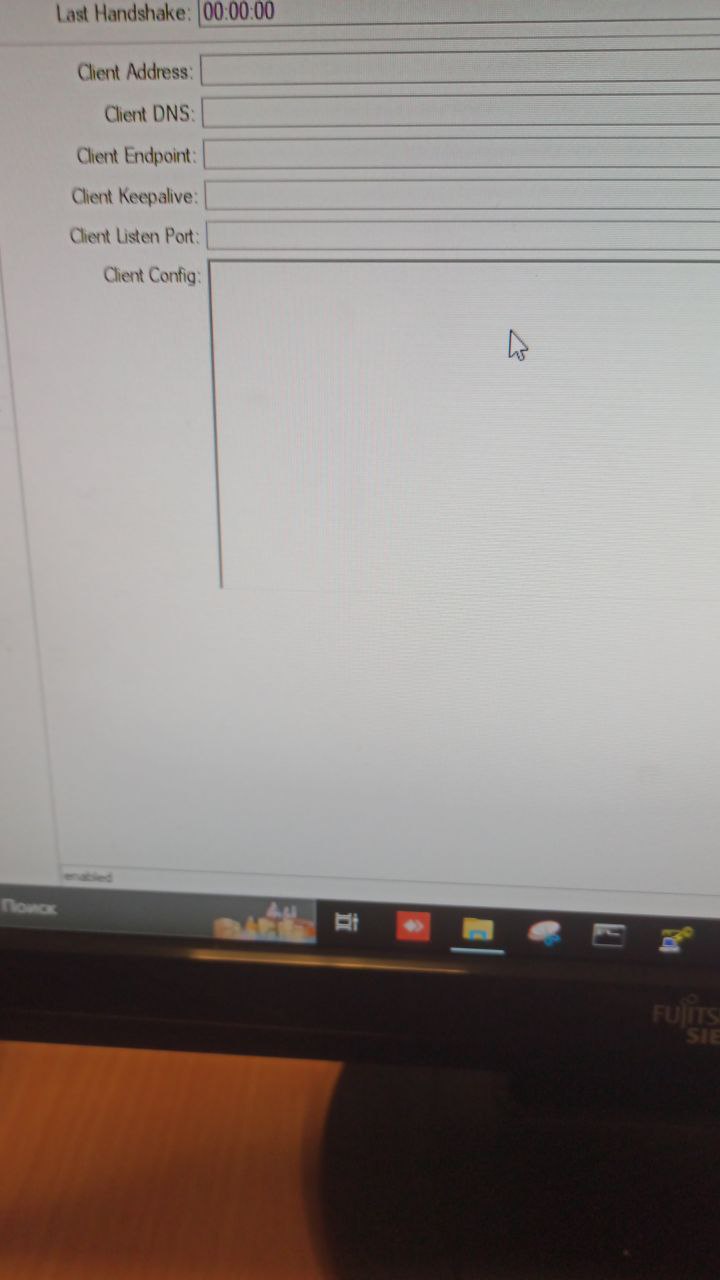
У меня в wireGuard пропали с клиентов в окнах client config
 Михаил
У меня в wireGuard пропали с клиентов в окнах client config
Три раза прочитал, но не понял, что именно пропало
Sasha
 Он самый
 КЭПпучино
Он самый
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
Так всё вроде было. Сейчас проверил из под терминала все показывает нормально
 Nikita
MikroTik: CVE-2024-38861
Improper Certificate Validation in Checkmk Exchange plugin MikroTik allows attackers in MitM position to intercept traffic. This issue affects MikroTik: from 2.0.0 through 2.5.5, from 0.4a_mk through 2.0a.
Innokentiy
Innokentiy
плагин для чего?
Артем
 Андрей
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
Я на 7.15 так и не решился переезжать на работе. А тут новая версия... Не, сразу после релиза - это не про меня 😊
КЭПпучино
Я на 7.15 так и не решился переезжать на работе. А тут новая версия... Не, сразу после релиза - это не про меня 😊
Мироктик это сохо, так что не страшно 😁
Вообще, дома с удалёнкой получается как раз хо из сохо. 😁
Андрей
Критерии small могут быть различны. Да и мощности некоторых аппаратов слегка избыточны для home. Например тот же 1100 😊
Konstantin
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
Обновился на многих маршрутизаторах и коммутаторах вроде бы без особых проблем. Естественная проблема возникла с LHG 60G. Обновление сломало связность VLAN на бридже и перестал подключаться wireless линк пока не откатил версию обратно. Связность по RoMON untagged с этими роутербердами по ether1 не пропадала, но чтобы подключиться к LHG 60G пришлось порт коммутатора отключить из бриджа свитч-чипа на время. Запилил багрепорт, откатился на 7.15.3 и всё сразу же заработало обратно. Конфиги у нас мудрёные, так что с новой прошивкой всегда высока вероятность поймать баг. Но на удивление других пока проблем не обнаружил. Подождём ещё. Каких-то новых фич мне, честно говоря, и не нужно было.
Konstantin
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
А вообще хотел спросить, много ли где в России WireGuard туннели фильтруются заграницу?
ZlyddeN
народ!
а есть ли где статья про несколько таблиц маршрутизации?
ну чисто для новичка. Основы для тех, кто все время с одной таблицей работал и решил чуток прокачаться )
Null
 Innokentiy
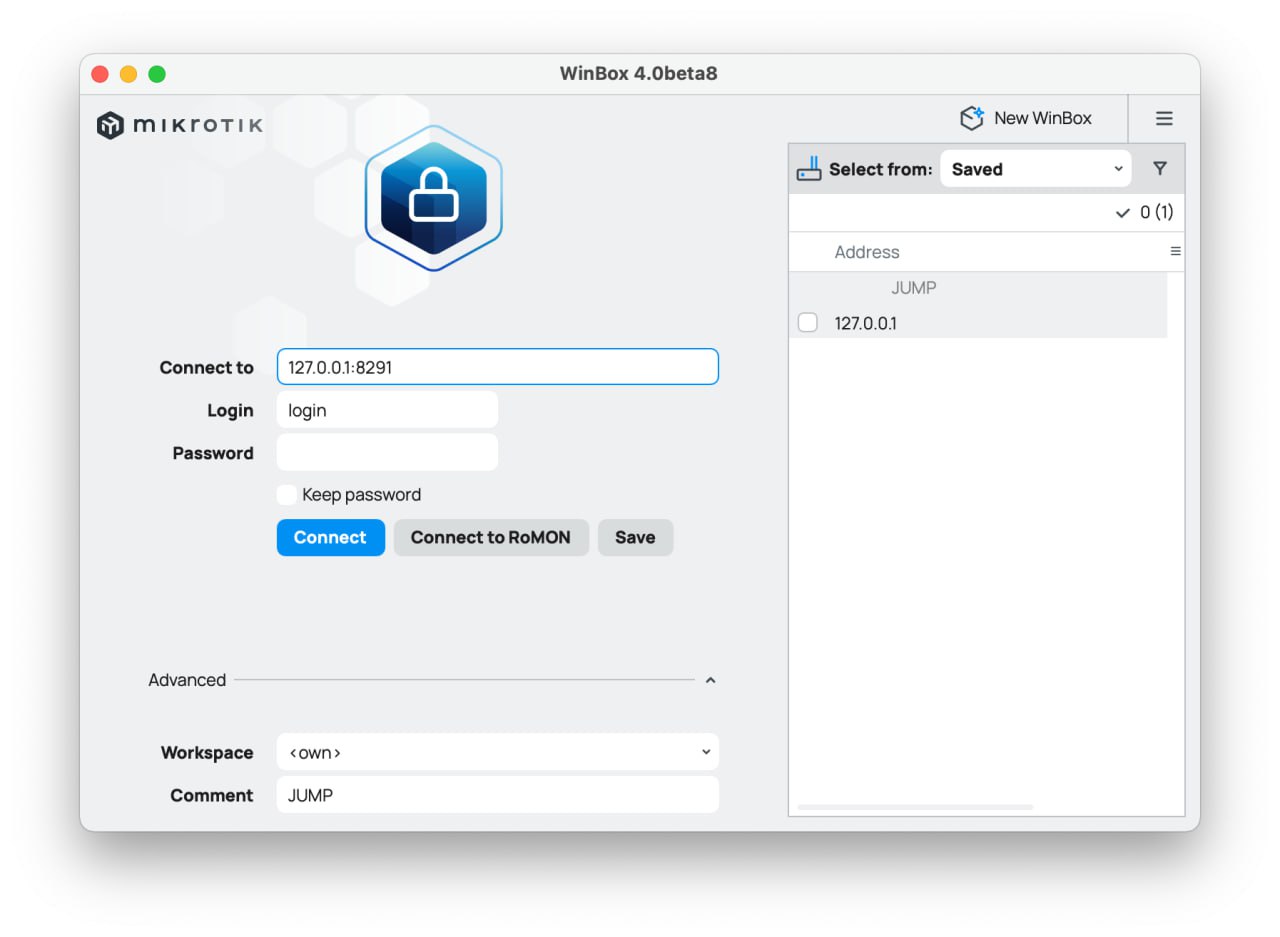
это только в 4?
 Dmitry
По мне так, сомнительное решение, на ssh больше ломятся
ZlyddeN
 Maxim
Антон
Уточнюсь, судя по скриншоту и командам, winbox будет подключаться эмулируя ssh но при этом на порт 8291, так? Или прошу пояснительную бригаду ☺️
Winbox будет подключаться через SSH-туннель. Ты 8291 натравливаешь на localhost который получаешь с localhost 8291роутера.
Стандартная SysOps и NetOps практика, прятать под localhost соединения.
Dmitry
 Andrey
Уточнюсь, судя по скриншоту и командам, winbox будет подключаться эмулируя ssh но при этом на порт 8291, так? Или прошу пояснительную бригаду ☺️
тут фишка не в этом.
winbox будет подключаться к локальному порту 8291, который "прокинут" через установленный по ssh-протоколу туннель, заканчивающийся на микротике на ЕГО порту 8291 на ЕГО локальном интефейсе где слушает winbox сервере
UNNAMED
Даниил