Хм) проверю как буду дома
перед тестом винбокс обновить не забудьте, иначе тест неудачный будет
 etc


 Mr.Robot
 System
когда устраивался в детский сад - сказал да. 😈
В регионах сисадмин не обязан знать все про сети
D.
В регионах сисадмин не обязан знать все про сети
Вот блин, а мои бойцы в тайге с пачкой сертификатов и не в курсе. Не позорь профессию, эникейщик.
 Евгений
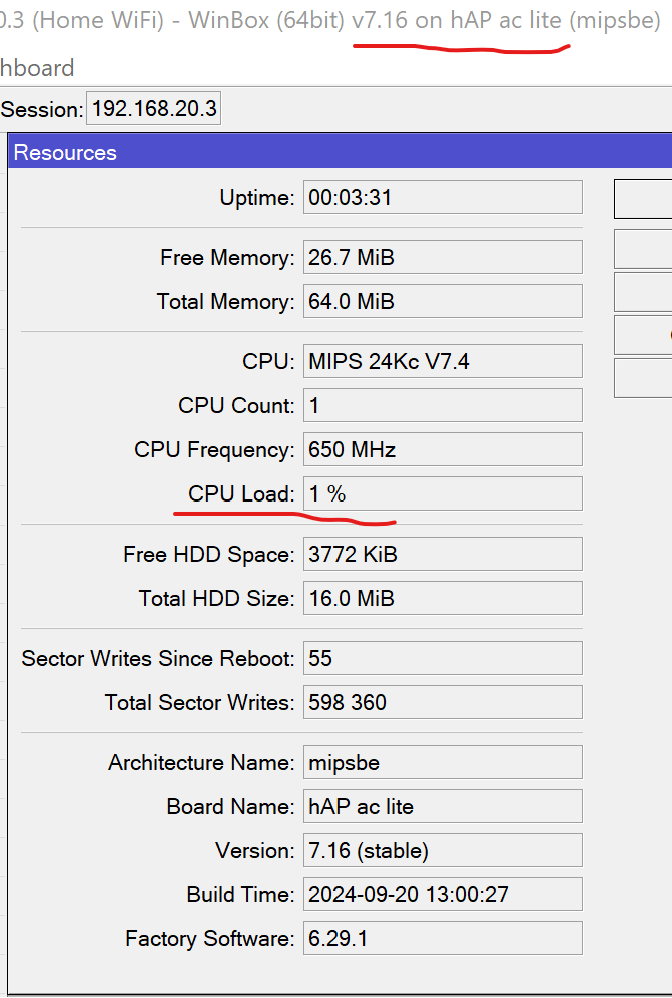
Hello, подскажите, ROS7 на hap ac lite будет норм работать или может как-то себя не очень вести?
Он будет висеть постоянно на 100 процентов, даже с минимальными настройками
 Кальмарыч
зп зависит от региона, так что регион тут как Root CA
 Maxim
🤣
System
А что тогда обязан знать сисадмин?
Быть монтажником знать основы 1с и то как работают чековые аппараты как работают камеры видеонаблюдения и как работает видео регистратор везде по разному
 [гоняем]
Самые крутые системные администраторы в Москоу Сити
 Maxim
А что тогда обязан знать сисадмин?
Быть эрудированным в IT и иметь представление о всех превратностях судьбы. Далее задачи ставит та организация, в которой ты работаешь. И там уже от включить комп и починки "полочки для кофе" и до.... (тут у каждого своё)
Кальмарыч
Быть эрудированным в IT и иметь представление о всех превратностях судьбы. Далее задачи ставит та организация, в которой ты работаешь. И там уже от включить комп и починки "полочки для кофе" и до.... (тут у каждого своё)
Ага, иметь вид лихой и глуповатый, дабы не смущать высокое начальство своим разумением.
Maxim
Ага, иметь вид лихой и глуповатый, дабы не смущать высокое начальство своим разумением.
Если для вас это истинный путь в IT мне вас жаль
Сергей
Народ хватит свое ЧСВ чесать)
 КЭПпучино
В регионах сисадмин не обязан знать все про сети
"Сис" в сисадмине это "Сетевой и Системный" администратор 😁
Сергей
"Сис" в сисадмине это "Сетевой и Системный" администратор 😁
О вот и толмач с новояза пришел))
А я то старый пень всегда думал что это от system. А оно воно как ешкин кот))
КЭПпучино
О вот и толмач с новояза пришел))
А я то старый пень всегда думал что это от system. А оно воно как ешкин кот))
Тсс. Не пали контору. 😁
Сергей
По человечески же просил хватит травить человека
КЭПпучино
Прочитал по диагонали хвост сообщений- травли не увидел.
Сергей
Прочитал по диагонали хвост сообщений- травли не увидел.
Пусть так. Закончим оффтоп пожалуй и все
 Сергей
Он будет висеть постоянно на 100 процентов, даже с минимальными настройками
 Сергей
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
Чесались руки, установил на 5 разных устройств, везде без особых проблем, но вот на работу пришлось съездить, т.к. RB3011 завис в процессе обновления(((( Простое отключение питания помогло, роутер загрузился с новой прошивкой и ROUTERBOARD установил и перезагрузка уже прошла нормально. Посмотрим как работать будут, остальные пока трогать не буду
Andrew
Чесались руки, установил на 5 разных устройств, везде без особых проблем, но вот на работу пришлось съездить, т.к. RB3011 завис в процессе обновления(((( Простое отключение питания помогло, роутер загрузился с новой прошивкой и ROUTERBOARD установил и перезагрузка уже прошла нормально. Посмотрим как работать будут, остальные пока трогать не буду
Обновление роутера удаленно без жсм розетки - к дальней дороге. Народная примета...
Сергей
Обновление роутера удаленно без жсм розетки - к дальней дороге. Народная примета...
я был морально готов к этому)
 Аникей
В ros6 нельзя для ipv6 сделать mark route?
У меня открытый вопрос :D А как маршрутить ipv6 в тоннели?
 DavID
Всем привет. Друзья, кто может подсказать, как настроить микротик с двумя белыми ip, чтоб с нескольких адресов одной сетки вышли в сеть через второй белый ip, а остальные через первый (основной), но чтоб локально они работали как обычно.
Mikrotik rb4011, eth1-wan1, eth2-wan2 и один bridge-lan, одна сетка 192.168.2.0/24
 Moneron 🇷🇺
У меня открытый вопрос :D А как маршрутить ipv6 в тоннели?
В ros6 – только роутами в main
Сергей
Всем привет. Друзья, кто может подсказать, как настроить микротик с двумя белыми ip, чтоб с нескольких адресов одной сетки вышли в сеть через второй белый ip, а остальные через первый (основной), но чтоб локально они работали как обычно.
Mikrotik rb4011, eth1-wan1, eth2-wan2 и один bridge-lan, одна сетка 192.168.2.0/24
Загуглите "Mikrotik DualWAN"
DavID
Загуглите "Mikrotik DualWAN"
Загуглил, перепробовал несколько вариантов. То что мне нужно, не получается. Если есть рабочий вариант для моей ситуации, можете поделиться?
Сергей
Загуглил, перепробовал несколько вариантов. То что мне нужно, не получается. Если есть рабочий вариант для моей ситуации, можете поделиться?
создаем 2 адрес листа с ip адресами для каждого белого IP
 Михаил
Сергей
далее создаем 2ю таблицу маршрутизации для второго белого ип
Сергей
шаг 3 в мангле заворачиваем 2-й адрес лист во вторую таблицу маршрутизации (или можно это сделать в Route Rules)
Сергей
Загуглил, перепробовал несколько вариантов. То что мне нужно, не получается. Если есть рабочий вариант для моей ситуации, можете поделиться?
шлюзы разные используются у белых IP?
DavID
Спасибо, попробую. Во многих инструкциях создают 2 таблицы маршрутизации, но по вашему не пробовал.
Сергей
достаточно создать одну дополнительную таблицу т,к, таблица main уже есть и 1 адрес лист источников для нее
Сергей
сейчас примерно накидаю как я делал
Сергей
/ip route
add distance=1 dst-address=0.0.0.0/0 gateway="шлюз 1 провайдера"
add distance=1 dst-address=0.0.0.0/0 gateway="шлюз 2 провайдера" routing-table=ISP2
/ip firewall address-list
add address=192.168.2.5 list="src from ISP2"
add address=192.168.2.10 list="src from ISP2"
/ip firewall mangle
add action=mark-routing chain=prerouting src-address-list="src from ISP2" new-routing-mark=ISP2 passthrough=yes
Сергей
надеюсь ничего не забыл)
 Ilya
Спасибо, попробую. Во многих инструкциях создают 2 таблицы маршрутизации, но по вашему не пробовал.
Я делаю проще через netwatch. Шлюз упал - /ip route set gateway=pppoe-out_rtk [find comment="Internet"]
Ilya
И для обратной стороны соответственно другой гейтвей
bmw
Но только,перестал работать Wireguard
На HEX S всё нормально, wg до лог-сервера (на территории M9-IX, т.е. не за поребриком) поднялся, пишет нормально.
Mr.Robot
На HEX S всё нормально, wg до лог-сервера (на территории M9-IX, т.е. не за поребриком) поднялся, пишет нормально.
А прошивка 7.16? Провайдер ростелеком в микроте стоит gpon модуль vlan ppoe
Mr.Robot
bmw
А прошивка 7.16? Провайдер ростелеком в микроте стоит gpon модуль vlan ppoe
обновил с 7.15.3 до 7.16. хекс живёт в локалке, которая выходит в сети эртелеком, вг-сервер -- убунта, на Бутлерова хостится.
 BIZM
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
Обновил три аппаратных и два VPS, пока норм, прошло 12 часов.
DavID
Я делаю проще через netwatch. Шлюз упал - /ip route set gateway=pppoe-out_rtk [find comment="Internet"]
Но мне не надо менять шлюз, они оба должны работать. Просто нужно чтоб определённые адреса вышли в сеть через второй шлюз.
Andrei
Выглядит так, что а 7.16 починили WiFi в chateau 5g ax который сломали в 7.15. Пришлось сидеть на 7.14.3. После обновления прошло 12 часов - полет нормальный.
Кальмарыч
Вот и 7.16 подвезли. Написано, что стабильная. Давайте, нестареющие душой экспериментаторы, вперёд. Рассказывайте в комментах, как прошло обновление, и какие фичи важны для вас.
В эту пятницу: «Идущие на смерть, приветствуют тебя!»
 Kontrman🐵
 Andrei
Не сцыте, я сто раз так делал…
Ilya
Но мне не надо менять шлюз, они оба должны работать. Просто нужно чтоб определённые адреса вышли в сеть через второй шлюз.
А ну тогда да, адрес лист, маркировка
 Pavel
Привет всем, почти та же ситуация: есть сеть с несколькими адресами от провайдера, нужно белый IP пробросить до PPPoE клиента, подскажите куда копать?
BIZM
Там проц почти одинаковый
Сейчас часто упираюсь именно в память, а не у проц, только аппараты с 64 МБ можно ставить, 32 МБ уже напряжно с VPN, адрес листами и различной маркировкой.
 Dmitry
Привет всем, почти та же ситуация: есть сеть с несколькими адресами от провайдера, нужно белый IP пробросить до PPPoE клиента, подскажите куда копать?
С такой постановкой вопроса.... Берете и пробрасываете. Как сделан NAS ? Зачем вообще PPPOE?
Pavel
С такой постановкой вопроса.... Берете и пробрасываете. Как сделан NAS ? Зачем вообще PPPOE?
пробую через netmap не хочет, по РРРоЕ клиенты интернет получают
Dmitry
пробую через netmap не хочет, по РРРоЕ клиенты интернет получают
какой netmap ??? схему:
а) организации присоединения к провайдеру
б) pppoe доступа клинетов
—
Ох уж мне эти провайдеры на коленке
 config
А кто то смог обойти санкции для доступа к серверу обновление от unifi?
Проблема, в том что там Amazon CloudFront используется, и идет блокировка региона РФ
Аникей
А кто то смог обойти санкции для доступа к серверу обновление от unifi?
Проблема, в том что там Amazon CloudFront используется, и идет блокировка региона РФ
а, то есть юнифайки нынче не обновляются? Для меня это новость
config
Пробовал vpn посылать через микротик, но там не известен реальный ip
Pavel
ip firewall nat add chain=srcnat src-address=клиент action=netmap to-addresses=белый IP
/ip firewall nat add chain=dstnat dst-address=белый IP action=netmap to-addresses=клиент
config
а, то есть юнифайки нынче не обновляются? Для меня это новость
У меня UniFi-CloudKey-Gen2 там точно не работает и в ручную тоже, если заходить скачивать, только vpn если
Dmitry
ip firewall nat add chain=srcnat src-address=клиент action=netmap to-addresses=белый IP
/ip firewall nat add chain=dstnat dst-address=белый IP action=netmap to-addresses=клиент
ой все ... вы пока сами себе на те вопросы, которые я вам задал не ответите - так и будете городить NAT-ы и мучать клиента
Аникей
У меня UniFi-CloudKey-Gen2 там точно не работает и в ручную тоже, если заходить скачивать, только vpn если
а давно? Я не проверял, они ж сами обновлялись всегда, я даже не заглядывал .-.
config
а давно? Я не проверял, они ж сами обновлялись всегда, я даже не заглядывал .-.
С 12 сентября или раньше чуть. После появление экспортного контроля за IT и ПО, В последнем пакете санкций