 Дмитрий


;;; drop invalid
chain=forward action=drop connection-state=invalid log=no log-prefix=""
Дмитрий
соединение не устанавливается
Дмитрий
Сейчас такие правила конкретно для vpn:
Дмитрий
0 ;;; accept_l2tp
chain=input action=accept connection-state=new protocol=udp
dst-port=1701,500,4500 log=no log-prefix=""
1 chain=input action=accept connection-state=established,related log=no
log-prefix=""
2 chain=forward action=accept in-interface-list=l2TP_interfaces log=no
log-prefix=""
3 X chain=forward action=accept in-interface=*F00000 log=no log-prefix=""
4 ;;; VPN
chain=input action=accept in-interface-list=l2TP_interfaces log=no
log-prefix=""
5 chain=input action=add-dst-to-address-list address-list=L2TP_connect
address-list-timeout=none-dynamic in-interface=all-ppp log=no
log-prefix=""
Дмитрий
Есть
 Innokentiy
add chain=input protocol=ipsec-esp
Дмитрий
add chain=input protocol=ipsec-esp
Через другого провайдера не получается подключиться. Даже при полностью отключенном фаерволе в микротике. В логах такие ошибки:
Дмитрий
phase1 negotiation failed due to time up 185.61.24.100[500]<=>213.87.158.110[24876] 7bb733ac5a64b471:1c48bdab50cf9eda
Дмитрий
В чем может быть причина?
Innokentiy
а у вас ответы точно обратно в тот же аплинк уходят?
Дмитрий
 Innokentiy
ну смотрите шарком
Дмитрий
при отключенном втором провайдере, ничего не меняется
Дмитрий
хотя да, вероятно так и есть
Дмитрий
Скажите мне пожалуйста примерную схему настройки. Два провайдера в режиме балансировки. Я так понимаю нужно маркировать траффик?
Дмитрий
Очень помогли!
 Denis
Добрый день
Столкнулся с проблемой :
заменил модем Прова на sfp , переключил оптику в sfp - Пров у себя поменял настройки , потребовалось добавить vlan . В результате на микромире инет появился , все пингуется все туннели поднялись .
Но из локальной сети - инета нет .
Если переключаюсь на резервный канал (спутник) - то в локалке все начинает работать . (Те если отключаю роут на gw оптики , и включаю роут на gw спутника)
Прошу подсказать , в конфигурации wan оптика с vlan , что ещё требуется настроить - дабы в локалке появился инет через эту оптику .
Спасибо
 Евгений
nat
 Алексей
wan list глянь в интерфейсах и нат, если есть резервный интернет значит трафик маркируется, провить через какие интерфейсы что поднятно
Denis
wan list глянь в интерфейсах и нат, если есть резервный интернет значит трафик маркируется, провить через какие интерфейсы что поднятно
Спасибо . Мой косяк - wan , добавил sfp , а не vlan
Denis
Поменял на vlan - все заработало
Sergey
Вопрос знатокам (нужна помощь)
Нужно разрешить ДНС ответы. При этом не факт что траффик вернется в тот-же ipsec через который уходил запрос. (поэтому established+related не сработают)
Какие еще признаки можно использоваь кроме src_port? чтобы понять что это именно ДНС ответ
R. M. İ. D
Здравствуйте кто-то хорошо понимает про свечей и hikvision?
Stan&slav
Вопрос знатокам (нужна помощь)
Нужно разрешить ДНС ответы. При этом не факт что траффик вернется в тот-же ipsec через который уходил запрос. (поэтому established+related не сработают)
Какие еще признаки можно использоваь кроме src_port? чтобы понять что это именно ДНС ответ
гуглить на тему mikrotik vpn udp
я не заморачивался, для домена поднял wins сервер
Sergey
гуглить на тему mikrotik vpn udp
я не заморачивался, для домена поднял wins сервер
не, вопрос не в ВПН, а в фаере.
Какими признаками с точки зрения фаера микротика может обладать DNS ответ кроме соурс порта. Чтобы его можно отличить от невалидного
Stan&slav
не, вопрос не в ВПН, а в фаере.
Какими признаками с точки зрения фаера микротика может обладать DNS ответ кроме соурс порта. Чтобы его можно отличить от невалидного
тут ничего не скажу) я новичок) но если нужно отслеживать ответы я бы правило сделал на 53 порт и лог 🙂
Alexey
Вопрос знатокам (нужна помощь)
Нужно разрешить ДНС ответы. При этом не факт что траффик вернется в тот-же ipsec через который уходил запрос. (поэтому established+related не сработают)
Какие еще признаки можно использоваь кроме src_port? чтобы понять что это именно ДНС ответ
Не надо так делать, оно ж поэтому и не работает. Сделай нормальную маркировку по статье из закрепа про dualwan - и всё заработает как надо
 Sergio
Здравствуйте кто-то хорошо понимает про свечей и hikvision?
В чем вопрос? В РоЕ если 112 РоЕ свитчик, то в него нужен БП на 96w штатный слабенький.
В остальных случаях 328 и 354 РоЕ вполне хватает что б питать камеры.
 Александр
Всем доброго времени суток! Есть вопрос по DHCP Snooping, если DHCP сервер на роутере MikroTik и порты в bridge то какой порт ставить доверенным?
 Moneron 🇷🇺
127.0.0.1
Добрый день
Подскажите по поводу Capsman в свежих прошивках.
У меня Capsman сервер поднят на hap и он настраивается во вкладке Capsman
На точке доступа сейчас же сделали отдельную вкладку WiFi и Capsman настраивается теперь там.
Я так понимаю это разные методологии и как их подружить между собой?
cgooq
В chain=input разрешать нужно! Иначе оно может попасть в правило drop all, как у меня.
Неа, как и nat redirect клал на input drop all
Konstantin
+++
Три раза поднимал? :)
У меня вот как раз появилась обратная задача сделать обратный туннель за NAT, чтобы выходить с российским IP'ом.
 Alex
Неа, как и nat redirect клал на input drop all
Ну у меня на ROS6 трафик дропался правилом drop all. Пришлось явно разрешать. Вот такой я неудачливый.
cgooq
Три раза поднимал? :)
У меня вот как раз появилась обратная задача сделать обратный туннель за NAT, чтобы выходить с российским IP'ом.
Блин, не, плюсанул вопрос, думаю пора
 Andrew
Добрый день
Подскажите по поводу Capsman в свежих прошивках.
У меня Capsman сервер поднят на hap и он настраивается во вкладке Capsman
На точке доступа сейчас же сделали отдельную вкладку WiFi и Capsman настраивается теперь там.
Я так понимаю это разные методологии и как их подружить между собой?
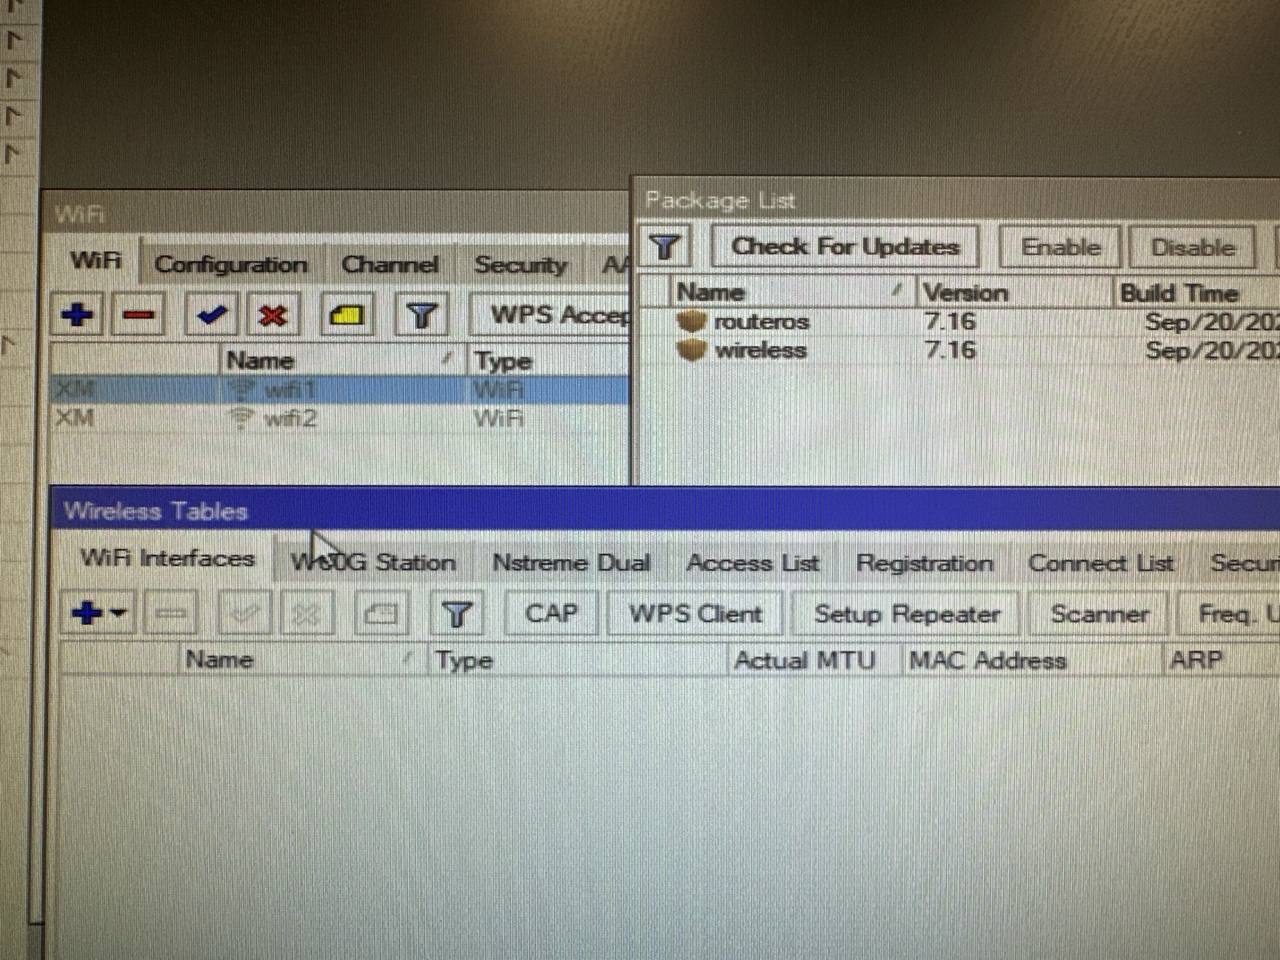
wifi это настройка wifiwave2, для новых точек с поддержкой AX (пакет wifi-qcom) и части старых (пакет wifi-qcom-ac)
точки с процессорами mipsbe и прочие, используют пакет wireless, там capsman настраивается как и раньше.
т.е. если используется мешанина из старых и новых точек и хочется использовать единственный capsman, то нужно на новые точки также ставить пакет wireless и настраивать как раньше.
из преимуществ, у новых точек сделан 802.11k/v/r
127.0.0.1
wifi это настройка wifiwave2, для новых точек с поддержкой AX (пакет wifi-qcom) и части старых (пакет wifi-qcom-ac)
точки с процессорами mipsbe и прочие, используют пакет wireless, там capsman настраивается как и раньше.
т.е. если используется мешанина из старых и новых точек и хочется использовать единственный capsman, то нужно на новые точки также ставить пакет wireless и настраивать как раньше.
из преимуществ, у новых точек сделан 802.11k/v/r
 Никита
Всем привет. Можете подсказать про Tools->Graphing. При включении анализа, микроттк будет забивать память на себе же? И как узнать, что диск переполнен и где надо удалить информацию с графиками?
 Олег
Всем привет. Можете подсказать про Tools->Graphing. При включении анализа, микроттк будет забивать память на себе же? И как узнать, что диск переполнен и где надо удалить информацию с графиками?
он пишет данные в rrd файлы, у них фиксированный размер. т.е. оно может забить диск только если у вас очень много интерфейсов и/или очередей. у меня на офисном hex'е не забивает его 16 мегов
KoTuK
Коллеги подскажите такой момент, имею hap ac lite - у него есть модули и на 2.4Гц и на 5 Гц, пытаюсь сделать у него сделать вход wan - не проводом - а беспроводом - делаю через CPE - но среди поиска сетей которые есть - он видит только 5Гц сети, 2.4 Гц в упор не видит - если даже погасить в разделе интерфейс модуль на 5Гц, он вообще ничего не видит - куда копать ?
 Pac-ManKiller
Коллеги подскажите такой момент, имею hap ac lite - у него есть модули и на 2.4Гц и на 5 Гц, пытаюсь сделать у него сделать вход wan - не проводом - а беспроводом - делаю через CPE - но среди поиска сетей которые есть - он видит только 5Гц сети, 2.4 Гц в упор не видит - если даже погасить в разделе интерфейс модуль на 5Гц, он вообще ничего не видит - куда копать ?
у меня не давно проблема была с ним, я мог на него через айпи адрес только по вафле и только по 2.4 после полной переустановки ОС проблема пропала.
 $continue$
всем привет, тут ещё никто дискорд не пытался разблочить? мб у кого то айпишники его есть )
Михаил
всем привет, тут ещё никто дискорд не пытался разблочить? мб у кого то айпишники его есть )
а чо,залочили уже? вчера вроде заходил и всё ок было...
$continue$
а сегодня днем БАБАХ
Михаил
Увы, да
Так,господа,и что же делать ? С ютубом и прочими всё ясно,а Дискорд то с пингами 100+ вообще не прикольно ...
Moneron 🇷🇺
Вот по дискорду что есть
Moneron 🇷🇺
⚡️Чиним Discord в пару кликов при помощи GoodbyeDPI:
🔴Открываем файл russia-blacklist.txt в блокноте;
🔴Прописываем там домены:
discord-attachments-uploads-prd.storage.googleapis.com
dis.gd
discord.co
discord.com
discord.design
discord.dev
discord.gg
discord.gift
discord.gifts
discord.media
discord.new
discord.store
discord.tools
discordapp.com
discordapp.net
discordmerch.com
discordpartygames.com
discord-activities.com
discordactivities.com
discordsays.com
🔴Перезапускаем комп и запускаем GoodbyeDPI.
Голосовые чаты фиксятся тоже легко, инструкция на видосе.
Eddy
Коллеги подскажите, часто такая хрень Вам приходит? Просто задолбала уже
Приветствую!
Нашел вас в чате по бренду MikroTik.
Я менеджер интернет-магазина который специализируется на MikroTik.
Сейчас мы запустили telegram-канал где публикуем важные и интересные новости посвящённые MikroTik.
И бла бла бла
Innokentiy
отправь им дикпик
Евгений
😄😄😄😄 тоже писали.
 Андрей
Коллеги подскажите, часто такая хрень Вам приходит? Просто задолбала уже
Приветствую!
Нашел вас в чате по бренду MikroTik.
Я менеджер интернет-магазина который специализируется на MikroTik.
Сейчас мы запустили telegram-канал где публикуем важные и интересные новости посвящённые MikroTik.
И бла бла бла
Этот просто послан... По default route... Заблокировал и нажал " пожаловаться"
Eddy
Eddy
Ну что на 7.16 катается кто? Извиняюсь за брут форс, давно не читал
Андрей
Ну что на 7.16 катается кто? Извиняюсь за брут форс, давно не читал
Ещё даже на 7 не переезжал. То одно, то другое. Завтра вечерняя смена, вот думаю ...
Или уже "ехать так ехать", как сказал попугай, когда кот ухватил его за хвост и потащил его из клетки ?
Eddy
Андрей
В идеале перед самым отпуском обновить
Я люблю "боцманский шутки", но не до такой степени 😁
 Евгений
 Иван
Никто не переписал еще адрес лист дискорда?
 Pavel
Andrew
 Ярослав
/ip firewall address-list
add address=discord-attachments-uploads-prd.storage.googleapis.com list=discord
add address=dis.gd list=discord
add address=discord.co list=discord
add address=discord.com list=discord
add address=discord.design list=discord
add address=discord.dev list=discord
add address=discord.gg list=discord
add address=discord.gift list=discord
add address=discord.gifts list=discord
add address=discord.media list=discord
add address=discord.new list=discord
add address=discord.store list=discord
add address=discord.tools list=discord
add address=discordapp.com list=discord
add address=discordapp.net list=discord
add address=discordmerch.com list=discord
add address=discordpartygames.com list=discord
add address=discord-activities.com list=discord
add address=discordactivities.com list=discord
add address=discordsays.com list=discord
add address=cdn.discordapp.com list=discord
add address=status.discord.com list=discord
add address=gateway.discord.gg list=discord
add address=updates.discord.com list=discord
add address=media.discordapp.net list=discord
на 5 адресов больше, чем в рассылаемом списке, собрал сам.
в истории также вижу адреса вида bucharest9623.discord.media, число и город в названии которого коротко сообщает, сколько адресов должно быть в списке на самом деле...
p.s.: работают сообщения и картинки, голос не работает, wireshark пока не доставал
$continue$
там же rtc можно порты просто перенаправить в туннель
$continue$
щас