 Maxim


У меня не отрабатывало из-за scope/target scope. А так всё норм обычно
 ZlyddeN
1. Трафик генератор можно использоватья для замера скорости между двумя коммутаторами Микротик? хочу оптику понагружать
2. оно лучше чем BTest ?
3. подскажите толковую инструкцию
Leonid
1. Трафик генератор можно использоватья для замера скорости между двумя коммутаторами Микротик? хочу оптику понагружать
2. оно лучше чем BTest ?
3. подскажите толковую инструкцию
https://help.mikrotik.com/docs/display/ROS/Traffic+Generator
ZlyddeN
Смотрел вчера
ZlyddeN
Тоже смотрел. Вопросы остались
ZlyddeN
А ещё подробнее бы😂
Maxim
1. Трафик генератор можно использоватья для замера скорости между двумя коммутаторами Микротик? хочу оптику понагружать
2. оно лучше чем BTest ?
3. подскажите толковую инструкцию
Btest тож норм, только процессор грузит.
А так iperf в помощь если есть вариант с двух сторон поставить ПК
ZlyddeN
Btest тож норм, только процессор грузит.
А так iperf в помощь если есть вариант с двух сторон поставить ПК
iperf на компе нада.. 10G сетевух нетуть :(
Maxim
iperf на компе нада.. 10G сетевух нетуть :(
Есть желание нагрузить 10G?
Да и в чём сомнения работы 10G если скорость согласовалась?
ZlyddeN
убедиться шо оно прям стало ... вжух
ZlyddeN
:)
 Фима
 Фима
Спасибо
Maxim
уууу, сделал, но переключение… если в рос6 почти мгновенно, то тут до минуты
ну... у меня вроде быстро работает... видимо нужно посмотреть))
Art
Если говорить про стыки внутри страны, но у меня работает ikev2, GRE+IPsec, l2tp+IPSec, PPTP, OpenVPN. Иногда некоторые провайдеры мобильной связи блокируют (скорее всего IPSec (ESP)) и клиентам приходится держать по несколько возможностей подключения разными протоколами.
Так что пока в целом работает, но странные подвижки уже наблюдаются.
У меня пока все стабильно, зарубежны vps на ikev2
На микротике нужные подсети для meta, youtube и т.п. завернул в туннель и проблем не наблюдается
А вот на моб операторе shadowsocks, wg и частично ikev2 порезали, перешёл на xray
Потому и на микроте надо бы резервом готовить xray
Maxim
У меня пока все стабильно, зарубежны vps на ikev2
На микротике нужные подсети для meta, youtube и т.п. завернул в туннель и проблем не наблюдается
А вот на моб операторе shadowsocks, wg и частично ikev2 порезали, перешёл на xray
Потому и на микроте надо бы резервом готовить xray
если 443й не зянят, можно SSTP включить, он маскируется под HTTPS и вроде бы его ещё сильно не блочили, но на МТ он по-моему самый медленный из всех доступных
Петр
 Maxim
Петр
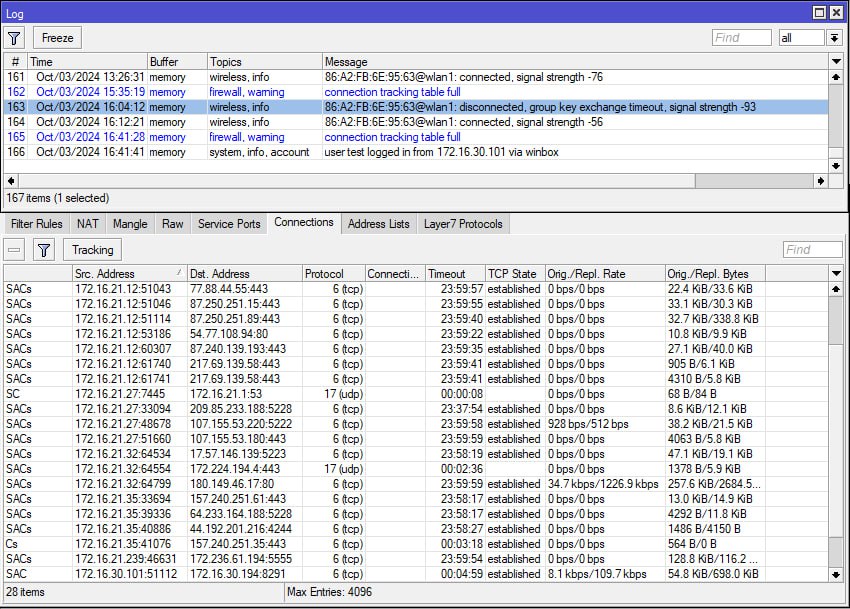
заполнена таблица в коннекшн трекере
А что за железка у вас?
hAP lite. На скриншоте разве не она? Так пустая.
Maxim
hAP lite. На скриншоте разве не она? Так пустая.
ну в момент заполнения появляется строка в логе потом что-то отваливается...
 Anton
 Петр
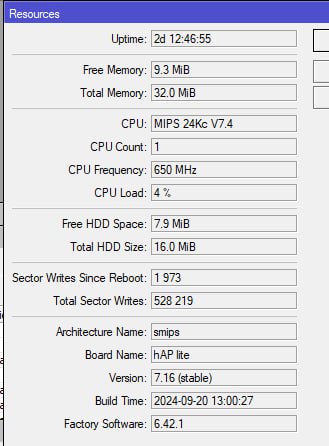
7.16 на хап лайт это грустно. очень
Тоже так думаю. Вроде недавно началось, наверное с обновления. Спасибо, буду откатываться.
Anton
Тоже так думаю. Вроде недавно началось, наверное с обновления. Спасибо, буду откатываться.
Да дело не в минорной версии (хотя проблема то скорее всего в ней).
(имхо) не надо использовать 7 на таких железках
 Alex
 Dmitry
Тоже так думаю. Вроде недавно началось, наверное с обновления. Спасибо, буду откатываться.
Поставьте туда ros6 и не мучайте железку
Dmitry
Тем более в ros7 нет route cache, что значительно снижает производительность слабых железок
Daniil Yurevich
Тем более в ros7 нет route cache, что значительно снижает производительность слабых железок
А значительно - это на глаз или прям тесты проводились?
Dmitry
А значительно - это на глаз или прям тесты проводились?
Ну например, на hex s по ipsec скорость падает в 1.5-2 раза
 Аникей
Михаил
Коллеги, добрый день! Подскажите, пожалуйста! Установлен контейнер с байдипиай на ас3 (рос7,15,3) для работы ютуба использую плагин для локального проксирования через этот контейнер, возникла необходимость разворачивания на прод, ставить каждому клиенту прокси и заливать конфиг оч проблематично, видел,что в новых бетках можно настроить так,чтоб проксирование было сразу на микротике, кто-нибудь пробовал так реализовать ? есть ли какое-нибудь готовое решение для прода без использования беты?
Сергей
Коллеги, добрый день! Подскажите, пожалуйста! Установлен контейнер с байдипиай на ас3 (рос7,15,3) для работы ютуба использую плагин для локального проксирования через этот контейнер, возникла необходимость разворачивания на прод, ставить каждому клиенту прокси и заливать конфиг оч проблематично, видел,что в новых бетках можно настроить так,чтоб проксирование было сразу на микротике, кто-нибудь пробовал так реализовать ? есть ли какое-нибудь готовое решение для прода без использования беты?
Так зачем проксирование? Заверните нужный трафик в микротике на контейнер и все.
 Кейс
Михаил
Байдипиай работает? Используется чтобы не искать впн?
тут скорее не в поиске впн дело,а в ширине канала и скорости, дома байдипиай работает + сегодня видел новсть,что ютуб начал банить аккаунты пользователей,которые через впн бегают,т.к. рекламодателям не нравится,что реклама становится нерелевантной
 [гоняем]
тут скорее не в поиске впн дело,а в ширине канала и скорости, дома байдипиай работает + сегодня видел новсть,что ютуб начал банить аккаунты пользователей,которые через впн бегают,т.к. рекламодателям не нравится,что реклама становится нерелевантной
Сервис уже опроверг эту информацию, если не ошибаюсь :)
https://support.google.com/youtube/thread/300155212
Михаил
Сервис уже опроверг эту информацию, если не ошибаюсь :)
https://support.google.com/youtube/thread/300155212
не настаиваю на достоверности этой новости,но проблема с шириной канала и скоростью остаётся
Сергей
не настаиваю на достоверности этой новости,но проблема с шириной канала и скоростью остаётся
И все же повторю вопрос))
Так зачем проксирование? Заверните нужный трафик в микротике на контейнер и все.
Михаил
И все же повторю вопрос))
Так зачем проксирование? Заверните нужный трафик в микротике на контейнер и все.
честно говоря уже не помню,я балбес и делал всё по статье, но насколько я помню есть какой-то ньюанс,как домой доберусь перепроверю. То-ли с фильтрацией траффика ,чтоб только ютуб вычленить, то ли с работой контейнера.
Кейс
не настаиваю на достоверности этой новости,но проблема с шириной канала и скоростью остаётся
Да, попробуйте input порт redirect-to порт контейнера, на линуксе и сквиде работало (когда-то)
 Vorobev
Ребят, подскажите, куда копать:
Есть три маршрутизатора А, Б, С. За А и за С стоят сети с серверами. Между всеми тремя роутерами настроен wg и ospf.
Если я хожу с А до С напрямую, без Б, то скорость в обе стороны на пределе канала. Если я хожу через Б, то с С до А на пределе, а в обратку - ограничивается 30-40Мб/с. При этом, если с А до С проводить Btest то все ок, если отправлять UDP трафик, то тоже все ок. А вот TCP режет. Всю голову уже сломал
Sergey
Ребят, подскажите, куда копать:
Есть три маршрутизатора А, Б, С. За А и за С стоят сети с серверами. Между всеми тремя роутерами настроен wg и ospf.
Если я хожу с А до С напрямую, без Б, то скорость в обе стороны на пределе канала. Если я хожу через Б, то с С до А на пределе, а в обратку - ограничивается 30-40Мб/с. При этом, если с А до С проводить Btest то все ок, если отправлять UDP трафик, то тоже все ок. А вот TCP режет. Всю голову уже сломал
TCP сам себя хорошо режет если возрастает РТТ и не дай бог еще что-то теряется по пути.
Но при этом несимметричность выглядит странно. (ОС и tcp congestion одинаковые на серверах?)
R. M. İ. D
Добрый вечер подскажите как можно подключить uniwifi 6 на свитч Mikrotik css 326-24G-2S+RM?
Есть у этого свинца чтобы давал peo питание на uniwifi?
 Maxim
У него даже в коде модели нет никаких упоминаний PoE
Maxim
А на морде если приглядется есть на 1 порту надпись PoE in
Maxim
Его можно только питать по Passive PoE (напряжение до 30В)
Maxim
Ответ на вопрос "Как подключить?" - через инжектор PoE
 ░▒▓ТрезвыйЕжик▓▒░
D.
Добрый вечер подскажите как можно подключить uniwifi 6 на свитч Mikrotik css 326-24G-2S+RM?
Есть у этого свинца чтобы давал peo питание на uniwifi?
Как уже сказали - passive PoE до 30 В. Unifi 6 U6 Lite питается как раз 24В, по идее - можно
Mr. Alex
Maxim
Как уже сказали - passive PoE до 30 В. Unifi 6 U6 Lite питается как раз 24В, по идее - можно
У него Passive PoE только для питания самого коммутатора. Если розетки рядом нет, можно по кабелю в первый порт запустить
Maxim
А сам он не умеет раздавать poe
D.
Точно, щас спек глянул
Vorobev
TCP сам себя хорошо режет если возрастает РТТ и не дай бог еще что-то теряется по пути.
Но при этом несимметричность выглядит странно. (ОС и tcp congestion одинаковые на серверах?)
Да. Все одинаково. Поменяли tcp congestion на bbr и все полетело. Вопрос теперь, почему не симметрично при неизменном и почему если исключить узел Б, то все тоже отлично работает… ну и главный вопрос, неужели теперь на всех серверах надо этот параметр править?
Sergey
Да. Все одинаково. Поменяли tcp congestion на bbr и все полетело. Вопрос теперь, почему не симметрично при неизменном и почему если исключить узел Б, то все тоже отлично работает… ну и главный вопрос, неужели теперь на всех серверах надо этот параметр править?
Очевидный (правда тупой и бесполезный) ответ - все же есть несимметричность в чем-то.
А вот как ее найти может оказаться сложным квестом.
Можно менять не на всех , а только на тех которые генерируют много трафика. С другой стороны есть ансибл. Если вы без подсказки дошли до ббр, то я уверен что про ансибл знаете
 Sergio
Коллеги, что то затупил подскажите плиз была в сеть к примеру: 192 168 1 0/24 ...... Поменяли ее на другую. 10 100 1 0/24... Но так как у пользователей всякие ярлычков много ссылающихся на старые серваки, то я сделал следующее в ДНС прописал адрес сервера 192 168 1 100 ----- в НАТ создал правило ДСТ Ната 192 168 1 100 и актион ДСТнат 10 100 1 100 ----- и вот филиалы все четко работают попадают в нужное место, а с локальной сети нет....
 Владимир
Коллеги, что то затупил подскажите плиз была в сеть к примеру: 192 168 1 0/24 ...... Поменяли ее на другую. 10 100 1 0/24... Но так как у пользователей всякие ярлычков много ссылающихся на старые серваки, то я сделал следующее в ДНС прописал адрес сервера 192 168 1 100 ----- в НАТ создал правило ДСТ Ната 192 168 1 100 и актион ДСТнат 10 100 1 100 ----- и вот филиалы все четко работают попадают в нужное место, а с локальной сети нет....
не понимаю зачем эти костыли. поменяйте ярлыки. так будет более правильно
Sergio
Юзверей много не успеем ____ к сожалению это как обычно а давайте сейчас так а завтра поменяем... домена еще нет что б Политикой запили.. домен появится ток через неделю.... И надо сейчас перекрыть сей недуг что б к каждому не заходить и не менять ярлычки. Домен появится понятно все это уйдет так как политиками все разольем.
Владимир
Коллеги, что то затупил подскажите плиз была в сеть к примеру: 192 168 1 0/24 ...... Поменяли ее на другую. 10 100 1 0/24... Но так как у пользователей всякие ярлычков много ссылающихся на старые серваки, то я сделал следующее в ДНС прописал адрес сервера 192 168 1 100 ----- в НАТ создал правило ДСТ Ната 192 168 1 100 и актион ДСТнат 10 100 1 100 ----- и вот филиалы все четко работают попадают в нужное место, а с локальной сети нет....
а разве из локалки не src-nat надо настроить, чтоб натилось на нужный адрес?
могу ошибаться
Sergio
Sergio
ХЭммм пинг работает а вот все остально нет//// даже если явно указываешь порт
 Евгений
ХЭммм пинг работает а вот все остально нет//// даже если явно указываешь порт
А если запрещающие правила на фаере потушить?
Sergio
Хэмммм опасно удаленно сижу не рядом с микротом ехать далеко
Sergio
ХЭммм пинг работает а вот все остально нет//// даже если явно указываешь порт
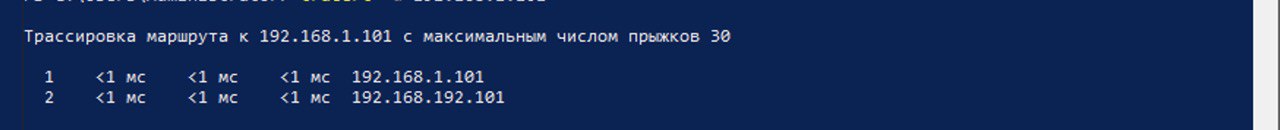
ДСТ нат - пинг пропускает причем ща пришлю скрин
Evgeniy
Коллеги, что то затупил подскажите плиз была в сеть к примеру: 192 168 1 0/24 ...... Поменяли ее на другую. 10 100 1 0/24... Но так как у пользователей всякие ярлычков много ссылающихся на старые серваки, то я сделал следующее в ДНС прописал адрес сервера 192 168 1 100 ----- в НАТ создал правило ДСТ Ната 192 168 1 100 и актион ДСТнат 10 100 1 100 ----- и вот филиалы все четко работают попадают в нужное место, а с локальной сети нет....
Почитайте про hairpin nat, а вообще нат тут не нужен, просто пропишите нормальную днс запись
Sergio
 Sergio
Evgeniy
Обычная А запись. Зачем форвардить и куда
Sergio
И к нему ДСТ нат что если кто то обращается на 1 101 ----- то редиректит на 192 101
Sergio
Вот с офисов -- все четко ----- из Нутри работает ток пинг
Evgeniy
Изнутри какая подсеть у клиентов? И на какой айпи попасть должны , и по какому протоколу
 Innokentiy
hairpin nat?
Sergio
Изнутри какая подсеть у клиентов? И на какой айпи попасть должны , и по какому протоколу
192 168 1 0 была --- стала 192 168 192 0 стала. --- 3389 / 465 и другие
Evgeniy
Вы не ответили какой адрес назначения . От этого многое зависит