 Григорий


жду когда будет стабильная версия уже
Григорий
уже годами жду
 Alex
я только что добавлял через терминал - то я увидел что указан один айпи эндпоинт, а в статусе, текущий эндпоинт адрес - совсем другой (предыдущий, который работал) - глюк...
Alex
а что бы пакеты побежали желательно на интерфейс посадить айпи и пинговать другую сторону через этот айпи (шлюз)
Григорий
всмысле желательно "на интерфейс посадить айпи" &)))
Григорий
keepalive еще включите со стороны клиента)
Григорий
раньше без него тупо варгуард отрубался
Григорий
в новых версиях незнаю
Alex
всмысле желательно "на интерфейс посадить айпи" &)))
ну т.е. ёж птица гордая - пока не пнёшь, не полетит
Alex
а так получается до востребования
Alex
keepalive еще включите со стороны клиента)
а у меня в роутах чек гетвей - пинг стоит :) они пингуются постоянно - может потому и не падает? :)
Alex
да там есть уже готовые решения , Easy OpenVPN Server вроде так называется
чот из коробки тоже не заработало
Alex
такая же ситуация, блочит пров... ну или тспу
возможно это, потому как в интернетах пишут, что глючно работает :)
а у меня овпн было 2-4 пинга пройдёт и всё, а через время - много непрерывно шло... ночью, утром уже не работает...
 Save
такая же ситуация, блочит пров... ну или тспу
А как понять что именно он виноват? У меня есть клиенты-конечные станции, которые подключаются к VPS с WG и работают нормально, пингуют оба конца туннеля, выходят в инет
а есть микрот, так вот там кроме хендшейка ничего не появляется)) не пингуется
Alex
А как понять что именно он виноват? У меня есть клиенты-конечные станции, которые подключаются к VPS с WG и работают нормально, пингуют оба конца туннеля, выходят в инет
а есть микрот, так вот там кроме хендшейка ничего не появляется)) не пингуется
как пишут и как я понимаю - где-то работает тспу, где-то нет... а где не работает - вскоре может заработать
Save
как пишут и как я понимаю - где-то работает тспу, где-то нет... а где не работает - вскоре может заработать
Это понятно, вопрос как понять. Я пока что не понимаю почему через одного провайдера у меня клиенты работают нормально, а микрот жмет руку, на сервере видно что он подключался и все на этом, дальше даже туннель не пингуется)
Alex
Это понятно, вопрос как понять. Я пока что не понимаю почему через одного провайдера у меня клиенты работают нормально, а микрот жмет руку, на сервере видно что он подключался и все на этом, дальше даже туннель не пингуется)
и клиенты и микрот на одном прове типа, на одном проводке ?
Save
да, вставляю в WG на компе конфиг - работает, подключаюсь с микрота - даже шлюз не пингуется. Маршруты есть, FW потушен выключен на микроте
Save
не отрицаю, что я дурак у которого лыжи не едут :)
Alex
да, вставляю в WG на компе конфиг - работает, подключаюсь с микрота - даже шлюз не пингуется. Маршруты есть, FW потушен выключен на микроте
ну либо микрот шлёт такой пакет, который режут... либо ты микрот не из окошек настроил, а из консоли, как я вчера 😂
Save
ну либо микрот шлёт такой пакет, который режут... либо ты микрот не из окошек настроил, а из консоли, как я вчера 😂
не, в графическом интерфейсе) Мне пока не до консольных команд судя по всему, хотя читать и понимать я их могу
 Nikita
Прикольная функция обновления у Winbox 4 в macOS. Нажал обновить, он скачался, а потом… полностью с концами самоудалился. 🤣
What's new in v4.0beta6:
*) minor UI improvements
What's new in v4.0beta5:
*) return tab based interace, while keeping benefits of dropdowns
*) move action buttons into table toolbar
*) change style for active sub window
*) fix macOS self-update on some systems
*) stability improvements
Сергей
На сети МТС в Нск, сначала перестал в мобильной сети ВГ работать, после и в проводной сети он перестал. Я перешел на l2tp ipsec. Все работало. Сегодня перестало в мобильной работать l2tp. Вопрос через сколько дней перестанет работать по проводу?))
Сергей
Похоже господа. Нам все же стоит свыкаться с мыслью что нас ждет чебурнет
Сергей
И никакие гудбайдпи не будут работать
 Аникей
L2tp и wg уже очень давно блокируются. Они прям кричат провайдеру "я тоннель! Вот он я!" и успешно любым tcp дампом видятся, прям открываешь и текст читаешь, что это l2tp.
Goodbydpi вообще к тоннелям не относится, и он никак себя не выдаёт, у него нет никакого протокола, он просто меняет некоторые данные в https пакетах
Сергей
L2tp и wg уже очень давно блокируются. Они прям кричат провайдеру "я тоннель! Вот он я!" и успешно любым tcp дампом видятся, прям открываешь и текст читаешь, что это l2tp.
Goodbydpi вообще к тоннелям не относится, и он никак себя не выдаёт, у него нет никакого протокола, он просто меняет некоторые данные в https пакетах
Есть поговорка про гайку. Вон РКН 60 лярдов получит на борьбу. Даже если половину спукрадут, то на вторую половину думаю что прекрасно проведут реализацию антидпи. ПО аналогии с Китаем. Да там тоже есть свои лазейки, но блин тут разговор про тенденцию у нас все же.
Сергей
И блочат не провайдеры все же а ТСПУ от РКН.
 Артем
Всем привет!
Подскажите, настраиваю capsman на RB5009UG+S+ с точками AX и AC. На контроллер залил пакет wifi-qcom, на точки wifi-qcom-ac, вроде всё настроил, все интерфейсы точек видны на контроллере. Но вот есть нюанс, у меня 2 SSID (work и guest), на интерфейсе контроллера который смотрит в сторону точек созданы 2 VLAN для каждого SSID. Так же созданы 2 Bridge и к каждому привязан свой DHCP сервер. Так вот, в чем вопрос, как прокинуть VLAN'ы до точек, чтобы клиенты получали IP адреса? А то сейчас они получают IP из native VLAN, раньше можно было создать на контроллере datapath со своим VLAN ID и VLAN автоматом был на точке, а теперь что то я никак не пойму как это реализовать..
Аникей
Есть поговорка про гайку. Вон РКН 60 лярдов получит на борьбу. Даже если половину спукрадут, то на вторую половину думаю что прекрасно проведут реализацию антидпи. ПО аналогии с Китаем. Да там тоже есть свои лазейки, но блин тут разговор про тенденцию у нас все же.
Да я ни слова не сказал про то, что не заблочат. Просто единственно-действенный способ зачебурнетить - это ножницы. А то, что у вас l2tp только сейчас отпал - просто провайдер раньше не обратил внимание ¯\_(ツ)_/¯
Аникей
с блокировкой L2TP лично я впервые столкнулся ещё 4 года назад у Домру. Они блокировали подключение от себя к другим провайдерам и от других на себя. Пока не написали им претензию, они занимались этой ерундой. Слава богам не трогали OVPN. Там как раз ковидные времена были, все на удалёнки пошли, а они решили поломать всё
 Кальмарыч
What's new in v4.0beta6:
*) minor UI improvements
What's new in v4.0beta5:
*) return tab based interace, while keeping benefits of dropdowns
*) move action buttons into table toolbar
*) change style for active sub window
*) fix macOS self-update on some systems
*) stability improvements
кстати, системных требований нет нигде
Кальмарыч
какая минимально поддерживаемая система нужна и тд
Кальмарыч
уныло
 Евгений
Кальмарыч
macOS 11+
Linux
Windows
вот и получилось что 3-ая версия в вайне/вайнскине более широко совместимая чем нативная 🤷🏻♂️ эхх
 Михаил
 Petr
Всем привет!
Подскажите, настраиваю capsman на RB5009UG+S+ с точками AX и AC. На контроллер залил пакет wifi-qcom, на точки wifi-qcom-ac, вроде всё настроил, все интерфейсы точек видны на контроллере. Но вот есть нюанс, у меня 2 SSID (work и guest), на интерфейсе контроллера который смотрит в сторону точек созданы 2 VLAN для каждого SSID. Так же созданы 2 Bridge и к каждому привязан свой DHCP сервер. Так вот, в чем вопрос, как прокинуть VLAN'ы до точек, чтобы клиенты получали IP адреса? А то сейчас они получают IP из native VLAN, раньше можно было создать на контроллере datapath со своим VLAN ID и VLAN автоматом был на точке, а теперь что то я никак не пойму как это реализовать..
Ждут вас приключения, говорит мне мой хрустальный шар и печальный опыт
В двух словах:
datapath остался. Но только для AX. И только с local-forwarding (то есть имя бриджа в datapath должно совпадать с именем бриджа на точке)
Для AC возможности динамически накинуть vlan сейчас нет. Никакой, даже через radius. Но можно накинуть статикой. В настройках cap ставим slaves static чтобы интерфейсы не пересоздавались, пихаем их руками в бридж с нужными VLAN ID и включаем bridge vlan filtering
Но если у нас смешанная сеть, тут нас поджидают еще одни грабли: при миграции (fast transition) с ax на ac точку вылезет ошибка, что нельзя динамически присвоить vlan и ой все. Кажется, это можно как-то поправить в настройках, но я плюнул и сделал на AX тоже руками. И заметку не делать смешанные сети
BTW, с 5009 пакет вафли можно снести, то что нужно для нового capsman и так входит в основной пакет ROS
Артем
Буду дальше ковырять...
ᅠ
На сети МТС в Нск, сначала перестал в мобильной сети ВГ работать, после и в проводной сети он перестал. Я перешел на l2tp ipsec. Все работало. Сегодня перестало в мобильной работать l2tp. Вопрос через сколько дней перестанет работать по проводу?))
наверное пора включать моск и учиться. особенно тому что такое vless reality
Михаил
наверное пора включать моск и учиться. особенно тому что такое vless reality
...контейнеры. Если в контексте Микротика
Сергей
наверное пора включать моск и учиться. особенно тому что такое vless reality
Спасибо за безусловно прекрасный совет про моск, но в парадигме vps-mikrotik-локальная сеть, твой коммент мимо. Для vless нежен уже другой уровень железа судя по статьям.
ᅠ
Спасибо за безусловно прекрасный совет про моск, но в парадигме vps-mikrotik-локальная сеть, твой коммент мимо. Для vless нежен уже другой уровень железа судя по статьям.
Любой микрот там нужен с поддержкой контейнеров :3
по этому и моск кстати
ᅠ
Проще отдельную железку, верней дешевле))
шта? дешевле чем ac? даже ах3 сейчас стоит 13к. И полностью обеспечивает все потребности.
Сергей
шта? дешевле чем ac? даже ах3 сейчас стоит 13к. И полностью обеспечивает все потребности.
А Вы собственно в проде использовали это или теоретически?
ᅠ
А Вы собственно в проде использовали это или теоретически?
В данный момент через ах3 с vless прошло это сообщение.
Евгений
А у кого какие скорости по SSTP?
У меня между двумя микротиками HEX RB750Gr3 скорость почему-то упирается в 20мбит.
Хотя по иным VPN-протоколам - гораздо выше, почти соответствует тарифу.
Думал может какие-то накладные расходы высокие по SSTP - но нет, увеличение тарифной скорости в два раза абсолютно никак не повлияло на SSTP.
 Andrew
А у кого какие скорости по SSTP?
У меня между двумя микротиками HEX RB750Gr3 скорость почему-то упирается в 20мбит.
Хотя по иным VPN-протоколам - гораздо выше, почти соответствует тарифу.
Думал может какие-то накладные расходы высокие по SSTP - но нет, увеличение тарифной скорости в два раза абсолютно никак не повлияло на SSTP.
А cpu занят в это время или отдыхает? Насколько я знаю, этот протокол не разгружается с cpu на крипточип
Anton
Приветствую всех. Уже сломал голову в простом правиле add address-list=site_v forward-to=8.8.8.8 match-subdomain=yes name=vk.com type=FWD Лист ни как не хочет создаваться, менял forward-to= на DNS провайдера один фиг результата ноль. Куда копать ?
Михаил
‡ Serg ‡
Anton
ROS 7.15 если что
Anton
Если бы ругнулся, я бы понял на что
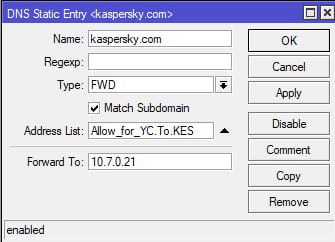 Anton
Тогда поясните что проистекает после создания правила?
ничего. Правило принимается и создается
Михаил
и на этом все. По сайту шарю, лист не создается
Я, кстати, не помню, может, его надо самому создать?