Только его? Doh еще может быть какой
DoH отключил
 Anton

 Anton
Клиент ПК и Телефон
Anton
Через прероут создавать листы не предлагать :) адреса плодяться как тараканы через regexp
 Dmitry
 Dmitry
Намного умнее.
V
Приветствую всех. Уже сломал голову в простом правиле add address-list=site_v forward-to=8.8.8.8 match-subdomain=yes name=vk.com type=FWD Лист ни как не хочет создаваться, менял forward-to= на DNS провайдера один фиг результата ноль. Куда копать ?
Если используете doh то заработает только с 7.16(rc) и чтобы создался адрес должен быть ресолв через ваш же днс и никакой другой. forward-to=localhost еще можно
Anton
Если используете doh то заработает только с 7.16(rc) и чтобы создался адрес должен быть ресолв через ваш же днс и никакой другой. forward-to=localhost еще можно
DoH не используется. Ресолв для клиента dns микротика. Forward-to=localhost тоже пробовал, без результата
V
DoH не используется. Ресолв для клиента dns микротика. Forward-to=localhost тоже пробовал, без результата
Вот такой скрипт попробуйте, он ресолвит локально адреса dns static для списка site_v, если все правильно то адреса в списке site_v появятся и проблема с клиентами.
/ip/dns/static
:foreach i in=[find where address-list=site_v] do={
:local val [get $i name]
:log info $val
:do {
:put [:resolve "$val"];
} on-error={
:log info "error $val"
}
}
 Maxim
Это же разные продукты вроде?
Или РТ купил этих ребят?
Может быть, не знаю... Где-то на глаза попадалось
Daniil Yurevich
О Ростелекома был Солар, а этих ребят utm, который потом стал ngfw
Daniil Yurevich
Но не удивлен, если бы РТ их купил.
Maxim
РТ все скупает)
 Piterskii
Это же разные продукты вроде?
Или РТ купил этих ребят?
Ideco сам со себе. Из Екатеринбурга.
Dmitry
И я их не советую. Вообще все продукты российских производителей - это такое себе.
В них нормально утверждать, особенно в Ideco, что вы хотите странного и ничего не понимаете. И вообще - у нас реализовано вот так, если вас не устраивает перечитайте предложение выше.
Dmitry
Единственные, кто в адеквате и слушает пользователей - это пожалуй nGate - но они не делают м.э.
Dmitry
Usergate - можно использовать, но это приводит к просто катастрофическому усложнению инфраструктуры.
VipNEt/Континент - секта... Со своим уникальным путем (с)
Dmitry
Если нужен чисто аналог ASA - то это в российском сегменте Dionis.
Я надеюсь ответил на все вопросы и на этом все.
 Фима
Люди, человеки, что-то я совсем запутался, ситуация следующая:
ROSv7 BGP
Пир отдаёт 100к маршрутов, мне из этих 100к надо забрать только 10к (по комьюнити), остальные отбросить. Всё-бы хорошо, но в таблицу лезут все 100к, хоть и неактивные.
Всё-бы ничего, но железяка RB3011 (менять на другую не принимается), и она уходит в затуп, на ROS6 было внорме, в таблице были только те, которые принял.
Знаю что в ROSv7, по сути, можно так-же фильтрануть, но не могу вкурить как это провернуть
Dmitry
Фима
Ну дефолт то я могу вычленить и получить из fullview, без того, чтоб у меня виселя вся таблица
 Innokentiy
Ну дефолт то я могу вычленить и получить из fullview, без того, чтоб у меня виселя вся таблица
еще раз: в рос7 все, что присылает вам пир, обязательно будет в таблице роутинга. фильтрами вы можете лишь указать, какие маршруты не имеют права становиться активными
Innokentiy
если вам нужен дефолт, а не фуллвью, то единственное, что вы можете сделать - попросить провайдера не отправлять вам фуллвью
Innokentiy
в некотором будущем можно будет с помощью orf автоматизировать такую просьбу, но пока там у мт даже конь не валялся
Innokentiy
https://help.mikrotik.com/docs/display/ROS/Routing+Protocol+Overview
Фима
Вот как я не хотел переезжать на rosv7 так и не хочу…
Половину в фильтрах сделать нельзя, да ещё и хрень лезет…
Фима
Спасибо
 Maxim
Коллеги, перенёс l2tp сервер с ROS6 на ROS7 клиенты не могут подключиться. В логах no suitable proposal found хотя перенёс символ в символ и пропозал и профайл.
Помогите куда ещё копнуть
Dmitry
Dmitry
Смотрите не меняли ли default на ros6
Dmitry
Скорее всего у вас нету 3des.
Maxim
Смотрите не меняли ли default на ros6
ROS6
ip ipsec proposal export verbose
/ip ipsec proposal
set [ find default=yes ] auth-algorithms=sha1 disabled=no enc-algorithms=aes-128-cbc lifetime=30m name=default pfs-group=modp1024
add auth-algorithms=sha1,null disabled=no enc-algorithms=aes-256-cbc,aes-192-cbc,aes-128-cbc,3des,null lifetime=30m name=l2tp_clients pfs-group=modp1024
Dmitry
Ну а в ros7?
Maxim
Ну а в ros7?
> ip ipsec/proposal/export verbose
/ip ipsec proposal
set [ find default=yes ] auth-algorithms=sha1 disabled=no enc-algorithms=aes-128-cbc,3des lifetime=30m name=default pfs-group=\
modp1024
add auth-algorithms=sha1,null disabled=no enc-algorithms=aes-256-cbc,aes-192-cbc,aes-128-cbc,3des,null lifetime=30m name=\
l2tp_clients pfs-group=modp1024
Dmitry
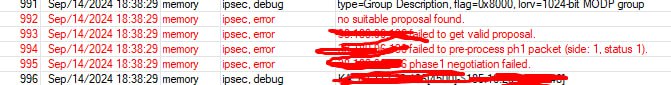
Debug - в таком случае...
 Maxim
Там должно быть видно, что предлагает каждая из сторон
видно как сравниваются proposal. Local и peer. Я так понимаю local это моё... а peer это то, что предлагает удалённая сторона
Dmitry
видно как сравниваются proposal. Local и peer. Я так понимаю local это моё... а peer это то, что предлагает удалённая сторона
Да и они не совпадают, наверное...
Maxim
и ещё почему-то authmethod со стороны сервера PSK - а со стороны пира RSA
Daniil Yurevich
Daniil Yurevich
Тоже сколько с ними бодался по этому поводу, но все по боку. Есть их мнение и не правильное.
В конечном счёте отказались от их продукта. Слишком неадекватное поведение после обновлений, центральная консоль, на тот момент, тоже ломала функционал после обновления.
Погонял ngfw от зелёных собратьев, но и тут свои особенности.
В общем отказались от них в надежде возвращения ASA
Виталий
Список доменов расширяется, статья дополняется. Все изменения будут дописываться через UPD.
Текущий список доменов:
youtube.com
googlevideo.com
youtu.be
ytimg.com
ggpht.com
googleapis.com
googleusercontent.com
ytimg.l.google.com
nhacmp3youtube.com
Конфигурация DNS для них дописана в конце статьи. Пользуйтесь )
все сделал, все работает но только на ПК работает, что нужно ещё добавить чтобы ещё и на телеке андроид тв Ютуб работал?
 YugFi
наверное пора включать моск и учиться. особенно тому что такое vless reality
Не знаешь как его заставить работать в других сетях на роутере?
ᅠ
Не знаешь как его заставить работать в других сетях на роутере?
Что подразумевается под работать в других сетях? Подсеть контейнеров не пингуется?
YugFi
Что подразумевается под работать в других сетях? Подсеть контейнеров не пингуется?
Пингуется, но при попытке использовать в качестве dns сервера взлетает нагрузка на процессор до 50% и сайты не открываются. При работе в одном бридже нагрузка выше 7% не поднималась и соответственно все работает отлично.
 MyrZlo
Solaris, который IDECO
1100000 с подпиской, железкой, лицензиями. Отсутствует аналитика блокировок.
Константин
все сделал, все работает но только на ПК работает, что нужно ещё добавить чтобы ещё и на телеке андроид тв Ютуб работал?
Возможно, 2 правила помогут + ТВ вкл/выкл:
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=udp
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=tcp
ᅠ
Пингуется, но при попытке использовать в качестве dns сервера взлетает нагрузка на процессор до 50% и сайты не открываются. При работе в одном бридже нагрузка выше 7% не поднималась и соответственно все работает отлично.
Предпологаю, что с маршрутизацией что-то. Возможно петли. Возможно подсеть докеров не до конца прописана в маршруты и добавлена в фаэрволл как локальная сеть и это вызывает какие-то проблемы.
YugFi
Предпологаю, что с маршрутизацией что-то. Возможно петли. Возможно подсеть докеров не до конца прописана в маршруты и добавлена в фаэрволл как локальная сеть и это вызывает какие-то проблемы.
Я тоже думаю, что с маршрутизацией возможно проблема. Маршруты прописаны, в firewall также добавлены адреса.
 🅲🅰️🅲🆃🆄🆂🅼🅰️🅽
все сделал, все работает но только на ПК работает, что нужно ещё добавить чтобы ещё и на телеке андроид тв Ютуб работал?
Если заработало одно устройство по этой схеме, то перехагрузи другие и пробуй
🥷
Комрады! А есть у кого актуальный мануал по ikev2 на 7.12 и новее?! WG подох окончательно видимо. DPI пожрал даже в пределах Мск тоннели между площадками.
Жаль в микроте openconnect не завезли
 Михаил
Innokentiy
Комрады! А есть у кого актуальный мануал по ikev2 на 7.12 и новее?! WG подох окончательно видимо. DPI пожрал даже в пределах Мск тоннели между площадками.
Жаль в микроте openconnect не завезли
Пользователь 🥷 имеет 2/3 предупреждений, будьте внимательны!
Причина:
обсценная лексика
Михаил
Скорость реакции РКН. По мне проще тоннель перестроить
По-моему, разницы в настройке ипсека между 6 и 7 нет, так что ищите любые маны безотносительно прошивки
Daniil Yurevich
Daniil Yurevich
Так что второе правило не надо использовать.
Denis
Возможно, 2 правила помогут + ТВ вкл/выкл:
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=udp
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=tcp
Плиз, а что это даст?
Эти правила:
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=udp
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=tcp
Константин
Плиз, а что это даст?
Эти правила:
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=udp
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=tcp
Идея была такая, что если в настройках tv-приставки задан dns, например 8.8.8.8, то решение изложенное в статье работать не будет. А с этими правилами будет.
В статье указано:
Ваш роутер (и только он) является DNS-сервером в вашей сети/сетях.
Попробуйте на пк в свойствах сетевой карты прописать сторонние днс и посмотрите как ваш ютуб запоет.
 olegon.ru
есть ли какой-то прок от перехода на wave2 с обычного wifi в домашних условиях, если как минимум половина устройств на 2.4 еще работает?
tarikptz
Вечер добрый. Проблема появилась. Не качаются приложения из плэймаркета если подключен по вайфай. Все остальные приложения работают, интернет есть. Galaxy Store работает через wifi. Через сотовую связь без проблем работает. Куда глянуть в первую очередь? Может это быть со стороны провайдера?
Петр
Вечер добрый. Проблема появилась. Не качаются приложения из плэймаркета если подключен по вайфай. Все остальные приложения работают, интернет есть. Galaxy Store работает через wifi. Через сотовую связь без проблем работает. Куда глянуть в первую очередь? Может это быть со стороны провайдера?
Только это не провайдер виноват, а РКН. ВПН стал необходимостью.