Плиз, а что это даст?
Эти правила:
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=udp
/ip firewall nat add action=redirect chain=dstnat dst-port=53 in-interface-list=LAN protocol=tcp
Первое правило принудительно завернет днс запросы на роутере. Второе правило поломает tcp dns. Обычно tcp dns нужен для передачи зон и широко не используется для резолвинга, хотя и может.
 Daniil Yurevich

 tarikptz
Только это не провайдер виноват, а РКН. ВПН стал необходимостью.
Ок, спасибо, попробую ВПН установить, я просто не пользуюсь им. Не думал, что так глубоко ркн проник:)
tarikptz
Только это не провайдер виноват, а РКН. ВПН стал необходимостью.
ничего себе, действительно через ВПН качнул. Благодарю.
Denis
Всем привет. Видел в обсуждении ideco, а чем так плох данный продукт? На следующий год планировали переход с kerio на ideco в центральном офисе.
Alleks
Всем привет. Видел в обсуждении ideco, а чем так плох данный продукт? На следующий год планировали переход с kerio на ideco в центральном офисе.
Года 2 назад его пробывал, мне не понравился по гибкости настройки прохождения трафика, просто как тупой роутер от АСУСа или Зухеля, все просто и понятно. Чуть вправо или влево от стандартного ната, как-то трафик завернуть, подменить, от маркировать для своих нужд ( как это сделано с микроте ) все жопа, либо через CLI переписывая файлики , либо ещё как нибудь, по этому выбрал другого российского представителя NGFW. Запроси пилоты, покрути на виртуалке.
Denis
Спасибо))
Daniil Yurevich
В конечном итоге на половине срока действия лицензий, натыкаясь на то, что есть их мнение и неправильное, затребовали возврат средств.
Denis
На видео у них конечно всё супер. Пока только сам интерфейс посмотрел на тестовой машине и с тп пообщался. Посмотрел функционал, решил что явно уже давно надо перейти с kerio 7.4.2😁 где даже из современных vpn ничего нет. А тут смотрю тему подняли.
 Андрей Павленко
На видео у них конечно всё супер. Пока только сам интерфейс посмотрел на тестовой машине и с тп пообщался. Посмотрел функционал, решил что явно уже давно надо перейти с kerio 7.4.2😁 где даже из современных vpn ничего нет. А тут смотрю тему подняли.
глянь презентацию у них 18 версии. вроде парни встали на путь истинный, а не пошли по своему)))
 Sergei
все сделал, все работает но только на ПК работает, что нужно ещё добавить чтобы ещё и на телеке андроид тв Ютуб работал?
Fast track отключи и будет счастье
 Alexandr
Всем привет, подскажите по WireGuard и Dualwan. Почему-то сервер ответы шлёт всегда по таблице main. Клиент подключается на ISP-2 сервер в обратную сторону отвечает через ISP-1. Клиент меняет Endpoint и туннель продолжает работать на ISP-1. Пробовал L2TP и PPTP, там если пришёл пакет с ISP-2, то с него и уходит. Есть какая-то особенность у WireGuard?
 Vitaly
Добрый день
Давно пользуюсь SSTP на сертификатах Let's encrypt. Они заканчиваются каждые 90 дней. Удаляю старый, выпускаю новый.
Но винда начинает жаловаться "истёк/не наступил срок действия требуемого сертификата при проверке по системным часам или по отметке времени в подписанном файле"
После чего совершал разные рандомные действия, типа удалить/перевыпустить/удалить пересоздать соединение. И оно начинало работать.
Может кто то знает в чём может быть причина и какое действие в этом случае помогает?
 Dmitry
Добрый день
Давно пользуюсь SSTP на сертификатах Let's encrypt. Они заканчиваются каждые 90 дней. Удаляю старый, выпускаю новый.
Но винда начинает жаловаться "истёк/не наступил срок действия требуемого сертификата при проверке по системным часам или по отметке времени в подписанном файле"
После чего совершал разные рандомные действия, типа удалить/перевыпустить/удалить пересоздать соединение. И оно начинало работать.
Может кто то знает в чём может быть причина и какое действие в этом случае помогает?
Не сталкивался с таким. У меня серты перевыпускаются стандартно за месяц до окончания. Старый не удаляется, а переименовывается в .old, новый загружается. На винде проверьте время, вдруг отстаёт
Vitaly
Не сталкивался с таким. У меня серты перевыпускаются стандартно за месяц до окончания. Старый не удаляется, а переименовывается в .old, новый загружается. На винде проверьте время, вдруг отстаёт
спасибо, попробовал синхронизировать принудительно. Не помогло. С другого компа Win11 - ту же ошибку выдаёт
Dmitry
Dmitry
пару часов назад
Кстати, вспомнил, что в какой-то версии ROS был глюк с SSTP, поэтому при замене серта сначала делал certificate=none, а потом уже certificate=*реальный*. С тех пор по такой схеме заменяю
Vitaly
Vitaly
версия 7.14.2 на RB3011
Dmitry
Хм, неужели не пофиксили глюк за столько лет
Vitaly
нашёл скрипты астоматического перевыпуска серта от 2023 года. Там ни слова о none. И, судя по отзывам, раньше работали. Или они работают потому что перевыпускают серт до окончания его действия
Dmitry
нашёл скрипты астоматического перевыпуска серта от 2023 года. Там ни слова о none. И, судя по отзывам, раньше работали. Или они работают потому что перевыпускают серт до окончания его действия
Возможно, поэтому. Может быть, сервер где-то кэширует данные о старом серте, при замене поначалу выдаёт старые данные – как предположение
Скиньте ссылку, интересно поглядеть
Vitaly
Ага
https://xn----7sba7aachdbqfnhtigrl.xn--p1ai/%D0%B0%D0%B2%D1%82%D0%BE%D0%BC%D0%B0%D1%82%D0%B8%D1%87%D0%B5%D1%81%D0%BA%D0%BE%D0%B5-%D0%BF%D1%80%D0%BE%D0%B4%D0%BB%D0%B5%D0%BD%D0%B8%D0%B5-lets-encrypt-mikrotik/
 Dmitry
 Maxim
 Maxim
 Maxim
 Михаил
Dmitry
Maxim
Тогда я не понял вопрос. Вам нужно + убрать?
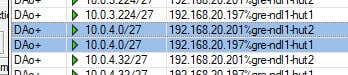
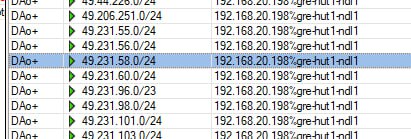
мне нужно понять почему маршрут единственный но с меткой ECMP
Dmitry
Так он в таблице уже должен быть указан после OSPF
может интерфейс у вас один, а за ним два ospf соседа ... (что в случае GRE конечно же, странно - но кто его знает что там у вас да как)
Dmitry
а вообще какой-то глюк, в консоли так же ?
Maxim
может интерфейс у вас один, а за ним два ospf соседа ... (что в случае GRE конечно же, странно - но кто его знает что там у вас да как)
да, есть мнение что где-то что-то кешируется... ибо маршруты остались а метки пропали
 Dmitrii
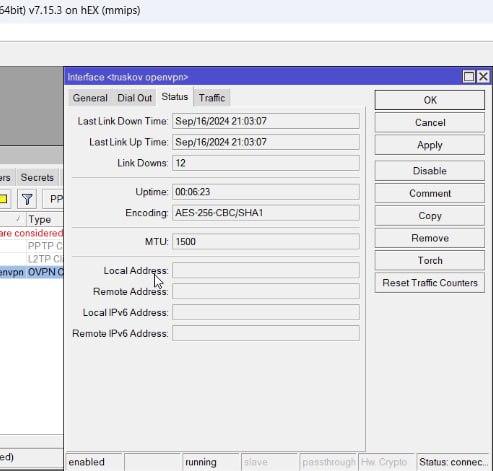
коллеги, подскажите, как так? Шифрование на hex через openvpn вроде выставленно корректно, но не хочет чипом делать вроде
Dmitrii
 Vitaly
Не может быть - а точно кэширует
А можно как то скриптом этот «кэш» чистить? Или, если сертификат перевыпустить до окончания - все будет норм? Но как тогда работает этот кеш?
Dmitry
А можно как то скриптом этот «кэш» чистить? Или, если сертификат перевыпустить до окончания - все будет норм? Но как тогда работает этот кеш?
Ну так написали, cert=none, а так в целом правильный путь - reload service
Petr
коллеги, подскажите, как так? Шифрование на hex через openvpn вроде выставленно корректно, но не хочет чипом делать вроде
Дырявая память и беглый гугл не нашли ничего про HW encryption для OVPN конкретно на HEX
Изначально в changelog-ах было такое:
ovpn - added hardware acceleration support for IPQ4018/IPQ4019 and AL* series chipsets;
Потом еще про 6011 дописали. Судя по всему, оно на всех arm-ах плюс-минус должно работать. Насчет hEX - сомнительно
Но в доках как-то грустно на эту тему
Dmitrii
Дырявая память и беглый гугл не нашли ничего про HW encryption для OVPN конкретно на HEX
Изначально в changelog-ах было такое:
ovpn - added hardware acceleration support for IPQ4018/IPQ4019 and AL* series chipsets;
Потом еще про 6011 дописали. Судя по всему, оно на всех arm-ах плюс-минус должно работать. Насчет hEX - сомнительно
Но в доках как-то грустно на эту тему
печально как-то. Я-то раскатал губу что если чип есть и конкретное шифрование поддерживает то работать будет. На AC2 работает HW, но он на arm.
Petr
печально как-то. Я-то раскатал губу что если чип есть и конкретное шифрование поддерживает то работать будет. На AC2 работает HW, но он на arm.
У них очень часто софт не успевает за чипами
Для l009 например прямо на странице продукта заявлена разгрузка IPSEC, а ее нет)
Не говоря уже про MPLS на куче чипов
Dmitrii
ну я не думаю, что для mips будут доделывать, чип и девайс старый
 Kontrman🐵
Ждут вас приключения, говорит мне мой хрустальный шар и печальный опыт
В двух словах:
datapath остался. Но только для AX. И только с local-forwarding (то есть имя бриджа в datapath должно совпадать с именем бриджа на точке)
Для AC возможности динамически накинуть vlan сейчас нет. Никакой, даже через radius. Но можно накинуть статикой. В настройках cap ставим slaves static чтобы интерфейсы не пересоздавались, пихаем их руками в бридж с нужными VLAN ID и включаем bridge vlan filtering
Но если у нас смешанная сеть, тут нас поджидают еще одни грабли: при миграции (fast transition) с ax на ac точку вылезет ошибка, что нельзя динамически присвоить vlan и ой все. Кажется, это можно как-то поправить в настройках, но я плюнул и сделал на AX тоже руками. И заметку не делать смешанные сети
BTW, с 5009 пакет вафли можно снести, то что нужно для нового capsman и так входит в основной пакет ROS
Чет больно звучит. У меня сейчас wifi гостевая и рабочая на ax точках, пол года пашет. До вашего сообщения планировал wifi на складе делать на ac. Планировал так же настраивать
 Innokentiy
Чет больно звучит. У меня сейчас wifi гостевая и рабочая на ax точках, пол года пашет. До вашего сообщения планировал wifi на складе делать на ac. Планировал так же настраивать
если у вас новый капсман, не стоит ас туда совать
Innokentiy
не невозможно, но да, приключения на свои вторые 90 получите
Kontrman🐵
если у вас новый капсман, не стоит ас туда совать
Понял. А wifi на складах норм делать микротами?
Petr
Чет больно звучит. У меня сейчас wifi гостевая и рабочая на ax точках, пол года пашет. До вашего сообщения планировал wifi на складе делать на ac. Планировал так же настраивать
Ну на самом деле звучит страшнее, чем делается
Но бесит, что вместо централизованной настройки приходится по точкам с конфигом наперевес лазить
Kontrman🐵
Ну на самом деле звучит страшнее, чем делается
Но бесит, что вместо централизованной настройки приходится по точкам с конфигом наперевес лазить
Я почти месяц мучался с прошлыми настройками)) 3 раза точно с нуля настраивал. Не хочу больше такого
Innokentiy
Понял. А wifi на складах норм делать микротами?
ответ зависит от того, любите ли вы приключения)
Innokentiy
если не любите, то продовый вифи лучше строить на чем-то еще
Innokentiy
рукус)))
Kontrman🐵
если не любите, то продовый вифи лучше строить на чем-то еще
У меня щас есть 3 точки ax и rb4011 . Вроде данная конфигурация пашет
Kontrman🐵
рукус)))
Хм. А унифи и тп линк? Рукус не настраивал, или там просто все? Или опять учится?
Innokentiy
нет, там не просто все
Innokentiy
в вифи вообще не бывает просто
Petr
Хм. А унифи и тп линк? Рукус не настраивал, или там просто все? Или опять учится?
Unifi по личному опыту либо у вас легко и просто настроится сама и горя знать не будете, либо не настроится и вы микротик будете вспоминать как благословение
Kontrman🐵
Unifi по личному опыту либо у вас легко и просто настроится сама и горя знать не будете, либо не настроится и вы микротик будете вспоминать как благословение
Есть сеть из 6 точек. Настроил. Щас боюсь обновлять и трогать. Раньше техника епл работала странно. Прям странно
Kontrman🐵
Petr
Есть сеть из 6 точек. Настроил. Щас боюсь обновлять и трогать. Раньше техника епл работала странно. Прям странно
Ну с эпплом это кажется вендоронезависимая проблема)
Kontrman🐵
To link omada слышал от одних что норм ентерпрайз почти, от других - фигня
Kontrman🐵
Ну с эпплом это кажется вендоронезависимая проблема)
В общем, с какого то хера епл выбирал точку на этаже внизу) а не рядом с собой. Остальные устройства корректно. Пришлось мощь везде понизить, вроде птьфу птьфу
Kontrman🐵
🤔микрот умеет работать в роуминг,если например в разных зданиях будут точки? Не нужна ли им видимость по wifi друг друга?