 Сергей


4 версия какая то стремноватая
 Андрей
 Alex
Он прекрасно в wiskey работает. Я про 3.41
Работать-то работает, но иногда ломается буфер обмена и переключение раскладок
это морозит
Сергей
Сергей
Но это лучше чем 4 сейчас)
 Nikita
 Nikita
Но это лучше чем 4 сейчас)
дайте 4ке выйти из беты и начинайте критиковать, а лучше багрепорты слат
 Zillah
Евгений
дайте 4ке выйти из беты и начинайте критиковать, а лучше багрепорты слат
Куда и как слать багрепорты, если разработчики микротика сносят русские аккаунты?
Я пробовал. Там один сотрудник микротика задал уточняющие вопросы, а другой через полчаса снёс мой аккаунт, я даже не успел ответить.
Nikita
Куда и как слать багрепорты, если разработчики микротика сносят русские аккаунты?
Я пробовал. Там один сотрудник микротика задал уточняющие вопросы, а другой через полчаса снёс мой аккаунт, я даже не успел ответить.
https://forum.mikrotik.com/viewtopic.php?p=1095680#p1095680
Nikita
Куда и как слать багрепорты, если разработчики микротика сносят русские аккаунты?
Я пробовал. Там один сотрудник микротика задал уточняющие вопросы, а другой через полчаса снёс мой аккаунт, я даже не успел ответить.
Я свой аккаунт во Вьетнам переместил еще в марте 22, но ничего не мешает общаться на !русском языке без приявязки к адресам/языку
 Bykadorov Serj
Всем добрый день. Подскажите по firewall верным будет ли поставить выше правило разрешения подключения к n-портам, а далее port-knock&reject all? Т.е. определенные порты по задумке на белой статике всегда доступны, другие только через port-knock.
 Илья
Добрый день! Уже обращался за советом по этой теме) DHCP сервер на Mikrotik в начале рабочего дня фиксирует конфликты по ARP при попытке аренды:
"dhcp,warning Detected conflict by ARP response for [IP] from [MAC]", что занимает IP-адреса на выставленное время аренды сервера MAC-адресами вида 00:00:00:00:00:00
Конфликтов не очень много, до десятка, в течении дня могут проскочить один либо два. MAC-адреса, которые уже занимают запрашиваемый адрес из пула часто одни и те же, но логической связи между ними нет, находятся в разноудаленных частях сети. С физического клиента сканировал сеть утилитой Rogue Cheker на предмет левого DHCP сервера - найден не был.
Т.е. как будто имеет место попытка выдачи адреса, который уже выдан другому устройству. Жалоб от клиентов не поступает, поэтому рабочие станции с проблемной попыткой аренды идентифицировать не удается. Встречался ли кто с подобной проблемой?
 Innokentiy
а в чем именно заключается проблема?
 Archi
Илья
а в чем именно заключается проблема?
Расходуется пул на конфликтную аренду с "нулевыми" маками
Innokentiy
Расходуется пул на конфликтную аренду с "нулевыми" маками
не понимаю, что значит "нулевые" маки?
Innokentiy
то, что в списке лизов конфликтные записи показываются с нулевыми маками, лишь способ отображения того, что этот адрес не может быть выдан
Innokentiy
то, что пул "расходуется" - такой себе аргумент, потому что эти адреса по факту прямо сейчас принадлежат какому-то другому устройству, которое (предположительно) не запросило этот адрес на вашем dhcp-сервере
Innokentiy
если вы найдете то устройство, которое держит этот адрес, и попросите его по-честному получать лиз, оно все равно какой-то адрес из пула заберет
Илья
Innokentiy
нули вызывают у вас какие-то неприятные эмоции сами по себе? поставьте фильтр, скрывающий их
Илья
Илья
нули вызывают у вас какие-то неприятные эмоции сами по себе? поставьте фильтр, скрывающий их
😄 не вызывают. Хотелось бы понять природу такого поведения
Илья
IP-адреса всегда разные, статику уже исключил
Innokentiy
по факту конфликты бывают в трех сценариях
1. на каком-то девайсе адрес из пула прописан статиков (это почти не криминал)
2. в сети появился другой dhcp-сервер, который раздает адреса из того же диапазона (может быть или не быть криминалом, зависит от ситуации). лечится dhcp snooping'ом на свитчах
3. проверка на конфликт выполняется арп-запросом, и у вас что-то нелегитимно отвечает на такие арпы (proxy arp?)
Илья
по факту конфликты бывают в трех сценариях
1. на каком-то девайсе адрес из пула прописан статиков (это почти не криминал)
2. в сети появился другой dhcp-сервер, который раздает адреса из того же диапазона (может быть или не быть криминалом, зависит от ситуации). лечится dhcp snooping'ом на свитчах
3. проверка на конфликт выполняется арп-запросом, и у вас что-то нелегитимно отвечает на такие арпы (proxy arp?)
dhcp-snooping используется. По 3 пункту надо выяснять
Антон
дайте 4ке выйти из беты и начинайте критиковать, а лучше багрепорты слат
Говорят следующее.
Пока софт в бете, ЛЮБОЕ странное поведение должно быть зарегистрировано и указано как должно работать правильно.
После будут писать иначе.
Denis
Добрый всем.
Плиз подскажите, где ошибка? Суть: по инструкции из интернетов пытаюсь пустить youtube по ipv6. Не идет трафик по ipv6.
/interface 6to4
add comment="6in4 Tunnel Broker" !keepalive local-address=******* \
mtu=1480 name=sit1 remote-address=95.213.189.130
/ip dns
set allow-remote-requests=yes cache-size=4096KiB servers=\
2001:4860:4860::8888,2001:4860:4860::8844
/ipv6 route
add disabled=no distance=1 dst-address=2000::/3 gateway=2a06:1301:4210::2b01 \
routing-table=main scope=30 suppress-hw-offload=no target-scope=10
/ipv6 dhcp-client
add add-default-route=yes disabled=yes interface=sfp pool-name=pool1 request=\
prefix
/ipv6 dhcp-server
add address-pool="" interface=bridge_lan name=server1
/ipv6 firewall filter
add action=drop chain=input connection-state=!established,related \
in-interface-list=Internet
add action=drop chain=input connection-state=!established,related \
in-interface=sit1
add action=drop chain=forward connection-state=!established,related \
in-interface-list=Internet
add action=drop chain=forward connection-state=!established,related \
in-interface=sit1
/ipv6 nd
set [ find default=yes ] disabled=yes
add interface=bridge_lan
/ipv6 address
add address=2a06:1301:4210::2b00/127 advertise=no interface=sit1
add address=2a06:1301:4210:2582:: interface=bridge_lan
/ipv6 dhcp-client
add add-default-route=yes disabled=yes interface=sfp pool-name=pool1 request=\
prefix
/ipv6 dhcp-server
add address-pool="" interface=bridge_lan name=server1
/ipv6 firewall filter
add action=drop chain=input connection-state=!established,related \
in-interface-list=Internet
add action=drop chain=input connection-state=!established,related \
in-interface=sit1
add action=drop chain=forward connection-state=!established,related \
in-interface-list=Internet
add action=drop chain=forward connection-state=!established,related \
in-interface=sit1
/ipv6 nd
set [ find default=yes ] disabled=yes
add interface=bridge_lan
Этой я бы переустановил шиндовс )
Denis
 Аникей
Denis
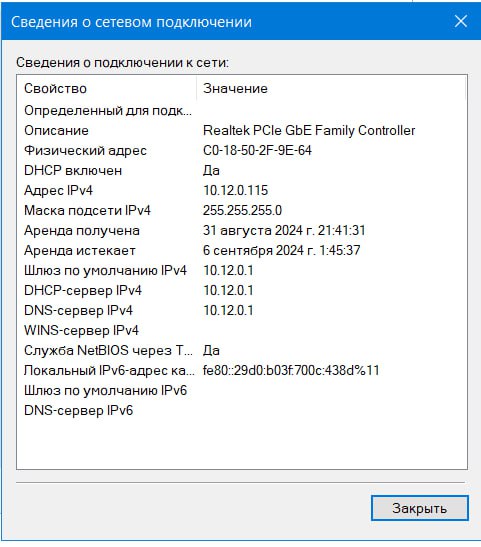
По сути ПК без ipv6, вроде как. Я не опытен в этом, но насколько я знаю, fe80: адресы не участвуют в маршрутизации
По мануалам я не видел, чтобы dhcp в локалке настраивали. Да в ipv6 я так понимаю он не за чем.
Аникей
По мануалам я не видел, чтобы dhcp в локалке настраивали. Да в ipv6 я так понимаю он не за чем.
А откуда тогда брать адрес? Если только DHCP-сервером является не интернет-провайдер, тогда по slaac обычно от роутера получаешь, если роутер получил префикс от провайдера
Denis
Nikita
По мануалам я не видел, чтобы dhcp в локалке настраивали. Да в ipv6 я так понимаю он не за чем.
искать по ключевому слову SLAAC
Nikita
Пров может выдавать через slaac тоже
Denis
Добрый всем. Плиз подскажите. Микрот 2011, без вифи, вытянет routeros 7? Задачи: 100 клиентов, dhcp, nat. Пара l2tp впн соединения для администрирования локалки.
 ░▒▓ТрезвыйЕжик▓▒░
 Кальмарыч
 Pavel
Добрый всем. Плиз подскажите. Микрот 2011, без вифи, вытянет routeros 7? Задачи: 100 клиентов, dhcp, nat. Пара l2tp впн соединения для администрирования локалки.
Запускал bandwidth тест между hex и 2011 на ros7. 2011 вообще пустой, только ip на бридже. Дропы были при 130мбит/с. Так что лучше не надо)
Mr. Alex
Запускал bandwidth тест между hex и 2011 на ros7. 2011 вообще пустой, только ip на бридже. Дропы были при 130мбит/с. Так что лучше не надо)
Если включить fasttrack будет больше , но ...как полноценный роутер 2011 не вариант) лучше уже l009 если нет бюджета и нужен роутер с сфп и больше 5 ether портов ))
 Moneron 🇷🇺
Прикольная функция обновления у Winbox 4 в macOS. Нажал обновить, он скачался, а потом… полностью с концами самоудалился. 🤣
Туда ему и дорога 😂 (пока что)
_SvC_
Туда ему и дорога 😂 (пока что)
Товарищ тренер, а что с каналом про инфобез? Уже есть или еще пока в процессе?
Moneron 🇷🇺
Товарищ тренер, а что с каналом про инфобез? Уже есть или еще пока в процессе?
Пока на паузе. Произошло погружение в работу 😁
 Николай
Oleg
Товарищ тренер, а что с каналом про инфобез? Уже есть или еще пока в процессе?
О. Ну всё, я теперь тоже жду
Кальмарыч
Вы зашли не в ту дверь, уважаемый.
 Григорий
Это где такое ?
 Денис
Это где такое ?
От Старлинка в микротик , от него в роутер для раздачи интернета, чтобы отслеживать трафик каждого пользователя
 Evgeniy
Добрый день.
MikroTik hAP (951Ui-2nD)
RouterOS 6.49.13
Он является роутером для локальной сети.
Не могу никак решить задачу:
В локальной сети есть устройство с ip 192.168.1.10 .
Оно в какой-то момент может создать тысячи подключений к рандомному внешнему ip на просторах интернета.
Хочу поймать этот момент и заблокировать все подключения от устройства с ip 192.168.1.10 конкретно к этому рандомному внешнему ip (например на уровне Prerouting\RAW Filter).
Пробовал таким правилом... Но я что-то не допонимаю - так не работает:
/ip firewall filter
add action=add-dst-to-address-list address-list=DDoS-Blocking address-list-timeout=1d chain=forward \
connection-limit=100,32 dst-address=!192.168.0.0/24 protocol=tcp src-address=192.168.1.10
/ip firewall raw
add action=drop chain=prerouting dst-address-list=DDoS-Blocking protocol=tcp src-address=192.168.1.10
 Maxim
Добрый день.
MikroTik hAP (951Ui-2nD)
RouterOS 6.49.13
Он является роутером для локальной сети.
Не могу никак решить задачу:
В локальной сети есть устройство с ip 192.168.1.10 .
Оно в какой-то момент может создать тысячи подключений к рандомному внешнему ip на просторах интернета.
Хочу поймать этот момент и заблокировать все подключения от устройства с ip 192.168.1.10 конкретно к этому рандомному внешнему ip (например на уровне Prerouting\RAW Filter).
Пробовал таким правилом... Но я что-то не допонимаю - так не работает:
/ip firewall filter
add action=add-dst-to-address-list address-list=DDoS-Blocking address-list-timeout=1d chain=forward \
connection-limit=100,32 dst-address=!192.168.0.0/24 protocol=tcp src-address=192.168.1.10
/ip firewall raw
add action=drop chain=prerouting dst-address-list=DDoS-Blocking protocol=tcp src-address=192.168.1.10
в dst-address укажите этот рандомный белый адрес, начните с filter, действие внутри сети стоит сделать reject
Maxim
Добрый день.
MikroTik hAP (951Ui-2nD)
RouterOS 6.49.13
Он является роутером для локальной сети.
Не могу никак решить задачу:
В локальной сети есть устройство с ip 192.168.1.10 .
Оно в какой-то момент может создать тысячи подключений к рандомному внешнему ip на просторах интернета.
Хочу поймать этот момент и заблокировать все подключения от устройства с ip 192.168.1.10 конкретно к этому рандомному внешнему ip (например на уровне Prerouting\RAW Filter).
Пробовал таким правилом... Но я что-то не допонимаю - так не работает:
/ip firewall filter
add action=add-dst-to-address-list address-list=DDoS-Blocking address-list-timeout=1d chain=forward \
connection-limit=100,32 dst-address=!192.168.0.0/24 protocol=tcp src-address=192.168.1.10
/ip firewall raw
add action=drop chain=prerouting dst-address-list=DDoS-Blocking protocol=tcp src-address=192.168.1.10
вы по каким то правилам conn-limit хотите набрать адрес лист и потом адреса из него уже блокировать...
в задаче одно, в попытках другое
tarikptz
а как так произошло, что после апгрейда 7.13.3 на 7.15.3 и перезагрузки в wireguard изменился пабликкей?
Evgeniy
в dst-address укажите этот рандомный белый адрес, начните с filter, действие внутри сети стоит сделать reject
ip-зловред "серый" - внутри моей локальной сети.
Он пытается атаковать рандомную "белую" жертву.
Я пока не могу с этим устройством ничего сделать - он должен продолжать работать в локальной сети и выходить в интернет.
Я хочу ограничить попытки ip-зловреда атаковать "белых" жертв.
Мне как-то надо наполнить список "белых" жертв, чтобы прерывать атаки.
Признак попадания "белого" ip в список: огромное количество инициированных к нему подключений по разным tcp-портам со стороны ip-зловреда.
Evgeniy
Если я все правильно понял, то:
/ip firewall filter
chain=forward action=reject reject-with=tcp-reset connection-limit=50,32 protocol=tcp src-address=192.168.1.10 \
dst-address=!192.168.1.0/24
не подойдет, т.к. во время очередной атаки это правило попросту обрубит всё
Denis
Добрый всем. Плиз, map lite переварит routeros 7? Использование - командировки, один-два пользователя, 5 впн-ов. Благодарю
 Евгений
ip-зловред "серый" - внутри моей локальной сети.
Он пытается атаковать рандомную "белую" жертву.
Я пока не могу с этим устройством ничего сделать - он должен продолжать работать в локальной сети и выходить в интернет.
Я хочу ограничить попытки ip-зловреда атаковать "белых" жертв.
Мне как-то надо наполнить список "белых" жертв, чтобы прерывать атаки.
Признак попадания "белого" ip в список: огромное количество инициированных к нему подключений по разным tcp-портам со стороны ip-зловреда.
А этот «зловред» случайно из мира не доступен по какому-либо порту? Rdp может…
Evgeniy
А этот «зловред» случайно из мира не доступен по какому-либо порту? Rdp может…
Это видеорегистратор, подключенный к облаку XMEye
Прокинутый порт, конечно, есть - уже сменен на нестандартный...
Но пока не помогает. Возможно, зараза уже внутри.
С ним могу взаимодействовать только на уровне панели управления.
(давайте не развивать эту тему - какое это г... - я уже знаю)
Евгений
Это видеорегистратор, подключенный к облаку XMEye
Прокинутый порт, конечно, есть - уже сменен на нестандартный...
Но пока не помогает. Возможно, зараза уже внутри.
С ним могу взаимодействовать только на уровне панели управления.
(давайте не развивать эту тему - какое это г... - я уже знаю)
Я про то, что попробуйте порт закрыть впном.
Alexey
Это видеорегистратор, подключенный к облаку XMEye
Прокинутый порт, конечно, есть - уже сменен на нестандартный...
Но пока не помогает. Возможно, зараза уже внутри.
С ним могу взаимодействовать только на уровне панели управления.
(давайте не развивать эту тему - какое это г... - я уже знаю)
Какая прошивка/устройство? Есть патченные прошивки, с блокировкой удаленного выполнения команд
bmw
Это видеорегистратор, подключенный к облаку XMEye
Прокинутый порт, конечно, есть - уже сменен на нестандартный...
Но пока не помогает. Возможно, зараза уже внутри.
С ним могу взаимодействовать только на уровне панели управления.
(давайте не развивать эту тему - какое это г... - я уже знаю)
его имеет смысл в отдельный vlan вытащить, зажать до 9600. и пусть общается сколько влезет
bmw
ip-зловред "серый" - внутри моей локальной сети.
Он пытается атаковать рандомную "белую" жертву.
Я пока не могу с этим устройством ничего сделать - он должен продолжать работать в локальной сети и выходить в интернет.
Я хочу ограничить попытки ip-зловреда атаковать "белых" жертв.
Мне как-то надо наполнить список "белых" жертв, чтобы прерывать атаки.
Признак попадания "белого" ip в список: огромное количество инициированных к нему подключений по разным tcp-портам со стороны ip-зловреда.
пусть только с облаком разговаривает. т.е. устроить ему политику запрета, что не разрешено явно, на его исходящую. не пишу, что output, поскольку это другое и надо работать с форвардом на мт.
bmw
bmw
Это видеорегистратор, подключенный к облаку XMEye
Прокинутый порт, конечно, есть - уже сменен на нестандартный...
Но пока не помогает. Возможно, зараза уже внутри.
С ним могу взаимодействовать только на уровне панели управления.
(давайте не развивать эту тему - какое это г... - я уже знаю)
клиент всегда прав, пока это не затрагивает права других
Evgeniy
его имеет смысл в отдельный vlan вытащить, зажать до 9600. и пусть общается сколько влезет
Да, про это я уже тоже подумал)
К сожалению, пока физически не могу это сделать - нужно реорганизовать структуру сети (мне всё это счастье по наследству досталось).
На данный момент я купировал проблему:
- Заметил, что незадолго до атаки появлялось established-соединение, инициированное регистратором, а соединялся он рандомно с какой-то частью мира (Австралия, Китай, Германия и т.п.);
- Я в итоге создал список "белых" адресов, с которых клиент мог продолжать пользоваться XMEye-сервисом (клиент потерял мобильность... Но лучше уж пока так);
- Все остальные инициированные регистратором соединения "вовне" я зарезаю на шаге /ip firewall raw (сразу после accept для "белого").
Вроде помогло...
Посмотрим.
PS
Видеорегистраторы все разношерстные - ребята с первой линии с понедельника начнут кататься и перепрошивать их...
Надеюсь, поможет)
PPS
Я так и не догадался, как бы мне автоматически положить адрес жертвы (атакуемого ip) в address-list , основываясь на множественном подключении к нему?
Я то ли не на том шаге пытаюсь "поймать" количество коннектов..?