подскажите, когда на WiFi 2.4 и 5 ГГц одинаковый SSID (ещё RADUIS используется) - как сделать приоритетным подключение к 5 ГГц ?
Caps man?
 Piterskii


 Михаил
А, ну может и без него да.
И нарваться на неработоспособность сети вообще, когда клиент будет лезть на 2.4, а его оттуда выпинывают
Piterskii
Нет, одиночный hAP ax3
Но правильный ответ Михаил написал. Никак. Потому что каждый клиент решает сам .
Piterskii
И нарваться на неработоспособность сети вообще, когда клиент будет лезть на 2.4, а его оттуда выпинывают
Ну, спички детям не игрушки)
 Innokentiy
подскажите, когда на WiFi 2.4 и 5 ГГц одинаковый SSID (ещё RADUIS используется) - как сделать приоритетным подключение к 5 ГГц ?
в общем случае никак, алгоритм выбора диапазона клиентом не стандартизирован, и там полный бардак и коррупция
в частных случаях возможны игры
- с занижением мощности 2.4, чтобы клиенты, выбирающие АР по уровню сигнала, предпочитали более мощную пятерку
- с band steering, который будет первую попытку подключения к 2.4 отстреливать, в надежде что клиент попробует следующую в порядке его интереса точку (которой должна оказаться та же точка, но в 5)
Innokentiy
band steering в новый пакет wifi для семерки вроде завезли
Innokentiy
/warn обсценная лексика
Пользователь KroshaEnot имеет 1/3 предупреждений, будьте внимательны!
Причина:
обсценная лексика
 SoyuzNet
Всем привет, подскажите пожалуйста hEX S Ros7 последняя стейбл в качестве комутатора, настроил вланы включил влан фильтр и все норм, после перезагрузки sfp в апе, но на другой стороне где затерменирован влан перестало работать, что может быть в логах чисто, спасибо!
Отключаю влан фильтр на бридже начинает работать то что за sfp
 Александр
Всем привет, кто то может поделиться конфигом чтобы из адрес листа трафик уходил в туннель.
 Maxim
Коллеги, напомните пожалуйста а как получается Distance у маршрута OSPF? Он 100 и прибавляет cost интерфейса? или как-то еще?
Innokentiy
110
Innokentiy
просто 110, без прибавлений
Innokentiy
- сначала процесс оспф считает лучший способ добраться до префикса (используя в алгоритме кост)
- потом он вбрасывает его в риб с дистансом 110
- потом риб выбирает лучший маршрут из всех источников по дистансу и делает его активным\
Maxim
- сначала процесс оспф считает лучший способ добраться до префикса (используя в алгоритме кост)
- потом он вбрасывает его в риб с дистансом 110
- потом риб выбирает лучший маршрут из всех источников по дистансу и делает его активным\
В алгоритме считается же кост исходящего интерфейса через который пойдёт трафик "туда" (или их набор)?
 Dmitry
В алгоритме считается же кост исходящего интерфейса через который пойдёт трафик "туда" (или их набор)?
каждый маршрутизатор считает лучший способ добраться до префикса исходя из состояния своих линков
Maxim
я к тому что он только свой исходящий кост посчитает или второй входящий тоже?)
Innokentiy
я к тому что он только свой исходящий кост посчитает или второй входящий тоже?)
в смысле "входящий"?
Innokentiy
кост считается для того, чтобы понять, сколько будет стоить доставить пакет до удаленной сети
Innokentiy
мы доставляем пакет в далекую сеть
Maxim
в смысле "входящий"?
ptp линк. С одной стороны кост 10 с другой стороны у него же кост 20.
Итоговая цена доставки слева направо будет 10 а не 30 же?
Innokentiy
нас не интересует, сколько стоит доставить пакет к нам. интересует только то, сколько стоит доставить наш пакет туда
Innokentiy
сколько стоит доставить какой-то пакет к нам, пусть вычисляют все остальные
Михаил
Всем привет, кто то может поделиться конфигом чтобы из адрес листа трафик уходил в туннель.
Ну, как-то так, наверное
ip firewall mangle add chain=prerouting action=route route-dst=tunnel src-address-list=list
Maxim
Вот это меня чуть подкосило сегодня... как говорится помнил правильно, но засомневался...
Александр
SoyuzNet
Отключаю влан фильтр на бридже начинает работать то что за sfp
Нет не у кого претположений? Пробывал разные варианты и понял то что sfp порт скорее всего не работает с влан фильтрами на бридже так как все остальные порты отрабатывают без проблем с включеным влан фильтром
 Евгений
добрый вечер коллеги, есть консольный порт подключенный в USB микротика, чтоб открыть соеденение с этим портом я ввожу команду
system/serial-terminal port=usb1
и ввожу там что мне нужно. как бы это все дело промутить чтоб это все делал netwatch при пропадании хоста?
AntonMila
Всем доброй ночи,
подскажите если имеется рабочий DualWan
как принудительно заставить конкретный внутренний IP использовать конкретный WAN?
 Andrew
Всем доброй ночи,
подскажите если имеется рабочий DualWan
как принудительно заставить конкретный внутренний IP использовать конкретный WAN?
Правило nat для конкретного внутреннего ip сделать и поставить выше дефолтного правила для nat.
AntonMila
AntonMila
У меня когда-то было правило через mangle которое работало. Сейчас не знаю как сделать
Dmitry
Всем доброй ночи,
подскажите если имеется рабочий DualWan
как принудительно заставить конкретный внутренний IP использовать конкретный WAN?
IP route rule и нат одним правилом с out-interface-list=wan
Для этого нужно быть админом.
k
добрый день!
Подскажите как в терминале в фильтре указать подсеть
print where src-address~"10.10.10.0/24" так не работает(
 Руслан
добрый день!
Подскажите как в терминале в фильтре указать подсеть
print where src-address~"10.10.10.0/24" так не работает(
ip firewall filter print where src-address~"10.10.10"
Руслан
k
ip firewall filter print where src-address~"10.10.10"
Спасибо!
а то я начитавшись скриптовых мануалов начал городить уже: src-address ~"10.10.5.([0-9]+) 🤦♂️
 Олег
ну этот не работает у меня)
он будет работать, если у вас в правиле буквально указано 10.10.10.0/24. а обычные сетовые операции там не работают? src-address in 10.10.10.0/24 ничего не выдаёт?
Alexey
Всем доброго)
Возможно ли сделать на микротике следующее: имеем doh по умолчанию на 9.9.9.9. Через регулярку завернуть зону ru на DNS провайдера без doh?
k
он будет работать, если у вас в правиле буквально указано 10.10.10.0/24. а обычные сетовые операции там не работают? src-address in 10.10.10.0/24 ничего не выдаёт?
src-address in 10.10.10.0/24 - такое выдает только одну строку
в общем то вариант src-address~"10.10.10" - самый простой и гениальный 😊
Иван
k
 Innokentiy
 Innokentiy
 Константин
Всем привет, подскажите пожалуйста,
когда TCP пакет проходит через NAT на роутере и маршрутизаторах пограничных, то поля SEQ и ACK должны оставаться такими же или могут меняться?
Innokentiy
Innokentiy
можно ipsec включить, можно ppp
k
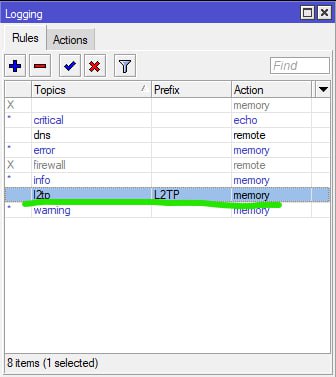
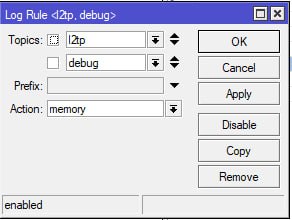
что именно вы хотите продебажить?
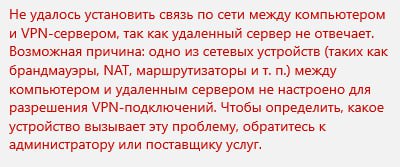
на микроте поднят сервер l2tp,
к нему не конектит впн с компа,
хочу продебажить что бы что то понять почему так происходит
может лог прояснит в чем ошибка
 Григорий
на компе какая ошибка?
Григорий
на входяшем порту пакеты видно в фаерволе?
Григорий
 Григорий
с телефона проверьте
k
win10 ? там была такая проблема изза обновлений
да вин 10, хм у меня в какой то момент и начались проблемы
Григорий
openvpn сделайте)
Григорий
на роутере зависшей сессии нет?
k
на роутере зависшей сессии нет?
не нету, ну вот идея с обновами вин очень похожа, потмоу что оно реально началось как то в какой то момент до этого все было ок, и никто на микротах ничего не трогал)
попробую сейчас опен ВПН
Михаил
Alex
порекомендуйте годный мануал подключения микрота к опенвпн серверу на линуксе
Григорий
порекомендуйте годный мануал подключения микрота к опенвпн серверу на линуксе
да там есть уже готовые решения , Easy OpenVPN Server вроде так называется
Innokentiy
не нету, ну вот идея с обновами вин очень похожа, потмоу что оно реально началось как то в какой то момент до этого все было ок, и никто на микротах ничего не трогал)
попробую сейчас опен ВПН
еще не забывайте о вредителях в рыбнадзоре, которые могут тупо блокировать впны
Григорий
для домохозяек))
Alex
еще не забывайте о вредителях в рыбнадзоре, которые могут тупо блокировать впны
вж блочат :)
приходится колупать овпн
 Maxim
Вчера пытался поднять овпн. Импортнул настройки через Import .ovpn, сначала ругался на конец файла tls-crypt. Где-то нарыл что надо его заменить на tls-auth. С заменой импортируется, но ovpn не поднимается. Конфиг от LDVPN
Alex
почему я в существующем WG peer меняю адрес и порт Endpoint (линукс) и вижу пакеты в tcpdump на этом Endpoint, а если создаю новый WG interface and peer то пакетов нет ? где я туплю ?
Alex
у микрота лимит на кол-во вж интерфейсов/пиров ?..
так я дизейблил существующий интерфейс и пир, добавлял новые...
Григорий
у микрота лимит на кол-во вж интерфейсов/пиров ?..
так я дизейблил существующий интерфейс и пир, добавлял новые...
не там чет не обьяснимое))) , через консоль например добавлять туда конфиги они добавятся и не работает соеденение
Григорий
удалить его и добавтиь руками через интерфейс то работает
Григорий
всегда так
Alex
я вот сейчас уже руками добавляю через винбокс в окошки