Ilya
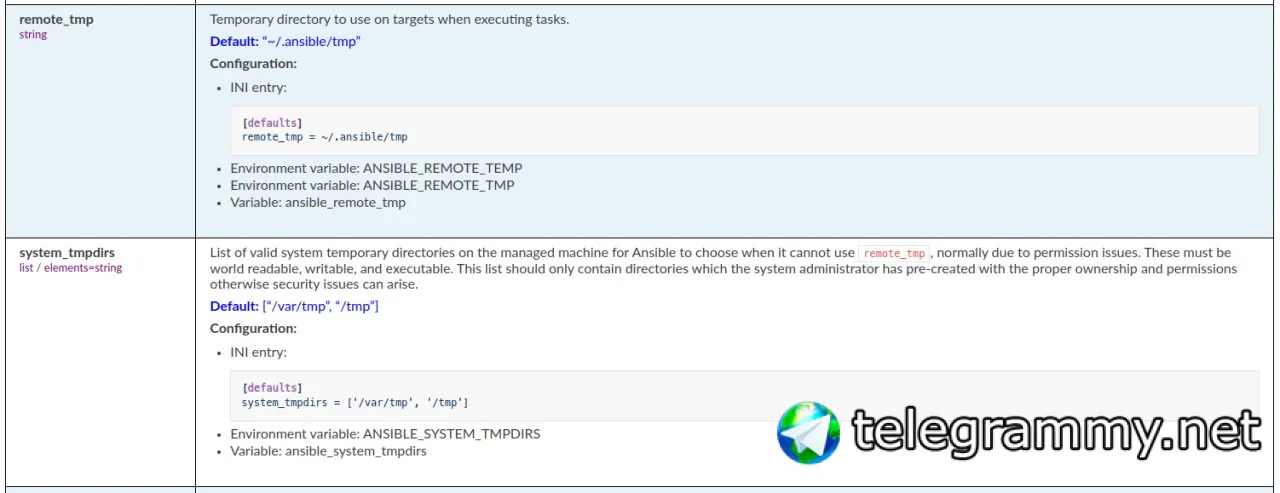
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/sh_shell.html#parameter-remote_tmp
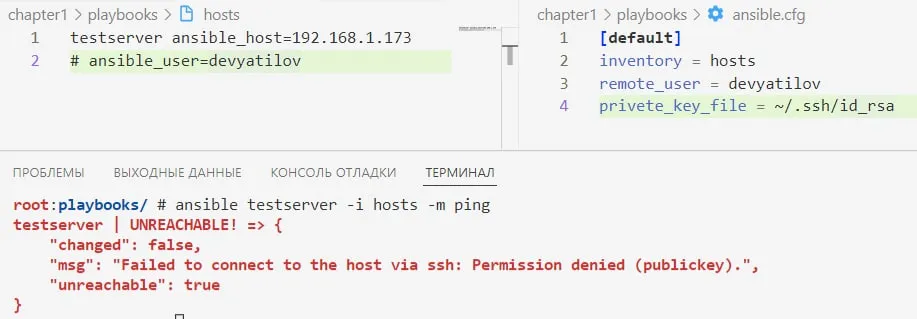
Не может прочитать tmp в папке пользователя, пытается в системную - и опять не может. С правами явно что-то не то
 Igor
Igor
mybot@srv-ans:~$ id mybot
uid=1004(mybot) gid=1005(mybot) groups=1005(mybot),0(root),27(sudo)
 Andrey
Ребят привет. А почему такая конструкция может пытаться пересоздать раздел каждый раз?
- name: Create a new ext4 primary partition
community.general.parted:
device: /dev/vdb1
number: 1
state: present
fs_type: ext4
Она кажется не проверяет что раздел уже есть.
Andrey
Andrey
 Девятилов
[Решено] Если указываю имя пользователя в файле инвентори hosts, то ansible спокойно подключается, но если указать в файле ansible.cfg, то ансибл выдает ошибку
Девятилов
Подскажите, что делаю не так?
 Егор
Может потому-что ansible.cfg не для этого нужен?...
Девятилов
Егор
оспади помилуй
Ilya
Девятилов
2018
 Vadim
Привет, подскажите, модуль unarchive имеет аргумент list_files, но при ситуации, когда у меня разархивация идет через цикл, я не могу обратиться к зарегистрированной переменной getFiles для просмотра этих файлов - getFiles.files - dict object has no attribute 'files'), хотя при выводе getFiles я вижу список files: []. Так как правильно обращаться к ним в этом случае? Пока что нашел способ:
msg: "{{ item.extract_results.out" }}"
loop: " {getFiles.results} "
Девятилов
 Timur
Девятилов
Vadim
Ilya
Vadim
распаковать несколько архивов и посмотреть какие файлы были разархивированы для самопроверки и аудита.
 Михал Палыч
Всем привет! Есть вопрос по переменной ansible_fqdn. Не правильно отрабатывает почему-то у некоторых хостов, не смотря на то, что в днс у них указано полное доменное имя:
ansible -m setup -u root x153.xxx | grep fqdn
"ansible_fqdn": "x153.xxx",
"fqdn": "x153.xxx",
И я по какой-то причине получаю x153.xxx вместо x153.xxx.domain.net. В чем может быть причина?
Sergey
Sergey
Vadim
Vadim
Aleksandr
Подскажите, как в связке ansible + gitlab следует хранить файл hosts?
В частности, речь про секреты - IP адреса, юзернеймы и пароли.
При том что к hosts некоторый доступ таки нужен.
 Petr
хранить в волт?...
Адреса и имена пользователей не выглядят как секреты, хотя вам виднее
 George
сделать вход по сертификатам ссш
George
тогда ничего и хранить не надо будет
GithubReleases
ansible/ansible tagged: v2.13.0
Link: https://github.com/ansible/ansible/releases/tag/v2.13.0
Release notes:
New release v2.13.0
Aleksandr
сделать вход по сертификатам ссш
так файл hosts так или иначе надо держать.
Если упростить, то мне нужно сделать CRUD онлайн-интерфейс для hosts с защитой содержимого.
Petr
слишком мало информации о задаче.
Храните все файлы ансибла в гитлабе
Aleksandr
слишком мало информации о задаче.
Храните все файлы ансибла в гитлабе
Задача - управлять конфигурацией Х виртуалок через гитлаб.
Проблема - non-secure хранение hosts файла в репозитории.
Причём, в целом, все секреты (пока что) хранятся внутри гитлаба как переменные окружения, и, если это возможно, то вполне устраивает вариант, при котором в hosts просто бы вписывались эти переменные при CICD.
Замена переменных на секреты -> указание Ansible работать с данным hosts (mv hosts ...)
Petr
hosts файл это в терминах ансибла inventory?
Aleksandr
George
George
> при котором в hosts просто бы вписывались эти переменные при CICD
переменная типа файл. Потом положить ее в то месте, где ее ождает ансибл
Petr
вынесите из него всю чувствительную информацию в отдельный файл, зашифруйте его через vault и настройте gitlab ci для выкатки всего на хосты
Petr
вариантов много :)
Aleksandr
Спасибо за варианты.
С переменной типа файл - не знал что ansible при чтении инвентаря может подхватывать переменные из других файлов.
George
 Evgeniy
Oleg
комрадз, подскажите, пжлст, как правильно описать след вызов переменной:
{{ hostvars[groups['group_name'][0]][var['port']] }}
интересует момент с описанием этой части [var['port']]
в варианте, когда имеет вид var_port все норм отрабатывает, но если переменная из массива, то падает на has no attribute
Oleg
пробовал и ["var['port']"] и ['var["port"]']
Lamobot
Oleg
Oleg
вот как в действительности
{{ hostvars[groups['blackbox'][0]]['bb["port"]'] }}
Lamobot
Если вложенные переменные в словаре
var1:
var2: 'something'
, то:
hostvars[host]['var1']['var2']
Oleg
{{ hostvars[groups['blackbox'][0]]['bb']['port'] }}
разобрался
Lamobot
Если в списке:
var1:
- 'something'
- ...
, то:
hostvars[host]['var1'][0]
 Dennis
Коллеги подскажите если на двух серверах нужно в /etc/resolv.conf добавить один экстра DNS сервер это лучше в group_vars илм на уровне роли?
George
на уровне груп варс, конечно
George
это же инфраструктура специфичные вещи. Твои роли должны быть так написаны, чтобы их можно было смело грузить в интернет
 Denis
Привет коллеги, подскажите
Может кто-то решал этот вопрос, как получить в переменную список доступных версий пакета в apt репозиториий?
Lamobot
George
George
дальше у тебя развилка - если эти данные статические или они постоянно меняются, если меняются - хочешь ли ты обновление версии пакета, или ты хочешь прибить его версию раз и навсегда
Petr
Denis
а эти маппинги нельзя заранее задать?
Можно, но при каждом выходе новой версии пакета, это неообходимо обновлять маппинг, а вендор выпускает пакеты очень часто и не успеваешь следить
George
а на второй вопрос ответ?
George
если все так плохо - ну, тащи маппинги из апи вендора. Дальше при помощи ансибла превращай его в нужный тебе json, а потом из него подставляй нужную тебе версию пакета
George
делов на 30 минут написать
Lamobot
Имхо, может проще сделать свою репу с нужными версиями под нужные ядра? И маппинг в варсах где-то.
Denis
Petr
сделай первым шагом обновление своего зеркала?
Lamobot
Хотя это тоже самое что просто описать маппинг версия ядра - версия пакета
George
George
Дебиан ? Аптли юзаете? Или reprep?
George
Закрытый, не закрытый - все равно какие-то дырочки нужны. Не на флешке же носить???
Petr
жаль :)
Пока я понял, что у вас есть версии пакетов от вендора, которые вы получаете и хотите поставить себе к нужному ядру, но нужно проверить - есть ли они в вашем репозитории? Если нет то загрузить руками?
Petr
Petr
а сам хост может получить инфу про пакеты вендора?
мне все еще нравится версия с фактами, например факт возможности обновления - Доступно обновление, последняя версия, нет в локальном репе.
Denis
George