 Max


Нет, такого нет
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
и проверьте также с
ansible.builtin.import_tasks
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
интерпритёр у вас точно с питоном 3?
Max
интерпритёр у вас точно с питоном 3?
Да, точно. Накачу последнюю версию Ansible, проверю с ней и отпишусь. Думаю, что дело всё-таки в версии.
 Andrew
Доброго.
Подскажите, плз.
Простейшие учебные плейбуки. Ставлю в виртуалку пакеты. Очень часто валится ошибки типа
fatal: [host2]: UNREACHABLE! => {"changed": false, "msg": "Failed to connect to the host via ssh: Warning: Permanently added '192.168.51.122' (ECDSA) to the list of known hosts.\r\nsign_and_send_pubkey: signing failed for RSA \"anstestkey\" from agent: communication with agent failed\r\nanstestkey@192.168.51.122: Permission denied (publickey).", "unreachable": true}
На хосте с анзиблем файла ~/.ssh/id_rsa нет, работаю через ssh-agent. (pageant)
При этом на хосты, которыми пытаюсь управлять, по ssh захожу спокойно, такого эффекта нет.
Может какие таймауты подкрутить надо?
 Vladislav
смотрите настройки коннекта для anstestkey
Vladislav
и ручками проверьте от него коннект
Andrew
эмм...
я с того-же хоста, с которого запускаю ansible-playbook, руками запускаю ssh host0[123] и всегда без ошибок проваливаюсь на целевую виртуалку.
а что там за настройки коннекта для ключа?
Vladislav
начинайте с дебага Ансибла -vv
Andrew
там ничего нового, а с ANSIBLE_DEBUG=1 насыпало столько, что ужас.
добавил id_rsa, вроде ушла ошибка.
Vladislav
там ничего нового, а с ANSIBLE_DEBUG=1 насыпало столько, что ужас.
добавил id_rsa, вроде ушла ошибка.
именно поэтому надо было сохранить в файл и почитать
id_rsa вроде депрекайтед
Andrew
с одним хостом в целевом списке такой ошибки не возникает.
для двух выхлоп огромный. сохранил. позже попробую понять о чём там.
а про то, что файл id_rsa deprecated не дакдакается. только что обмен с rsa-1 устарел.
Vladislav
с одним хостом в целевом списке такой ошибки не возникает.
для двух выхлоп огромный. сохранил. позже попробую понять о чём там.
а про то, что файл id_rsa deprecated не дакдакается. только что обмен с rsa-1 устарел.
а это что?
https://levelup.gitconnected.com/demystifying-ssh-rsa-in-openssh-deprecation-notice-22feb1b52acd
Max
Доброй ночи. Столкнулся с следующим поведением.
Вот такой таск:
- name: "Some tasks for Ubuntu OS"
ansible.builtin.include_tasks:
file: "ubuntu.yml"
...приводит к вот такому выводу:
fatal: [remote]: FAILED! => {"changed": false, "module_stderr": "Shared connection to 192.168.56.10 closed.\r\n", "module_stdout": "", "msg": "MODULE FAILURE\nSee stdout/stderr for the exact error", "rc": 0}
При этом, если таск переписать вот так:
- name: "Some tasks for Ubuntu OS"
include_tasks: "ubuntu.yml"
...то всё отрабатывает нормально.
Версия Ansible:
ansible 2.9.6
config file = /home/vagrant/ansible/ansible.cfg
configured module search path = ['/home/vagrant/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
ansible python module location = /usr/lib/python3/dist-packages/ansible
executable location = /usr/bin/ansible
python version = 3.8.10 (default, Nov 26 2021, 20:14:08) [GCC 9.3.0]
Что делаю не так? В версии 2.9 не допускается FQCN-нотация для core-модулей?
Дело, действительно, в версии Ansible. С этой версией все отрабатывает, как надо:
ansible [core 2.12.5]
config file = /etc/ansible/ansible.cfg
configured module search path = ['/home/vagrant/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
ansible python module location = /usr/lib/python3/dist-packages/ansible
ansible collection location = /home/vagrant/.ansible/collections:/usr/share/ansible/collections
executable location = /usr/bin/ansible
python version = 3.8.10 (default, Mar 15 2022, 12:22:08) [GCC 9.4.0]
jinja version = 2.10.1
libyaml = True
Andrew
а это что?
https://levelup.gitconnected.com/demystifying-ssh-rsa-in-openssh-deprecation-notice-22feb1b52acd
как я понимаю https://www.openssh.com/txt/release-8.2
The RFC8332 RSA SHA-2 signature algorithms rsa-sha2-256/512. These
algorithms have the advantage of using the same key type as
"ssh-rsa" but use the safe SHA-2 hash algorithms. These have been
supported since OpenSSH 7.2 and are already used by default if the
client and server support them.
файлик остаётся тот же.
Кирилл
добрый день
подскажите плз, как получать факты с целевого хоста, в том случае если факт - это содержимое файла, который нужно еще предварительно обработать?
я думал про set_fact + lookup file но lookup плагины выполняются на контроллере и получается надо сначала тащить файл c удаленного хоста )
Mitya
добрый день
подскажите плз, как получать факты с целевого хоста, в том случае если факт - это содержимое файла, который нужно еще предварительно обработать?
я думал про set_fact + lookup file но lookup плагины выполняются на контроллере и получается надо сначала тащить файл c удаленного хоста )
использовать custom facts
https://docs.ansible.com/ansible/latest/user_guide/playbooks_vars_facts.html#adding-custom-facts
Кирилл
 azadevlab
ребят, кто нить юзал ansistrano ? 😅
пыха норм собирается?
 inqfen
Собирай в контейнер и деплой его
azadevlab
Не нужен совсем
ну, почти согласен, но чёт лень своё изобретать, а тут вроде роль уже готовая и роллбэком
Vladislav
ребят, кто нить юзал ansistrano ? 😅
пыха норм собирается?
Какая роль? эта?
https://github.com/ansistrano/php
inqfen
Но зачем
azadevlab
пыха - боль 😭
 George
наоборот - пихай все в контейнеры и радуйся жизни ) за это еще никого не увольняли
 Igor
 Igor
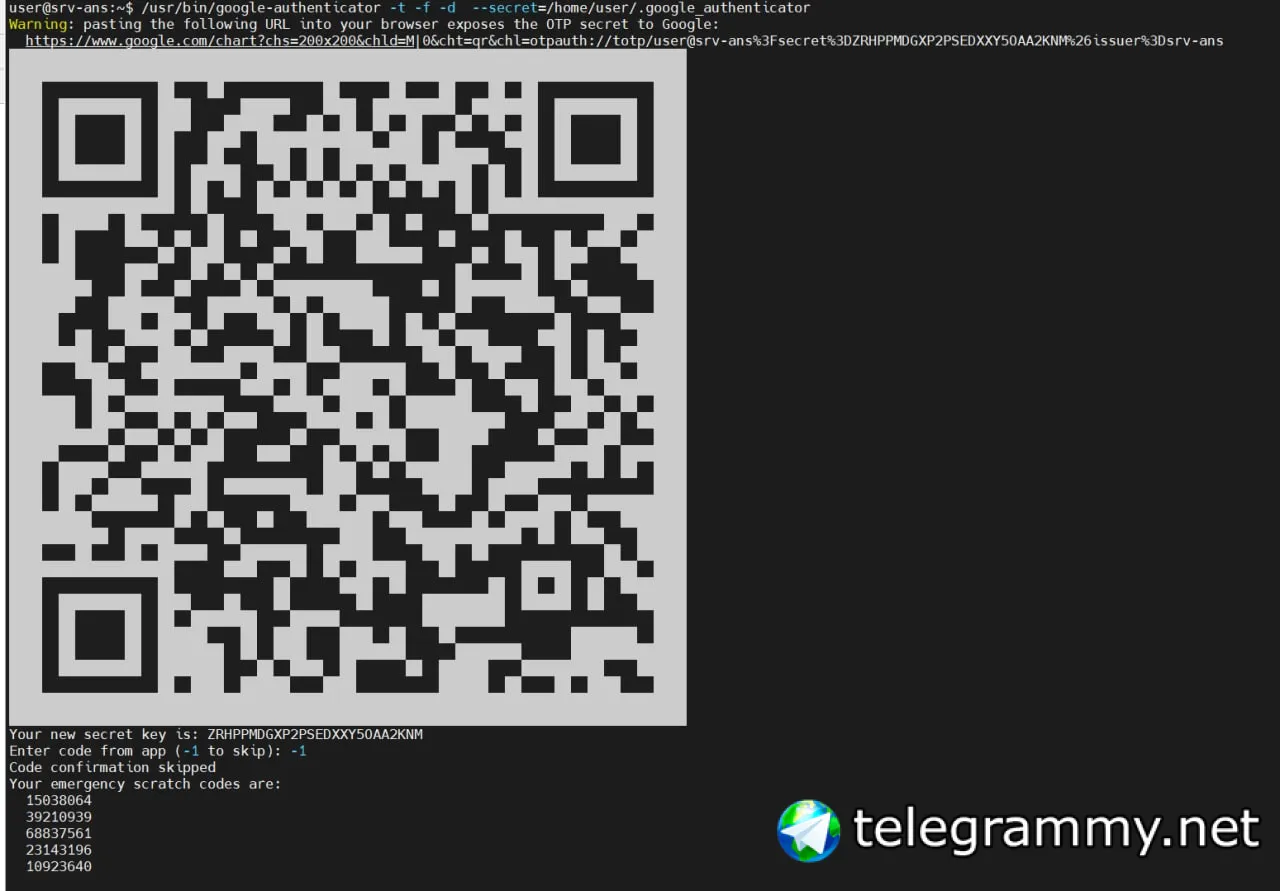
command: /usr/bin/google-authenticator -t -f -d --label="{{ main_user_name }}" --qr-mode=ANSI -r 3 -R 30 -w 1 --secret=/home/user/.google_authenticator
become: yes
become_user: "{{ main_user_name }}"
become_method: sudo
notify: reload ssh
 Petr
наверно поискать неинтерактивный режим?
Igor
не нашел :)
Igor
-C, --no-confirm Don't confirm code. For non-interactive setups
Petr
еее, я красавчик
Pali4123
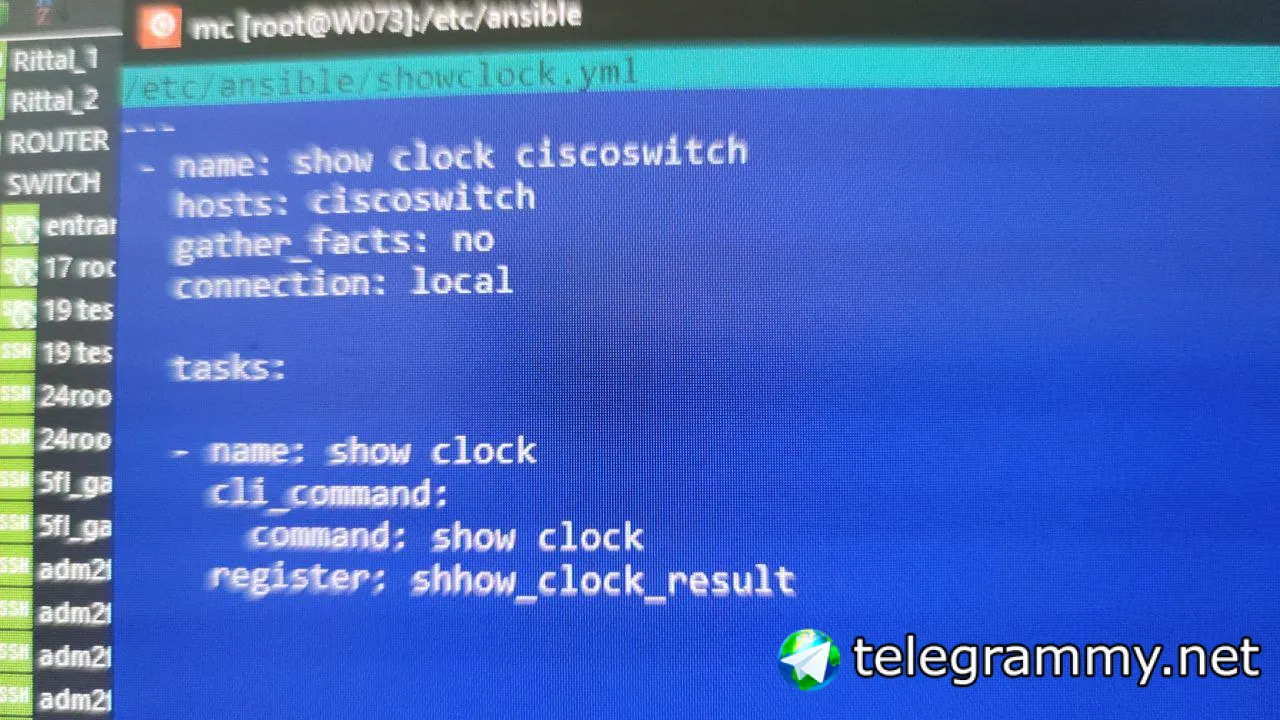
- name: Run show ver command
cli_command:
command: show version
register: show_ver_result
Добрго времени в продолжние разговора:
Pali4123
 Pali4123
 Pali4123
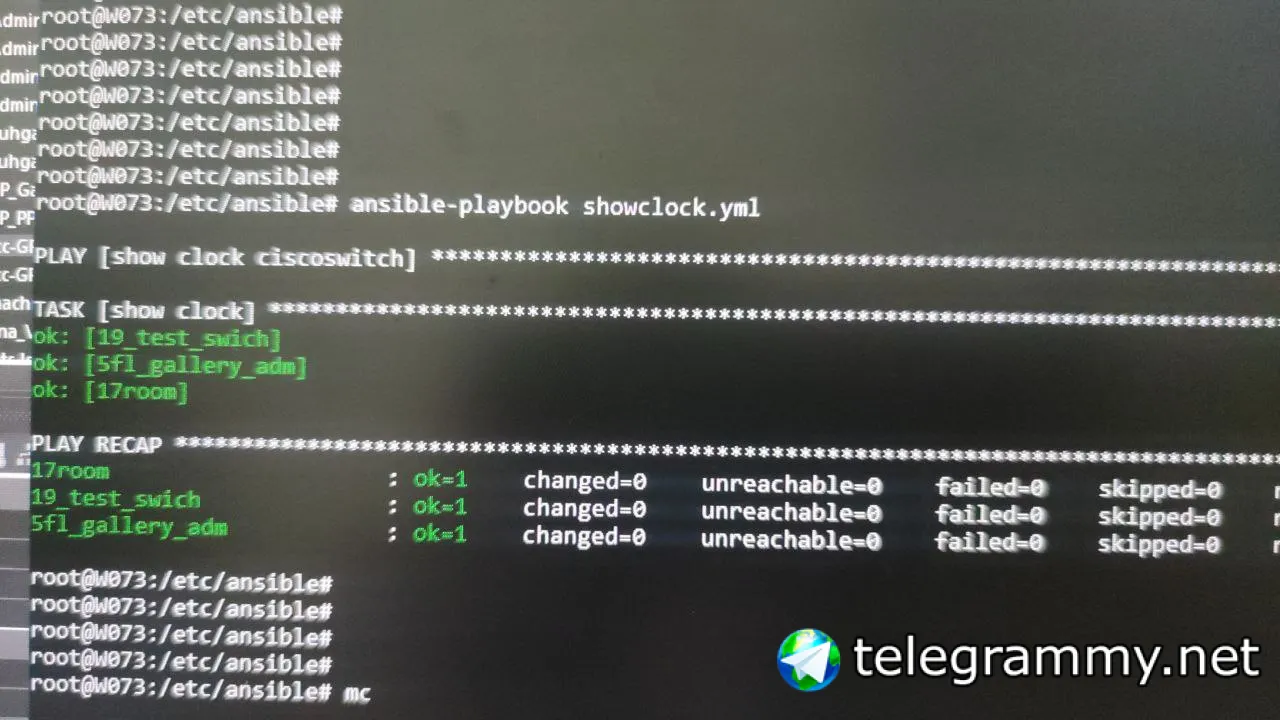
вот результат его работы.
Pali4123
Вывода времени нет, подскажите, плз, что не так?
 Timur
Для вывода на экран есть модуль debug
Timur
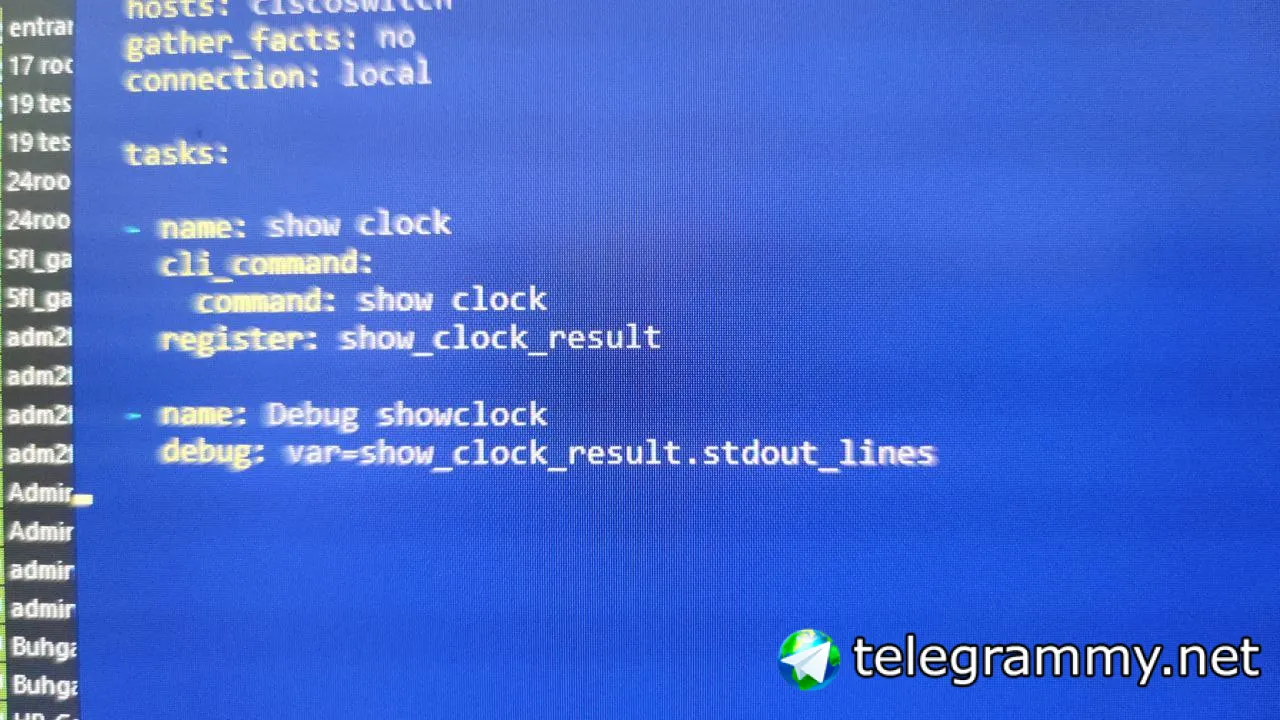
Добавь таск с модулем debug для переменной show_clock_result
 Pali4123
вот так?
 Vladislav
А как в inventory подгрузить файл в переменную? мне надо PEM сертификаты в переменную и потом в роли уже в ConsulKV загрузить
Lamobot
А как в inventory подгрузить файл в переменную? мне надо PEM сертификаты в переменную и потом в роли уже в ConsulKV загрузить
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/file_lookup.html
Lamobot
Работает только на контроллере
Vladislav
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/file_lookup.html
ну мне надо прямо в inventory чтобы сработало
Vladislav
ну мне надо прямо в inventory чтобы сработало
похоже нет вариантов.. даже lookup() плагин не прокатывает, ищет файлы в папке роли...
Maksim
добрый день, коллеги! Вопрос по ребуту докер контейнера. Я не совсем понимаю нужно указывать в настройак
к примеру
restart_retries: 3. или просто
retries: 3
Maksim
По restart_policy все понятно
Lamobot
похоже нет вариантов.. даже lookup() плагин не прокатывает, ищет файлы в папке роли...
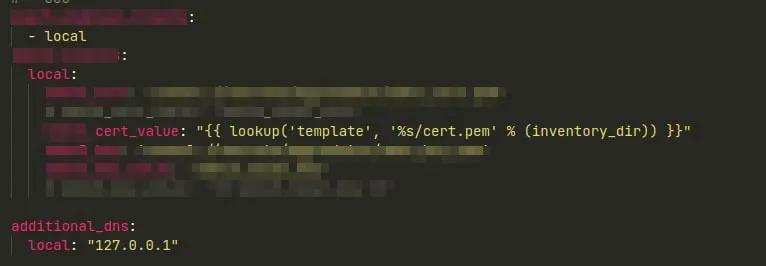
Есть переменная inventory_dir, можно через неё попробовать.
Lamobot
добрый день, коллеги! Вопрос по ребуту докер контейнера. Я не совсем понимаю нужно указывать в настройак
к примеру
restart_retries: 3. или просто
retries: 3
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_container_module.html#parameter-restart_retries
restart_retries
 Vladislav
так сработало
Igor
Еще раз привет, люди помогите второй день парюсь, запускаю уже со всеми возможными правами отлуп дает, что не так?:(
Igor
<192.168.157.70> SSH: EXEC ssh -C -o ControlMaster=auto -o ControlPersist=60s -o StrictHostKeyChecking=no -o 'IdentityFile="/home/ansible/ansible/.ssh/id_rsa"' -o KbdInteractiveAuthentication=no -o PreferredAuthentications=gssapi-with-mic,gssapi-keyex,hostbased,publickey -o PasswordAuthentication=no -o 'User="user"' -o ConnectTimeout=10 -o ControlPath=/home/ansible/ansible/.ansible/cp/79c83d55cd 192.168.157.70 '/bin/sh -c '"'"'( umask 77 && mkdir -p " echo /var/tmp "&& mkdir " echo /var/tmp/ansible-tmp-1652704635.300991-14503-28729541822836 " && echo ansible-tmp-1652704635.300991-14503-28729541822836=" echo /var/tmp/ansible-tmp-1652704635.300991-14503-28729541822836 " ) && sleep 0'"'"''
<192.168.157.70> (1, b'', b'mkdir: cannot create directory \xe2\x80\x98/var/tmp/ansible-tmp-1652704635.300991-14503-28729541822836\xe2\x80\x99: Permission denied\n')
<192.168.157.70> Failed to connect to the host via ssh: mkdir: cannot create directory ‘/var/tmp/ansible-tmp-1652704635.300991-14503-28729541822836’: Permission denied
fatal: [Ubuntu]: UNREACHABLE! => {
"changed": false,
"msg": "Failed to create temporary directory.In some cases, you may have been able to authenticate and did not have permissions on the target directory. Consider changing the remote tmp path in ansible.cfg to a path rooted in \"/tmp\", for more error information use -vvv. Failed command was: ( umask 77 && mkdir -p \" echo /var/tmp `\"&& mkdir \" echo /var/tmp/ansible-tmp-1652704635.300991-14503-28729541822836 \" && echo ansible-tmp-1652704635.300991-14503-28729541822836=\" echo /var/tmp/ansible-tmp-1652704635.300991-14503-28729541822836 `\" ), exited with result 1",
"unreachable": true
}
Igor
 Макс
место есть на диске? )
Igor
есть :)
Igor
Руками запускаю все ок
 Константин
Permission denied
Макс
а коннектишься к хосту каким пользователем?
 Pavel
...а этот юзер "судо" может?
Макс
Руками запускаю все ок
https://docs.ansible.com/ansible/latest/user_guide/become.html#using-become
осилил?
Макс
что "да"? )
Igor
попробовал просто создать файл
Макс
тогда зачем судо? )
Igor
Макс
т.е. ты ансиблу говоришь
- коннектсь по ссш к хосту как Узер_А
- становись на нем Узером_А
????