 Mikhail


Ну вот да - to_json
 Kyle Reese
Да я понял
Kyle Reese
Огромное Спасибо! Всё получилось. Не ругайтесь на меня в сети очень мало хорошей информации, все раскидано. Единого учебника не нашел.
 Victor
<offtop>Единые учебники не нужны</offtop>
 Иван
А вот в jinja2, ansible, есть переменная groups, groups['all'] все хосты, как из нее можно достать только имя группы? А не хосты и не конкретный хост.
 Lex
А вот в jinja2, ansible, есть переменная groups, groups['all'] все хосты, как из нее можно достать только имя группы? А не хосты и не конкретный хост.
есть переменная group_names - там имена групп для конкретного хоста
 Timur
А вот в jinja2, ansible, есть переменная groups, groups['all'] все хосты, как из нее можно достать только имя группы? А не хосты и не конкретный хост.
Что значит «достать имя группы»?
Vadim
groups['имя группы']
Иван
есть переменная group_names - там имена групп для конкретного хоста
Вот про это я, почти. Спасибо.
Иван
Группа для которой запустился плей?
Не, просто хочу понять как в шаблоне jinja2 выводить переменные строго по порядку, как в файле hosts.
 Fire
Не, просто хочу понять как в шаблоне jinja2 выводить переменные строго по порядку, как в файле hosts.
о_О Вы творите какую-то дичь.
Иван
Ну мне захотелось =(
Иван
Я осознал, почти сделал. Осталось вот одно. Есть {{ hostvars[group]['ansible_user'] }} В цикле пробегает, правильно имена проставляет. Тоже самое для {{ hostvars[group]['inventory_hostname'] }} А вот как проставить имя группы? Как правильно написать? Просто хочу имя группы вытащить, в цикле. Или может и не хочу...
Timur
Я осознал, почти сделал. Осталось вот одно. Есть {{ hostvars[group]['ansible_user'] }} В цикле пробегает, правильно имена проставляет. Тоже самое для {{ hostvars[group]['inventory_hostname'] }} А вот как проставить имя группы? Как правильно написать? Просто хочу имя группы вытащить, в цикле. Или может и не хочу...
Какое именно из имён? Хост может одновременно быть членом множества групп. И все они равноправны по сути.
Иван
Какое именно из имён? Хост может одновременно быть членом множества групп. И все они равноправны по сути.
Ну есть группа, в ней хосты. По хостам цикл пробегает, данные цепляет по очереди. Я думал так же сделать с именем группы, то есть сверху вниз что бы проставлялись имена. Ну да не суть. Спасибо.
Vadim
Вопрос по использованию цикла где есть вот такая конструкция: "{{ group_prod| product(users) list
- name: Выдаем необходимые права.
win_acl:
path: "{{ path_publicservices }}"
user: "{{ item.1.user }}"
rights: FullControl
type: allow
state: present
inherit: ObjectInherit
delegate_to: "{{ item.0 }}"
loop: "{{ group_prod | product(permissions_user) | list }}"
vars:
permissions_user:
- { user: 'LOCAL SERVICE' }
- { user: 'NETWORK SERVICE' }
- { user: 'IIS_IUSRS' }
Vadim
Собственно, как и откуда берется user: "{{ item.1.user }}" понятно, но почему именно item.1?
А с delegate_to: "{{ item.0 }}" вообще непонятки, ведь это должен быть хост. По идее, тут обращение идет уже не к первому элементу vars, а к group_prod?
И почему используется именно такая запись - 1, 0, внятного описания пока не нашел. Я так понимаю, это nested_loops?
Timur
Собственно, как и откуда берется user: "{{ item.1.user }}" понятно, но почему именно item.1?
А с delegate_to: "{{ item.0 }}" вообще непонятки, ведь это должен быть хост. По идее, тут обращение идет уже не к первому элементу vars, а к group_prod?
И почему используется именно такая запись - 1, 0, внятного описания пока не нашел. Я так понимаю, это nested_loops?
Да, это вложенный цикл. Но по сути дичь. Эта задача должна делаться не так
Timur
Не нужен никакой delegate_to по группе хостов
Vadim
ну я в документации тоже видел в циклах есть обращения к 0 и 1, как в этом разобраться?
Timur
Просто плей на всю группу и цикл по permissions_user
Timur
ну я в документации тоже видел в циклах есть обращения к 0 и 1, как в этом разобраться?
0 и 1 - просто первый и второй уровень списка верхнего уровня
Vadim
то есть это индексы списков? А откуда считаются они?
Vadim
почему permissions_user это 1 а group_prod 0
Timur
Когда делается произведение из двух списков, то получается список, в каждом элементе которого список из двух элементов попарно.
Vadim
🤯
Vadim
во я дал, перед глазами же ответ был!
Vadim
loop: "{{ group_prod | product(permissions_user) | list }}"
list - дает нам общий список.
И в итоге условно это будет так (0) group_prod | (1) product(permissions_user) , верно?
Vadim
или я не правильно все понял? Кто-то может расписать что именно происходит в данной таске?
Vadim
Коллеги?)
Кирилл
или я не правильно все понял? Кто-то может расписать что именно происходит в данной таске?
https://jinja.palletsprojects.com/en/2.11.x/templates/
я сам еще в этом плаваю, но в схожей ситуации мне советовали осилить данный документ
Кирилл
https://jinja.palletsprojects.com/en/2.11.x/templates/#list
Vadim
там мало что описано
Кирилл
соболезную вашей проблеме )
Кирилл
я в такой же ситуации, видимо надо взять себя в руки и прочитать всеж этот документ и осознать, о чем там написано
Vadim

 Evgeny
Vadim
да, я уже почитал про кортежи product в питоне. Нашел в документации.
Grek 🇺🇦
Ребят, какую версию ansible-lint нужно юзать для 2.9.27 версии ансибла?
 Vladimir
 Vladimir
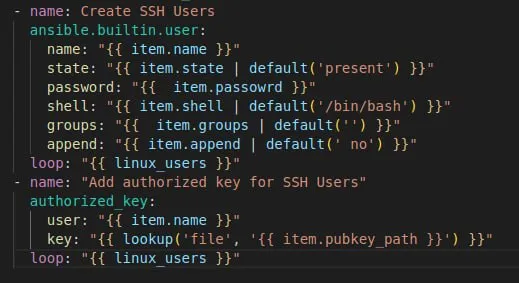
Использовать block?
Vladimir
ailed to lookup user : \"getpwnam(): name not found: ''\""
Vladimir
Я его убрал, оно было, поверь )
Pali4123
Доброго времени. Немного ( совсем чуть) освоил ансибл для управления конфигурациями коммутаторов cisco. в основном "через conf t". теперь есть задача смотреть вывод комманд "show" с коммутаторов. ПЛЗ можно пруф на какой нибудь простейший пример.
Vladimir
Ошибка в момент getpwnam(): name not found:
Vladimir
Доброго времени. Немного ( совсем чуть) освоил ансибл для управления конфигурациями коммутаторов cisco. в основном "через conf t". теперь есть задача смотреть вывод комманд "show" с коммутаторов. ПЛЗ можно пруф на какой нибудь простейший пример.
https://docs.ansible.com/ansible/latest/user_guide/playbooks_variables.html#registering-variables
Pali4123
https://docs.ansible.com/ansible/latest/user_guide/playbooks_variables.html#registering-variables
оо мануалы это не мой конек... конкретныхпримеров бы😁
 Pavel
оо мануалы это не мой конек... конкретныхпримеров бы😁
зря ты так - офф доки анзибля очень даже хороши, там и примеры есть (многие даже для копи-паста подходят)...
люди ж не зря стараются
Pali4123
Evgeny
Доброго времени. Немного ( совсем чуть) освоил ансибл для управления конфигурациями коммутаторов cisco. в основном "через conf t". теперь есть задача смотреть вывод комманд "show" с коммутаторов. ПЛЗ можно пруф на какой нибудь простейший пример.
show ничем не отличается от conf t, запихивай вывод в переменную через register: и смотри сколько угодно
Pali4123
show ничем не отличается от conf t, запихивай вывод в переменную через register: и смотри сколько угодно
вот, а есть пример этого register.
Evgeny
вот, а есть пример этого register.
- name: Run show ver command
cli_command:
command: show version
register: show_ver_result
Evgeny
crap… как тут код вставлять?
 inqfen
` с обоих сторон
inqfen
блет
inqfen
три ` с обоих сторон
Pali4123
- name: Run show ver command
cli_command:
command: show version
register: show_ver_result
Спасибище огромное от души!!!!
Denis
народ. Подскажите мануал. Хочу создать роль для создания сертификата letsencrypt для домена и автообновление его.
Denis
пытался через cerbot. Но чет не выходит
 Anastasia
народ. Подскажите мануал. Хочу создать роль для создания сертификата letsencrypt для домена и автообновление его.
А в чем именно проблема? В гугле ansible certbot ищется влегкую
inqfen
пытался через cerbot. Но чет не выходит
С такой постановкой вопроса могу только сказать что у меня вышло, значит ты что-то делаешь никак
Anonymous
Hello
Андрей Карпцов has been banned! Reason: CAS ban.
 John Roe
Андрей Карпцов: user has been CAS banned
 Александр
Как отфильтровать и вывести first_name, зная лишь last_name?
names: [ {
"first_name": "Paul",
"last_name": "Thompson",
"mobile": "+1-234-31245543",
"ctc": "100000",
"address": {
"city": "LasVegas",
"country": "USA"
}
},
{
"first_name": "Sarav",
"last_name": "AK",
"mobile": "+919876543210",
"ctc": "200000",
"address": {
"city": "Chennai",
"country": "India"
}
}]
Max
Доброй ночи. Столкнулся с следующим поведением.
Вот такой таск:
- name: "Some tasks for Ubuntu OS"
ansible.builtin.include_tasks:
file: "ubuntu.yml"
...приводит к вот такому выводу:
fatal: [remote]: FAILED! => {"changed": false, "module_stderr": "Shared connection to 192.168.56.10 closed.\r\n", "module_stdout": "", "msg": "MODULE FAILURE\nSee stdout/stderr for the exact error", "rc": 0}
При этом, если таск переписать вот так:
- name: "Some tasks for Ubuntu OS"
include_tasks: "ubuntu.yml"
...то всё отрабатывает нормально.
Версия Ansible:
ansible 2.9.6
config file = /home/vagrant/ansible/ansible.cfg
configured module search path = ['/home/vagrant/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
ansible python module location = /usr/lib/python3/dist-packages/ansible
executable location = /usr/bin/ansible
python version = 3.8.10 (default, Nov 26 2021, 20:14:08) [GCC 9.3.0]
Что делаю не так? В версии 2.9 не допускается FQCN-нотация для core-модулей?
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Доброй ночи. Столкнулся с следующим поведением.
Вот такой таск:
- name: "Some tasks for Ubuntu OS"
ansible.builtin.include_tasks:
file: "ubuntu.yml"
...приводит к вот такому выводу:
fatal: [remote]: FAILED! => {"changed": false, "module_stderr": "Shared connection to 192.168.56.10 closed.\r\n", "module_stdout": "", "msg": "MODULE FAILURE\nSee stdout/stderr for the exact error", "rc": 0}
При этом, если таск переписать вот так:
- name: "Some tasks for Ubuntu OS"
include_tasks: "ubuntu.yml"
...то всё отрабатывает нормально.
Версия Ansible:
ansible 2.9.6
config file = /home/vagrant/ansible/ansible.cfg
configured module search path = ['/home/vagrant/.ansible/plugins/modules', '/usr/share/ansible/plugins/modules']
ansible python module location = /usr/lib/python3/dist-packages/ansible
executable location = /usr/bin/ansible
python version = 3.8.10 (default, Nov 26 2021, 20:14:08) [GCC 9.3.0]
Что делаю не так? В версии 2.9 не допускается FQCN-нотация для core-модулей?
Мб у вас есть локалmный модуль include_tasks
PS:
Some tasks for Ubuntu OS
Это как коммит с коментом "small_fix"
))
Max
Мб у вас есть локалmный модуль include_tasks
PS:
Some tasks for Ubuntu OS
Это как коммит с коментом "small_fix"
))
Нет, локального нет. Таск учебный.
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Нет, локального нет. Таск учебный.
do until loop там есть в таске?