 George


Если список пакетов у вендора в апи - значит на ансибл контроллере все равно инет есть
 Denis
Контроллер ходит только куда ему разрешено
George
Значит, он и наполнять репо может
Denis
Не может, API это API, а packages это packages
George
Так сделай, чтоб мог
George
Разговор какой-то тупой становится
Denis
Да разговор не о чем, вопрос был как получить список версий в пакетов в переменную. Все
George
Получай, благословляю
Denis
Почему так я уже рассказал выше, почему по другому не могу тоже, Предложения в стиле схема плоха и тд - если можно было легче, то естественно я бы себе не искал сложных путей
George
 Timur
Почему так я уже рассказал выше, почему по другому не могу тоже, Предложения в стиле схема плоха и тд - если можно было легче, то естественно я бы себе не искал сложных путей
Люди обычно ищут не самый легкий, а самый знакомый путь решения с помощью известных им инструментов. Этот путь объективно может быть далеко не самым легким и оптимальным.
 Tiberius
Добрый день коллеги, как правильно запустит баш скрипт из ansible ?
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Добрый день коллеги, как правильно запустит баш скрипт из ansible ?
правильно его НЕ запускать)
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Добрый день коллеги, как правильно запустит баш скрипт из ansible ?
но на всякий случай скажу про модуль command и shell, но я вам этого не говорил
Tiberius
правильно его НЕ запускать)
хорошо, как отследить состояние сервиса который использует свой собственный CLI и продолжить скрипт после того как он создаст экземпляр с БД ? )
Tiberius
но на всякий случай скажу про модуль command и shell, но я вам этого не говорил
я читал там все, не понимаю как в shell можно запихнуть небольшой скрипт который написан на bash
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
я читал там все, не понимаю как в shell можно запихнуть небольшой скрипт который написан на bash
ну как
command: sh /root/bin/my_amazing_bash_script.sh
Tiberius
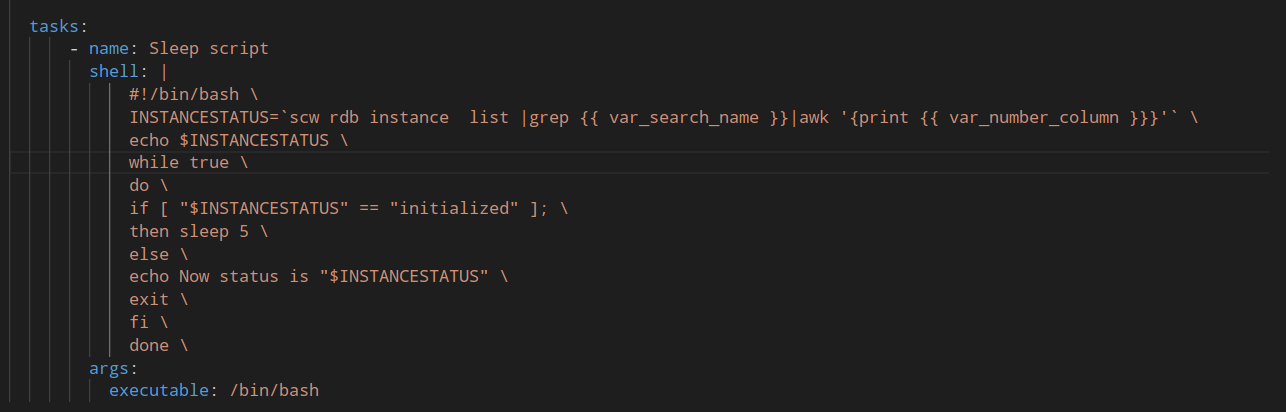
но похоже я разобрался
Tiberius
 Petr
>_<
Tiberius
читаю про модуль pause
 Андрей
если тебе так уж надо получить результат работы команды - сделай вот так
shell: "command | grep {{var}} | awk {{var}}"
registry: out
Андрей
обработай содержимое out и по итогу задействуй pause
Tiberius
если тебе так уж надо получить результат работы команды - сделай вот так
shell: "command | grep {{var}} | awk {{var}}"
registry: out
оно высвечивает лист баз данных, мне же нужна определенная база с правильным статусом готовности. Но проблема не в этом, мне надо что бы ansible делал паузу, пока статус базы не измениться на готовый, что бы далее я к ней мог подключиться.
Timur
Timur
если тебе так уж надо получить результат работы команды - сделай вот так
shell: "command | grep {{var}} | awk {{var}}"
registry: out
https://docs.ansible.com/ansible/latest/collections/community/general/docsite/filter_guide_conversions.html#converting-to-json
Андрей
Андрей
повторяет команду столько раз сколько задано или пока не получим нужный результат.
Tiberius
повторяет команду столько раз сколько задано или пока не получим нужный результат.
почитаю сейчас спасибо
Андрей
- name: Ожидаем загрузку
ansible.netcommon.cli_command:
command: command
register: show_load_soft
until: show_load_soft is not search("ownloading")
retries: 30
delay: 25
bravo
Добрый вечер , подскажите пожалуйста , задача добавляет пользователей, как сделать что бы на определённые узлы ( группа узлов ) добавлялись основные + дополнительные пользователи ?
 Vladislav
написать плейбук и применить его к нужной группе хостов. Profit!
Vadim
что за лдап май?)
Vadim
ааааа понятно, а для тех кто программирует на ансибл есть тег?😁
Vadim
я вот пытаюсь найти хороший материал про антипаттерны в ансибл
Anton
ээээ. псссс.. только щаз подумал. у меня раскатываются пользаки админов по сервакам вновь созданным и старым. и точно так же удаляются. какой инструмент мне может это заменить?
Anton
мне нужна единая система авторизации в линупсе?
 Denis 災 nobody
ээээ. псссс.. только щаз подумал. у меня раскатываются пользаки админов по сервакам вновь созданным и старым. и точно так же удаляются. какой инструмент мне может это заменить?
Лдап же. Если серверов мало то и ансиблом через юзер можно, Но если много серверов или юзеров то лучше взять тот же 389ds
Denis 災 nobody
Мне 389 больше зашёл )
Anton
по дефолту на созданный новый сервак заливаются ключи текущих сисадминов. и при удалении админа по всем сервакам проливается таска которая удаляет его ключ
Denis 災 nobody
И схему под ссш ключи нашел за 10 минут
Anton
freeipa понюхал но проще же таска на ансибле
Anton
если отдел ~ 10 чел
 inqfen
как минимум отсутствием синка везде и сразу и отсутствием собственно именно синка
inqfen
одна роль создает судо , другая ее ограничивает по командам и ломает
Anton
imho алгоритм вроде бы правильный. новый сервак создали сразу же админского пользователя, чтобы сисадминым могли регатся на сервак. добавили сисадмина - пролили скрипт, добавили новый ключ. удалили - удалили ключ
inqfen
Anton
давайте сейчас количеством серверов меряться ога
Anton
т.е. вы хотите сказать что все пользаки у вас исключиттельно в ldap и оттуда вся auth подтекает?
Anton
не в AD а имеено в LDAP?
inqfen
и если уже есть AD на кой черт еще один LDAP
Anton
всем добрый вечер =)
Anton
больная тема
inqfen
ну так если ad есть, то как-то же она решена
inqfen
Уже есть источник правды о юзерах
inqfen
Зачем плодить второй, который только рассинхронизацию данных создаст
Anton
коллеги по вашей теории не может быть фирмы без АД
inqfen
А кто-то тут такое писал?
inqfen
Если есть AD - используй AD
inqfen
если нет - есть полно свободных реализаций LDAP
Anton
если нет - используй LDAP?
Anton
спасибо
Anton
LDAP-сервер это сервер, я понял
 inqfen
А серверов LDAP много разных
Denis 災 nobody
Более того, есть ad на базе самбы в лине
inqfen
грубо говоря ldap описывает структуру и запросы, как оно там реализовано внизу - дело десятое и реализаций куча
Anton
LDAP сервер это единственная точка отказа в случае аварии, чем бы он не являлся
inqfen
Более того, есть ad на базе самбы в лине
ну оно вечно было кривое и косое, потому что различные объекты не поддерживаются и апдейты схемы это как рулетка, что заработает а что нет