 Егор


политика с хранением аля php-fpm.d/ и так далее довольно распространенная, так что от этого не убежать
 Fire
 Егор
Есть таск установки iptables
—-
- name: Install iptables
yum:
name: iptables-services
state: latest
ансибл пишет
ok: [host] => {
"changed": false,
"invocation": {
"module_args": {
"allow_downgrade": false,
"allowerasing": false,
"autoremove": false,
"bugfix": false,
"cacheonly": false,
"conf_file": null,
"disable_excludes": null,
"disable_gpg_check": false,
"disable_plugin": [],
"disablerepo": [],
"download_dir": null,
"download_only": false,
"enable_plugin": [],
"enablerepo": [],
"exclude": [],
"install_repoquery": true,
"install_weak_deps": true,
"installroot": "/",
"list": null,
"lock_timeout": 30,
"name": [
"iptables-services"
],
"nobest": false,
"releasever": null,
"security": false,
"skip_broken": false,
"state": "latest",
"update_cache": true,
"update_only": false,
"validate_certs": true
}
},
"msg": "Nothing to do",
"rc": 0,
"results": []
}
но по факту такого сервиса нет, почему?
Grek 🇺🇦
Потому что имя пакета != имени сервиса
Егор
сервис должен быть iptables.service по идее - но его нет
Grek 🇺🇦
Ну,посмотри состав пакета и найди там имя сервиса, чтоб не играться в догадки
 Глеб
Grek 🇺🇦
А ещё может быть что пакет не для твоего дистра и в нем нет нужного сервиса
Anonymous
А ещё может быть что пакет не для твоего дистра и в нем нет нужного сервиса
и как он поставится тогда, если ставится через пакетный менеджер?
Егор
А ещё может быть что пакет не для твоего дистра и в нем нет нужного сервиса
а ну кажется да, похоже в 9 центосе его переименовали в iptables-nft-services
Grek 🇺🇦
и как он поставится тогда, если ставится через пакетный менеджер?
Что как поставится? И при чем тут через что ставится?
Надо смотреть что за репы подключены, что за пакет ставится, состав пакета...
Anonymous
а. понял о чем речь теперь
 Vladimir
Складывает файлы отвратительно, по всей системе валяются
в /etc/php-fpm.conf
потом еще в /etc/php-fpm.d/
Хотелось бы как - то всё скомпановано чтобы лежало.
Это вопросы к мантейнеру пакета или к разработчику, который так предлагает Но в целом такой подход имеет места быть.
Vadim
Подскажите плиз а как вы используете сторонние роли ? Как интегрируете в свой репо? как git submodule ? или как ?
 Alexander
Vadim
спасибо
Vladimir
Подскажите плиз а как вы используете сторонние роли ? Как интегрируете в свой репо? как git submodule ? или как ?
Зависит от роли. Так мы просто почти от моно репозитория и каждая роль отдельный проект. Чужая роль проверяется и если все ок, просто делается зеркало
Vadim
Зависит от роли. Так мы просто почти от моно репозитория и каждая роль отдельный проект. Чужая роль проверяется и если все ок, просто делается зеркало
Каждая роль в отдельном репозитории ?
Vadim
А как она потом в playbook подключается ?
Vladimir
у проекта есть инвентори , там лежат плее Запуск идет или через jenkins или через awx
Vladimir
Это позволяет сделать зеркало ролей и их переиспользовать в других проектах
Vladimir
при этом только те роли и плейбуки , которые реально нужны
Vladimir
+ у этой роли всегда есть автор, всегда видны изменения и всегда есть версионность роли
Vadim
у проекта есть инвентори , там лежат плее Запуск идет или через jenkins или через awx
но сами роли же подключаются в репо проекта через git submodule ?
Vladimir
нет
Vladimir
ты можешь указывать в jenkins и awx откуда что брать
Vladimir
когда создаешь шаблон запуска
Vladimir
и да Inventory так же отдельно лежит в проекте гита
Vadim
Те перед запуском плейбука условно делается git clone нужных ролей ?
 Vladislav
+ у этой роли всегда есть автор, всегда видны изменения и всегда есть версионность роли
Где версионность роли завезли?
Vladislav
Нет, меня интересует в папке ansible использовать роли разных версий
Vladimir
Нет, меня интересует в папке ansible использовать роли разных версий
у нас все в git лежит, чего и вам советую
Vladislav
Слишком накладно выделять на каждую роль свой репо
Vladislav
Сделайте коллекцию ролей в одном репо
Есть такое. Но пока непонятно, как держать два роли с одинаковым названием, но разной версии
 Иван
тут уже от задач нужно исходить почему они разные, для разных версий ОС или просто две разные версии, которые необходимо использовать. а так если уж в лоб решать то repo_v1 и repo_v2 две папки в одном репо
Макс
Долго в IDE настраивать каждый репо
автоматизируй !
ну и часто ли новые роли пишутся? Разовая работа по закидыванию 100500 реп, потом наслаждайся
Vladislav
Поэтому пока на управляющую ноду заливаем папку my_role@1.01
Vladimir
Поэтому пока на управляющую ноду заливаем папку my_role@1.01
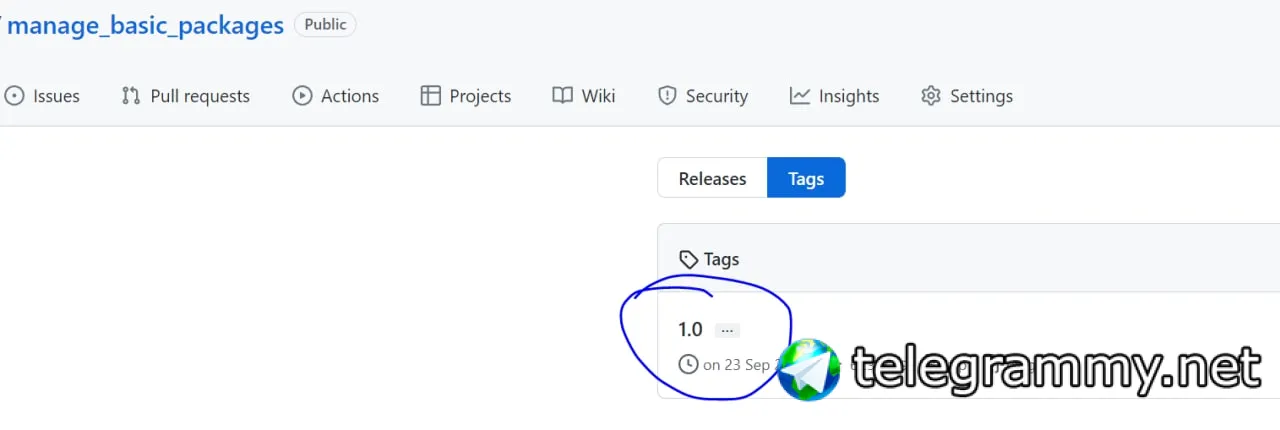
ну как выше написали, надо понять разницу Так в git можно указать какую версию использовать
Vladimir
 Vladimir
что вы там в тегах напишите, уже ваше дело
Vladimir
Можно две ветки сделать и использовать их разницу , но я такое не очень люблю
Vladimir
Слишком накладно выделять на каждую роль свой репо
мне больше накладно писать под проект новую роль или копировать роль в новый проект, особенно накладно при обновлении роли, ходить на каждый проект и ее обновлять .
Vladimir
если вы один , то в целом какие то практики и советы , бесполезны Вам всегда будет все удобно, а когда команда и больше чем 10-15 человек, то нужны стандарты и правила
𝓐𝓵͢͢͢𝓮𝔁
Может так? (Писал с телефона, может быть шакальное форматирование 😊)
- uri:
url: https://api.github.com/repos/sharkdp/bat/releases/latest
return_content: true
register: release_response
- get_pkg:
url: "{{ release_reponse.json.tarball_url }}"
dest: ./latest-release.tar.gz
Большое спасибо за пример!
Мне нужен конкретный бинарник, а не весь код(у которого есть уникальный тег), а там несколько ассетов и нет уникального тега, поэтому в итоге сделал хардкодом
- name: Get the bat release page content
uri:
url: https://api.github.com/repos/sharkdp/bat/releases/latest
return_content: true
register: latest_release
- name: Get the package
get_url:
url: "https://github.com/sharkdp/bat/releases/download/{{ latest_release.json.tag_name }}/bat-{{ latest_release.json.tag_name }}-x86_64-unknown-linux-musl.tar.gz"
dest: ./bat-{{ latest_release.json.tag_name }}-x86_64-unknown-linux-musl.tar.gz
 Yks
 Yks
 Yks
 𝓐𝓵͢͢͢𝓮𝔁
Большое спасибо за пример!
Мне нужен конкретный бинарник, а не весь код(у которого есть уникальный тег), а там несколько ассетов и нет уникального тега, поэтому в итоге сделал хардкодом
- name: Get the bat release page content
uri:
url: https://api.github.com/repos/sharkdp/bat/releases/latest
return_content: true
register: latest_release
- name: Get the package
get_url:
url: "https://github.com/sharkdp/bat/releases/download/{{ latest_release.json.tag_name }}/bat-{{ latest_release.json.tag_name }}-x86_64-unknown-linux-musl.tar.gz"
dest: ./bat-{{ latest_release.json.tag_name }}-x86_64-unknown-linux-musl.tar.gz
А подскажите, можно ли сохранять в register уже отфильтрованный результат?
Как-то неспортивно там хранить JSON портянку неизвестного размера
Denis
Ладно через фетч сделал. Но странная фигня.
Добрый день. подскажите, как сделали? У меня ошибка the remote file does not exist, not transferring, ignored использую libssh вместо paramiko
 Alexey
Добрый день. подскажите, как сделали? У меня ошибка the remote file does not exist, not transferring, ignored использую libssh вместо paramiko
/tool fetch upload=yes url="sftp://*FQDN*/sftp-user/{{inventory_hostname}}.rsc" user=sftp-user password=123456 src-path="{{inventory_hostname}}.rsc"
фетч жеж)
Denis
/tool fetch upload=yes url="sftp://*FQDN*/sftp-user/{{inventory_hostname}}.rsc" user=sftp-user password=123456 src-path="{{inventory_hostname}}.rsc"
фетч жеж)
Ясно. В обратную сторону. С микротика на сервер. Понял.
Я думал через ansible.builtin.fetch
Alexey
Ясно. В обратную сторону. С микротика на сервер. Понял.
Я думал через ansible.builtin.fetch
Да и в ту сторону так же
Denis
Да и в ту сторону так же
Мне бы с хоста, на котором ансибл, забирать по scp. Хост этот за NATом, так что с микротиков подключаться к нему невозможно.
До этого я использовал paramiko и ansible.builtin.net_get, но в последних версиях paramiko есть нерешенные проблемы, с чего всё собственно и началось. Вместо того, чтобы перейти на предыдущую версию, мне порекомендовали перейти с paramiko на libssh, что я и сделал. И теперь net_get не работает, так как поддерживает только paramiko.
Вот ищу другой вариант, как с хоста с ansible можно забирать по scp используя libssh или каким-то подобным образом.
Alexey
Мне бы с хоста, на котором ансибл, забирать по scp. Хост этот за NATом, так что с микротиков подключаться к нему невозможно.
До этого я использовал paramiko и ansible.builtin.net_get, но в последних версиях paramiko есть нерешенные проблемы, с чего всё собственно и началось. Вместо того, чтобы перейти на предыдущую версию, мне порекомендовали перейти с paramiko на libssh, что я и сделал. И теперь net_get не работает, так как поддерживает только paramiko.
Вот ищу другой вариант, как с хоста с ansible можно забирать по scp используя libssh или каким-то подобным образом.
Ну у меня не заработало. Я не нашел решение и решил не тратить время и костыли присобачил
Denis
Ну у меня не заработало. Я не нашел решение и решил не тратить время и костыли присобачил
еще немного поборюсь :)
а потом... возможно вернусь на paramiko на предыдущие версии. Там все работало как часы уже больше года.
 Alexander
Всем привет!
Подскажите, пожалуйста, как через Ansible притащить файл из сетевого диска Windows-машины в домене, на другую Windows машину, которая не в домене? Ansible подключается через локального пользователя. Доменные имя/пароля для доступа к сетевому диску есть. Можно ли для win_copy указать, что для доступа использовать другие креды?
Grek 🇺🇦
как вариант но я не уверен что модуль для вин_копи умеет с сетевых дисков копировать.
у меня немного другой кейс был - с контроллера скопировать на сетевую шару виндовую
Alexander
Там даже проблема вроде в самом win_mapped_drive
You cannot use this module to access a mapped drive in another Ansible task, drives mapped with this module are only accessible when logging in interactively with the user through the console or RDP.
Alexander
TASK [Create a mapped drive under Z] ******************************************************************************************************
changed: [terminal-c1a36d]
TASK [Copy] *******************************************************************************************************************************
fatal: [terminal-c1a36d]: FAILED! => {"changed": false, "dest": "C:\\", "msg": "Cannot copy src file: ‘Z:\\test as it does not exist", "src": «Z:\\test»}
Ну и в винде не видно, что создался этот диск, пока логаут/логин юзером не сделаешь. Вообще странное что-то делает он
 Timur
Константин
Доброе утро, все. Я недавно начал изучать ansible. И у меня появилась проблема. Требуется остановить процесс в ansible пока поднимается pod в kubernetes. Как можно это реализовать?
Про wait for читал, но не понимаю как можно прикрутить его в данной ситуации.
Макс
Доброе утро, все. Я недавно начал изучать ansible. И у меня появилась проблема. Требуется остановить процесс в ansible пока поднимается pod в kubernetes. Как можно это реализовать?
Про wait for читал, но не понимаю как можно прикрутить его в данной ситуации.
- name: wait 300 seconds for pods to be in Ready state
community.kubernetes.k8s_info:
kind: Pod
namespace: "{{ namespace }}"
context: "{{ context }}"
wait: true
wait_timeout: 300
wait_condition:
type: Ready
status: true
Вот так например
 Ilya
Доброе утро, все. Я недавно начал изучать ansible. И у меня появилась проблема. Требуется остановить процесс в ansible пока поднимается pod в kubernetes. Как можно это реализовать?
Про wait for читал, но не понимаю как можно прикрутить его в данной ситуации.
- name: vault - wait for pod Ready condition (initialized and unsealed)
kubernetes.core.k8s:
definition:
apiVersion: v1
kind: Pod
metadata:
name: "{{ vault_pod }}"
namespace: "{{ vault_namespace }}"
wait: yes
wait_condition:
type: Ready
status: True
wait_timeout: 1200
register: _vault_pod_condition
until: _vault_pod_condition is not failed
retries: 120
delay: 10
Until нужен, если под/неймспейс создается не ансиблом и на момент проверки его еще может не быть
 Anton
А что вы делаете с помощью ansible в kubernetes?
Константин
А что вы делаете с помощью ansible в kubernetes?
У меня следующая задача: требуется поднять в k3s cert-manager
Константин
А там проблемы с тем, что webhook не успевает подготовиться
Константин
И требуется, чтобы ansible остановился на маленький промежуток времени. До этого я использовал просто sleep 70, но мне сказали, что это не корректно, т.к иногда ему нужно чуть больше времени, или наоборот чуть меньше
Константин
Поэтому попросили поменять строчку со сном на проверку