 Nikolay


Причем у них на одном уровне мержится через жинжу и нет таких плясок, а на другом тупо берется как ини файл
 Vladimir
Я работаю вокруг чужого кода к сожалению
ну тогда поднимай вопросы . Забивать дальше костыли и делать говно - такое себе
Vladimir
в целом не кто не мешает делать свой инвентори и переиспользовать роли, если они нормально написаны , а не через левое плечо
Petrukhin
А кто то пробовал использовать 2 места опредедения inventory? Т.е. есть json в котором определены хосты и какие то переменны. И есть папка отдельная папка с group_vars. Как можно их соеденить, если json приходит в как строка
Макс
в group_vars не опретеляется инвентори, а только переменные
Vladimir
Не ну можно сотворить дичь, но я не буду подсказывать как это сделать .
Petrukhin
Не ну можно сотворить дичь, но я не буду подсказывать как это сделать .
как раз это и интересно
Petrukhin
рили. Нужна, как бы это странно не казалось, нужна дичь. Нормального способа я не нашел
Макс
Не ну можно сотворить дичь, но я не буду подсказывать как это сделать .
положить туда файлик инвенторя? )))
Petrukhin
положить туда файлик инвенторя? )))
я не могу положить файлик инвентори, он приходит снаружи
Vladimir
ну тогда видимо не прокатит Лучше попробовать описать задача и возможно кто то предложить относительно нормальное решение
Vladimir
только именно задача, а не решение того, как оно в голове сформировалось
Егор
почему может быть ситуация, что ансибл просто зависает на одной таске между хостами? на 1ом хосте успешно завершилась таска, а на другом даже не пытается соединение установить, просто ничего не происходит - запускаю в -vvvv
 Игорь
подскажите, каким образом ansible сбегает из venv при выполнении local_action?
 Sergey
подскажите, каким образом ansible сбегает из venv при выполнении local_action?
Запускает системный интерпретатор и не выставляет ему венвовые переменные окружения наверное
Егор
А что за таска?
запуск системд сервиса, но до нее даже не доходит - скорее всего какие-то неполадки в сети были, потом нормально стало отрабатывать
Александр
Ребята подскажите есть ли корректное решение задачи:
Выполняется команда apt update но она может с вероятностью 50/50 упасть с ошибкой т.к. существующий репозиторий может не ответить. В этом случае нужно его поменять и вновь её запустить.
Александр
Сейчас пока решаю задачу двумя разными плейбуками, но это ручное решение.
Александр
В хелпе ошибка может только либо игнорится либо ронять сразу все узлы, других опций я не нашел
 SS
Ребята подскажите есть ли корректное решение задачи:
Выполняется команда apt update но она может с вероятностью 50/50 упасть с ошибкой т.к. существующий репозиторий может не ответить. В этом случае нужно его поменять и вновь её запустить.
я за вами встану, интересно решение такой задачки посмотреть
 Alexey
Добрый день.
Вопрос по форти.
Делаю по офф доке
- name: Backup a virtual domain.
fortinet.fortios.fortios_monitor_fact:
selector: 'system_config_backup'
vdom: 'root'
access_token: "{{fortios_access_token}}"
params:
scope: 'global'
register: backupinfo
- name: Save the backup information.
copy:
content: '{{ backupinfo.meta.raw }}'
dest: './local.backup'
Вылетает ошибка
fatal: [forti-01]: FAILED! => {
"changed": false,
"invocation": {
"module_args": {
"access_token": "VALUE_SPECIFIED_IN_NO_LOG_PARAMETER",
"enable_log": null,
"filters": null,
"formatters": null,
"params": {
"scope": "global"
},
"selector": "system_config_backup",
"selectors": null,
"sorters": null,
"vdom": "root"
}
},
"meta": {
"action": "backup",
"build": 237,
"http_method": "GET",
"http_status": 403,
"name": "config",
"path": "system",
"serial": "FG100FTK20034386",
"status": "error",
"vdom": "root",
"version": "v7.0.3"
},
"msg": "Error in repo"
}
Что я мог потерять? Тестовый запрос статуса проходит.
 Vladislav 👻
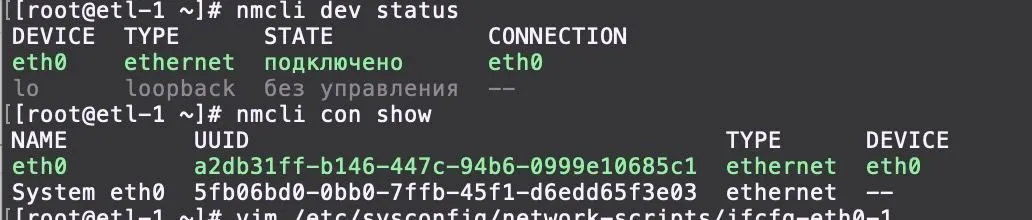
Подскажите, пытаюсь добавить search domain через NM, использую https://docs.ansible.com/ansible/2.9/modules/nmcli_module.html
Но тут на новых виртуалках в облаке заметил, что не работают старые скрипты и выглядит в системе это так
Vladislav 👻
 Vladislav 👻
Не пойму, почему образовался второй (который сейчас активный) профиль и почему не применяется в первый?
Grek 🇺🇦
NM гвн - он иногда живет своей жизнью
John Nunez has been banned! Reason: CAS ban.
 John Roe
John Nunez: user has been CAS banned
Vladislav 👻
Я знаю, но все равно нужно что-то делать. Раньше я просто прописывал
- name: "Add IPv4 DNS search domain"
nmcli:
conn_name: "{{ base__network_conn_name }}"
type: "{{ base__network_type_conn }}"
dns4_search: "{{ base__network_dns_search }}"
state: present
notify:
- restart NetworkManager
И делал рестарт сервиса и все было ок, а сейчас не работает и надо еще руками сделать nmcli conn up eth0
Vladislav 👻
Может кто знает, как можно через ansible сделать поднятие?
Vladislav 👻
Я знаю, но все равно нужно что-то делать. Раньше я просто прописывал
- name: "Add IPv4 DNS search domain"
nmcli:
conn_name: "{{ base__network_conn_name }}"
type: "{{ base__network_type_conn }}"
dns4_search: "{{ base__network_dns_search }}"
state: present
notify:
- restart NetworkManager
И делал рестарт сервиса и все было ок, а сейчас не работает и надо еще руками сделать nmcli conn up eth0
Так, разобрался, сделал conn_name: "System eth0", а не просто "eth0" и заработало
Suren
Hey lovely people!
We are providing All-in-One open source scripts for DevOps community
Scriptease.org is reliable, fast, and simple webpage for DevOps
Our All-in-One scripts will significantly decrease the time of installation of different services (as Zabbix, GitLab etc.)
You have an opportunity to complete repeatable tasks easier using our All-in-One scripts. If you are an experienced DevOps or Software Engineer, using our open source scripts you will be able to run, modify or adjust scripts based on your requirements and even more.
Furthermore, you can have your contribution and become part of Scriptease community.
To discover the benefits of Scriptease you can visit our GitHub page to explore our scripts and play around.
https://github.com/Scriptease-Automation
 Артем
Коллеги, привет!
Артем
Подскажите пожалуйста как выполнить через ансибл добавление нескольких строк в крон?
- name: Add workers to crontab
cron:
name: "Run backend binaries jobs"
minute: "*/1"
job: "{{item}}"
with_items:
- export CONFIG_PATH=/opt/taxmon/goapp/transformation_job.yml; /opt/taxmon/goapp/transformation_job > /opt/taxmon/goapp/transforma
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job attribute_notification > /opt/ta
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job calendar > /opt/taxmon/goapp/not
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job deadlines > /opt/taxmon/goapp/no
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job email_queue > /opt/taxmon/goapp/
tags:
- install
- config
Артем
в таком виде он лупом повторяет добавление но при этом затирая предидущие джобы
𝓐𝓵͢͢͢𝓮𝔁
Обычно задача решается иным способом в ансибле
Здравствуйте.
Увидел выше обсуждение про grep и то что его использование это не Ansible-way
Хотелось бы понять best practices
Как без греп можно было бы переписать вот этот пример по феншую?
- name: Get the latest bat release number
shell: curl --silent "https://api.github.com/repos/sharkdp/bat/releases/latest" | grep -Po '"tag_name"':' "\K.*?(?=")' warn=false
register: latest_release
- name: Get the package
get_url:
url="https://github.com/sharkdp/bat/releases/download/{{latest_release.stdout}}/bat-{{latest_release.stdout}}-x86_64-unknown-linux-musl.tar.gz"
dest="/tmp/bat-{{latest_release.stdout}}-x86_64-unknown-linux-musl.tar.gz"
Vladislav 👻
фиксировать версию
Vladislav 👻
видать еще не получали проблем
Vladislav 👻
Здравствуйте.
Увидел выше обсуждение про grep и то что его использование это не Ansible-way
Хотелось бы понять best practices
Как без греп можно было бы переписать вот этот пример по феншую?
- name: Get the latest bat release number
shell: curl --silent "https://api.github.com/repos/sharkdp/bat/releases/latest" | grep -Po '"tag_name"':' "\K.*?(?=")' warn=false
register: latest_release
- name: Get the package
get_url:
url="https://github.com/sharkdp/bat/releases/download/{{latest_release.stdout}}/bat-{{latest_release.stdout}}-x86_64-unknown-linux-musl.tar.gz"
dest="/tmp/bat-{{latest_release.stdout}}-x86_64-unknown-linux-musl.tar.gz"
У меня вообще все сложнее. Я фиксирую версию, лезу в свой артифактори, если там нет этой версии, проверяю на гитхабе и заливаю в артифактори. Потом ставлю с артифактори.
𝓐𝓵͢͢͢𝓮𝔁
видать еще не получали проблем
это стороннее приложение, и тут реально задача просто поставить самую последнюю версию, никаких подвохов и ньюансов
𝓐𝓵͢͢͢𝓮𝔁
слишком просто и скучно, извините за банальщину :)
 Timur
Если тупо надо с гитхаба вытащить данные, то лучше это делать через модуль uri тогда. Он отдает нативный json
Timur
Из которого ничего грепать не нужно, можно брать нужный объект по прямому ключу
𝓐𝓵͢͢͢𝓮𝔁
спасибо, посмотрю!
Lamobot
Подскажите пожалуйста как выполнить через ансибл добавление нескольких строк в крон?
- name: Add workers to crontab
cron:
name: "Run backend binaries jobs"
minute: "*/1"
job: "{{item}}"
with_items:
- export CONFIG_PATH=/opt/taxmon/goapp/transformation_job.yml; /opt/taxmon/goapp/transformation_job > /opt/taxmon/goapp/transforma
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job attribute_notification > /opt/ta
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job calendar > /opt/taxmon/goapp/not
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job deadlines > /opt/taxmon/goapp/no
- export CONFIG_PATH=/opt/taxmon/goapp/notifications_job.yml; /opt/taxmon/goapp/notifications_job email_queue > /opt/taxmon/goapp/
tags:
- install
- config
name нужно менять в каждой итерации.
- cron:
name: '{{ item["name"] }}'
minute: "*/1"
job: '{{ item["job"] }}'
with_items:
- name: 'name'
job: 'xxx'
- ...
Артем
Вот оно что! Спасибо за помощь!=)
Lamobot
Could you please explain how does this relate to Ansible at all?
Реклама баша почти как реклама сисек, заходит в любой чат :)
 Georgy
Здравствуйте.
Увидел выше обсуждение про grep и то что его использование это не Ansible-way
Хотелось бы понять best practices
Как без греп можно было бы переписать вот этот пример по феншую?
- name: Get the latest bat release number
shell: curl --silent "https://api.github.com/repos/sharkdp/bat/releases/latest" | grep -Po '"tag_name"':' "\K.*?(?=")' warn=false
register: latest_release
- name: Get the package
get_url:
url="https://github.com/sharkdp/bat/releases/download/{{latest_release.stdout}}/bat-{{latest_release.stdout}}-x86_64-unknown-linux-musl.tar.gz"
dest="/tmp/bat-{{latest_release.stdout}}-x86_64-unknown-linux-musl.tar.gz"
Может так? (Писал с телефона, может быть шакальное форматирование 😊)
- uri:
url: https://api.github.com/repos/sharkdp/bat/releases/latest
return_content: true
register: release_response
- get_pkg:
url: "{{ release_reponse.json.tarball_url }}"
dest: ./latest-release.tar.gz
svart
всем привет. есть следующий вопрос. имеется роль с молекулой. так было написано, что есть у нас отдельный плейбук (вне ролей, лежит в playbooks/. и который поддерживается другой командой и не может быть переделан в роль) с кучей тасков. нужно в молекуле вызвать этот плейбук. если его просто добавить через import_playbook/import_tasks в converge.yaml, то тест валится на импорте и ругается на "- hosts: all", что видится логичным. можно ли подпереть это хоть каким-нибудь костылем? спасибо
Maksimus Ulibikus
Всем привет.
Не могу нагуглить причину этой ошибки. Кто-нибудь может подсказать?
FAILED! => {"changed": false, "msg": "No RPM file matching '/home/rundeck/projects/admin/ansible_scripts/distributions/elastic/elasticsearch-7.16.3-x86_64.rpm' found on system", "rc": 127, "results": ["No RPM file matching '/home/rundeck/projects/admin/ansible_scripts/distributions/elastic/elasticsearch-7.16.3-x86_64.rpm' found on system"]}
 Егор
всем привет. есть следующий вопрос. имеется роль с молекулой. так было написано, что есть у нас отдельный плейбук (вне ролей, лежит в playbooks/. и который поддерживается другой командой и не может быть переделан в роль) с кучей тасков. нужно в молекуле вызвать этот плейбук. если его просто добавить через import_playbook/import_tasks в converge.yaml, то тест валится на импорте и ругается на "- hosts: all", что видится логичным. можно ли подпереть это хоть каким-нибудь костылем? спасибо
можешь конечно попробовать банально создать группу all:children
и туда все запихать, но звучит странно конечно
Егор
зайди на удаленный сервер и сделай какое-то либо взаимодействие с файлом, аля
touch home/rundeck/projects/admin/ansible_scripts/distributions/elastic/elasticsearch-7.16.3-x86_64.rpm
Егор
он либо коснется файла, либо нет, если нет, значит в пути где-то ошибка или файла не существует
Grek 🇺🇦
Вангую что файла там просто нет
Егор
а нет, если файла не будет он создаст пустой, точно
Grek 🇺🇦
На таргет системе есть этот рпм по этому пути?
Егор
тогда лучше ls home/rundeck/projects/admin/ansible_scripts/distributions/elastic/ | grep elasticsearch-7.16.3-x86_64.rpm
Maksimus Ulibikus
Да даже папки distributions как оказалось нет. Почему-то пейплайн гитлаба не создал папку, но это уже другая история
Егор
странный пайплайн конечно, который должен создавать папку, но это другая история, да
 Глеб
Всем привет. Никто не натыкался на ansible-role для установки НЕСКОЛЬКИХ версий php в систему?
Что - то типо чтобы потом дирректории выглядили след образом :
/etc/php/8.0/
/etc/php/8.1/
 Petr
напиши свои
 Fire
Глеб
Чем тебе remi репозитории не устраивают?
Складывает файлы отвратительно, по всей системе валяются
в /etc/php-fpm.conf
потом еще в /etc/php-fpm.d/
Хотелось бы как - то всё скомпановано чтобы лежало.
Fire
Егор
ну вроде нет...