Спасибо!
хм, а первый предложенный вариант более корректный, и для него не нужен until, даже если под и неймспейс не существуют. Обновлю-ка свою таску
 Ilya


 Макс
хм, а первый предложенный вариант более корректный, и для него не нужен until, даже если под и неймспейс не существуют. Обновлю-ка свою таску
Там свои заморочки есть, вроде. Что-то типа:
Если в момент проверки удалить под, то новый под поднимется с другим именем, а ансибл будет ждать ready удаленного пола и никогда не дождётся.
Вроде бы так, но могу ошибаться
Константин
Да так и есть
Константин
- name: wait 300 seconds for pods to be in Ready state
community.kubernetes.k8s_info:
kind: Pod
namespace: "{{ namespace }}"
context: "{{ context }}"
wait: true
wait_timeout: 300
wait_condition:
type: Ready
status: true
Вот так например
У меня ещё был вопрос, можно ли всё это реализовать в ванильном ansible. Просто если я правильно понимаю, то это не предустановленный модуль?
Макс
У меня ещё был вопрос, можно ли всё это реализовать в ванильном ansible. Просто если я правильно понимаю, то это не предустановленный модуль?
можно url использовать и ходить в API куба - но это уже совсем изврат
Константин
Ну да, я также подумал
Константин
Хорошо, спасибо за помощь ещё раз!)
QWERTY
Народ помогите решить проблему с трипл куотс. Как можно избежать ошибке.
Query:"""{example:{"test"}}""",
Пытаюсь ансиблом Икспаки деплоить.
 Sergey
QWERTY
А в чем ошибка?
{"error":{"root_cause":[{"type":"json_parse_exception","reason":"Unexpected character ('t' (code 116)): was expecting comma
to separate Object entries\n at [Source: (org.elasticsearch.common.io.stream.ByteBufferStreamInput); line: 1, column: 553]"}],"type":"json_parse_exception","reason":"Unexpected character ('t' (code 116)): was expecting comma to separate Object entries\n at [Source: (org.elasticsearch.common.io.stream.ByteBufferStreamInput); line: 1, column: 553]"},"status":400}
Sergey
{"error":{"root_cause":[{"type":"json_parse_exception","reason":"Unexpected character ('t' (code 116)): was expecting comma
to separate Object entries\n at [Source: (org.elasticsearch.common.io.stream.ByteBufferStreamInput); line: 1, column: 553]"}],"type":"json_parse_exception","reason":"Unexpected character ('t' (code 116)): was expecting comma to separate Object entries\n at [Source: (org.elasticsearch.common.io.stream.ByteBufferStreamInput); line: 1, column: 553]"},"status":400}
А покажи всю таску, а то я не понимаю, как ты хотел, чтобы это работало
QWERTY
Таск должен постить новые изменения для юзера
Sergey
Таск должен постить новые изменения для юзера
Ты таску и то место, где вот это пишешь, можешь показать?
Я все еще не понимаю, как ошибка парсера эластика связана с тройными кавычками ансибла
QWERTY
Ты таску и то место, где вот это пишешь, можешь показать?
Я все еще не понимаю, как ошибка парсера эластика связана с тройными кавычками ансибла
- name: shell role deploy
shell: "for i in ls | awk -F . '{print $1}'| grep app; do curl -XPOST https://"localhost:9200/role/$i -H \"Content-Type: application/json\" -d @~/$i.json; done"
with_items: "{{ lookup('file','/home/ansible/test.txt').splitlines() }} "
Sergey
Бля, какая жесть
Sergey
- name: shell role deploy
shell: "for i in ls | awk -F . '{print $1}'| grep app; do curl -XPOST https://"localhost:9200/role/$i -H \"Content-Type: application/json\" -d @~/$i.json; done"
with_items: "{{ lookup('file','/home/ansible/test.txt').splitlines() }} "
А тройные кавычки тут где должны быть?
Sergey
mojet est kakoy nibud skipper dlya jsona?
Структуры данных можно хранить в переменных ансибла
Например
vars:
foo:
bar: "bazz"
some:
- "list"
- "with"
- "strings"
А потом делать
"{{ foo | to_json }}"
Получив из ямла выше вполне валидную джейсоноую структуру
Проблема в том, что у тебя не ансибл, а башсибл. Прежде чем писать сложные роли, которые настраивают слоный софт, было бы неплохо узнать "а как правильно" работать с ансиблом
В качестве быстрого решения ты можешь поискать уже готовые роли по разворачиванию твои штук в эластике на гитхабе. Я не поверю в том, что там нет готовых
Sergey
- name: shell role deploy
shell: "for i in ls | awk -F . '{print $1}'| grep app; do curl -XPOST https://"localhost:9200/role/$i -H \"Content-Type: application/json\" -d @~/$i.json; done"
with_items: "{{ lookup('file','/home/ansible/test.txt').splitlines() }} "
Вот здесь у тебя в принципе не работает with_items
А если ты в курл подставишь через -d джейсоновую структуру, то курл упадет, потому что для баша, при вызове курла, джейсоновые кавычки нужно экранировать
Sergey
- name: shell role deploy
shell: "for i in ls | awk -F . '{print $1}'| grep app; do curl -XPOST https://"localhost:9200/role/$i -H \"Content-Type: application/json\" -d @~/$i.json; done"
with_items: "{{ lookup('file','/home/ansible/test.txt').splitlines() }} "
Для вот эой говны я бы лучше отдельный питоновый модуль сделал, если вообще не других вариантов, например подрезать готовую роль с гитхаба (что маловероятно, эти роли там наверняка есть)
Делать это шеллом — плохо. Хуже я даже не знаю что может быть
QWERTY
Для вот эой говны я бы лучше отдельный питоновый модуль сделал, если вообще не других вариантов, например подрезать готовую роль с гитхаба (что маловероятно, эти роли там наверняка есть)
Делать это шеллом — плохо. Хуже я даже не знаю что может быть
Так это один из вариантов хендлера. Спасибо за совет попробую
 Timur
- name: shell role deploy
shell: "for i in ls | awk -F . '{print $1}'| grep app; do curl -XPOST https://"localhost:9200/role/$i -H \"Content-Type: application/json\" -d @~/$i.json; done"
with_items: "{{ lookup('file','/home/ansible/test.txt').splitlines() }} "
Больший пиздец придумать трудно, на мой взгляд
Timur
Искал решение для дайнемиг ролл депоймент
Распишите в общем - какие шаги вы хотите сделать? Все это можно сделать в ансибле без подобного треша
QWERTY
Распишите в общем - какие шаги вы хотите сделать? Все это можно сделать в ансибле без подобного треша
 Alex
 Vladimir
- name: shell role deploy
shell: "for i in ls | awk -F . '{print $1}'| grep app; do curl -XPOST https://"localhost:9200/role/$i -H \"Content-Type: application/json\" -d @~/$i.json; done"
with_items: "{{ lookup('file','/home/ansible/test.txt').splitlines() }} "
Модуль uri вам в помощь и описать все не в файликах, а в переменных
 Илья
Всем доброго времени суток! подскажите пожалуйста, можно ли повысить права учетки при запуске playbook до root, если сама учетная запись не имеет root прав на удаленном хосте. пробовал become: yes, become_method: sudo, become_user: root, запрос пароля, но при выполнении playbook, ansible пишет что учетная запись не имеет root доступ
 Егор
Ну если его в руте нет, ты как собраться это делать?
Егор
Можно от рута добавить в судоюзерс, а потом выполнять уже от простого пользователя, но с судо доступом
Barbara has been banned! Reason: CAS ban.
 John Roe
Barbara: user has been CAS banned
Asd
Что за фигня?
- name: Upgrade pip
pip: name=pip state=latest
- name: Install pip3 packages
pip:
name:
- requests
- pyyaml
- jmespath
# - ansible
fatal: [g42-sh-1]: FAILED! => {"changed": false, "msg": "Unable to find any of pip3 to use. pip needs to be installed."}
```
```
Но при этом
which pip3
/usr/local/bin/pip3
 Denis 災 nobody
может name=pip3?
 Oleg
Что за фигня?
- name: Upgrade pip
pip: name=pip state=latest
- name: Install pip3 packages
pip:
name:
- requests
- pyyaml
- jmespath
# - ansible
fatal: [g42-sh-1]: FAILED! => {"changed": false, "msg": "Unable to find any of pip3 to use. pip needs to be installed."}
```
```
Но при этом
which pip3
/usr/local/bin/pip3
параметр executable https://docs.ansible.com/ansible/2.4/pip_module.html
Asd
параметр executable https://docs.ansible.com/ansible/2.4/pip_module.html
fatal: [g42-sh-1]: FAILED! => {
"changed": false,
"cmd": [
"/usr/local/bin/pip3",
"install",
"-U",
"pip3"
],
"invocation": {
"module_args": {
"chdir": null,
"editable": false,
"executable": "/usr/local/bin/pip3",
"extra_args": null,
"name": [
"pip3"
],
"requirements": null,
"state": "latest",
"umask": null,
"version": null,
"virtualenv": null,
"virtualenv_command": "virtualenv",
"virtualenv_python": null,
"virtualenv_site_packages": false
}
},
"msg": "\n:stderr: ERROR: Could not find a version that satisfies the requirement pip3 (from versions: none)\nERROR: No matching distribution found for pip3\n"
}
У меня центось 9 стрим
 McConfig
 Vladislav 👻
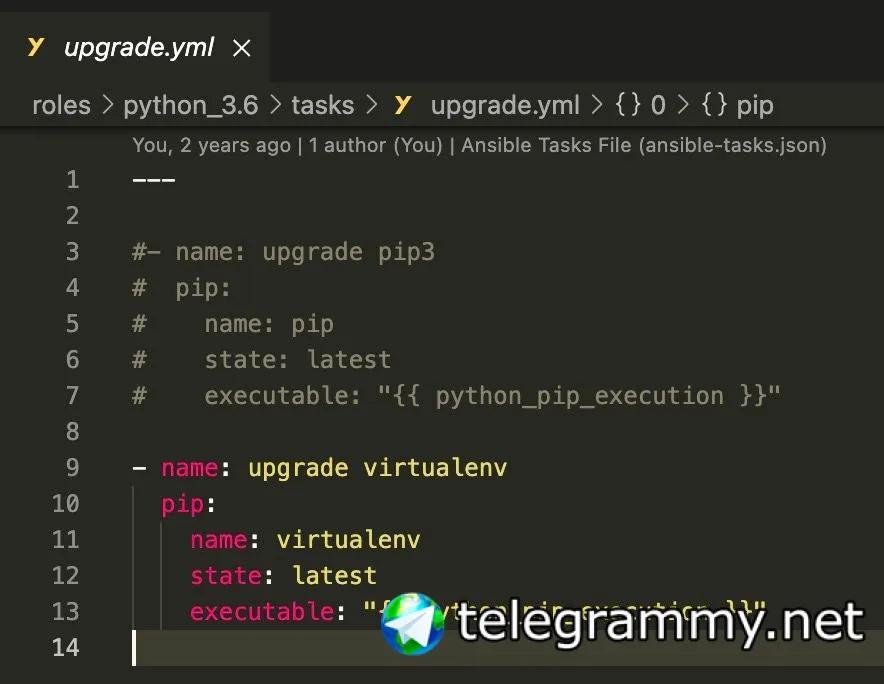
А, увидел, кажется нельзя пип грейдить основной, он из пакета ставится
Vladislav 👻
 Vladislav 👻
только для юзера можно
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
А, увидел, кажется нельзя пип грейдить основной, он из пакета ставится
да, но можно поменять интерпритёр
Vladislav 👻
Можно для юзера через ключ --user
 Yks
подскажите, пожалуйста, как протестировать молекулой роль по определенному тегу?
Yks
если добавляю в provisioner
env:
ANSIBLE_RUN_TAGS: client
то инстанс не создается молекулой (
Yks
хотя по документации так можно добавить тег
GithubReleases
ansible/ansible tagged: v2.11.10
Link: https://github.com/ansible/ansible/releases/tag/v2.11.10
Release notes:
New release v2.11.10
GithubReleases
ansible/ansible tagged: v2.12.4
Link: https://github.com/ansible/ansible/releases/tag/v2.12.4
Release notes:
New release v2.12.4
Maverick
Доброго времени суток, коллеги. Подскажите пожалуйста, с чего легче начать свой путь в ансибл? Может серии видео-уроков или книги, от которых оттолкнуться
Aleksandr
Доброго времени суток, коллеги. Подскажите пожалуйста, с чего легче начать свой путь в ансибл? Может серии видео-уроков или книги, от которых оттолкнуться
{ tool_name } best practicies —> google.com
Sergey
Sergey
Был отличный прикладной туториал по ансиблу, щас поищу
Sergey
Доброго времени суток, коллеги. Подскажите пожалуйста, с чего легче начать свой путь в ансибл? Может серии видео-уроков или книги, от которых оттолкнуться
https://github.com/turkenh/ansible-interactive-tutorial
Sergey
Ну и дальше писать роли, часов 20 хотя бы
Тогда сможешь делать относительно простые штуки и не набить сильно большие шишки
Sergey
Вместо книг и видеоуроков всяких от индусов используй официальную документацию (она хороша, чесслово) и смотри чужие роли на гитхабе
 Pavel
Привет, подскажите кто знает, есть ли какая-то краткая запись для ключей в словаре, если у них значения одинаковые, типа как хосты в инвентори
mydict: {
key1: 1,
key2: 1,
....
key20: 1,
type1: 'net',
type2: 'net",
...
type10: 'net'
}
Maverick
Вместо книг и видеоуроков всяких от индусов используй официальную документацию (она хороша, чесслово) и смотри чужие роли на гитхабе
Спасибо.... Просто сейчас роли особо не пол что писать. Хотя на ноуте попробую крутить что нибудь и писать
Pavel
записать как-то в виде
mydict: {
key[1:20]: 1,
type[1:10]: 'net',
}
Sergey
Привет, подскажите кто знает, есть ли какая-то краткая запись для ключей в словаре, если у них значения одинаковые, типа как хосты в инвентори
mydict: {
key1: 1,
key2: 1,
....
key20: 1,
type1: 'net',
type2: 'net",
...
type10: 'net'
}
Нет. Либо добавлять пары таской, либо генерить дикт перед запуском плейбука
Sergey
Спасибо.... Просто сейчас роли особо не пол что писать. Хотя на ноуте попробую крутить что нибудь и писать
А зачем тебе ансибл? Какие свои текущие задачи ты планируешь им решать?
Maverick
А зачем тебе ансибл? Какие свои текущие задачи ты планируешь им решать?
Развиваться... Изучать... Сменить место работы...
Егор
Господа, знает кто способы использовать ansible в связке с proxmox?
Maverick
Из текущих задач, разве что на астра Линукс можно что то придумать
Maverick
Господа, знает кто способы использовать ansible в связке с proxmox?
В группе прокса как то говорили есть обвязка к api или примеры
Егор
Мне-бы примеры, не то документация крайне тухлая если честно, а примеры пошли бы впрок, у меня есть пара накидок заброшенных, но и то это переделки других людей. И писались они под старую версию ansible, там немного расхождения идут
Maverick
Ты сейчас админишь линуксы руками?
Да... Я сейчас ну больше эникей. И код пишу и виртуализация и контейнеры и линуксы... В общем гос контора в провинции... Хотя тут перспективы попахивают долго не прожить. Но это уже другая история