 Vladimir


service больше для Supported init systems include BSD init, OpenRC, SysV, Solaris SMF, systemd, upstart.
Vladimir
те некое универсальное решение
 Константин
а, понял
Vladimir
но если тебе надо service то и там можно это сделать, создав новый service для своей службы с новыми параметрами
Константин
 Константин
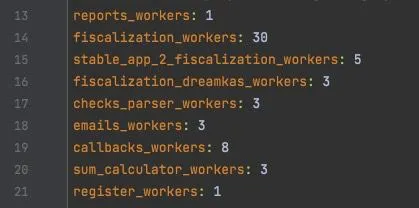
И как потом поменять количество запущенных воркеров? Стопать и убирать из автозагрузки все и заново создавать, как сейчас у меня реализовано?
Sergey
И как потом поменять количество запущенных воркеров? Стопать и убирать из автозагрузки все и заново создавать, как сейчас у меня реализовано?
Создай sysyemd service template на хосте, затем создавай сами сервисы. Ну а потом созданные добавь в группу и управляй как одним целым. В целом тут много подводных камней, но ты фактически пишешь оркестратор на Ansible. Лучше уж Nomad взять и не греть голову.
 Ilya
service больше для Supported init systems include BSD init, OpenRC, SysV, Solaris SMF, systemd, upstart.
там в следующем буллете буквально написано, что This module is a proxy for multiple more specific service manager modules (such as ansible.builtin.systemd and ansible.builtin.sysvinit). Также как package вместо apt или yum
 Okunev
Подскажите пожалуйста как можно сделать из такого списка:
domain1.com:
- 1.2.3.4
- 4.5.6.7
такой:
domain1.com:
- answer:
- 1.2.3.4
- answer:
- 4.5.6.7
изначально дано:
vars:
ipmap:
1.2.3.4:
- domain1.com
- domain2.com
- 4.5.6.7:
- domain1.com
binding: "{{ ipmap|invert_kv }}"
через invert_kv создаю всё необходимое, но есть нюанс
всё это буйство для существующего модуля днс ns1
который при наличии больше одного ип адреса желает
получить список из ответов со списком параметров один из которых ip
 Lambda
Здравствуйте! Подскажите новичку в ансибле, использовать это инструмент в связке с докером хорошая практика? Если нет, то что вместо докера нужно?
Alexander
Здравствуйте! Подскажите новичку в ансибле, использовать это инструмент в связке с докером хорошая практика? Если нет, то что вместо докера нужно?
Если запускать ансибл из докера, то да, если управлять докером, то можно, но лучше нет, если строить образы и собирать софт в докер, то то точно нет
 inqfen
Здравствуйте! Подскажите новичку в ансибле, использовать это инструмент в связке с докером хорошая практика? Если нет, то что вместо докера нужно?
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_container_module.html#ansible-collections-community-docker-docker-container-module
Lambda
Если запускать ансибл из докера, то да, если управлять докером, то можно, но лучше нет, если строить образы и собирать софт в докер, то то точно нет
насколько я понимаю, преимущество докера в том что он позволяет запускать проект на разных машинах в идентичном окружении. например у меня на ubuntu сервере и на локальном компьютере на арче одинаковая версия (Ver) mysql, но отличается Distrib и работа sql скриптов не идентичная. Если бы я запускал проект в докер контейнере было бы удобнее.
почему вы говорите нет?
inqfen
Ну или general коллекция, там тоже есть
Lambda
https://docs.ansible.com/ansible/latest/collections/community/docker/docker_container_module.html#ansible-collections-community-docker-docker-container-module
Спасибо, но вопрос был не про то как реализовать а про то является ли это правильным или есть более подходящее решение
Lambda
Просто хотелось бы знать как более опытные люди решают такую задачу и почему именно так
inqfen
деплоить контейнеры ансиблом - да
inqfen
Как раз вместо композа
inqfen
банально - сделай композ в котором описан
1. сервер фронта
2. два сервера бэка
3.сервер БД
(и это разные машины)
4. фронта стало 3 бэков стало 4
 шайтан калитка
банально - сделай композ в котором описан
1. сервер фронта
2. два сервера бэка
3.сервер БД
(и это разные машины)
4. фронта стало 3 бэков стало 4
Ладно, согласен, multi-host на компоузе держать больно)
inqfen
Ладно, согласен, multi-host на компоузе держать больно)
композ изначально сделан как дев инструмент и не больше
inqfen
еще там кроме мультихоста подводных камней хоть жопой жуй
Sergey
еще там кроме мультихоста подводных камней хоть жопой жуй
"...подводных камней хоть жопой жуй..." (C) - это win, такое точное описание задачи оркестрации я ещё не встречал
GithubReleases
ansible/ansible tagged: v2.12.3
Link: https://github.com/ansible/ansible/releases/tag/v2.12.3
Release notes:
New release v2.12.3
Petrukhin
спасибо
Lambda
В статье про передачу секретных ключей на сервер написано:
«Когда ваши данные переданы, Ansible может записать эти данные открытым способом в имеющуюся файловую систему. Это может произойти если не применяется pipelining»
Я так понял, достаточно установить ansible_ssh_pipelining в true чтобы секретные данные не сохранялись в файлы?
Okunev
Подскажите пожалуйста как можно в ансибл сделать из такого списка:
domain1.com:
- 1.2.3.4
- 4.5.6.7
такой:
domain1.com:
- answer:
- 1.2.3.4
- answer:
- 4.5.6.7
Lamobot
В статье про передачу секретных ключей на сервер написано:
«Когда ваши данные переданы, Ansible может записать эти данные открытым способом в имеющуюся файловую систему. Это может произойти если не применяется pipelining»
Я так понял, достаточно установить ansible_ssh_pipelining в true чтобы секретные данные не сохранялись в файлы?
Я тоже не понимаю чего написано в этом абзаце. Скажите чего хотите сделать.
Lamobot
Подскажите пожалуйста как можно в ансибл сделать из такого списка:
domain1.com:
- 1.2.3.4
- 4.5.6.7
такой:
domain1.com:
- answer:
- 1.2.3.4
- answer:
- 4.5.6.7
Тоже вопрос, для чего? Где потом будет использоваться структура из списка в списке и ещё в дикте?
Константин
 Zangar
Как называется open source self hosted решение Automation Hub?
KhSV
Всем привет!
Как организовать работу подключения через ssh к множеству серверов в слейве дженкинс?
Я знаю как это сделать через локальную машину:
- закинуть на клиенты публичный ключ
- в файле хоста прописать путь до приватного ключа
В дженкинсе хостом является слейв дженкинса, где выполняются все прописанные команды плейбуков. Прошу меня поправить, если я некорректно задал вопрос
 Sergey
Всем привет!
Как организовать работу подключения через ssh к множеству серверов в слейве дженкинс?
Я знаю как это сделать через локальную машину:
- закинуть на клиенты публичный ключ
- в файле хоста прописать путь до приватного ключа
В дженкинсе хостом является слейв дженкинса, где выполняются все прописанные команды плейбуков. Прошу меня поправить, если я некорректно задал вопрос
Хранить ключ в волте и первой джобой в пайплайне его забирать?
Sergey
Либо я не понял, в чем вопрос
KhSV
Интересная идея. А в путях в хосте, что указывать: ssh_key_path (не помню как параметр называется)
 AliKo
доброго дня. Поискал в поиске канала, не нашел что надо. есть модуль в ansible mysq.mysql_info.
task:
community.mysql.mysql_user:
login_user: root
login_password: 123321
loin_unix_socket:
filter: "users"
register: user_check
-debug:
msg: "{{ user_check.users }}"
Выводит простыню с следующими вложенностями host, user, параметры ющера
Как мне вывести чтобы только показывал хост июзер. То есть как соотнестиюзер к хосту без вывода простыни какие привилегии и настроек и всяких других параметров?
Или подскажите как из json вывода вывести нужную строку. Если вложенность в [], то вроде понятно что в дебаге надо указать индекс, а вот из вложенностей в {{}} ХЗ как=)
 Митхун
это про вообще js нотацию почитай
Lambda
Я тоже не понимаю чего написано в этом абзаце. Скажите чего хотите сделать.
Есть такое понятие как "секреты", это логин и пароль к субд, ключи api, ключи шифрования и т.п. Хранить секреты открытым текстом в конфигах на сервере небезопасно, так как злоумышленник получивший права на чтение файлов сможет эти секреты получить. Можно повысить безопасность если хранить секреты вне сервера и передавать их на сервер при запуске чтобы они хранились в ОЗУ и нигде на диск не записывались. Конечно же, их можно вытащить из ОЗУ, но это уже сложнее чем написать cat conf*
Каким образом можно безопасно передать секреты (или, если этот термин непривычен, читайте "переменные") от ансибл серверному приложению напрямую без сохранения их в файл на сервере?
 Andrey
Есть такое понятие как "секреты", это логин и пароль к субд, ключи api, ключи шифрования и т.п. Хранить секреты открытым текстом в конфигах на сервере небезопасно, так как злоумышленник получивший права на чтение файлов сможет эти секреты получить. Можно повысить безопасность если хранить секреты вне сервера и передавать их на сервер при запуске чтобы они хранились в ОЗУ и нигде на диск не записывались. Конечно же, их можно вытащить из ОЗУ, но это уже сложнее чем написать cat conf*
Каким образом можно безопасно передать секреты (или, если этот термин непривычен, читайте "переменные") от ансибл серверному приложению напрямую без сохранения их в файл на сервере?
это не задача ansible. используйте hashicorp vault и научите ваше по с ним работать.
Lambda
это не задача ansible. используйте hashicorp vault и научите ваше по с ним работать.
Похоже, вы не слышали про ansible vault
Andrey
Похоже, вы не слышали про ansible vault
похоже что вы задали вопрос который я неверно трактовал.
Lambda
похоже что вы задали вопрос который я неверно трактовал.
Да. Меня в данном контексте не волнует как хранить секреты, есть разные сервисы для этого. Вопрос в том можно ли это секреты передать при деплое.
Обычное использование хашикорп предполагает что после того как я введу мастер ключ на сервере хранилище разблокируется и сервер сможет уже обращаться к хранилищу без каких-то ограничений, что небезопасно.
Я же задумал сделать сервер который не имеет доступа к хранилищу. Админ по своей инициативе передаёт ключи серверу. Сам сервер не может их забрать
T
Да. Меня в данном контексте не волнует как хранить секреты, есть разные сервисы для этого. Вопрос в том можно ли это секреты передать при деплое.
Обычное использование хашикорп предполагает что после того как я введу мастер ключ на сервере хранилище разблокируется и сервер сможет уже обращаться к хранилищу без каких-то ограничений, что небезопасно.
Я же задумал сделать сервер который не имеет доступа к хранилищу. Админ по своей инициативе передаёт ключи серверу. Сам сервер не может их забрать
почему это без ограничений? У волта есть политики. Более того, если смотреть на всякие операторы итп вещи, то там необходимые тебе секреты вообще передаются в аннотациях к приложению и загружаются инит-контейнером
Lambda
 Alexander
Есть такое понятие как "секреты", это логин и пароль к субд, ключи api, ключи шифрования и т.п. Хранить секреты открытым текстом в конфигах на сервере небезопасно, так как злоумышленник получивший права на чтение файлов сможет эти секреты получить. Можно повысить безопасность если хранить секреты вне сервера и передавать их на сервер при запуске чтобы они хранились в ОЗУ и нигде на диск не записывались. Конечно же, их можно вытащить из ОЗУ, но это уже сложнее чем написать cat conf*
Каким образом можно безопасно передать секреты (или, если этот термин непривычен, читайте "переменные") от ансибл серверному приложению напрямую без сохранения их в файл на сервере?
Не сильно-то это и сложно gcore и strings прекрасно позволяют читать из памяти все строки без больших усилий
Lambda
Lambda
Я понимаю, что вытащить секреты из ОЗУ можно, но это явно требует больше квалификации и прав чем чтение из текстового конфига, так что немного безопасность повышается
Lambda
Или я не прав?
Alexander
Я понимаю, что вытащить секреты из ОЗУ можно, но это явно требует больше квалификации и прав чем чтение из текстового конфига, так что немного безопасность повышается
По-моему, модель угроз изначально слишком параноидальная. И выведена она из маркетинга hashicorp vault про то, что хранить секреты в файле небезопасно, а вот давать читать по сети любому локальному пользователю ищ центрального хранилища с токеном из того же самого файла - это ууу как секурно.
Alexander
И что вы предлагаете?
Ммм... не обижайтесь, но предлагаю "не страдать фигней" и поправить модель угроз :)
Lambda
Ммм... не обижайтесь, но предлагаю "не страдать фигней" и поправить модель угроз :)
Как именно следует решить задачу хранения секретов?
M
Ну что коллеги https://releases.hashicorp.com/ - доигрались получается
Alexander
Как именно следует решить задачу хранения секретов?
В файлах на диске с правильными пермишеннами или в hashicorp vault с хорошими acl
Lambda
В файлах на диске с правильными пермишеннами или в hashicorp vault с хорошими acl
То-есть прямо на сервере приложения?
Lambda
Так, похоже мнения разделились
M
hashicorp забанили россию
M
https://releases.hashicorp.com/
M
зайди
 Alexandr
Но сам дистр качается и сайт работает
Vitaly
В РБ то-же забанили…
Lambda
Если это правда, то это ещё одно доказательство что доверять сторонним сервисам не нужно
Vitaly
curl https://releases.hashicorp.com/
<title>405 Not allowed</title>
 Bronislav
https://github.com/hashicorp/terraform/releases/tag/v1.1.6
Petrukhin
Если это правда, то это ещё одно доказательство что доверять сторонним сервисам не нужно
ну да ну да, они просто так решили нас везде забанить
Alexei
 Maksim