а где такое показывают?
в рф\рб
 Petrukhin


 Maksim
я про сам сайтик)
Maksim
спасибо)
Alexander
HashiCorp Это еще Консул и Вольт, немало годного софта
 Artem
 Отделение Bereke Bank
Ниче скоро запилите какое нибудь КБ и софт
1) сундук
2) ефрейтор
3) землепашец
И все это обязательно с каким нибудь ГОСТ БЛДЬ.много.цифр
Alexander
@astupak ты в какой стране живешь ?
Alexander
@astupak Ну тогда откуда вопросы ? Это не Страна залочила, а фирма не хочет, чтобы ктото из страны ее софтом за бесплатно пользовался
kaidxen
всем привет) подскажите плз как обернуть следующее выражение, что бы jinja не отреагировал, а доставил просто как строку.
"tag": {{.Name}}{{.ID}}
kaidxen
ругается на точки, слеш добавлял
 Николай
"tag": !unsafe '{{.Name}}{{.ID}}'
kaidxen
спасибо)
Николай
Чуть поправил
Николай
Ээ. Стой. Это ж не плейбук, а шаблон, да?
Николай
тогда
{% raw %}
"tag": {{.Name}}{{.ID}}
{% endraw %}
kaidxen
да шаблон jinja
Николай
Но если такой фигни в файле много -- надо рассмотреть возможность прочтения документации на предмет variable_start_string/variable_end_string
kaidxen
Но если такой фигни в файле много -- надо рассмотреть возможность прочтения документации на предмет variable_start_string/variable_end_string
нет один раз пока встретилось) но за ссылку спасибо) изучу
 Lambda
И всё таки, я подумал, использование хранилища секретов повышает безопасность по ряду причин:
1. так как секрет не хранится на диске, исключена утечка через бекапы и через физический доступ к жёсткому диску
2. ПО для сканирования ОЗУ требует рута, таким образом если злоумышленник получил доступ к той учётной записи из под которой запускается приложение, он может прочесть конфиг но не сможет прочесть секрет из ОЗУ
3. анализ дампа памяти требует большей квалификации чем чтение текстового файла
4. хранилища секретов могут создавать динамические секреты которые переодически меняются, таким образом даже если злоумышленник похитит секрет он не сможет им воспользоватся если не сделает это сразу
5. насколько помню в хашикорпе ещё можно отследить кто получает доступ к секретам. точно не помню как там это реализовано, но смысл в том что можно найти через кого произошла утечка и принять меры
Использование хранилища создаёт дополнительный слой защиты но не создаёт новых дыр, следовательно, использование этого подхода повышает безопасность а значит лучше использовать его.
Ваше мнение?
Vitaly
Ну так так и есть, разве могут быть возражения?
 Максим
И всё таки, я подумал, использование хранилища секретов повышает безопасность по ряду причин:
1. так как секрет не хранится на диске, исключена утечка через бекапы и через физический доступ к жёсткому диску
2. ПО для сканирования ОЗУ требует рута, таким образом если злоумышленник получил доступ к той учётной записи из под которой запускается приложение, он может прочесть конфиг но не сможет прочесть секрет из ОЗУ
3. анализ дампа памяти требует большей квалификации чем чтение текстового файла
4. хранилища секретов могут создавать динамические секреты которые переодически меняются, таким образом даже если злоумышленник похитит секрет он не сможет им воспользоватся если не сделает это сразу
5. насколько помню в хашикорпе ещё можно отследить кто получает доступ к секретам. точно не помню как там это реализовано, но смысл в том что можно найти через кого произошла утечка и принять меры
Использование хранилища создаёт дополнительный слой защиты но не создаёт новых дыр, следовательно, использование этого подхода повышает безопасность а значит лучше использовать его.
Ваше мнение?
1. так как секрет не хранится на диске, исключена утечка через бекапы и через физический доступ к жёсткому диску
ну хз, сам-то Vault хранит секреты на диске
Lambda
По-моему, модель угроз изначально слишком параноидальная. И выведена она из маркетинга hashicorp vault про то, что хранить секреты в файле небезопасно, а вот давать читать по сети любому локальному пользователю ищ центрального хранилища с токеном из того же самого файла - это ууу как секурно.
Ну вот этот господин вроде бы отрицает
Lambda
1. так как секрет не хранится на диске, исключена утечка через бекапы и через физический доступ к жёсткому диску
ну хз, сам-то Vault хранит секреты на диске
Но на другой машине. Изоляция. Да и к тому же они ещё и зашифрованы
 Глеб
Коллеги, подскажите кто какую роль использует для haproxy
centos+ debian v2.0 +?
Заранее благодарю за ответ!
 Pit
Коллеги, подскажите кто какую роль использует для haproxy
centos+ debian v2.0 +?
Заранее благодарю за ответ!
https://github.com/Oefenweb/ansible-haproxy
Глеб
https://github.com/Oefenweb/ansible-haproxy
Set up (the latest version of) HAProxy in Ubuntu systems.
Pit
не помню что там с центой, правда
Глеб
вот...
окей...
Pit
Set up (the latest version of) HAProxy in Ubuntu systems.
ну там главное шаблонизированный до конца конфиг. установку пакетов на центу прикрутить недолго
Qtozdec
Подскажите, где указывать пароль, если мне нужен рут доступ для connection: local?
 Lultala
Парни всем привет.
Подскажите пожалуйста. Мне нужно скопировать содержимое каталога с удаленного сервера на локальный, пробую через fetch но он только с указанием имени файла может, куда посмотреть чтобы именно содержимое каталога забирать?
 Митхун
Подскажите, где указывать пароль, если мне нужен рут доступ для connection: local?
ansible_user/ansible_password например. или через переменные например. или через sudo/become например
Lultala
scp?
ну там же вроде scp будет вызываться через command/shell или есть полноценный модуль ансибла?
KhSV
Григорий
Никто не подскажет, почему плейбук виснет на [Gathering Facts] -vvv ничего особо не выдает, только что ssh установлен. (ESTABLISH SSH CONNECTION FOR USER: ansible)
Григорий
на другой тачке он норм работает
Vitaly
Никто не подскажет, почему плейбук виснет на [Gathering Facts] -vvv ничего особо не выдает, только что ssh установлен. (ESTABLISH SSH CONNECTION FOR USER: ansible)
а по ssh заходишь руками под этим же юзером?
 Ilya
Никто не подскажет, почему плейбук виснет на [Gathering Facts] -vvv ничего особо не выдает, только что ssh установлен. (ESTABLISH SSH CONNECTION FOR USER: ansible)
Подвисания бывают по причине DNS резолва в конфиге sshd. Рекомендую посмотреть там для начала. UseDNS no.
Но это десятки секунд, не так, чтобы совсем уж не отвечало.
Григорий
Подвисания бывают по причине DNS резолва в конфиге sshd. Рекомендую посмотреть там для начала. UseDNS no.
Но это десятки секунд, не так, чтобы совсем уж не отвечало.
пайлпайн 15 минут висел, но посмотрю в сторону днс
Григорий
спасибо
Ilya
так, может у пайплайна, таки, нет доступа на ssh ?
Григорий
ну, пайплайн просто плейбук вызывает
Ilya
ну понятно, но он же не на твоей машине его вызывает, а с какого-то раннера, или чайлда, или кто там ещё...
Может с этого хоста tcp/22 закрыт?
Григорий
Та не, я прям зашёл на тачку дженкинса и с него по ssh зашёл
Ilya
а..
Ilya
А слейвов в дженкинсе нету, на которых пайплайны крутятся. Наверное..
Григорий
Слейвы есть, но не для этого лейбла
Ilya
загадка 🙂
Ilya
Руками плейбук прогоняется на этой машине?
Может, с питоном, что не так?
Бывает ещё, если в облаке делаешь, ssh долго поднимается из-за всяких там unattended updates при первом старте, а потом спокойно заходшь юзером...
Ilya
Модераторам респект, что убираете этот политический спам. Спасибо.
Митхун
у меня был похожий подземный стук когда по каким-то причинам для отдельных хостов ансибл не ансиблить
я всяко прыгал, причин не нашел
спасло в конфиге
[ssh_connection]
pipelining = True
scp_if_ssh = True
usetty = False
Глеб
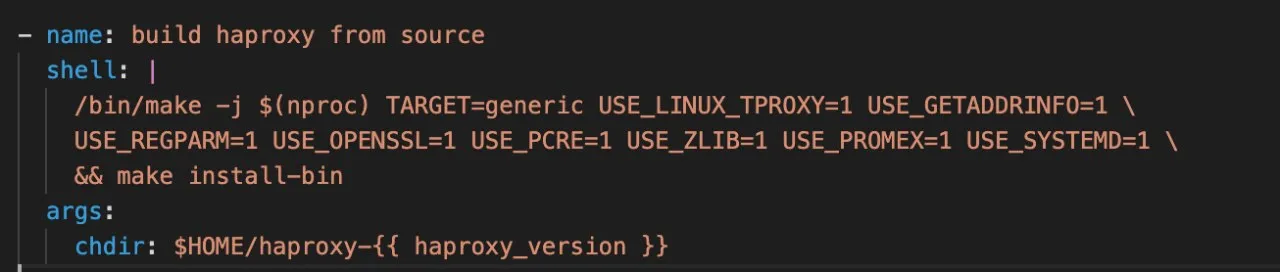
Коллеги, подскажите как будет правильно завернуть эту команду?
make TARGET=linux-glibc
Глеб
Всё таки шеллом, благодарю!
 Sanyok
Но на идеальный вариант не претендую, мб есть модуль какой
 Zangar
Все пропустил, а зачем с исходников собирать?
Sanyok
Я просто сейчас сам делаю
Sanyok
Чтобы модуль прома заработал
Глеб
Все пропустил, а зачем с исходников собирать?
я хапрокси собираю таким образом, потому что в пакетах старьё
Zangar
А может просто билд сервер держать и хранить пакеты?
 inqfen
 Timur
Глеб
Подскажите, надо выполнить make install в директории ~/haproxy-2.0.7, верно ли?
- name: Install
make:
chdir: ~/haproxy-2.0.7
target: install
become: yes
Ilya
Действительно, такой модуль есть :)))
Ну, просто, если есть CI, то почему бы не класть оттуда deb/rpm пакет в repo. В том же gitlab CI, можно просто скачивать полученный артефакт, ничего дополнительного не нужно. Ансибл, он немного не для сборки. Вроде..
Григорий
Кто-то может подсказать как с этим бороться?
some files/attrs were not transferred (see previous errors) (code 23) at main.c(1207)
- name: Copy Remote-To-Remote
synchronize:
src: "{{ path_source }}"
dest: /mbtiles
delegate_to: mbtile
права на каталог 777 откуда берётся файл. Я уже всю голову сломал почему не работает
Григорий
я просто видимо в упор не могу понять как sync работает, его же модуль вызывает
antikuz
Так, а проблемы в атрибутах вы не рассматриваете?
antikuz
Их нет?
Григорий
это первые символы в строке? нет, там только права идут
antikuz
Вообще в аргумент вызова rsync -v добавить надо, подробнее ошибку глянуть
Глеб
Реально ли с playbook'a передавать переменные в таск?
 Vladislav 👻
Stanislav СтасХЦ
@tgadiev сюда точно можно политоту тащить?