эээ
друзья, а я как-то могу в рамках борьбы за красоту сказать ансиблу чтобы он рапортовал настоящий хост для таска? который connection local?
То есть неясно на каком хосте ансибл находится???
 Lamobot


 Митхун
?? почему
ясно
Lamobot
Тогда зачем рапортовать известный хост?
В крайнем случае через hostname или getent доставайте.
Митхун
ок, давайте поясню
при connection: local задача выполняется на том хосте, который запустил плейбук
в логе при этом показывается тот хост, который из hosts:
TASK [#0102 nginx/tls/ca: 01 - LOCAL check for existing CA.] *********************************************************************
ok: [ctzn02.tz.int]
это вот выполняется _не_ на ctzn02
 inqfen
все просто, для выполнения корректных действий сохраняются переменные хоста который в инвентори
inqfen
собственно как и копирование темплейта например
Митхун
я понимаю что много разных костылей есть
вопрос собсно в "какой их них нынче самый модный" если таковые есть вообще
или все забивают (что тоже резонно, в принципе)
inqfen
темплейтинг произойдет на контроллере, но если вставишь туда хостнейм то будет хостнейм из инвентори и это так и должно быть
inqfen
я понимаю что много разных костылей есть
вопрос собсно в "какой их них нынче самый модный" если таковые есть вообще
или все забивают (что тоже резонно, в принципе)
использовать hosts: localhost вместо connection: local - второй вариант специально сохраняет переменные хоста их инвентаря
Митхун
мне в рамках одного плейбука требуется работать с разными хостами (группами хостов)
inqfen
иначе при запуске на 10 хостов в разных группах например - все 10 тасков будут одинаковы, потому что переменные подтянутся для localhost
inqfen
мне в рамках одного плейбука требуется работать с разными хостами (группами хостов)
и вот именно поэтому connection: local сохраняет переменные)
inqfen
а хостнейм - тоже переменная
Митхун
эээ
это ответ на какой-то другой вопрос )
Митхун
повторюсь - это (ну для меня) скорее рюшечки
и, собсно, забить - тоже решение, которое меня устроит
просто я подозреваю я не первый сталкиваюсь с задачей типа
"часть задач выполняется не где-то там а тут вот, как бы нам их отдельно показать"
Митхун
и собсно спрашиваю - как такое правильно решать
inqfen
в общем логика такая - если у тебя 3 хоста например, то будет
TASK [#0102 nginx/tls/ca: 01 - LOCAL check for existing CA.] *********************************************************************
ok: [ctzn01.tz.int]
TASK [#0102 nginx/tls/ca: 01 - LOCAL check for existing CA.] *********************************************************************
ok: [ctzn02.tz.int]
TASK [#0102 nginx/tls/ca: 01 - LOCAL check for existing CA.] *********************************************************************
ok: [ctzn03.tz.int]
и если у меня упадет что-то на хосте - мне не важно что оно упало local
inqfen
мне важно для какого из хостов упало
inqfen
потому что оттуда тянутся переменные, банально у меня проверка что есть {{ hostname }}.crt
Митхун
эээ
там стоит once и это certificate atuthority
Митхун
ну т.е. я его создаю _один_ раз для всей этой вот кодлы
Митхун
это конкретно твоя частность)
ну да
но у меня есть стойкое подозрение что я не один такой ушлый умный странный
inqfen
ну т.е. я его создаю _один_ раз для всей этой вот кодлы
значит у тебя должно быть
hosts: somegroup
tasks:
task1:
task2:
hosts: localhost
tasks:
check_ca
hosts: somegroup
tasks:
task3:
task4:
inqfen
потому что с run_once и connection: local у тебя получается то же самое, только ты сохраняешь переменные хоста
inqfen
а его хостнейм - тоже переменная
Митхун
значит у тебя должно быть
hosts: somegroup
tasks:
task1:
task2:
hosts: localhost
tasks:
check_ca
hosts: somegroup
tasks:
task3:
task4:
хм
а я могу блок объявленных переменных общий для этого вот всего иметь?
inqfen
ну группа all дефолтная
inqfen
в нее входит вообще все
Митхун
а его хостнейм - тоже переменная
ну ты мне опять объясняешь почему он показывает так как он показывает
это я понимаю (ну я надеюсь :)
inqfen
локлхост тоже
inqfen
ну ты мне опять объясняешь почему он показывает так как он показывает
это я понимаю (ну я надеюсь :)
я тебе логику объясняю - что ты запустил так ДЛЯ ХОСТА, но с переопределением подключения, поэтому ты его и видишь
inqfen
и как раз так и должно быть и если было бы не так - было бы печально
Митхун
я тебе логику объясняю - что ты запустил так ДЛЯ ХОСТА, но с переопределением подключения, поэтому ты его и видишь
ну да. я и говорю - я понимаю почему так
inqfen
ну да. я и говорю - я понимаю почему так
ну вот, если ты хочешь чтобы твой контроллер отображался как твой контроллер - для него таск и запусти как я выше пример привел
Митхун
значит у тебя должно быть
hosts: somegroup
tasks:
task1:
task2:
hosts: localhost
tasks:
check_ca
hosts: somegroup
tasks:
task3:
task4:
так вот я еще не пробовал (и не видел в примерах)
Митхун
спасибо, буду копать
inqfen
тебя же никто не заставляет директиву hosts прописывать один раз для всего плейбука
Митхун
тебя же никто не заставляет директиву hosts прописывать один раз для всего плейбука
ну во всех примерах это именно так вот
Митхун
тебя же никто не заставляет директиву hosts прописывать один раз для всего плейбука
ежле не заставляют - есть где развернуться же!
inqfen
ну во всех примерах это именно так вот
Это примеры как раз если тебе какую-то операцию для каждого хоста нужно выполнить локально на контроллере, а с твоим run_once это костыльно объявленный hosts: localhost для таска
 John Roe
* Митхун Чакраборти не то чтобы завопил но так, сдержанно кивнул
Дивопсина сутулая породистая
Доброго времени суток!
Не могу сообразить как правильно реализовать такой вот плейбук. Пишу плейбук подобного вида ( потом оберну в command)
- name: Register runner
debug:
msg: gitlab-runner register
--non-interactive
--url {{git_url}}
--description {{ item[0].project }}_{{ item[1] }}_builder_{{ item[2] }}
--tag-list {{ item[0].project }}, {{ item[1] }}, {{ item[2] }}, builder
with_nested:
- "{{ projects }}"
- "{{ type }}"
- "{{ environments }}"
В переменные я положил вот такие данные.
---
git_url: 'https://gitlab.company.com'
projects:
- project: project_name1
token: 'token_1'
- project: project_name2
token: 'token_1'
environments:
- production
- qa
- dev
type:
- backend
- static
executors:
- shell
- docker
Если я добавляю в список "{{ executors }}" то после его выполнения у меня происходит задвоение, вывода строк. Из всего этого вытекает 2 вопроса: как избавиться от задвоения? Как вкорячить условие если executor ==docker то вставлять еще одну строчку с image? Заранее благодарю.
inqfen
Я бы сделал проще и просто бы регал раннер с уже сгенеренным конфигом
Дивопсина сутулая породистая
Я бы сделал проще и просто бы регал раннер с уже сгенеренным конфигом
Спасибо! Я пока закостылил по другому, разнес раннеры на 2 реги, а вот по поводу конфига я не подумал! Спасибо большое!
inqfen
И да, у одного раннера один экзекутор
Дивопсина сутулая породистая
Я бы сделал проще и просто бы регал раннер с уже сгенеренным конфигом
Но в таком случае нельзя теги задать я понимаю.
inqfen
https://docs.gitlab.com/runner/register/#runners-configuration-template-file
inqfen
При регистрации он в общий config.toml это все докинет
Дивопсина сутулая породистая
Спасибо!
Div
GitHub - lean-delivery/ansible-role-gitlab-runner: Ansible Role - GitLab Runner
https://github.com/lean-delivery/ansible-role-gitlab-runner
Div
Я этим примером вдохновлялся, когда раннер пилил
Div
Спасибо Тимуру
Alexandr
Всем привет. Подскажите пожалуйста, если я хочу запустить playbook без пароля, но при этом я не хочу давать учеткам NOPASSWD, все равно придется хранить пароль в открытом виде? Через файл же можно обойти Become ввод пароля?
 Anton
Всем привет. Подскажите пожалуйста, если я хочу запустить playbook без пароля, но при этом я не хочу давать учеткам NOPASSWD, все равно придется хранить пароль в открытом виде? Через файл же можно обойти Become ввод пароля?
Пароль можно задать в конфигурационном файле, в файле инвентаря, в групповых переменных, в окружении операционной системы если это поддерживает исполняемый бинарниками клиента подключения к ssh (не все поддерживают).
Become метод изменения пользователя под которым выполняется задача на уже подключённом хосте, т.е. аналог su или sudo.
Пароль можно зашифровать или использовать хранилища паролей. Использовать авторизацию по ключу вместо авторизации по паролю.
 Pit
Всем привет. Подскажите пожалуйста, если я хочу запустить playbook без пароля, но при этом я не хочу давать учеткам NOPASSWD, все равно придется хранить пароль в открытом виде? Через файл же можно обойти Become ввод пароля?
К запуску плейбука -e "become_password=password"
Alexandr
Всем спасибо
Константин
 Константин
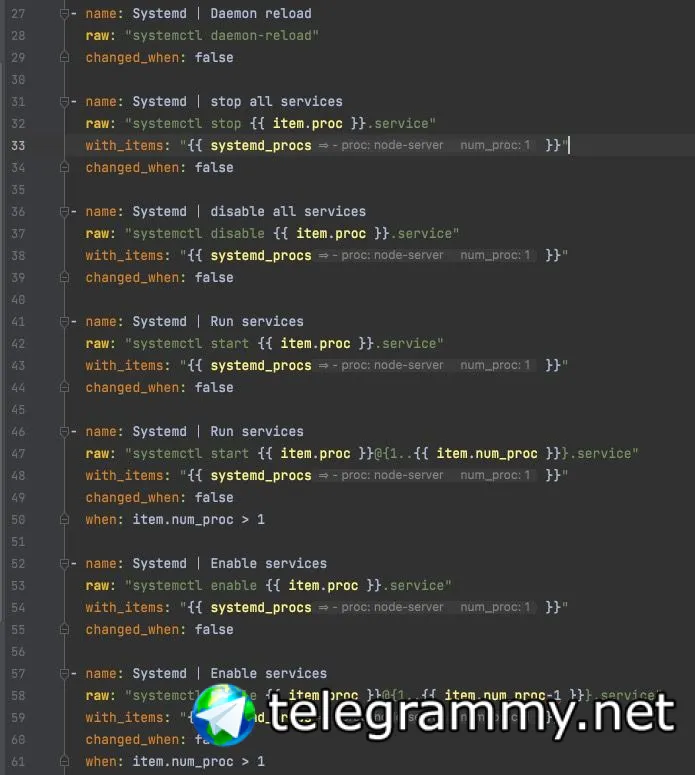
Раньше использовал supervisor и проблем не знал, а сейчас сказали, что от супервизора уходить нужно в сторону решения из коробки.
 Aleksandr
так у вас написано через @, чем плох этот вариант?
Константин
не идемпотентно, либо писать кучу when, либо постоянно воркеры перезапускать все
Andrew
есть же модули
Andrew
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/systemd_module.html
Константин
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/systemd_module.html
а несколько экземляров как устроить?
 Vladimir
не идемпотентно, либо писать кучу when, либо постоянно воркеры перезапускать все
Первый момент - надо понять, хочешь ли ты знать состояние , в котором у тебя это все будет находится. Если ответ да, то тебе не кто не мешает параметры вынести в инвентарь и через loop проходится по сервисам и прописывать им состояние из инвентори. Те банально
manage_systemd:
service: nginx
status: stop
Если тебе не надо это (например я не понимаю, зачем надо помнить про restart) - то это можно вынести в теги
Константин
Первый момент - надо понять, хочешь ли ты знать состояние , в котором у тебя это все будет находится. Если ответ да, то тебе не кто не мешает параметры вынести в инвентарь и через loop проходится по сервисам и прописывать им состояние из инвентори. Те банально
manage_systemd:
service: nginx
status: stop
Если тебе не надо это (например я не понимаю, зачем надо помнить про restart) - то это можно вынести в теги
Вся проблема заключается в управлении несколькими экземплярами одного и того же сервиса
Vladimir
Vladimir
у тебя будет другой unit, используй его
Vladimir
у тебя же systemd , при чем тут service ?
Vladimir
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/systemd_module.html
Константин
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/systemd_module.html
а они не одно и то же делают?
Константин
не могу понять в чем разница
Vladimir
ну как минимум в service нет daemon reload и других вещей, так что видимо не одно и то же =)