 Vladislav 👻


Стоит помнить, что выставление контейнеру restart: always черевато вечными рестартами, если контейнер будет падать...
 Lamobot
Не поднимается только если ты его ручками остановил через docker stop
Vladislav 👻
Проверю завтра, раньше точно ничего не поднималось, только если always
 Vladimir
Хм даже если unless-stoped то после реьута все равно поднимается контейнер , видимо после обновления контейнера , старый надо удалить совсем
Maverick
Результат + пример работы callback-плагина, который:
1) ничего не гадит на экран;
2) всё-всё-всё (ВСЕ переменные, условия, теги и пр.) записывает в базу Postgres по ходу выполнения плейбука; 3) не требует ничего устанавливать на хост.
Для чего - чтобы абсолютно точно сказать, с какими переменными работал таск, какие фактические условия проверялись, какие факты были собраны - всё то, что обычно добывается через модуль debug.
А почему в бд вывод? Чем это удобно? И конкретная привязка к бд. На будущее может сделать несколько бд или разные варианты... ? Я не с критикой просто интересно видение автора? Не лишняя ли сущность бд?
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
#вопрос
А насколько корректно писать такое?
- name:set variables
set_fact:
linux_user_create_update_list:
- { name: my2,
groups: ['tss', 'my'],
append: yes }
- name: Add or update the user items
ansible.builtin.user:
name: "{{ item.name }}"
append: "{{ omit if item.append is not defined or item.append != None or item.append != '' }}"
groups: "{{ item.groups |default(omit) }}"
loop: "{{ linux_user_create_update_list }}"
Чтобы минимизировать повторы кода, хочу сделать роль для создания или изменения юзеров, типа таск с юзерами встречается в нескольких ролях и поэтому хочу просто вызывать роль и предавать ей словарь
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
#вопрос перед дальнейшими изменениями нужно сделать бэкап директории на хосте туда же
Аналог на баше:
cd /home/username/data
cp -a www www-backup-21.09.2021-23.25
так а почему не через copy?
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/copy_module.html
там даже опция backup есть с timestamp
 Vladislav
так а почему не через copy?
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/copy_module.html
там даже опция backup есть с timestamp
Мне надо на том же хосте, а не копировать на мастер
 Отделение Bereke Bank
#вопрос перед дальнейшими изменениями нужно сделать бэкап директории на хосте туда же
Аналог на баше:
cd /home/username/data
cp -a www www-backup-21.09.2021-23.25
Заливай изначально не в data а куда-то ещё типа release-…
И data делай симлинком на нужный релиз
Отделение Bereke Bank
Д - декларативность
Vladislav
Симлинки почти всегда на хостингах отключены. Б - безопасность
Отделение Bereke Bank
 Отделение Bereke Bank
А open base dir не используется да?
Vladislav
Оно тоже не фонтан
Vladislav
Но пока что задача так стоит
 es]x
Доброго времени, подскажите как-то можно через ansible-doc посмотреть все фильтры или возможно есть какой-то пакет?
es]x
и magic vars?
es]x
Доброго времени, подскажите как-то можно через ansible-doc посмотреть все фильтры или возможно есть какой-то пакет?
нашел тут /usr/share/doc/python-jinja2-2.7.2/html/index.html
Sergey
А почему в бд вывод? Чем это удобно? И конкретная привязка к бд. На будущее может сделать несколько бд или разные варианты... ? Я не с критикой просто интересно видение автора? Не лишняя ли сущность бд?
Потому что сейчас есть вывод в stdout, и в бд явно лучше.
Бд удобна поиском, выборками и прочим таким. На будущее сам делать не планирую, кому потребуется - сделает.
А если БД - лишняя сущность, то я же никого не заставляю плагин использовать.
Vladislav 👻
что значит путь на специфичную папку?
Vladislav 👻
вольюм создается по пути хранения, который настроен в докер-сервисе
Vladimir
Результат + пример работы callback-плагина, который:
1) ничего не гадит на экран;
2) всё-всё-всё (ВСЕ переменные, условия, теги и пр.) записывает в базу Postgres по ходу выполнения плейбука; 3) не требует ничего устанавливать на хост.
Для чего - чтобы абсолютно точно сказать, с какими переменными работал таск, какие фактические условия проверялись, какие факты были собраны - всё то, что обычно добывается через модуль debug.
Вопрос а можно совместить гадить на экран + гадить в постгрю?
Sergey
Вопрос а можно совместить гадить на экран + гадить в постгрю?
Именно этим плагин и занимается - вывод стандартный, а в базу льётся много чего.
Vladimir
Именно этим плагин и занимается - вывод стандартный, а в базу льётся много чего.
а ну ок. А какие колонки там еще есть? я бы добавил наверное timestamp + адрес откуда плейбук отработал. А вообще ужо очень похоже на хранение в ES. Не думал туда запилить? Тогда можно прикрутить и поиск и ELK и прочее.
Sergey
а ну ок. А какие колонки там еще есть? я бы добавил наверное timestamp + адрес откуда плейбук отработал. А вообще ужо очень похоже на хранение в ES. Не думал туда запилить? Тогда можно прикрутить и поиск и ELK и прочее.
create table if not exists logs
(
uuid uuid not null,
data jsonb,
timestamp timestamp with time zone,
id bigserial primary key,
origin text
);
Sergey
Эластик - незачем: Postgres с JSONами достаточно давно умеет работать, плюс задачи полнотекстового поиска тут нафиг не нужны.
Maverick
Потому что сейчас есть вывод в stdout, и в бд явно лучше.
Бд удобна поиском, выборками и прочим таким. На будущее сам делать не планирую, кому потребуется - сделает.
А если БД - лишняя сущность, то я же никого не заставляю плагин использовать.
Да мне просто интересно было ну потребность такого решения. Задача которая решалась.
Lamobot
- "Чет плейбук упал!"
- "Загляни в постгрес, там всё есть"
:))
Vladimir
Да мне просто интересно было ну потребность такого решения. Задача которая решалась.
ну я например вижу если идет часто ansiblяция то завести это в ELK и там грепать. И в постгрес заглядывать - то еще удовольствие. Проще тот же самый ELK или graylog зайти и погрепать. Особенно если речь идет о каких либо джунах и прочей лабуде
Sergey
Да мне просто интересно было ну потребность такого решения. Задача которая решалась.
Главная цель - облегчение отладки плейбуков, ролей и модулей. Как это достигается? Очень просто: практически всё внутреннее состояние Ansible - внутренние и пользовательские переменные, теги, условия, роли, хосты и группы, сохраняются в виде JSON-объектов в БД PostgreSQL на каждом шаге.
Для удобства разбора информации каждый запуск сопровождается генерацией UUID, чтобы можно было отследить и отфильтровать данные, относящиеся к одному запуску.
Отдельная фишка - отсутствие необходимости что-либо устанавливать на контроллер. Иначе говоря, для запуска нужно просто скопировать файл плагина и драйвер в корректные пути проекта, и через ansible.cfg включить callback-плагин logdb.
Vladimir
но это опять жеж если идет оочень много ансибла в день.
Sergey
ну я например вижу если идет часто ansiblяция то завести это в ELK и там грепать. И в постгрес заглядывать - то еще удовольствие. Проще тот же самый ELK или graylog зайти и погрепать. Особенно если речь идет о каких либо джунах и прочей лабуде
Потому что лучше ничего нет. Ну и повторю, что ничего из внутрянки тут нет.
 Сергей
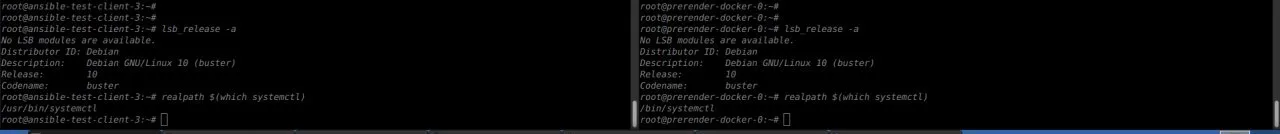 Lamobot
Какая разница где у вас systemctl находится?
𝙸𝚐𝚘𝚛
Потому что сейчас есть вывод в stdout, и в бд явно лучше.
Бд удобна поиском, выборками и прочим таким. На будущее сам делать не планирую, кому потребуется - сделает.
А если БД - лишняя сущность, то я же никого не заставляю плагин использовать.
https://github.com/ansible-community/ara
Кажется похож на ваш проект в плане логирования
Сергей
Какая разница где у вас systemctl находится?
Все, отбой вопросу. Да, можно через определение $PATH все порешать.
Сергей
Спасибо, натолкнул на решение
Отделение Bereke Bank
Какая разница где у вас systemctl находится?
дело же не только в sysctl. например в юнит файлах такая проблема)
Vladimir
Все, отбой вопросу. Да, можно через определение $PATH все порешать.
дело не в этом. Вы хотите делать UNIT файл свой? Просто в обычной жизни при использовании стандартных модулей и пакетов ансибл и ОС создание своего UNIT - действие ненужное. Более того, ручное создание данного файла в конечно счете приведет и приводит к плачевному результату.
Vladimir
Совет: старайтесь пользоваться стандартными модулями и устанавливайте по возможности все с репозитария, не занимайтесь ерундой.
Сергей
дело не в этом. Вы хотите делать UNIT файл свой? Просто в обычной жизни при использовании стандартных модулей и пакетов ансибл и ОС создание своего UNIT - действие ненужное. Более того, ручное создание данного файла в конечно счете приведет и приводит к плачевному результату.
Верно, свой юнит.
Задача: в некоторое время делать рестарт другого юнита.
В качестве решения выбрал системд-таймер, который дергает мой юнит, внутри которого строка systemctl restart service
Сергей
дело же не только в sysctl. например в юнит файлах такая проблема)
именно оттуда растут ноги моей грабли
Sergey
https://github.com/ansible-community/ara
Кажется похож на ваш проект в плане логирования
В целом - да, похоже, но по-другому.
Vladislav 👻
тогда причем тут вольюм?
Vladimir
Верно, свой юнит.
Задача: в некоторое время делать рестарт другого юнита.
В качестве решения выбрал системд-таймер, который дергает мой юнит, внутри которого строка systemctl restart service
ну дык попробуй обойтись конфигом а не юнитом. Просто потом будет боль больная при обновлении или установки нового unit. Пытайся обойтись стандартными средствами
Vladislav 👻
 Vladimir
bind?
Vladislav 👻
если вам не нужен вольюм и нужно связать внешнюю папку напрямую с внутренней, то используйте mounts/volumes в docker_container
Vladislav 👻
вы понимаете вообще, как работает докер?
Vladislav 👻
вроде бы
Vladislav 👻
даже рядом не лежало
Сергей
ну дык попробуй обойтись конфигом а не юнитом. Просто потом будет боль больная при обновлении или установки нового unit. Пытайся обойтись стандартными средствами
Можно про "конфигом" подробнее?
Я потыкался в гугле и ничего кроме как рестарт через юнит-прослойку решений не нашел.
Дело в том, что системд-таймер ничего не предпринимает, если сервис в состоянии active.
Vladimir
Можно про "конфигом" подробнее?
Я потыкался в гугле и ничего кроме как рестарт через юнит-прослойку решений не нашел.
Дело в том, что системд-таймер ничего не предпринимает, если сервис в состоянии active.
Задача: в некоторое время делать рестарт другого юнита. - это в какое некоторое время? по крону?) или есть какой то хук? или есть какой то healthcheck? или есть телефонограмма от НЛО?)
Сергей
Задача: в некоторое время делать рестарт другого юнита. - это в какое некоторое время? по крону?) или есть какой то хук? или есть какой то healthcheck? или есть телефонограмма от НЛО?)
было бы "по крону", еслиб был выбран крон, но я решил остановиться на таймерах системд
"В некоторое время" - это в определенный час раз в сутки
Vladimir
было бы "по крону", еслиб был выбран крон, но я решил остановиться на таймерах системд
"В некоторое время" - это в определенный час раз в сутки
ну вот. тогда вопрос. Если этот час определен, то сделайте по крону. Я не понимаю всей специфики этой задачи, но чем проще решение тем лучше. Чем обусловлен выбор таймеров системд?
Gunnery
ребят привет, хочу прояснить одну вещь для себя, может знает кто:
можно ли небезопасную опцию использовать в плейбуке (роли) не внося ее в общий файл конфига?
Сергей
ну вот. тогда вопрос. Если этот час определен, то сделайте по крону. Я не понимаю всей специфики этой задачи, но чем проще решение тем лучше. Чем обусловлен выбор таймеров системд?
Выбор таймеров определен только желанием попробовать что-то новое.
Никаких нареканий к крону у меня нет.
Sergey
Господа, прошу придерживаться темы чата.
Maverick
Главная цель - облегчение отладки плейбуков, ролей и модулей. Как это достигается? Очень просто: практически всё внутреннее состояние Ansible - внутренние и пользовательские переменные, теги, условия, роли, хосты и группы, сохраняются в виде JSON-объектов в БД PostgreSQL на каждом шаге.
Для удобства разбора информации каждый запуск сопровождается генерацией UUID, чтобы можно было отследить и отфильтровать данные, относящиеся к одному запуску.
Отдельная фишка - отсутствие необходимости что-либо устанавливать на контроллер. Иначе говоря, для запуска нужно просто скопировать файл плагина и драйвер в корректные пути проекта, и через ansible.cfg включить callback-плагин logdb.
Тогда может удобнее было бы и бд переносную типа sqlite. Ну на случай если нет постгри. Хотя это могут допилить те кому нужно так как это опенсорс как я понял. А можно ссылку на репозиторий
Sergey
Тогда может удобнее было бы и бд переносную типа sqlite. Ну на случай если нет постгри. Хотя это могут допилить те кому нужно так как это опенсорс как я понял. А можно ссылку на репозиторий
Да, это опенсорс будет, кому надо - допилят под свои хотелки.
Dmitry
Вот так работает:
loop:
- { firstname: dummy, surname: user, login: dummy.user, email: dummy.user@example.com, phone: 1999999999 }
- { firstname: dummy2, surname: user2, login: dummy2.user2, email: dummy2.user2@example.com, phone: 299999999 }
Так нет:
loop: "{{ lookup('file', '/etc/ansible/files/new-idm-users.txt').splitlines() }}"
Ошибка:
"The task includes an option with an undefined variable. The error was: 'ansible.utils.unsafe_proxy.AnsibleUnsafeText object' has no attribute 'phone'
В файле все тоже самое. Знаю что не правильно дергаю, подскажите как надо.
Dmitry
А что надо вместо?
 Kane
всем привет, подскажите, как преобразовать один список в другой
исходный:
nodes:
- { host: node1, port: 1234, prop: 'something else' }
- { host: node2, port: 1234, prop: 'something else 2' }
желаемый:
members:
- node1:1234
- node2:1234
пробовал подступиться через map(attribute='host') |list, но непонятно как указать второй ключ
Lamobot
Lamobot
nodes | sort | map(attribute="host") | list | zip ( nodes | sort |map(attribute="port") | list) | map("join", ":") | list
Lamobot
Как-то так
Anonymous
Всем привет. Пытаюсь составить условие (when:), которое должно отработать на определённое содержание аттрибута msg при срабатывании ошибки (есть 3 варианта событий: всё норм и 2 типа ошибок с разным сообщением. Таск должен отработать только на один вариант ошибки). При этом, если ошибка есть (любая) – всё норм. Если ошибки нет, то play сыпется в ошибку, т.к. msg аттрибута в переменной нет. Обходной вариант – предварительным шагом проверять, существует ли он, и если нет – заводить пустой, но выглядит криво. Есть другие варианты?
 Dobry kot
используй "{{ undefined_var | default('defined_var') }}"
Dobry kot
где undefined_var = переменная которая может быть а может нет а
defined_var = переменная по умолчанию (всегда есть)
Dobry kot
when: undefined_var | default(false) | bool or undefined_var2 | default('treska') | string == 'treska'
Anonymous
Хм... Попробую. Вроде как registered переменные юзаются в playbook без {{}}, но попробую с ними тогда. Спасибо
Отделение Bereke Bank
Программирование на ансибле 😏