Жаль, т.к. это увеличивает время работы по каждому устройству :( Большое спасибо за помощь
Ты можешь собрать факты один раз - в начале плейбука, а потом отключить. Это достаточно вменяемый компромисс.
 Sergey

 Anonymous
Ты можешь собрать факты один раз - в начале плейбука, а потом отключить. Это достаточно вменяемый компромисс.
В компании кол-во устройств постоянно меняется, да и скрипты не только я пишу. Так что придётся каждый раз применять... Как минимум на всякий случай, если в инвентори добавят новое устройство
Sergey
В компании кол-во устройств постоянно меняется, да и скрипты не только я пишу. Так что придётся каждый раз применять... Как минимум на всякий случай, если в инвентори добавят новое устройство
Я про другое. В начале плейбука ты собираешь факты - отдельно, единственным таском в первом плее, а все другие плеи запускай с gather_facts: no.
Anonymous
Я про другое. В начале плейбука ты собираешь факты - отдельно, единственным таском в первом плее, а все другие плеи запускай с gather_facts: no.
Да, я про это же. Я могу собрать щас факты, а завтра в инвентори файл другим членом команды могут добавить устройство. И следующий плейбук может заткнутся на этом устройстве, если сбора фактов уже не будет
Sergey
Эм. Вообще я имел в виду, что при прогоне плейбука единственный таск в первом плее опросит новое устройство - соберёт с него факты. Они же по умолчанию не запоминаются нигде, и всегда собираются заново.
 Отделение Bereke Bank
Да, я про это же. Я могу собрать щас факты, а завтра в инвентори файл другим членом команды могут добавить устройство. И следующий плейбук может заткнутся на этом устройстве, если сбора фактов уже не будет
Сделай кеш фактов с большим ттл если они точно не меняются
Anonymous
Не то, чтобы не меняются. Скорее инфа из них не сильно нужна. Так что вариант с ттл, конечно, вариант. Спасибо. Пойду тогда данным путём :)
 დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
у тебя же loop еще. тебе нужно что-то типа такого
password: "{{ lookup('password', '/tmp/' + item.0.db_user + 'passwordfile length=32') }}"
Иначе он будет брать первое сгенерированное значение из твоего файла для всех элементов loop-а
'password', '/dev/null как я понял просто генерит
 Tatiana Belozub
Привет! Помогите, пожалуйста, такой вопрос,
можно ли исключить некоторые символы из punctuation при генерации значения переменной?
set_fact:
password: "{{ lookup('password', '/dev/null chars=ascii_letters,digits,hexdigits,punctuation') }}"
смотрите, punctuation это вот эти символы !”#$%&\’()*+,-./:;<=>?@[\\]^_`{|}~
мне допустим хочется использовать при генерации пароля любые кроме \
кто мб знает как сделать?
 Vladislav
shell скрипт
Vladimir
Не париться и убрать из списка. Задать длину больше если страх что хакнут
Vladimir
Либо после из password убрать в след таске, если на то пошло. Но тут нужно проверку на длину делать. Короче херота не стоит свеч
Кирилл
Доброе утро
Подскажите плз по serial
Как он делит хосты при повторении плейбука?
Всегда ли будет одна и та же последовательность хостов для выполнения?
Допустим есть хосты
host01
host02
host03
host04
serial:
- 1
- 3
Всегда ли будет сначала host01 , а затем host02-04 ?
Кирилл
Похоже я не дочитал доку )
order: sorted
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
#вопрос
А есть какой то способ выводить то что не попадает под условие when?
Для примера, мне надо список пользователей (item.domainname) сравнить с текущим
списком пользоваетелей, для пользоваетелей, что уже есть будет выполняться один таск
а для тех, которых нет другой
- Можно конечно 2 раза просто прогнать, но это как-то не кажется расивым
- как вариант до прогона добавить значение user_exist_ot_not за значением None и при проверке если юзер существует менять его, но тоже как-то некрасиво выглядит
- name: Get all user info
getent:
database: passwd
- debug:
msg: User {{ item.domainname }} exists.
loop: '{{ vhosts_all }}'
when: item.domainname in all_users
vars:
all_users: "{{ getent_passwd.keys()|list }}"
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
не всегда, так как не всегда это под контролем,
конкретный пример есть у меня в компании , создание нового пользователя
Мы его создаём, при первом создании мы генерим пароль и передаём клиенту. Далее без ведома клиента мы менять его не имеем права, но зато это может сделать сам клиент
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
зачем хранить кэш если он не нужен
Pavel Komarov
Возник такой вопрос: в опции when: таска мы можем проверять переменные на равенство, принадлежность к массиву, существование и т.д.
Также можем использовать функции вида: when: var1.find('some_str') != -1
Где в документации можно посмотреть полный список подобных функций с набором их параметров?
 Dobry kot
ansible filters
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Фор хум, хау если ТП не знает пароль, то она не сможет его передать клиенту.
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
ок, а кто тогда ?
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Я видель только про хэш
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
А что правда нет, модуля который покажет все группы произвольного пользователя getent
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
так хэш откуда берётся? не сам же по себе его в нашем случае сама ТП и делает
 nurlan
Напомнило как казахские хостинги объясняют свою неадекватную цену
«Вы переплачиваете за возможность приехать и набить ебало инженеру поддержки»
Эх если бы, я бы из своих денег доплатил за такую поддержку )))
Sergey
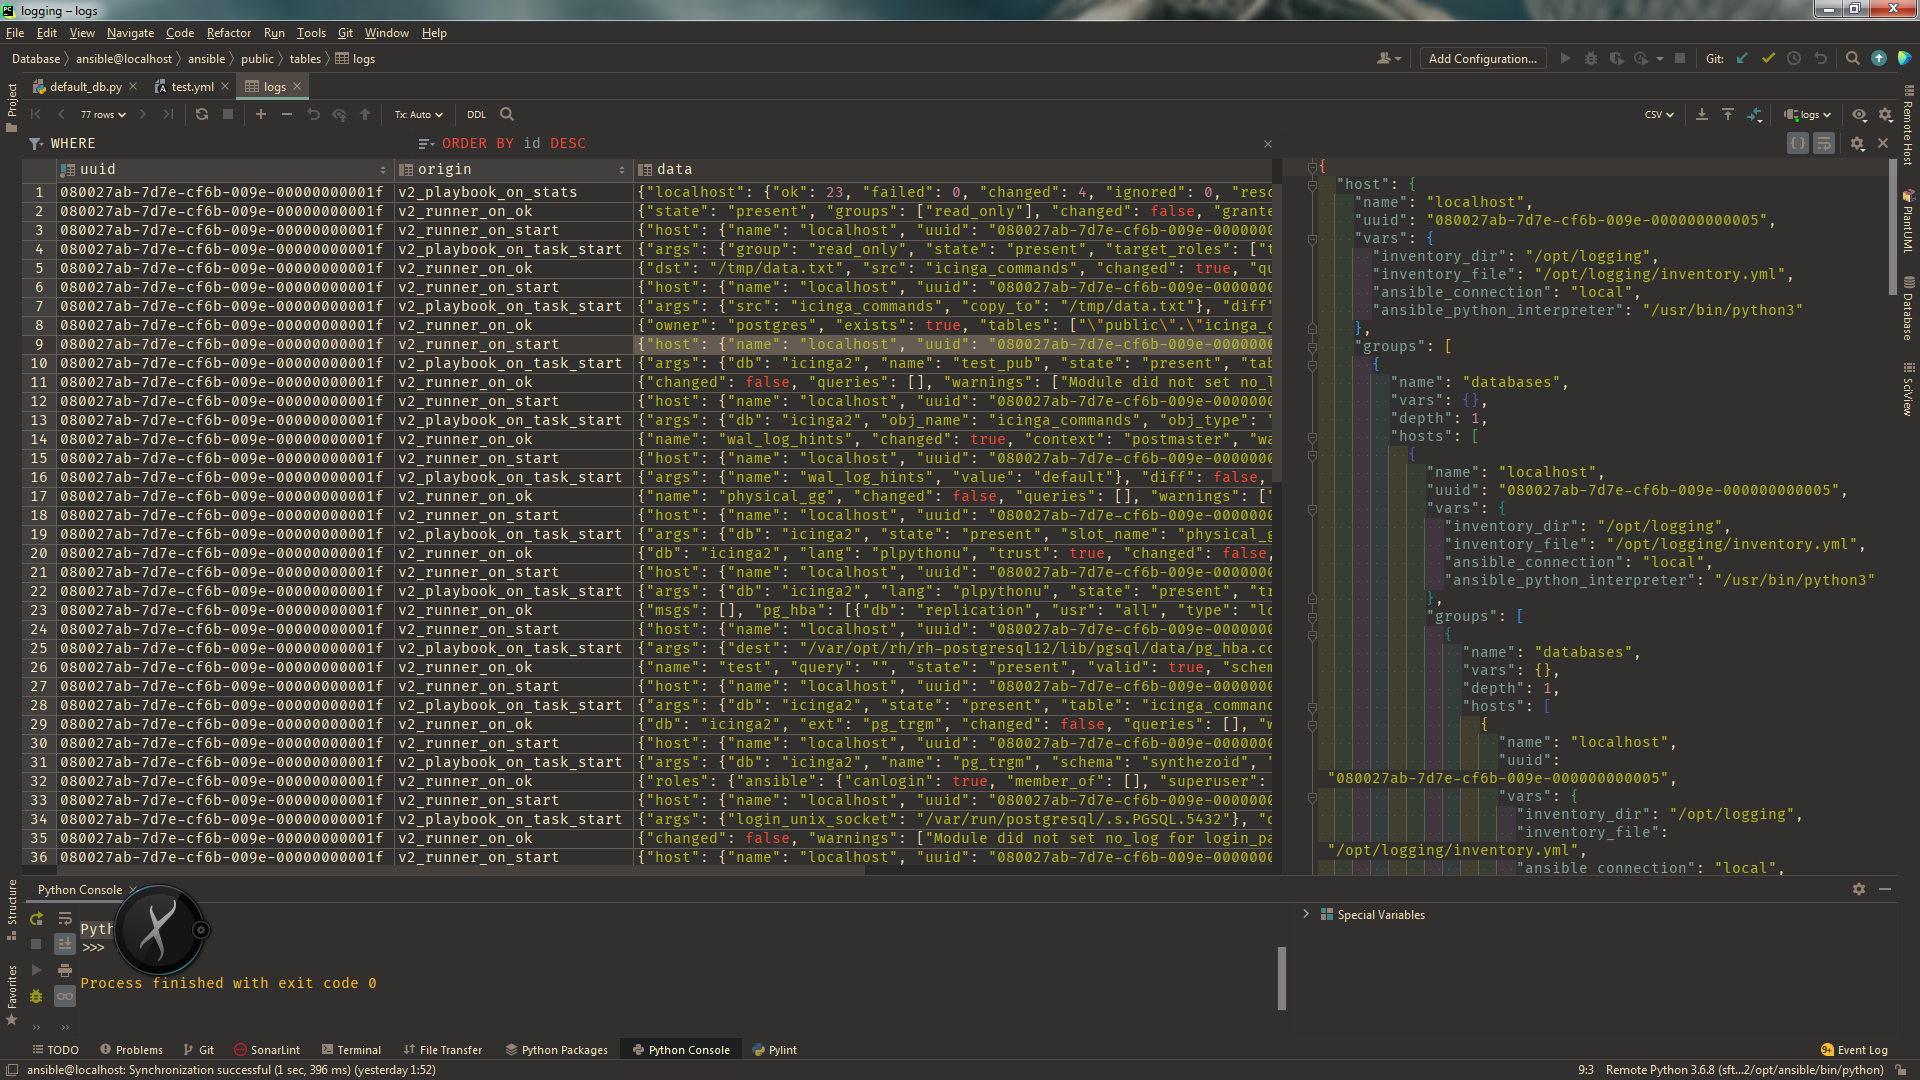
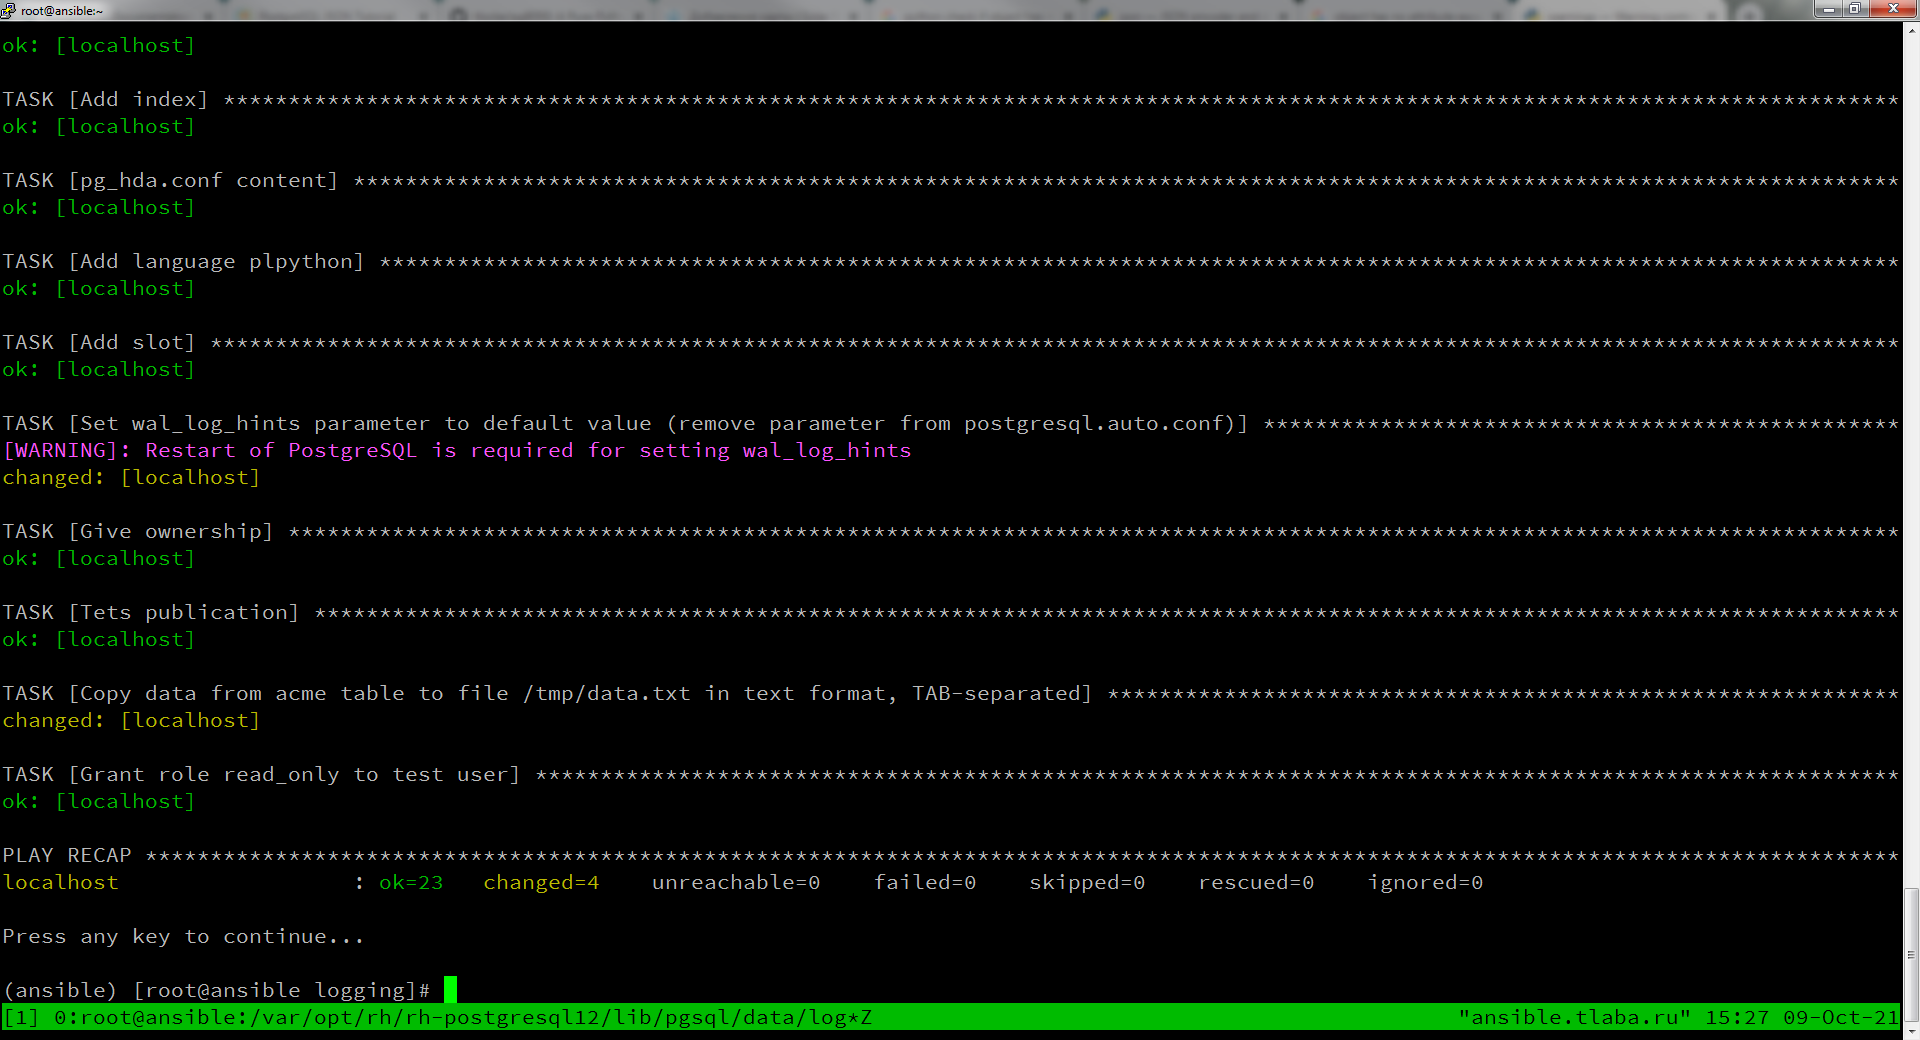
Результат + пример работы callback-плагина, который:
1) ничего не гадит на экран;
2) всё-всё-всё (ВСЕ переменные, условия, теги и пр.) записывает в базу Postgres по ходу выполнения плейбука; 3) не требует ничего устанавливать на хост.
Для чего - чтобы абсолютно точно сказать, с какими переменными работал таск, какие фактические условия проверялись, какие факты были собраны - всё то, что обычно добывается через модуль debug.
Sergey
 Sergey
 Sergey
ИНтеграцию с драйвером pg8k писал сам.
Sergey
Скидывай код 😏
Выкладывать эту штуку собираюсь под двойной лицензий, примерно как у Qt. Для опенсорса - бесплатно, для использования в коммерческой компании - за деньги.
Хочу как-то уже начать монетизировать свои знания по Ansible. Если есть идеи, как это можно сделать другими способами - пиши в личку :-)
Vladislav
осталось мелочь, отследить коммерческое использование
Sergey
осталось мелочь, отследить коммерческое использование
В тех компаниях, которые в принципе считают нужным соблюдать авторские права, с этим проблем нет. А те "компании", у которых из активов только "компьютер Pentium IV, стоимость 10 тыс. рублей", да и тот в залоге - с ними даже смысла нет возиться.
 Alex
Выкладывать эту штуку собираюсь под двойной лицензий, примерно как у Qt. Для опенсорса - бесплатно, для использования в коммерческой компании - за деньги.
Хочу как-то уже начать монетизировать свои знания по Ansible. Если есть идеи, как это можно сделать другими способами - пиши в личку :-)
ну как бы лицензия Qt не запрещает использование OSS версии в коммерческих компаниях.
Sergey
ну как бы лицензия Qt не запрещает использование OSS версии в коммерческих компаниях.
🤷♂️, ок, у меня будет не Qt
 Maksim
Кавычки разве не помогают?
Maksim
Покажите
 Максим
Оберни значение в кавычки
Максим
Попробуй так:
-e 'key=$value'
Максим
Что?
Максим
Во-первых, покажи значение, которое ты туда передаешь
Максим
Во-вторых, зачем в файл писать буквально "ssh-rsa", если писать нужно ключ?
В-третьих, почему не использовать модуль aurhorized_key?
Максим
В-четвёртых, почему не читать ключ из файла?
Balagur
Добрый день! Подскажите, пожалуйста, есть ли готовый конвертор из terraform state в ansible inventory?
Евгений
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Выкладывать эту штуку собираюсь под двойной лицензий, примерно как у Qt. Для опенсорса - бесплатно, для использования в коммерческой компании - за деньги.
Хочу как-то уже начать монетизировать свои знания по Ansible. Если есть идеи, как это можно сделать другими способами - пиши в личку :-)
Запихивай роль в бинарник и продавай госам)
Sergey
Запихивай роль в бинарник и продавай госам)
Это не роль, это плагин - работает с любыми ролями.
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Это не роль, это плагин - работает с любыми ролями.
тоже в бинарник)
Sergey
тоже в бинарник)
Смысла нет. Места, которые будут платить - банки, например - так они и так будут, если в лицензии написано. А те, кто платить не желают - они и так не будут. В любом разе это, как правило, будет за закрытым периметром работать, так что стандартные способы контроля не подойдут.
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Смысла нет. Места, которые будут платить - банки, например - так они и так будут, если в лицензии написано. А те, кто платить не желают - они и так не будут. В любом разе это, как правило, будет за закрытым периметром работать, так что стандартные способы контроля не подойдут.
ну обычно такие вещи покупают больше из за поддержки
Sergey
ну обычно такие вещи покупают больше из за поддержки
Тоже да. Это, кстати, идеальная штука для аудита! Что, когда, куда, диффы - просто песня.
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Тоже да. Это, кстати, идеальная штука для аудита! Что, когда, куда, диффы - просто песня.
а в стандартном логе ansible , в формате syslog там хуже в этом плане?
Sergey
а в стандартном логе ansible , в формате syslog там хуже в этом плане?
Там не будет ничего из "нутрянки".
 Joe
Подскажите где хранится шаблон ролей ansible-galaxy, хочу модифицировать его
 Игорь
Тоже да. Это, кстати, идеальная штука для аудита! Что, когда, куда, диффы - просто песня.
А что там с диффами?
Диффает json'ы разных записей или речь о ансибловом выводе --diff?
დეტექტივი კატა 🐈🔎 🕵️ (detektiv mačkica)
Подскажите где хранится шаблон ролей ansible-galaxy, хочу модифицировать его
ansible-galaxy init --role-skeleton=/path/to/skeleton
за вас уже подумали )
Sergey
А что там с диффами?
Диффает json'ы разных записей или речь о ансибловом выводе --diff?
Об ансибловом, конечно.
Sergey
Только тут такое дело...... В шапке модуля, который я использовал как основу, указана GPL v3. А это, в свою очередь, означает, что плагин я просто выложу на гитхаб и посмотрю - а вдруг звёзд кто-нибудь поставит? Мелочь, а приятно. А ещё лучше - донаты :-)
Vladislav
Только тут такое дело...... В шапке модуля, который я использовал как основу, указана GPL v3. А это, в свою очередь, означает, что плагин я просто выложу на гитхаб и посмотрю - а вдруг звёзд кто-нибудь поставит? Мелочь, а приятно. А ещё лучше - донаты :-)
Поищи работу. На опенсорсе зарабатывают единицы
Sergey
Поищи работу. На опенсорсе зарабатывают единицы
Я же это делаю только потому, что не могу не делать :-))) Спасибо за беспокойство, с работой у меня всё хорошо.
 Vladimir
Всем привет . Писал значит плейбук для деплоя приложения из двух контейнеров с нулевым простоем , и осенил меня вопрос. А что если ребут машины ? Оно ж само не поднимется . Мысли кончились. Подскажет может кто чего ? Может вообще не так стоит деплоить
Sebor▂▅▇█▓▒░
А можно более последовательное описание проблемы?
Sebor▂▅▇█▓▒░
Причем здесь ансиболь?
Dobry kot
Dobry kot
k8s, swarm,compose?
Vladimir
Проблема в том что если прогнать плейбук на виртуальной машине поднимается приложение. Поднимаю приложение модулем docker_conteiner , и все хорошо. Но если ребутнуть машину то надо снова пелйбук прогонять чтобы поднять приложение .
Dobry kot
Проблема в том что если прогнать плейбук на виртуальной машине поднимается приложение. Поднимаю приложение модулем docker_conteiner , и все хорошо. Но если ребутнуть машину то надо снова пелйбук прогонять чтобы поднять приложение .
Запускай модулем docker_compose и выстави параметр автоподъема контейнеров
Lamobot
Проблема в том что если прогнать плейбук на виртуальной машине поднимается приложение. Поднимаю приложение модулем docker_conteiner , и все хорошо. Но если ребутнуть машину то надо снова пелйбук прогонять чтобы поднять приложение .
Параметры docker run читайте. И параметры модуля docker_container. Там есть автостарт
Vladimir
Запускай модулем docker_compose и выстави параметр автоподъема контейнеров
Я видел этот модуль , только не придумал нулевой простой
Vladimir
Параметры docker run читайте. И параметры модуля docker_container. Там есть автостарт
Спасибо, наверное пропустил , почитаю
Dobry kot
Я видел этот модуль , только не придумал нулевой простой
Докер вам такую гибкость не даст - поднимите в минимальной конфигурации k8s
Vladimir
Параметры docker run читайте. И параметры модуля docker_container. Там есть автостарт
А вольюмы или переменные подтянутся ?
Lamobot
А вольюмы или переменные подтянутся ?
Мда. Вы создаёте контейнер с определёнными параметрами. Они как были так и останутся.
Lamobot
Просто докер ставит себе флажок, при старте стартовать этот контейнер
Vladimir
Мда. Вы создаёте контейнер с определёнными параметрами. Они как были так и останутся.
Угу, понял, спасибо почитаю .
Vladimir