
 Отделение Bereke Bank

 Отделение Bereke Bank
 Dobry kot
 Vladimir
коротко и по существу
Dobry kot
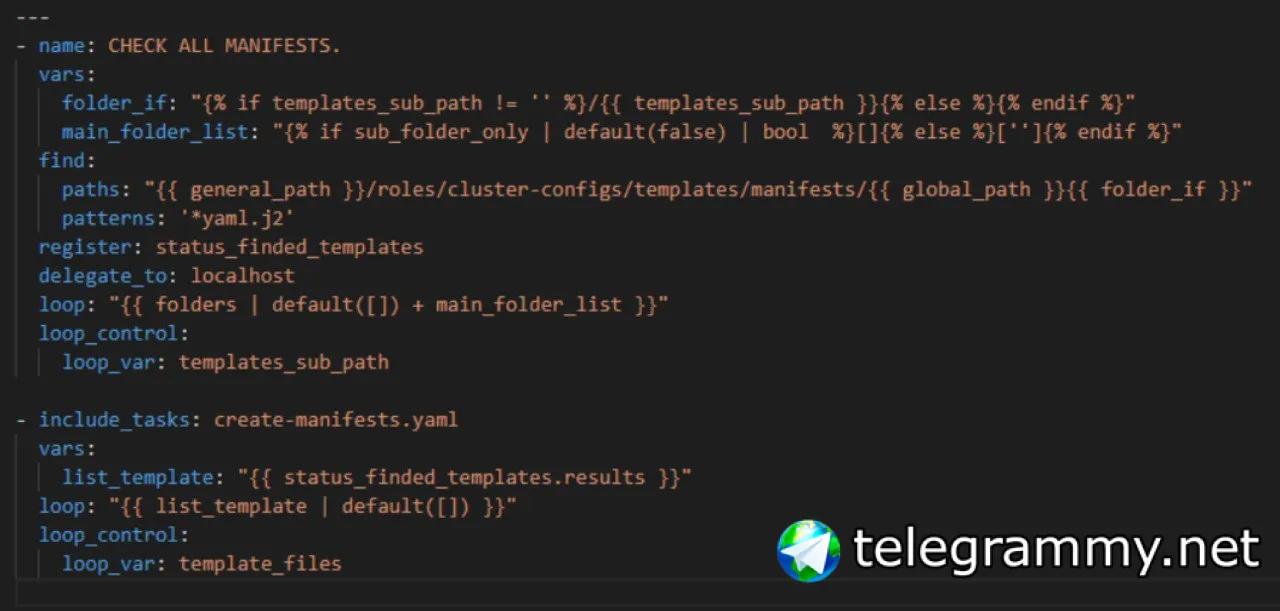
Все плейбуки порублены на мини таски, инклюдятся с подключением всех зависимостей варов с разных концов, что бы на выходе получить однотипные таски для k8s, что бы быстро описать всю инфраструктуру в гит
Dobry kot
и при изменении в гите с шаблонами - видим в другом гите изменения в реальных конфигах - то, что будет на хостах, кластерах и т.п
Dobry kot
ну там ООП несильно смахивает)) А так да - просто П на ямле
Нуууу, наследование точно есть)
Dobry kot
Ну не описывать же каждый шаблон в таске, хочется положить в папку и забыть, система превратит его в готовый манифест.
Dobry kot
Но по большей степени это все для того, что бы те, кто писали такие же плейбуки ограничивались 10-строками основной таски - где 7 строк везде одинаковые и 3 строки на переменные что бы найти что хочет задеплоить
Dobry kot
в противном случае у нас получалось за цать тасок + цать плейбуков, которые написаны коллегами и они не стандартизированы (каждый пишет как умеет)
Dobry kot
Для этого, опускаешь на уровень ниже и берешь нижележащую таску и туда кидаешь то что хочешь)
Dobry kot
Для этого есть версионирование - теги и выкатка по ним
Dobry kot
Ну не будешь же ты выкатывать из мастера - ответвляешься, вносишь изменения и накатываешь на тестовый контур, удостоверяешься что все ок - отправляешь в stage и вешаешь тег и дальше в прод.
Dobry kot
что подразумеваешь под сервер?
Dobry kot
железка, вмка?
Dobry kot
Ну дробите их по типам классам и делаете группы обслуживания, и описываете конфигурацию согласно группам.
Dobry kot
Другой момент, что если у вас зоопарк, то это сложнее
Anonymous
используй "{{ undefined_var | default('defined_var') }}"
Не, увы. Так тоже работать не хочет. The conditional check 'test_command.failed is true and 'Invalid input' not in {{ test_command.msg | default('') }}' failed. The error was: Invalid conditional detected: invalid syntax (<unknown>, line 1)
Отделение Bereke Bank
Я хз чьё это. В канале каком-то увидел)
Dobry kot
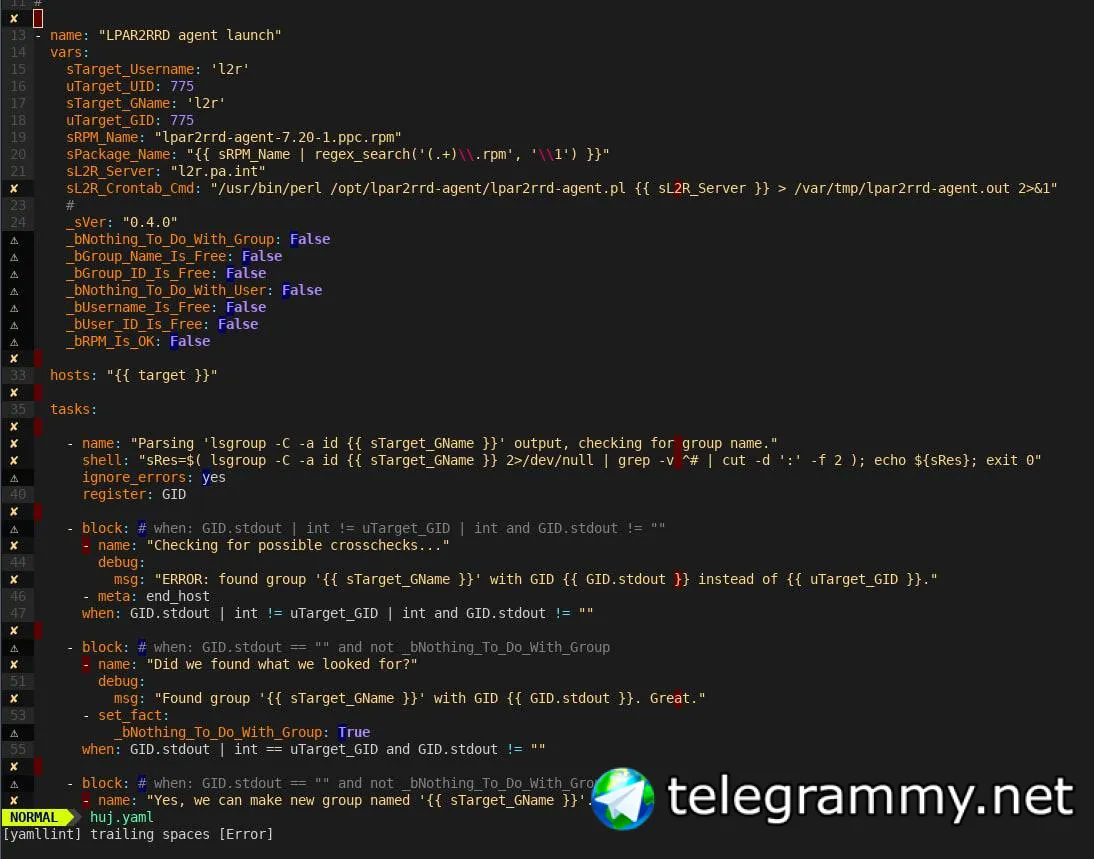
То, что скинул это по большей степени заточено под конфигурацию кластеров k8s и там так нельзя
Dobry kot
))))))
Dobry kot
Хорошо - не верно говорю. Можно все вот только на каких объемах)
Anonymous
Не, увы. Так тоже работать не хочет. The conditional check 'test_command.failed is true and 'Invalid input' not in {{ test_command.msg | default('') }}' failed. The error was: Invalid conditional detected: invalid syntax (<unknown>, line 1)
До этого было: The conditional check 'test_command.failed is defined and 'Invalid input' in test_command.msg' failed. The error was: error while evaluating conditional (test_command.failed is defined and 'Invalid input' in test_command.msg): 'dict object' has no attribute 'msg'
Так что получается, что добавленные через register всё же в {{}} затаскивать не получится...
Sergey
Vladimir
То, что скинул это по большей степени заточено под конфигурацию кластеров k8s и там так нельзя
зато пишешь вот эту всю херобору. Плюс закручиваешь аналогично конфиги сервисов - и вуаля, кроме тебя такое ... изделие никто не разберет. Профит
Sergey
Не, увы. Так тоже работать не хочет. The conditional check 'test_command.failed is true and 'Invalid input' not in {{ test_command.msg | default('') }}' failed. The error was: Invalid conditional detected: invalid syntax (<unknown>, line 1)
В условия при when двойные фигурные не пишутся.
Dobry kot
Какое прекрасное комьюнити) Лишь бы обосрать.
Anonymous
Кстати, вот меня заинтересовал вопрос по данной тематике: а какая позиция у Ansible к этому? Вопрос возник с тем, что модуля, чтобы заполнять инвентори не находил (т.е. если наполнять автоматически, то через другие инструменты). И посему я думал, что подход у Ansible: найди на устройстве как щас, и меняй. Хотя, вроде как, с данными в инвентори можно выполнять задачи быстрее (ибо можно пропускать таски, даже не залезая на железку). А актуальность инвентори - чейндж процессы с автоматизацией заполнения изменений
Vladimir
Какое прекрасное комьюнити) Лишь бы обосрать.
причем тут обосрать? Если наставление на путь истинный считается обосрать, то даже не знаю как спозиционировать если будет целенаправленный обсер...
Anonymous
В условия при when двойные фигурные не пишутся.
Тогда как быть не с существующей переменной, которая "кладёт" весь play? Как писал ранее, ещё один таск на проверку её существования и заполнения - выглядит криво
Dobry kot
причем тут обосрать? Если наставление на путь истинный считается обосрать, то даже не знаю как спозиционировать если будет целенаправленный обсер...
)))))) Ну тогда предложил бы почитать педагогическую литературу.
Anonymous
Так хотелось бы силами ansible, но вот модуля не видел. Или есть такой?
Dobry kot
причем тут обосрать? Если наставление на путь истинный считается обосрать, то даже не знаю как спозиционировать если будет целенаправленный обсер...
Да ты не напрягайся))) Мир IT это как анекдот, что все строители пидорасы)
Anonymous
Да он падая не выполняет таски позже. А игнор ошибки ставить не хочется, т.к. может зафелится выполнение самого таска
Anonymous
Почти. названия свои, значения - собранные с устройства
Отделение Bereke Bank
Отделение Bereke Bank
Failed state тоже desired state
Vladimir
)))))) Ну тогда предложил бы почитать педагогическую литературу.
предлагаю оставить офтопную версию аншлага. Выше неоднократно описывался подход к формированию плейбуков и шаблонов. Просто если человок нацелен на П изделие, то он и получит его в виде выходного продукта. При этом остальное будет отфильтровано
Anonymous
Не, не. Тут переменная не из вне. Она заполняется из таска до этого. Проблема в том, что аттрибут msg не появляется, если таск предварительный не ушёл в фейл
Sergey
Тогда как быть не с существующей переменной, которая "кладёт" весь play? Как писал ранее, ещё один таск на проверку её существования и заполнения - выглядит криво
Ничего новго.
Обдумать задачу. Переписать. Проверить. Повторить.
- test_command | default(false)
- test_command.failed
- 'Invalid input' not in test_command.msg)
Vladimir
вот это уже да - похоже на обсер. Но не согласиться нельзя
Vladimir
по мне грамотно сформированный инвентори + вынесенные отдельно настройки групповых переменных и хостов, плюс нормальные шаблоны - решат очень много вопросов. по крайней мере 90% это уж точно. Остальное - это не знание стандартных модулей. Да блин я сам этим грешу - делаю установку rpm хотя оказывается можно репу подключить.
Sergey
Кстати, вот меня заинтересовал вопрос по данной тематике: а какая позиция у Ansible к этому? Вопрос возник с тем, что модуля, чтобы заполнять инвентори не находил (т.е. если наполнять автоматически, то через другие инструменты). И посему я думал, что подход у Ansible: найди на устройстве как щас, и меняй. Хотя, вроде как, с данными в инвентори можно выполнять задачи быстрее (ибо можно пропускать таски, даже не залезая на железку). А актуальность инвентори - чейндж процессы с автоматизацией заполнения изменений
Непонятная задача.
Единственный реальный источник фактов об устройстве - само устройство. А Ансибл - это про "сделай, чтобы на устройстве было именно вот так".
Dobry kot
 Vladimir
Плюс еще чем более читабельна и проста плейбука - тем лучше. Зачем херачить ооП если потом сам хер проссышь что там наваял. А если их сотни. Тысячи. да ну нах
Anonymous
Непонятная задача.
Единственный реальный источник фактов об устройстве - само устройство. А Ансибл - это про "сделай, чтобы на устройстве было именно вот так".
Да, как раз пошёл выдёргивать конфигу, чтобы показать. Прошу прощения, что изначально не показал код. Думал, что вопрос не столь сложный..
Вот таски: https://pastebin.com/PA61ynij
Собственно 1-ый таск может пройти успешно (и тогда выполняется второй таск). А может не успешно. Причём "не успешно" - тут 2 варианта - нет прав у юзера и устройство не поддерживает такую команду (а по тому её нужно пустить на третий таск). Если первая команда не выполняется, то в зарегестрированной переменной появляется аттрибут msg и в зависимомсти от его значения всё отрабатывает верно. А вот если команда прошла, то второй таск выполняется, а на третьем play дохнет.
Там после этого участка ещё есть таски, поэтому продолжать play нужно...
Dobry kot
Плюс еще чем более читабельна и проста плейбука - тем лучше. Зачем херачить ооП если потом сам хер проссышь что там наваял. А если их сотни. Тысячи. да ну нах
Ну прямая аналогия - программирование. Вы же не будете писать код в тупую, вы пойдете как минимум в функциональное программирование, сократите себе и нервов и места на жестком диске
Dobry kot
тоже самое и тут
Dobry kot
Я предпочту описать основные функции один раз и переиспользовать, а уровнем выше обогатить логикой. Да не лаконично, но очень эффективно.
Anonymous
Непонятная задача.
Единственный реальный источник фактов об устройстве - само устройство. А Ансибл - это про "сделай, чтобы на устройстве было именно вот так".
Ну... Всё в факты обернуть не возможно. Какие-то специфичные для компании параметры вполне могут быть. Да и лезть в факты - уже подключаться к устройству. А если уже по значению из переменных устройство можно пропустить - ускорение процесса, да и меньше срача в секьюрити лог по подключениям к устройству. Если в компании всё стандартизировано, намного быстрее и удобнее хранить всё в инвентори. Да и если что - самому туда заглянуть, глянуть что
Vladimir
Я предпочту описать основные функции один раз и переиспользовать, а уровнем выше обогатить логикой. Да не лаконично, но очень эффективно.
ну.... как бы каждому своя лопата и грабли. Вечная память тому кто потом будет копаться с этим.
Dobry kot
ну.... как бы каждому своя лопата и грабли. Вечная память тому кто потом будет копаться с этим.
Благо, это только первая ступенька - что бы вообще описать реальную инфраструктуру понятным языком. Следующим этапом будем думать как это сделать лучше.
Sergey
Ну... Всё в факты обернуть не возможно. Какие-то специфичные для компании параметры вполне могут быть. Да и лезть в факты - уже подключаться к устройству. А если уже по значению из переменных устройство можно пропустить - ускорение процесса, да и меньше срача в секьюрити лог по подключениям к устройству. Если в компании всё стандартизировано, намного быстрее и удобнее хранить всё в инвентори. Да и если что - самому туда заглянуть, глянуть что
Выглядит как история для расширения использования групп, раз уж перед запуском всё известно.
Anonymous
> А Ансибл - это про "сделай, чтобы на устройстве было именно вот так"
Кстати, вот не думаю, что совсем так. Всё же "сделай на устройстве именно так" - это обычно какая-нить веб морда системы управления, в которую уже всё вшито (штука для менеджера). А Ансибл больше для инженеров - где и как можно сделать стандартно, чтобы не заниматься самому и не тратить драгоценное время.
Anonymous
Не выполняется третий таск, ибо при выполнении первого значения test_command.msg не существует
Anonymous
Ну вообще, вроде как аттрибуты .msg, .stdout, .stdout_lines, .stderr генерируются самим ансиблом при выполнении register таска. Несколько странно заполнять эти данные ещё до запуска таска....
Anonymous
У меня 2 шаблона. И выбор, какой из них применять (или вообще пропустить оба) зависит от того, с каким результатом выполнилась первая
Anonymous
1 шаблон для устройств, где новые комманды (для самого устройства) не поддерживаются и нужно применять старые. А есть вариант, что прав у нас совсем нет и нужно изменения скипать
Sergei
Anonymous
Вот я и хочу по ходу делать. Чтобы менять в инвентори - нужно будет сторонний (и скорее самописный, ибо модуля для ансибл я не находил) скрипт юзать, который будет проходить по железкам, брать данные и вносить значение в инвентори (вот кстати момент, который фактами не покрывается). А проходиться по инвентори с 200+ устройствами ручками - уж увольте...
Anonymous
Проблема в том, что я не знаю, какая из 200 железок старая и не поддерживает, а какая может. Вот и покрываю это проверкой перед применением.
Сам инвентори, конечно уже есть. Ладно, будем искать варианты...
Anonymous
Да я не против, и очень даже хочу. Но я не видел модуля, который мог бы работать с инвентори файлом и под текущий по playbook хост вносил бы изменения в файл, из которого этот хост взял (конечно, с условием, что вот имя переменной, а вот новое значение из предыдущего таска). А если заполнять своими скриптами данный файл, то можно к ансиблу даже и не ходить, а решать всё самопалом и дальше...
 Anton
Вот я и хочу по ходу делать. Чтобы менять в инвентори - нужно будет сторонний (и скорее самописный, ибо модуля для ансибл я не находил) скрипт юзать, который будет проходить по железкам, брать данные и вносить значение в инвентори (вот кстати момент, который фактами не покрывается). А проходиться по инвентори с 200+ устройствами ручками - уж увольте...
либо писать модуль, который ходит на железки и проверяет что они старые и далает какую то логику. можете посмотреть в сторону https://napalm.readthedocs.io/en/latest/support/
или спросить в чате сетевиков https://t.me/ntwrk
Anonymous
Готовый есть, в котором есть основные группы, адреса хостов и параметры для авторизации. А вот остальным (тот же пример с поддержкой новых команд) нужно наполнять, и желательно автоматом. И вроде бы, костяк инвентори есть, но нужно дозаполнять (и вот тут хотелось бы покрыть ансиблом, а не самопалом)
Anonymous
Да, уже понял :) Хотя, умел бы ансибл такое - было бы удобнее...
Sergey
Да, уже понял :) Хотя, умел бы ансибл такое - было бы удобнее...
https://docs.ansible.com/ansible/2.9/modules/group_by_module.html
1. Сбор фактов
2. Организация групп по ним
3. Выполнение тасков/ролей по запиленным группам
4. ....
5. PROFIT!
Anonymous
https://docs.ansible.com/ansible/2.9/modules/group_by_module.html
1. Сбор фактов
2. Организация групп по ним
3. Выполнение тасков/ролей по запиленным группам
4. ....
5. PROFIT!
Да, видел. Но оно подойдёт, если какие-то данные о том, есть поддержка команды или нет уже внесена.
Anonymous
https://docs.ansible.com/ansible/2.9/modules/group_by_module.html
1. Сбор фактов
2. Организация групп по ним
3. Выполнение тасков/ролей по запиленным группам
4. ....
5. PROFIT!
Факты не собирают данные - может выполнить устройство комманду или нет. Тут проблема в том, что на разных моделях она появлялась с разной прошивкой. Так что тут быстрее проверить по факту поддержку, чем выискать все возможные комбинации
Sergey
Anonymous
В фактах есть версия прошивки?
Есть, но как я написал выше - найти все комбинации - та ещё трата времени. Проще самопал написать
Sergey
Есть, но как я написал выше - найти все комбинации - та ещё трата времени. Проще самопал написать
🤷♂️ всегда пожалуйста. В игру по Берну "да, но" мы дружно поиграли - думаю, довольно.
Andrey
товарищи, такой вопрос. есть некий плейбук который генерит набор конфигурационных файлов для сайта (читай - нового типового датацентра). на входе в числе прочего - сеть, которая нарезается на подсети, адреса из которых назначается интерфейсам устройств и прочим объектам. сейчас вся логика распределения адресов подсетей прибита гвоздями в ролях. хочется вытащить эту структуру в отдельный словарь.
вопрос - кто-нибудь решал такую задачу? если да то как? я пока думаю написать action plugin который будет создавать нужную структуру, но опять же неохота прибивать логику гвоздями, хотелось бы параметризировать все это дело - например каким-то образом описать что-то подобное: на входе есть /16, нарезаем ее на 2 /17, в первой из /17 нарезаем /24 и в третьей /24 последний используемый адрес назначить устройству икс. куда посмотреть чтобы не городить свой говнокод?
Andrey
ну да, на выходе получается набор конфигов для сетевого оборудования, в частности.