Чем не устраивают обычные переменные с дефолтными значениями и возможностью перезаписать их 15 разными способами?
пример! или предлагаешь приватные ключи руками в консоль вводить?
 Vladislav 👻


 Timur
пример! или предлагаешь приватные ключи руками в консоль вводить?
Пример чего? Перезаписи переменных?
 Andrey
ааа, тогда хз, зачем там префикс 🤔
ну вот смотри у меня есть
mycoolappname - репа софта который мы понаписали
ansible-role_mycoolappname - репа ансибл роли для установки и настройки софта
ansible-plabooks - репа для всех плейбуков которые у меня есть в проекте
Andrey
вцелом можно конечно роль для ansible запихать внутрь репы mycoolappname в каталог верхнего уровня ansible
Andrey
но, мне кажется, тут могут быть проблемы (я пока не очень придумал какие)
Vladislav 👻
Ну типа имя импортируемого плея - это строка. Не удивлюсь если она темплейтится
я понял, типа точка входа один плейбук, в который передаем еще третий признак, какой плейбук запустить
сейчас попробую, спасибо
 Elenhil
но это раковые костыли на пустом месте из нежедания пользоваться инструментами как надо,да
Vladislav 👻
ну вот смотри у меня есть
mycoolappname - репа софта который мы понаписали
ansible-role_mycoolappname - репа ансибл роли для установки и настройки софта
ansible-plabooks - репа для всех плейбуков которые у меня есть в проекте
эммм, мы вот этим пользуемся: https://docs.ansible.com/ansible/2.9/user_guide/playbooks_best_practices.html#alternative-directory-layout
 i4l
у фактов есть же no_cahce
Andrey
эммм, мы вот этим пользуемся: https://docs.ansible.com/ansible/2.9/user_guide/playbooks_best_practices.html#alternative-directory-layout
спасибо, щас почитаю. давно я BP не читал на эту тему
Andrey
вообще давно не читал доку по ansible %)
Andrey
эммм, мы вот этим пользуемся: https://docs.ansible.com/ansible/2.9/user_guide/playbooks_best_practices.html#alternative-directory-layout
то есть у вас монорепа для ролей и плейбуков?
Elenhil
я понял, типа точка входа один плейбук, в который передаем еще третий признак, какой плейбук запустить
сейчас попробую, спасибо
но зачем удолять переменные - так и не понятно, да
Andrey
не. я против этого.
Vladislav 👻
но зачем удолять переменные - так и не понятно, да
так написал же, что перегнул с этим и это не надо
Andrey
у меня каждая роль в своей репке. а плейбуке - монорепа. и да, структура схожая.
Vladislav 👻
Andrey
а роли ставятся через ansible-galaxy из гита
Vladislav 👻
ну каждому свое, у нас нет необходимости в этом
 Sergey
расскажи мне про бамбу еще
Расскажу. Вкратце - страдай. Другое дело, что страдания можно свести к минимуму, договорившись с админами бамбу, чтобы те поставили комплект бесплатных плагинов, добавляющих поддержку Ansible.
Vladislav 👻
CI. Такие вещи должны менеджится им, а не ансиблом изнутри
если бы CI был наш, я бы согласился на все 146%, но т.к. мы просто пользователи сервиса, причем сервис не очень то и удобный, то нафиг это...
Vladislav 👻
Timur
пример! или предлагаешь приватные ключи руками в консоль вводить?
К слову, приватные ключи можно как обычные переменные задать в файле, зашифровав тем же волтом. И перезаписывать при необходимости, передавая другие значения переменной.
i4l
расскажите плс дураку в чём проблема, если я правильно себе что-то понял: берётся волт, плей запускается с ключом от волта, в плее с этим же ключом можно шифровать расшифровывать что угодно достаточно быстро
i4l
главное делегировать всё чувствительное на локалхост и убедиться процедурно что невозможна ситуация с расшифрованными наборами данных на диске при непотребных правах хотяб
i4l
потом всё зашифрованное и записанное каким-нибудь blockinfile с throttle 1 под блоком можно инклудить сюда же
Elenhil
К слову.
есть плей
- name: a
hosts: "gr1"
roles:
- role1
tags:
- tag1
- name: b
hosts: "gr2"
roles:
- role2
tags:
- tag2
в role1 есть таски
- name: Lookup Docker credentials secret
delegate_to: 127.0.0.1
shell: "foo()"
register: var1
no_log: true
- name: do stuff
include: add_single_secret.yml secretpath={{item.key}} secretvalue={{item.value}}
with_dict:
"foo": "{{var1.stdout}}"
запуск плея с --tags=tag2 отдает msg: '''var1'' is undefined'
Elenhil
где я не так делаю?
i4l
я не очень умный, а что в role2?
Lamobot
К слову.
есть плей
- name: a
hosts: "gr1"
roles:
- role1
tags:
- tag1
- name: b
hosts: "gr2"
roles:
- role2
tags:
- tag2
в role1 есть таски
- name: Lookup Docker credentials secret
delegate_to: 127.0.0.1
shell: "foo()"
register: var1
no_log: true
- name: do stuff
include: add_single_secret.yml secretpath={{item.key}} secretvalue={{item.value}}
with_dict:
"foo": "{{var1.stdout}}"
запуск плея с --tags=tag2 отдает msg: '''var1'' is undefined'
https://docs.ansible.com/ansible/latest/user_guide/playbooks_tags.html#previewing-the-results-of-using-tags
Посмотрите какие таски выполняются с таким тэгом через --list-tasks
Vladislav 👻
где я не так делаю?
У меня что-то похожее как-то вылезло, вроде не смог исправить в чистом виде
Elenhil
Выпадает на любом теге, даже на неправильном
Elenhil
Т.е. оно всегда идет чекать
Vladislav 👻
Хотя может через is defined поправил... 🤔
Sergey
Выпадает на любом теге, даже на неправильном
А какая разница? Тегом tag1 помечено выполнение роли role1. Это тег не указан -role1 не загружается. Что не так? Просто читай то, что написано, а не то, что хочется написать.
Vladislav 👻
Vladislav 👻
Подобная проблема кстати в liquibase есть, там тоже валидация делается в независимости от контекста и его условий
Sergey
Ну я к тому, что переменаня var1 не появляется. Соответственно, в любом месте - ой.
А всё потому, что Ansible - не язык программирования.
Elenhil
Ну я к тому, что переменаня var1 не появляется. Соответственно, в любом месте - ой.
А всё потому, что Ansible - не язык программирования.
Var1 используется только в роли role1
Elenhil
В роли role2 ее нет
Elenhil
Я какбе тупенький но не настолько
Vladislav 👻
Попробуй when: var1 is defined
Elenhil
Попробуй when: var1 is defined
Нене, мне не настолько это надо, чтобы проверки во все таски вставлять. Я хочу понять почему ансибл чекает переменные в роли, которая не попадает под тег
Vladislav 👻
Ну ответ "потому", а так, вставить надо только в те таски, где var1 используется
Elenhil
Ну ответ "потому", а так, вставить надо только в те таски, где var1 используется
Потому - так себе ответ, спасибо
Elenhil
Elenhil
playbook: play.yml
play #1 (gr1): a TAGS: [tag1]
tasks:
role1 : task1 TAGS: [tag1]
role1 : task2 TAGS: [tag1]
role1 : task3 TAGS: [tag1]
play #2 (gr2): b TAGS: [tag2]
tasks:
role2 : task4 TAGS: [tag2]
Sergey
Нене, мне не настолько это надо, чтобы проверки во все таски вставлять. Я хочу понять почему ансибл чекает переменные в роли, которая не попадает под тег
Потмоу что список исполнемых тасок собирается статически, а у тебя динамическая переменная.
Elenhil
task1, task2, task3 - это инклуды
Elenhil
Потмоу что список исполнемых тасок собирается статически, а у тебя динамическая переменная.
Ты про with_dict или про include?
Elenhil
потому что with_dict с debug не вызывается
- name: foo
debug:
msg:
- add_single_secret.yml secretpath={{item.key}} secretvalue={{item.value}}
with_dict:
"a": "{{b}}"
"ac": "{{bc}}"
Elenhil
вот такая таска не попадает в вызов
Sergey
Ты про with_dict или про include?
include объявлен устаревшим потому, что его реализация неконсистентная. Переходи на import_role либо include_role.
Elenhil
include объявлен устаревшим потому, что его реализация неконсистентная. Переходи на import_role либо include_role.
вот это не то. Мне файл надо подсосать
Elenhil
точнее нет
Elenhil
Мне надо сделать цикл по двум таскам
Elenhil
цикл по блоку - нельзя. Контрибуторы говорят "юзайте инклуд"
Elenhil
получается инклуд тоже нельзя?
Elenhil
о
Elenhil
- name: do stuff
include_tasks: add_single_secret.yml
vars:
secretpath: "{{item.key}}"
secretvalue: "{{item.value}}"
with_dict:
"foo": "{{var1.stdout}}"
а вот так походу робит
Elenhil
ага.
всем спасибо
Vladislav 👻
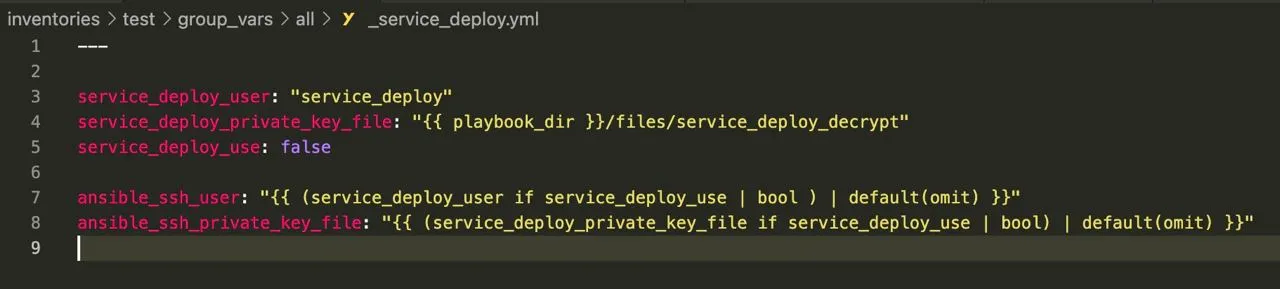
Если кому интересно, как на текущий момент решил сделать свой вопрос выше:
Makefile на запуск трех ansible-playbook, первый и последний это распаковка ключа, по середине это классический плейбук.
Распаковку завязал на условие основной переменной, просто на всякий случий.
Ну и в инвентори в all группе закинул вот такое:
Vladislav 👻
 Vladislav 👻
Подозреваю, что дефолт(омит) наверно лишний 🤔
Philipp
Здравствуйте
А не подскажите как правильно копировать файлы между двумя удалёнными хостами?
пробовал через модуль shell и в cmd вводил команду для scp, но таск просто зависает и ничего не происходит
 Valiy
Здравствуйте
А не подскажите как правильно копировать файлы между двумя удалёнными хостами?
пробовал через модуль shell и в cmd вводил команду для scp, но таск просто зависает и ничего не происходит
https://www.middlewareinventory.com/blog/how-to-copy-files-between-remote-servers-ansible-fetch-sync/
Timur
Anonymous
Он отдает такое, добрый день
Anonymous
ssh между хостами есть, по ключам/паролю работает
Timur
Он отдает такое, добрый день
Что отдаёт? Какой код запускается? Под каким юзером?
Об этом всем вы, видимо, расскажете в следующей серии...
Anonymous
Отдает ошибку выше, не под рутом, указывается src, dest, метод (pull) и кто делает pull
Timur
Отдает ошибку выше, не под рутом, указывается src, dest, метод (pull) и кто делает pull
А код мы должны угадать, видимо... Интрига!
Anonymous
 Timur
И, к слову, такие скриншоты постить - моветон