Он отдает такое, добрый день
sudo, ругающийся на отсутствие терминала, видимо, ни о чём не говорит. эх....
 Sergey


 l1njan
сорри за глупый вопрос
при запуске нескольких ролей, например:
roles:
- setup_repos
- setup_environment
- install_packages
что происходит, если зафейлится, скажем, setup_environment?
выполнение перейдём к следующей роли или остановится совсем?
 Отделение Bereke Bank
По умолчанию остановится
 Yks
привет. не могу чего то сообразить как сформировать результат
До этого делал через combine ( сейчас видимо так же нужно сдедлать но с чем то дополнительным)
Формироваться должно это все из ответа предыдущей таски в которой содержится json вида
result: { results: [{ “a”: b, “c”: d},{ “a”: b, “c”: g},{ “a”: e, “c”: z},{ “a”: e, “c”: x}}]
на выходе хочу получить
foo: { b: {“d”,”g”}, e: {“z”,”x”}}
Igor
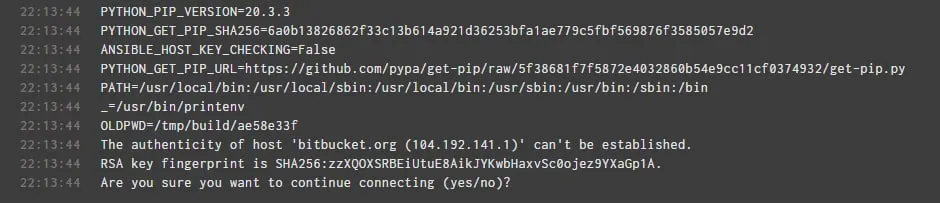
Всем привет, пробрасываю ANSIBLE_HOST_KEY_CHECKING=False и пытаюсь запустить ansible-galaxy он все равно делает хост чек. Куда копать?
Igor
Так я энв пробрасываю како файл конфигурации, я из контейнера запускаю
Jules
аааа
Sebor▂▅▇█▓▒░
 Sebor▂▅▇█▓▒░
Так я энв пробрасываю како файл конфигурации, я из контейнера запускаю
Ну и как ансиболь запускается? Через шелл?
Igor
ага, просто ansible-galaxy install -r requirements.yml
Sebor▂▅▇█▓▒░
ага, просто ansible-galaxy install -r requirements.yml
А пробрасываешь как?
В начале команды пишешь?
Igor
А пробрасываешь как?
В начале команды пишешь?
да, вот на ксрине выше это prinetnv, т.е. он показывает что до запуска команды галакси энв уже есть
Sebor▂▅▇█▓▒░
Anonymous
Всем привет. Подскажите пожалуйста как решить проблему с запуском плейбука не от рута на дженкинс.
При запуске плейбука через дженкинс выходит ошибка: Failed to set execute bit on remote files (rc: 126, err: /bin/sh: /bin/chmod: Отказано в доступе) - видимо не хватает прав на выполнение на удаленной машине(centos 7 + админская учетка через которую происходит подключение по ссш)
У меня получилось запустить только на своей локальной машине, двумя способами:
1) Я добавил в плейбук следующее:
become: yes
become_method: sudo
И запускал при помощи ключа --ask-become-pass(То есть ansible-playbook test.yml -i inventory.txt -K)
Ввел пароль тестовой учетки и все успешно установилось.
2) Я отредактировал visudo и добавил своей тестовой учетке выполнение команд без запроса пароля(NOPASSWD:ALL)
очистил строки
become: yes
become_method: sudo
и тож запустилось все без проблем.
Но через дженкинс не получилось сделать тоже самое.
И вот здесь непонятно, как в итоге запустить и будет правильнее запускать плейбуки в джекинсе?
Anonymous
become:yes, become_user:user_remote_pc и запускать так - ansible-playbook test.yml -i inventory.txt -K
а на дженкинсе где можно ключ -K к примеру вставить? то есть там есть поле hosts, file_url и параметр verbose.
Шипулин
ansible-playbook test.yml -i inventory.txt -K - это команда запуска в консоли
Anonymous
ansible-playbook test.yml -i inventory.txt -K - это команда запуска в консоли
ага, в консоле у меня работает на локальном пк...а через дженкинс как пароль передать
Anonymous
Я сижу через вебинтерфейс. или имеется ввиду что можно будет запустить с параметром -K через консоль в дженкинсе ?
Шипулин
с параметром -К в консоли с сервера ansible
Anonymous
в конечном итоге так правильно будет запускать плейбуки передавая пароль с этим ключом и вводя его вручную, верно понял? а в вебинтерфейсе такой возможности нет?
Шипулин
доступ по 22 порту есть ?
Шипулин
в конечном итоге так правильно будет запускать плейбуки передавая пароль с этим ключом и вводя его вручную, верно понял? а в вебинтерфейсе такой возможности нет?
надо чтобы в инвентори был ip удалённого сервера и пользака, в плейбук можно засунуть become:yes
Шипулин
выше перечитай
Anonymous
к тому в который надо установить или сконфигурировать
да конечно есть. то есть ссш то работает. от дженкинса до удаленной машины есть коннект с этим тестовым пользователем(который является админом тамже, в группе wheel)
Шипулин
да причём тут дженкинс, я выше писал что команда работает в консоли ансибла АУУУ
Div
если есть права админа хотя бы на модификацию джобы, в настройках можно создать нужные переменные
Div
мне правда прищлось их дублировать, сначала создать переменные жени, потом слинковать с переменными ансибля
Div
и важный момент, переменные что указаны в джобе долны быть в третий раз объявлены в плейбуке или роли.
Div
отакой кисель мы заварили у себя...
Anonymous
в конечном итоге. правильнее плейбуки будет запускать так- через become + вводя пароль каждый раз. Следующий момент это получение доступа к консоли и запуск через нее или редактирование веб-интерфейса -добавление переменных и запуск уже оттуда. верно я понял?)
Div
вы можете прямо в джобе сделать как я описывал. тогда нужно будет перед запуском таски ввести переменные и пароли
Anonymous
объявить эти переменные в самом плейбуке (имеется ввиду --ask-become-pass) ?
Div
да
Div
только найдите в доках как правильно из плейбука вызывать эту магию
Anonymous
ок,спасибо большое :)
Div
колдуйте на здоровья
Lex
Ребят, привет! Чтото смотрю в книгу, вижу фигу...
суть
nginx с конфигом
server {
server_name: 1
server_name: 2
server_name: 3
.....
server_name: n
access_log
}
как можно вставить строчку после access_log по поиску server_name?
lineinfile:
path: /etc/nginx/nginx.conf
regexp: '^\s+server_name {{ item }}'
insertafter: '^\s+access_log;'
line: ' test'
пробую так, но почитал описание модуля - понял что так не работает...
template не предлагать )
Lex
Темплейт есть....долго..хотел ускорить, но что-то не рождается мысль )
 inqfen
митоген попробуй
inqfen
в большинстве случаев он не ломает выполнение, но буст по скорости дает нормальный
 Elenhil
Темплейт есть....долго..хотел ускорить, но что-то не рождается мысль )
долго это сколько - 2 секунды? Оо
Elenhil
или вы на пентиум2 рендерите?
Elenhil
что текстовые файлы рендерятся и загружаются "сильно дольше"
Lex
Ну просто они большие ))
Elenhil
по мегабайту шоль?
Alex
TASK [common/eplus : Install pip packages] ***
fatal: [app_eplus]: FAILED! => changed=false
cmd:
- /usr/local/bin/pip3
- install
- docker-compose==1.24.1
- psycopg2-binary
msg: |2-
:stderr: Traceback (most recent call last):
File "/usr/local/bin/pip3", line 7, in <module>
from pip._internal.cli.main import main
File "/usr/local/lib/python3.5/dist-packages/pip/_internal/cli/main.py", line 60
sys.stderr.write(f"ERROR: {exc}")
^
SyntaxError: invalid syntax
а никто не сталкивался с подобным? Вдруг перестал работать таск
Div
Нужно больше -v
Div
-vvvv в студию!
 UglyKoyote
минуту.. пип же через запятую принимает пакеты. а тут походу в одну строку выстраивается
UglyKoyote
добавь все пакеты в файл и установи pip-ом через -r: pip install -r requirements.txt
UglyKoyote
и да, у ансибла вроде был модуль для работы с pip. или это он и ругается?
shadow
у меня такое чувство, что что-то с экранированием
shadow
он 2- как-то обрабатывает в имени
 Dmytro
и да, у ансибла вроде был модуль для работы с pip. или это он и ругается?
Та там же cmd, какой пип:)
Dmytro
TASK [common/eplus : Install pip packages] ***
fatal: [app_eplus]: FAILED! => changed=false
cmd:
- /usr/local/bin/pip3
- install
- docker-compose==1.24.1
- psycopg2-binary
msg: |2-
:stderr: Traceback (most recent call last):
File "/usr/local/bin/pip3", line 7, in <module>
from pip._internal.cli.main import main
File "/usr/local/lib/python3.5/dist-packages/pip/_internal/cli/main.py", line 60
sys.stderr.write(f"ERROR: {exc}")
^
SyntaxError: invalid syntax
а никто не сталкивался с подобным? Вдруг перестал работать таск
https://docs.ansible.com/ansible/latest/collections/ansible/builtin/pip_module.html#id5
Alex
с pip та же фигня
Alex
21.0 (2021-01-23)
Deprecations and Removals
Drop support for Python 2. (#6148)
Drop support for Python 3.5.
по ходу дело в этом
 A.
TASK [common/eplus : Install pip packages] ***
fatal: [app_eplus]: FAILED! => changed=false
cmd:
- /usr/local/bin/pip3
- install
- docker-compose==1.24.1
- psycopg2-binary
msg: |2-
:stderr: Traceback (most recent call last):
File "/usr/local/bin/pip3", line 7, in <module>
from pip._internal.cli.main import main
File "/usr/local/lib/python3.5/dist-packages/pip/_internal/cli/main.py", line 60
sys.stderr.write(f"ERROR: {exc}")
^
SyntaxError: invalid syntax
а никто не сталкивался с подобным? Вдруг перестал работать таск
f-форматирование не рассосалось. Надо проверять версии питона и пипки.
Hankey
Всем привет!
Есть несколько заказчиков, у которых развертываем инфру. Кто как хранит ансибл роли, инвентори и плейбуки в таких случаях?
Пока используем ветки в гит и подключаем сабмодулями, но это уже превращается в ад. Мб есть какие-то дополнительные рекомендации и советы по хранению и разделению?
inqfen
Ну тут не совсем проблема честно говоря понятна
inqfen
Роли - гит и установка через ansible-galaxy
inqfen
Плейбуки - общие?
Hankey
есть репа ansible_git и туда сабмодулями подрубаем роли и инвентори. В самой репе несколько веток, и на каждого заказчика своя ветка
Hankey
поэтому становится сложно наблюдать общую картину, и трекать какие роли используются
inqfen
Выглядит страшна конечно
inqfen
Ну роли-то через ansible-galaxy можно ставить, никаких сабмодулей не надо. А инфра заказчиков bare-metal?
Hankey
Выглядит страшна конечно
эта картина вызывает у меня ассоциация с зубной болью и стоматологами. Поэтому пришёл с вопросом послушать советов мудрых
Hankey
Ну роли-то через ansible-galaxy можно ставить, никаких сабмодулей не надо. А инфра заказчиков bare-metal?
да, bare metal. Но все используемые роли с доработками, поэтому храним их в гите
Elenhil
есть репа ansible_git и туда сабмодулями подрубаем роли и инвентори. В самой репе несколько веток, и на каждого заказчика своя ветка
Почему не разные репы? Один заказчик одна репа, в ней инвентори и код внутри сабмодуля
inqfen
Ну так ansible-galaxy может тянуть роли из того проекта откуда скажут