Господа, есть более приятный вариант удалить переменную, чем описан тут: https://serverfault.com/a/856738
Очередное #странное
 Timur


 Vladislav 👻
забей, все равно я пропустил момент, что видимость переменной в рамках плея
Vladislav 👻
В общем непонятно, как сделать универсальный плейбук так, чтобы он был нормально рабочий при штатном запуске и при этом, если надо его включить в автоматизацию, подменять ansible_ssh_user и ansible_ssh_private_key_file, при этом распаковав предварительно приватный ключ
 Andrey
какими правилами вы руководствуетесь при названии репозиториев ролей и плейбуков ansible?
 Отделение Bereke Bank
Andrey
делаете ли каой-то префикс типа ansible-role-<name>
Vladislav 👻
extra vars?
ну для старта да, но как сделать, чтобы в зависимости от наличия переменной распаковать ключ и подставить его
Отделение Bereke Bank
какими правилами вы руководствуетесь при названии репозиториев ролей и плейбуков ansible?
Просто myshitapp или myshitapp-role
ansible-lint вроде как нынче ругается на - в имени роли
Timur
ну для старта да, но как сделать, чтобы в зависимости от наличия переменной распаковать ключ и подставить его
Делаешь таск с условием - и все дела.
Типа:
when: unpack_key is defined
Vladislav 👻
делаете ли каой-то префикс типа ansible-role-<name>
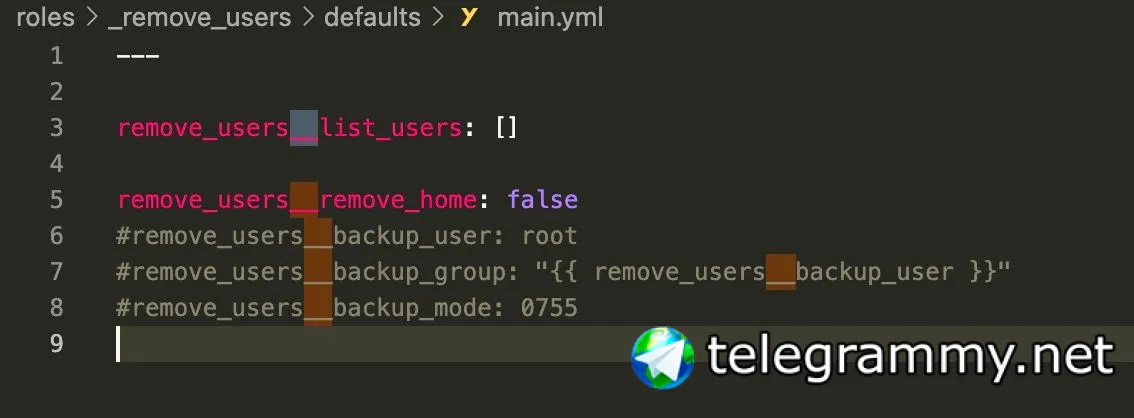
обязательно, причем взял последнюю тенденцию <role_name>__<var>
Vladislav 👻
Делаешь таск с условием - и все дела.
Типа:
when: unpack_key is defined
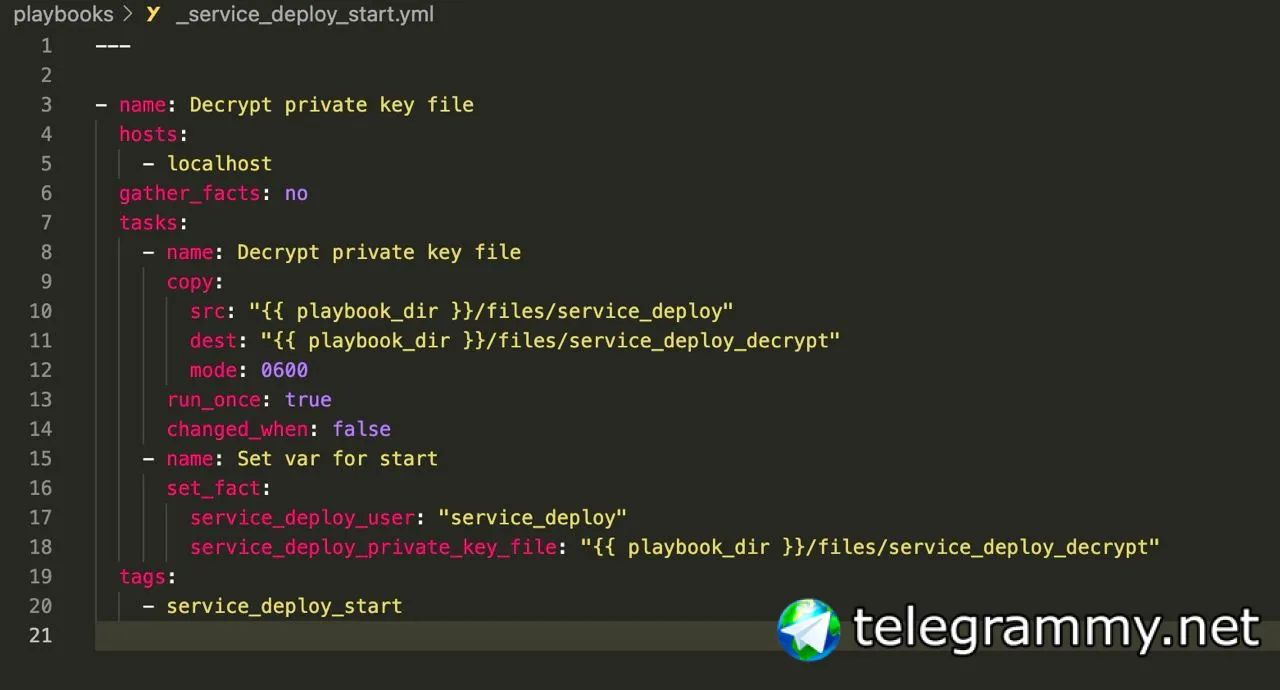
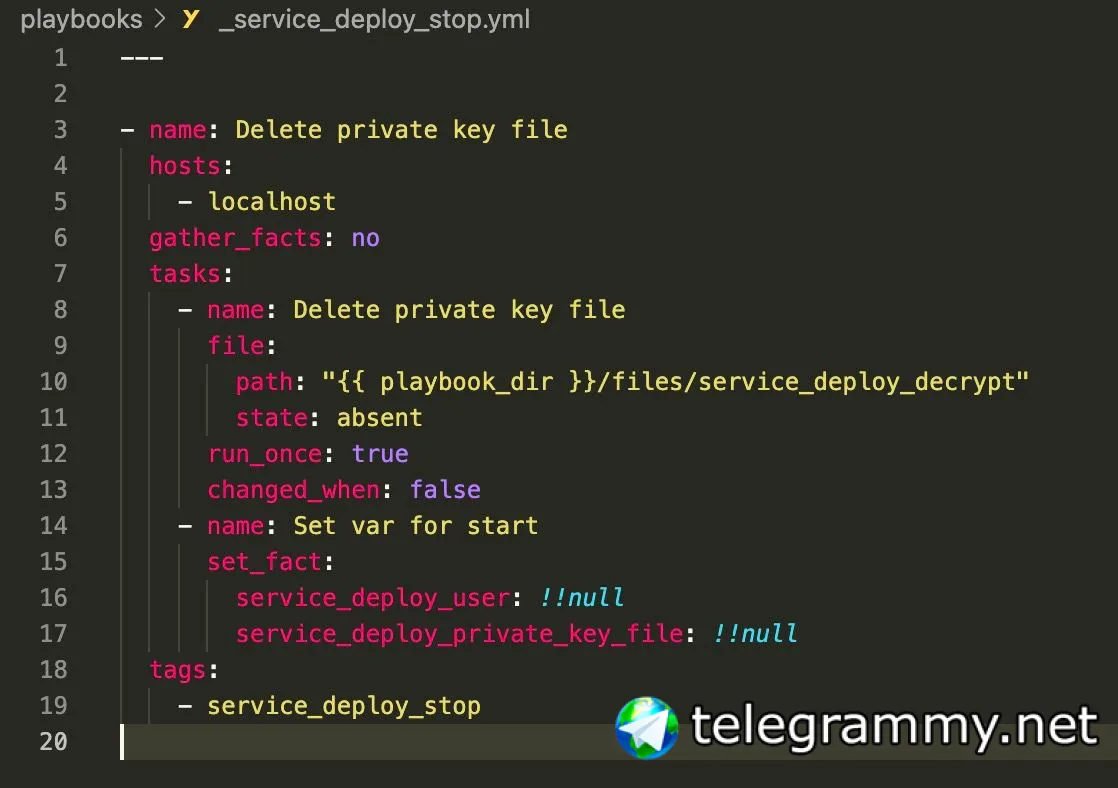
ща постараюсь пояснить
Vladislav 👻
 Vladislav 👻
 Andrey
Просто myshitapp или myshitapp-role
ansible-lint вроде как нынче ругается на - в имени роли
но тогда myshitapprole не проканывает
Vladislav 👻
И хотел просто
- name: start service_deploy
import_playbook: "../playbooks/_service_deploy_start.yml"
Andrey
и как вы это от собственно репы приложения myshitapp отделяете?
Отделение Bereke Bank
и как вы это от собственно репы приложения myshitapp отделяете?
Группы репозиториев
 Elenhil
В общем непонятно, как сделать универсальный плейбук так, чтобы он был нормально рабочий при штатном запуске и при этом, если надо его включить в автоматизацию, подменять ansible_ssh_user и ansible_ssh_private_key_file, при этом распаковав предварительно приватный ключ
ansible_ssh_user не прописывать в плейбуке, а передавать снаружи, например?
Elenhil
Если вам надо что-то еще сделать (распаковать ключ) - ну, это
Elenhil
Еще один плей сделайте, который будет 1) распаковывать 2) запускать общий плей
Elenhil
и что там за ci такой, которому надо ключи распаковывать ручками?
Timur
Timur
Зачем нужно переменные типа service_deploy_user уничтожать?
 Sergey
Понятно, что вы делаете. Непонятно - зачем.
Потому что может :-)))))) Тут, кажется, "ну такая" история.
Vladislav 👻
и что там за ci такой, которому надо ключи распаковывать ручками?
это отдельная больная история, по сути нам дали просто инструмент, но настраивать его никто для нас не будет, поэтому мы сами дергаем, что нам нужно
Elenhil
Elenhil
не верю
Vladislav 👻
есть, но в репе у нас уже есть ключ и хотелось бы избежать множества завязак на инструмент
Elenhil
есть, но в репе у нас уже есть ключ и хотелось бы избежать множества завязак на инструмент
эээ. В смысле. У вас ci, у вас есть тех юзер для ci, а вы хотите не отдавать креды юзера для ci в кредстор ci?
Elenhil
звучит как выстрел в ногу
Vladislav 👻
не так, у нас есть бамбу, но ничерта нет в нем для нас, поэтому мы берем просто контейнер с нашим ансиблом и в нем запускаем наши плейбуки с нашими кредами
Elenhil
Vladislav 👻
да блин, ты не слышишь
Elenhil
я слышу, я не понимаю
Vladislav 👻
в бамбу есть переменные, которые руками надо задавать и контролировать, нафига нам такой геморой, если все есть в коде в репе
Vladislav 👻
в бамбу прокинем только пароль для vault и все
Elenhil
действительно, зачем менеджить один кредстор, когда можно два 🤔
Vladislav 👻
осталось только понять, как указать тех юзера и как и что прописать в плейбуке, чтобы при локальном использовании плейбук был нормальный, а при запуске из бамбу, был под тех юзером и с распакованным ключом
Vladislav 👻
действительно, зачем менеджить один кредстор, когда можно два 🤔
ты видать не знаешь, что такое бамбу
Vladislav 👻
там нет понятия один кредстор
Vladislav 👻
там есть глобал переменные, к которым у нас доступа нет для добавления и редактирования, а пилить 100500 переменных для каждого плана руками - это бред
Elenhil
честно - не работал с ним. Но не верю, что у него нет никакого менеджера секретов
Vladislav 👻
общий кредстор только планируется в виде hashicorp vault
Vladislav 👻
но когда его сделают, я хз, ибо опять таки, этим занимаются опсы компании, а мы, в бигдате, сидим отдельно и контролим отдельно все
Sergey
осталось только понять, как указать тех юзера и как и что прописать в плейбуке, чтобы при локальном использовании плейбук был нормальный, а при запуске из бамбу, был под тех юзером и с распакованным ключом
Я знаю, что такое Bamboo. Даже с учётом этого то, что ты делаешь - #странное. В environments ты можешь задавать переменные, которые позже использовать в скриптах. В том чиcле, кстати, этими переменными могут быть учётка и пароль для разволчивания private key.
Vladislav 👻
Я знаю, что такое Bamboo. Даже с учётом этого то, что ты делаешь - #странное. В environments ты можешь задавать переменные, которые позже использовать в скриптах. В том чиcле, кстати, этими переменными могут быть учётка и пароль для разволчивания private key.
да, и вот ты в каждом плане сидишь и прописываешь это - супер 👍🏻
Vladislav 👻
потом надо поменять и ты пытаешься вспомнить, где все это
Vladislav 👻
и хорошо, если надо только на билде поменять, ведь он же слинкован с репой и можно найти концы, а вот попробуй деливери план
Vladislav 👻
расскажи мне про бамбу еще
Timur
осталось только понять, как указать тех юзера и как и что прописать в плейбуке, чтобы при локальном использовании плейбук был нормальный, а при запуске из бамбу, был под тех юзером и с распакованным ключом
Чем не устраивают обычные переменные с дефолтными значениями и возможностью перезаписать их 15 разными способами?
Timur
Timur
как он поможет?
Тебе нужно ключ прокинуть в окружение, которое запускается в CI и для юзера, под которым оно выполняется?
Vladislav 👻
мне не нужно прокидывать ключ, он уже есть в репе с проектом ансибл, мне достаточно прокинуть пароль для волта
Vladislav 👻
по сути, надо прокинуть две вещи:
1. пароль для волта
2. признак, что запускается ci/cd, т.е. скорее всего это через extra vars переменная
Timur
мне не нужно прокидывать ключ, он уже есть в репе с проектом ансибл, мне достаточно прокинуть пароль для волта
Тебе нужно, чтобы ключ использовался тем юзером, под которым запускается код в CI?
Vladislav 👻
Дальше надо понять, что и как делать на основе этой переменной, так, чтобы мне не надо было переписывать 100500 плейбуков под новую логику
Elenhil
Elenhil
ты просто делаешь враппер плейбук
Elenhil
и всё
Elenhil
воооот, как его сделать, не совсем понимаю?
берешь и делаешь. таск 1 - расшифровка, таск 2 - иморт плея с переменными
Vladislav 👻
Vladislav 👻
но т.к. это отдельный плей, то set_fact становится пустой на следующем этапе
Timur
Vladislav 👻
Elenhil
но т.к. это отдельный плей, то set_fact становится пустой на следующем этапе
зачем он в отдельном плее?
Elenhil
import_playbook
Vladislav 👻
импорт на нужный плейбук из текущего?
Vladislav 👻
но тогда получается, что мне надо либо продублировать все плейбуки, либо каким то образом задавать еще и какой плейбук запустить
Andrey
 Timur
есть идеи лучше, с радостью посмотрю
Чем не устраивают обычные переменные с дефолтными значениями и возможностью перезаписать их 15 разными способами?
Vladislav 👻
Elenhil
но тогда получается, что мне надо либо продублировать все плейбуки, либо каким то образом задавать еще и какой плейбук запустить
Ну типа имя импортируемого плея - это строка. Не удивлюсь если она темплейтится