Если на Микроте сделать транк-порт с кучей vlan'ов, воткнуть туда умный свитч и назначить этому свитчу один из vlan'ов на какой-то порт в нетэгированном виде (access-порт), то с этого порта Winbox по маку к микроту не цепляется. Хотя видит его в Neighbours. Это так и должно быть?
P.S. С нативного vlan-а (1) пускает, а вот с других - нет.
ну а мак-винбокс разрешён на этот влан?
 Otto


 Pavel
кто-нибудь уже сделал готовый скрипт проверяющий все dns-ы у провайдера на предмет новой технологии подписи?
Pavel
пока решил вот так сделать
put [:resolve sigok.verteiltesysteme.net]
put [:resolve sifail.verteiltesysteme.net]
но там нужно каждый дополнительный dns выданный в ppp еще проверить. слооожна.
 Бауыржан
Здравствуйте. Где можно посмотреть уровень сигнала sxt lte kit для того чтобы определить лучшее направление роутера ?
 Raul
Здравствуйте. Где можно посмотреть уровень сигнала sxt lte kit для того чтобы определить лучшее направление роутера ?
В status у lte интерфейса.
RSSI = -85 дБм. Чем выше число RSSI, или чем оно менее отрицательное, тем сильнее уровень сигнала (например, значение -48 больше, чем -78).
CINR (Carrier to Interference + Noise Ratio) также называемый SINR (Signal to Interference + Noise Ratio) — отношение уровня полезного сигнала к уровню шума (или просто соотношение сигнал/шум). Значение CINR измеряется в дБ (dB).
Положительное значение CINR означает, что полезного сигнала больше, чем шума. Минимальное значение, приемлемое для стабильной работы в сети: CINR = 10 дБ. Чем выше данное значение, тем лучше качество сигнала.
Отличные показатели: CINR от 30 и выше / RSSI от -30 до -50
Хорошие показатели: CINR от 20 до 30 / RSSI от -50 до -70
Удовлетворительные показатели: CINR от 10 до 20 / RSSI от -70 до -85
Плохие показатели: CINR от 10 и меньше / RSSI от -85 до -110
Бауыржан
Благодарю !
Raul
Благодарю !
По опыту, если базовых станций по близости несколько, бывает, что БС с более плохим сигналом дает больше скорости, чем БС с хорошим сигналом. Из за загруженности БС.

 Constantin
По опыту, если базовых станций по близости несколько, бывает, что БС с более плохим сигналом дает больше скорости, чем БС с хорошим сигналом. Из за загруженности БС.
Раньше ещё штука была на сименсы, называлась ChanBanner, давала возможность выбирать БС и запрещать телефону подключаться к некоторым из них. Сейчас на ведроиде такого люто не хватает
 digdream
Есть несколько доменов, соответственно несколько белых ip, расположенных в разных местах. Для каждого домена поднят свой почтовый сервер, но расположены эти сервера в третьем месте (но все друг другу доступны и связаны внутренними туннелями). Задача - выпускать сервера каждый со своего ip.
Со входящими соединениями разобрался, работает проброс.
Осталась проблема, когда пишем письмо - сервер сам инициирует соединение и делает он это со своего физического адреса, а как его заставить выходить через другой, удаленный микротик?
Промаркировал соединения, метки ставятся,
пробовал добавлять маршрут к 0.0.0.0/0 с проставленной меткой и шлюзом из другой подсети, но он сразу unreachable, хотя связь с тем микротиком есть.
 Evgeny
Есть несколько доменов, соответственно несколько белых ip, расположенных в разных местах. Для каждого домена поднят свой почтовый сервер, но расположены эти сервера в третьем месте (но все друг другу доступны и связаны внутренними туннелями). Задача - выпускать сервера каждый со своего ip.
Со входящими соединениями разобрался, работает проброс.
Осталась проблема, когда пишем письмо - сервер сам инициирует соединение и делает он это со своего физического адреса, а как его заставить выходить через другой, удаленный микротик?
Промаркировал соединения, метки ставятся,
пробовал добавлять маршрут к 0.0.0.0/0 с проставленной меткой и шлюзом из другой подсети, но он сразу unreachable, хотя связь с тем микротиком есть.
Я думаю, Вас попросят примеры конфигов на pastebin, потому что навскидку все иметто так, как Вы описали. Но надо смотреть нюансы
digdream
задача буквально, если кратко, как выпустить клиента в интернет через шлюз, связь с которым имеется через туннель?
 Дмитрий
Cumberbatch
задача буквально, если кратко, как выпустить клиента в интернет через шлюз, связь с которым имеется через туннель?
Если есть маршруты то просто сделать через route rule и отдельные таблицы роутинга.
Если нет то src-nat в одну сторону и dst-nat в другую.
 Maxim
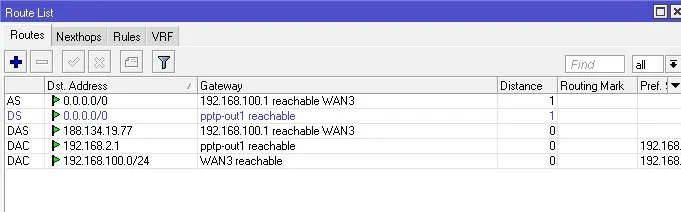
Подскажите гуру, есть в локальной сети видеорегистратор, в этой же подсети есть микрот с которого установлено VPN-соединение до другого микрота с белым IP. Подскажите как сделать проброс порта с VPN-интерфейса в локальную сеть до регистратора. Не могу разобраться так как в моем случае порт LAN является также портом WAN. Сильно не пинайте. Благодарю
 Alexey
Подскажите гуру, есть в локальной сети видеорегистратор, в этой же подсети есть микрот с которого установлено VPN-соединение до другого микрота с белым IP. Подскажите как сделать проброс порта с VPN-интерфейса в локальную сеть до регистратора. Не могу разобраться так как в моем случае порт LAN является также портом WAN. Сильно не пинайте. Благодарю
а у микрота, у которого нет внешнего ип маршрут по умолчанию свой?
Alexey
или через тот, который с внешним ип?
Maxim
 Maxim
100,0 - сеть с регистратором в которую он воткнут
Maxim
получается свой
Alexey
тогда вешаешь на белом ип дст-нат на адрес внутреннего микрота, либо сразу на регистратор, если до 100 сети есть маршрут на микроте с внешним ип. на выходе еще срц нат на туннеле
Alexey
тебе нужно, что бы на внутренний микрот соединение прилетало с срц адресом внешнего
Alexey
иначе ответит по своему маршруту
Maxim
на внешнем дст нат сделал, пакеты до внутреннего доходят, маршрута на внешнем до 100 сети нет
Cumberbatch
Подскажите гуру, есть в локальной сети видеорегистратор, в этой же подсети есть микрот с которого установлено VPN-соединение до другого микрота с белым IP. Подскажите как сделать проброс порта с VPN-интерфейса в локальную сеть до регистратора. Не могу разобраться так как в моем случае порт LAN является также портом WAN. Сильно не пинайте. Благодарю
DST nat где in Interface pptp и to address = адрес регистратора
Alexey
на внешнем дст нат сделал, пакеты до внутреннего доходят, маршрута на внешнем до 100 сети нет
тогда на впн интерфейс внешнего вешай срц нат и на внутреннем еще раз дст до регистратора
Maxim
Спасибо!
Maxim
Все получилось!
Maxim
Может порекомендуете по маршрутизации что-нибудь для новичков почитать?
 Сергей
Может порекомендуете по маршрутизации что-нибудь для новичков почитать?
https://linkmeup.ru/blog/14.html
Maxim
Благодарю!
DJ
 Bomberman
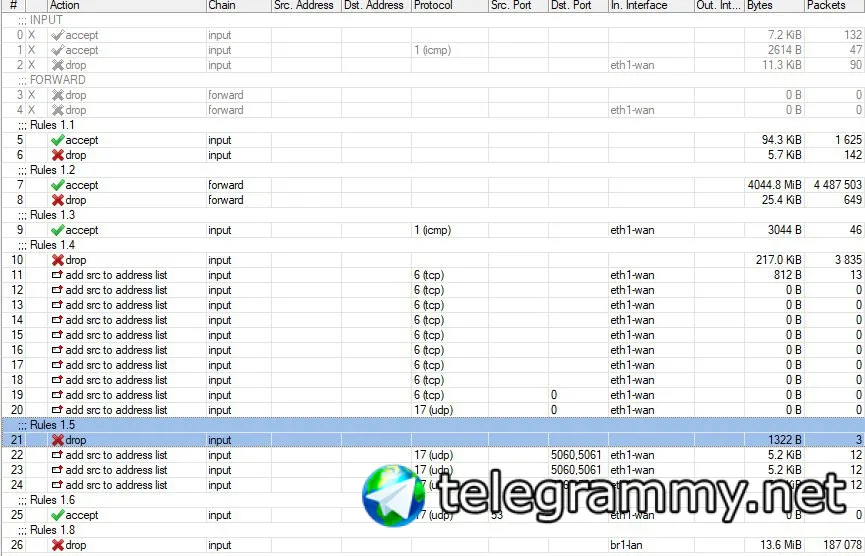
Вы это ботнету скажите)) фаерволл корректно настройке и забейте))
DJ
 Bomberman
Так добавлен же динамический адрес-лист уже
DJ
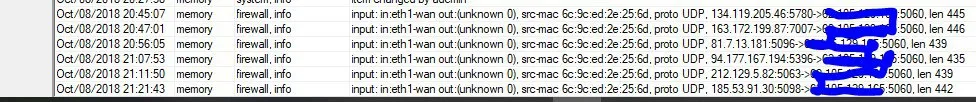
да, но все равно вот такие сообщения идут и много
 Bomberman
При совпадении с правилом у Вас добавляется в лог сообщение, всё
DJ
При совпадении с правилом у Вас добавляется в лог сообщение, всё
понял, спасибо большое. зря паниковал
DJ
я=) только по впервый раз=))) по мануалам)))
 Алексей
спс попробуем :)
evgenii76
Чувак, зачем ты простыню выкатил? Вставил бы на пастебин
 Sergey
в hap ac2 зажали динамик :(
Sergey
Как гордо ты эту пищалку обозначил
в некоторые корпуса АТХ вполне себе динамик вставляли производители
Sergey
Но не некротик
просто кризис в россии, динамик удорожит роутер на 50 центов, как и пзу, не льзя этого позволять, всё по минимуму
 Aleksey
просто кризис в россии, динамик удорожит роутер на 50 центов, как и пзу, не льзя этого позволять, всё по минимуму
Но при чём тут Россия, когда шпротляндия?
Sergey
кстати есть инфа какая страна больше покупает?
Sergey
микротики
 Moneron 🇷🇺
Так посоветовали на форуме одном
Дважды пометить, чтобы потом грохнуть? Нерационально. Выше дали статью, сделайте по ней
Кроме того ютуб ещё использует udp:443
Evgeny
кстати есть инфа какая страна больше покупает?
Если судить по количеству уязвимых девайсов в инете, то Бразилия, Индия, Россия как минимум :D
Точных цифр не видел
Sergey
Если судить по количеству уязвимых девайсов в инете, то Бразилия, Индия, Россия как минимум :D
Точных цифр не видел
Или это показатель профессионализма админов
Evgeny
Тоже возможно)
 Myname_vladimir
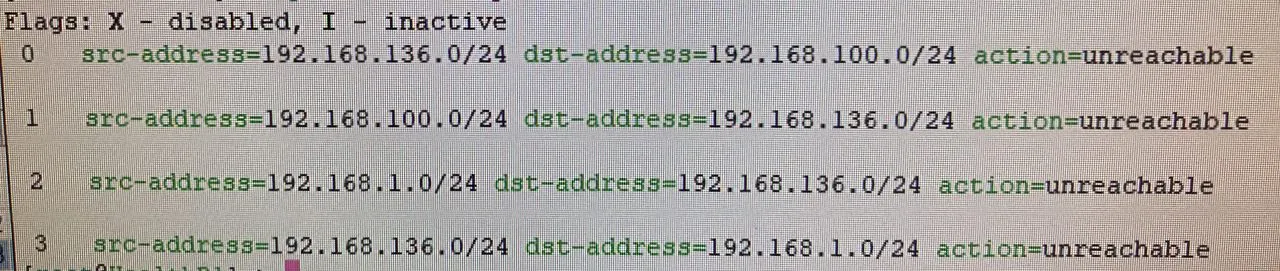
Всем доброго дня. Есть 2 сети. В route rules они разделены.
Как добавить исключение для одного ip?
Andrei
Доброе утро. Коллеги, подскажите, может кто сталкивался, как получить в переменную время Run time left для подключенного к микротику UPS
Moneron 🇷🇺
Всем доброго дня. Есть 2 сети. В route rules они разделены.
Как добавить исключение для одного ip?
1. Рулы выполняются по порядку
2. Для разграничения доступов есть более удобный фаервол.
Cumberbatch
Myname_vladimir
Не совсем въезжаю что-то. Создать отдельную таблицу и манглом метить?
Cumberbatch
 Evgenii
о, а давно эта железка вышла ?
Evgenii
https://mikrotik.com/product/rb4011igs_5hacq2hnd_in
Myname_vladimir
Чет сложно. Вы фильтруете таким образом?
Если нужно что бы ходил то новая запись на один адрес и не анричибл а роут ин тейбл Main и это правило наверх
Если задача фильтровать то лучше через Firewall
Там только drop, lookup, lookup only in table, unreacheble
Cumberbatch
Там только drop, lookup, lookup only in table, unreacheble
Lookup only table main
Но это костыль ппц
Bomberman
@moneron скажите, Ваш образ EVE NG нужно по ману с образом обновлять?
Moneron 🇷🇺
Снапшоты – наше всё
 Maxim
а где его взять?
https://www.youtube.com/watch?v=J4yHKeT6gY0&list=PLXr-HoBo2VtWdzclZVfqh-AL3kMQLWbbR&index=14
 ewcha
Спасибо
Evgeny
Если на Микроте сделать транк-порт с кучей vlan'ов, воткнуть туда умный свитч и назначить этому свитчу один из vlan'ов на какой-то порт в нетэгированном виде (access-порт), то с этого порта Winbox по маку к микроту не цепляется. Хотя видит его в Neighbours. Это так и должно быть?
P.S. С нативного vlan-а (1) пускает, а вот с других - нет.
Кто-то еще что-то про это может предположить? Пробовал маркировать подключения - бесполезно. Mac-server на интерфейсы all. Прошивка 6.42.9
Maxim
Кто-то еще что-то про это может предположить? Пробовал маркировать подключения - бесполезно. Mac-server на интерфейсы all. Прошивка 6.42.9
У меня подобная схема работает много где и подключение устанавливается. По большей части D-Link использую в качестве L2 для доступа.