 Sergey

 Sergey
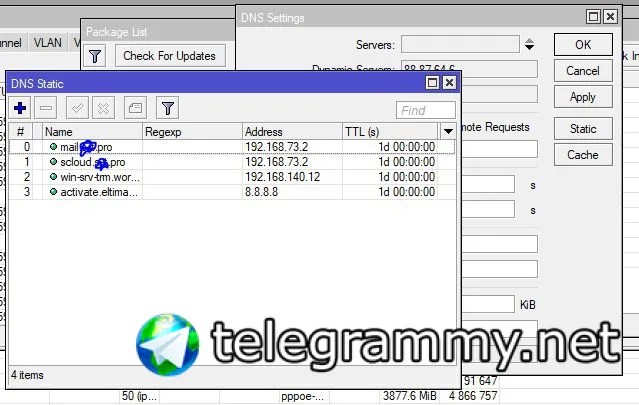
ну а так выглядит Static DNS внутри сети, и когда клиент ищет узел по вты имени, ему микротик отвечат - тебе туда, на такой то ip
Sergey
более понятно уже не смогу описать
Bomberman
да не надо ноутбуку например находить его по белому адресу, он находит по имени DNS, ну Вы чё ребята!!!???
Парни, вы меня расстраиваете… что не понятно то?😳
Cumberbatch
Ну ну. Спокойнее. Хватит флудить.
 Innokentiy
 Sergey
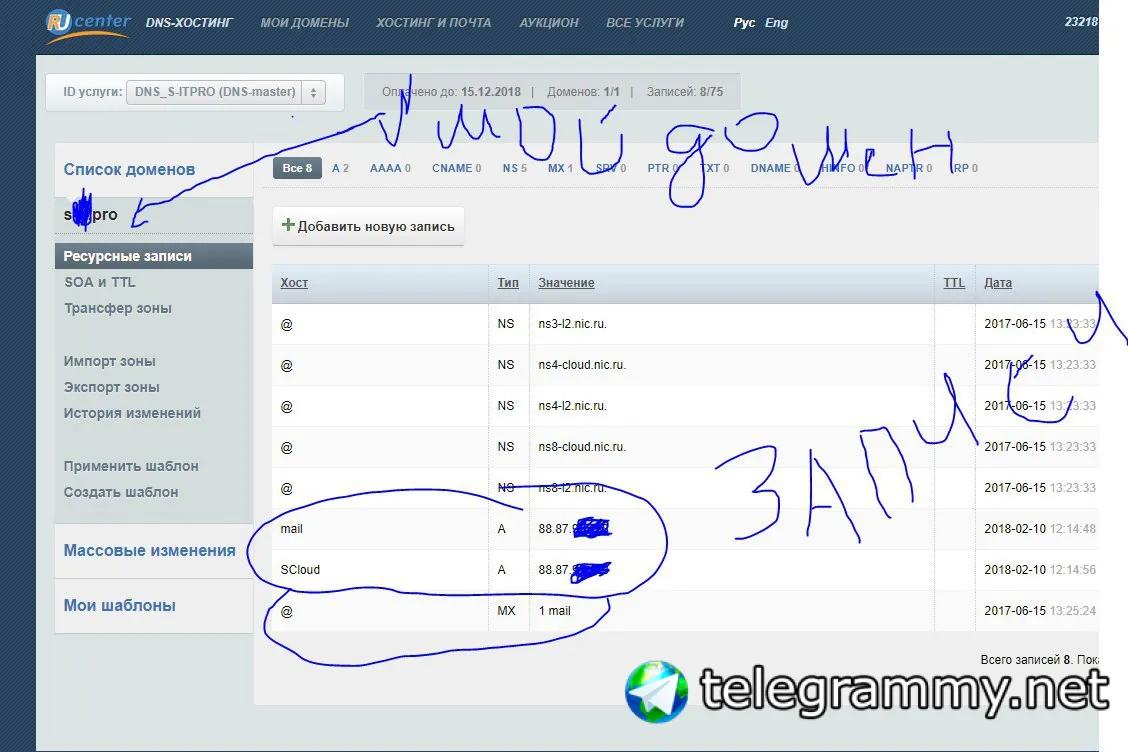
плохо стирал, s-it.pro читается
спасибо товарищ!!! 😳😂😂😂😂😂 пропустилв в одном месте, да и х.. с ним, dдосте на здоровье
Cumberbatch
Нет. Зависит от настроек конечно но большинство по умолчанию нет
 Daemon
сверху не стер просто)))
 Алексей
более понятно уже не смогу описать
Я хз, немногим более позже когда в клубе было меньше 400 человек это не работало, версию прошивки я не помню. Я сделал так как я и описал, по совету тренера.
Sergey
Я хз, немногим более позже когда в клубе было меньше 400 человек это не работало, версию прошивки я не помню. Я сделал так как я и описал, по совету тренера.
немного более позже, когда я настраивал DLink DIR-100 к примеру, это работало, а это лет 12 взад
Innokentiy
чо там дудосить
Cumberbatch
Sergey у вас есть одна проблема. Если вы захотите подключится к устройству по ip это не сработает. Либо сервис в локальной сети будет на другом порту.
Алексей
У меня не работало
Алексей
Я так делал
Алексей
немного более позже, когда я настраивал DLink DIR-100 к примеру, это работало, а это лет 12 взад
Не на длинках а на микротик
Sergey
Sergey у вас есть одна проблема. Если вы захотите подключится к устройству по ip это не сработает. Либо сервис в локальной сети будет на другом порту.
это я прекрасно понимаю, просто на момент когда был зверинец из DFL, Kerio, Zywall и начались микротики - этот способ был самым удобным, да и вообще DNS - это базис
Sergey
когда очень пёрли сервисы DDNS даже....
Cumberbatch
это я прекрасно понимаю, просто на момент когда был зверинец из DFL, Kerio, Zywall и начались микротики - этот способ был самым удобным, да и вообще DNS - это базис
Ну как сказать. Вы держите в уме одно используете другое. Это не всегда правильно. Но не будем более обсуждать это.
Bomberman
это я прекрасно понимаю, просто на момент когда был зверинец из DFL, Kerio, Zywall и начались микротики - этот способ был самым удобным, да и вообще DNS - это базис
Для пользователей удобно, не надо разные ссылки на сайт внутри и извне
Sergey
Не на длинках а на микротик
скжем пару лет назат, и уменя изначально так было с момента как XerzErz меня зомбировал микротиками
Cumberbatch
Закрываем тему.
Алексей
это я прекрасно понимаю, просто на момент когда был зверинец из DFL, Kerio, Zywall и начались микротики - этот способ был самым удобным, да и вообще DNS - это базис
Ну ок. Я базисом не владею. Я админ вася. Просто у меня микротик наверное китайский был.
Cumberbatch
Последние предупреждение.
Sergey
Для пользователей удобно, не надо разные ссылки на сайт внутри и извне
я сейчас сталкиваюсь с проблемой привязки нескольких сетей к центральной сети, и как многие "умные админы", админы этих сетей использовали адрессацию типа 192,168,0,х - и это фейл, призодится всё переписывать при переделке сети, а вот если бы многие сервисы были опасны с привязко по DNS именам даже внутри локалок, то геморроя сейчас было бы у меня почти 0
Cumberbatch
Sergey Kireev r/o 24 часа.
 $continue$
Приветствую.
Можно ли как то завести - https://github.com/zerotier/ZeroTierOne на микротике?
Bomberman
Я думаю, что вряд ли
 Vassiliy
всем привет, есть такая задача, есть удаленные клиенты, на клиентаъ SXTsq lite, клиенты вокруг некого здания, для здания нужно выбрать AP чтобы клиенты могли цеплться, расстояние около 300 м, есть ли AP всенапрвленные (mikrotik) или лучше собирать из секторов?
 Striker
я собрку делал netmetal+ ubiq антенна 11dbi на 360 градусов.
 Владимир
всем привет, есть такая задача, есть удаленные клиенты, на клиентаъ SXTsq lite, клиенты вокруг некого здания, для здания нужно выбрать AP чтобы клиенты могли цеплться, расстояние около 300 м, есть ли AP всенапрвленные (mikrotik) или лучше собирать из секторов?
В центре площади глашатый, который кричит вокруг на 300 метров. Охрипший крестьянин за 300 метров сможет ответить на вопрос глашатого?
 Dmitrii
если у глашатая хорошее ухо - может и услышит :)
Vassiliy
В центре площади глашатый, который кричит вокруг на 300 метров. Охрипший крестьянин за 300 метров сможет ответить на вопрос глашатого?
у крестьянина для этого орало командирское в виде SXTsqLite имеется, или есть варик что не докричится?
Dmitrii
но вообще у лайта слабовата антенна, да.
Dmitrii
10dbi
Dark
А если вокруг еще и толпа крестьян будет шуметь, трамваи звенеть, то нихрена тот охрипший не докричится.
Vassiliy
принято, всем спасибо
Dmitrii
в общем итог один - работать может и будет, гарантию как обычно вам никто не даст :) SXTsq lite у вас обычные, или на 5GHz?
Vassiliy
все сложно, это не у меня, и даже не в моем городе, пришли умные, уже всего накупили, теперь хотят такую схему сколотить, в кончном итоге клиенты будет в центр на регистратор отправлять картинку с камер
Dmitrii
ну за 5 копеек без радиообследования туда нельзя лезть точно. Можно посоветовать что угодно, но в случае разделенной среды с непонятными потребителями - может быть сильно жопа, а потом скажут, что ты виноват, или микротик отстой
Dmitrii
на улице хорошо ставятся металы+антенны, или омники
Dmitrii
лучше и качественнее бить все на сектора - работать будет лучше, и фонить меньше и прожимать скорость будет лучше, тем более потоковое видео
 Denis
Всем привет, подскажите пожалуйста, пытаюсь заблочить youtube
ip firewall mangle add chain=prerouting protocol=tcp tls-host=*youtube.com action=mark-connection new-
connection-mark=youtube_conn passthrough=no
ip firewall mangle add chain=prerouting protocol=tcp tls-host=*googlevideo.com action=mark-connection
new-connection-mark=youtube_conn passthrough=no
ip firewall mangle add chain=forward connection-mark=youtube_conn action=mark-packet new-packet-mark=y
outube_packet passthrough=no
ip firewall filter add chain=forward packet-mark=youtube_packet action=drop
по кабелю все отрабатывает, как сделать чтоб еще по WIFI блочило
Dmitrii
никаких ограничений в правиле у вас нет, по вай-фаю должно работать. Возможно проблема в том, что вай-фай с интернетом забриджован?
Dmitrii
схема сети какая?
Denis
wifi в бридже находится
Владимир
Может фасттрэк включен?
Dmitrii
в каком бридже? Куда с чем идет трафик?
Правила файрвола не работают на бридж, если вы им специально не указываете (Use IP Firewall), если трафик ходит внутри бриджа только
Владимир
Одно и тоже устройство через провод на ютуб не идёт, а по воздуху идёт? (проверьте ноутом)
Denis
Одно и тоже устройство через провод на ютуб не идёт, а по воздуху идёт? (проверьте ноутом)
было так, провод и wifi были в бридже, по проводу не шло видео по wifi шло.
сейчас убрал wifi из бриджа, ничего не изменилось, видео идет
Dmitrii
ip firewall mangle add chain=forward connection-mark=youtube_conn action=mark-packet new-packet-mark=y
outube_packet passthrough=no
Dmitrii
у вас стоит маркировка пакетов в цепочке forward, а потом вы добавляеете passthrough=no
Dmitrii
ну до дропа не доходит, чо :)
 Alexey
а если в фильтре пробовать резолвить и сразу блочить?
Dmitrii
надо маркпакетов тоже в prerouting засунуть
Владимир
Итак, друзья, я тут начал раскуривать фаервольную фичу TLS-Host. Оказалась, работает она довольно просто. С её помощью действительно можно блочить https-сайты. Но обо всём по порядку.
1) До установки защищённого соединения сначала нужно установить просто TCP-сессию. Это делается тремя пакетами с флагами [syn], [syn,ack], [ack].
2) После того, как tcp-сессию установили, нужно установить защищённое соединение. Клиент посылает на сервер TLS-Hello. И этот пакет нешифрованный. В нём содержится поле server name, которое и анализируется данным матчером. Получается, мы должны ловить четвёртый пакет в соединении. Пакет идёт ОТ клиента.
3) Исходя из вышесказанного, ловить эти пакеты нужно ДО правила, принимающего установленные соединения, потому что даже пакет [syn,ack] уже будет считаться established, и дальше проверяться не будет.
Ниже, на базе дефолтного конфига, сделанный мною пример с джампом, который первые три килобайта tcp-сессии на 443й порт будет проверять по отдельной цепочке. Собственно, это готовое решение, только модифицируйте под свои нужды цепочку tls-filter путём добавления туда правил с нужными tls-hosts.
И последнее: *.vk.com НЕ ЛОВИТ сам vk.com, а только поддомены, поэтому не забывайте дублировать правило без вайлдкарда. Короче, изучите пример и используйте:
https://pastebin.com/xP50jejc
Владимир
Делаем как в статье и все будет ок
Dmitrii
ваше правило в цепочке форвард
Dmitrii
ip firewall mangle add chain=forward connection-mark=youtube_conn action=mark-packet new-packet-mark=y
outube_packet passthrough=no
Denis
у вас стоит маркировка пакетов в цепочке forward, а потом вы добавляеете passthrough=no
Последнее правило с drop
Dmitrii
я не знаю,каким именно образом у вас дропает по кабелю, потому что по вашим 4 выложенным правилам у вас маркируются соединения в прероутинге, затем вы переходите в Forward и маркируете пакеты, и выставляете в правиле, маркирующем пакеты флаг - passthrough=no, соответсвенно следующие правила в цепочке forward не срабатывают.
Коллеги, поправьте меня, если я где-то ошибся?
Denis
ip firewall filter add chain=forward packet-mark=youtube_packet action=drop
Dmitrii
и что? У вас если пакет выше правилом маркируется - то до дропа не доходит
Denis
3 правила находятся в мангл
4 е с дропом в фильтре
Denis
Все дропается
Denis
Ноооо по кабелю
Denis
Так посоветовали на форуме одном
Denis
Просто раньше на wifi не проверял, небыло необходимости
Dmitrii
ок. пересмотрел packet flow, вы правы, переход из мангла выходит.
Тогда смотрите схему, что с чем забриджовано и куда ходит трафик с вай-фай
Denis
Internet приходит в первый порт, 2 порт и wlan1 в бридже
Denis
Пробовал убирать безпроводной интеофейс из бриджа, что то не помогло
Alexey
у меня все блочится через l7 и адрес-листы
Alexey
/ip firewall filter
add action=add-src-to-address-list address-list=BLOCK-SOCIAL address-list-timeout=none-dynamic chain=forward comment="GO TO BLOCK-SOCIAL LIST" in-interface=bridge-local layer7-protocol=social protocol=tcp src-address-list=!ALLOW-SOCIAL
add action=add-src-to-address-list address-list=BLOCK-VIDEOHOST address-list-timeout=none-dynamic chain=forward comment="GO TO BLOCK-VIDEOHOST" in-interface=bridge-local layer7-protocol=social protocol=tcp src-address-list="!ALLOW VIDEOHOST"
add action=reject chain=forward comment=BLOCK-SOCIAL layer7-protocol=social protocol=tcp reject-with=tcp-reset src-address-list=BLOCK-SOCIAL
add action=reject chain=forward comment=BLOCK-VIDEOHOST layer7-protocol=videohost protocol=tcp reject-with=tcp-reset src-address-list=BLOCK-VIDEOHOST
/ip firewall layer7-protocol
add name=social regexp="^.+(vk.com|vkontakte|odnoklassiki|odnoklasniki|games.mail.ru|ok.ru|myscore.ru).*\$"
add name=videohost regexp="^.+(youtube|rutube|smotri.ru.ru|ivi.ru|0eb.net).*\$"
Denis
спасибо, попробую
Denis
никаких ограничений в правиле у вас нет, по вай-фаю должно работать. Возможно проблема в том, что вай-фай с интернетом забриджован?
еще раз перепроверил, порт по проводу и wifi находятся в одном бридже, по кабелю дропается , по wifi не дропает
 Evgeny
Если на Микроте сделать транк-порт с кучей vlan'ов, воткнуть туда умный свитч и назначить этому свитчу один из vlan'ов на какой-то порт в нетэгированном виде (access-порт), то с этого порта Winbox по маку к микроту не цепляется. Хотя видит его в Neighbours. Это так и должно быть?
P.S. С нативного vlan-а (1) пускает, а вот с других - нет.