У меня подобная схема работает много где и подключение устанавливается. По большей части D-Link использую в качестве L2 для доступа.
Тут тоже DLink кстати. И в данном случае bridge vlan filtering включен. У Вас так же?
 Evgeny


 Maxim
Тут тоже DLink кстати. И в данном случае bridge vlan filtering включен. У Вас так же?
нет, у меня vlan на интерфейсах висят. В бриджи никак не переведу их
Evgeny
нет, у меня vlan на интерфейсах висят. В бриджи никак не переведу их
Надо будет перепроверить, но вроде как если выключить vlan filtering, то все ок. Доберусь до работы - проверю
 Cumberbatch
Кто-то еще что-то про это может предположить? Пробовал маркировать подключения - бесполезно. Mac-server на интерфейсы all. Прошивка 6.42.9
Фиг знает. Выключи use ip fw в бриджах
Roman
 Roman
 Evgeny
Взял 3011 и совершенно другой свитч AT FS750, настроил такую же конфигурацию. Поведение аналогичное. Winbox-ом по Маку не цепляется из access-портов в разных vlan-аx если на микротике эти vlan-ы (интерфейсы сами) висят на бридже. Если на микротике vlan-ы висят на интерфейсе, то все работает отлично, как и сказал Maxim
Видимо, придется в саппорт написать, может баг
Bomberman
скажите, а как понять, какая версия РОС, stable или bugfix?
 Vladimir
Привет, подскажите в чем может быть дело
Есть два провайдера, с помощью mangle идет маркировка траффика, в роутах указаны маршруты с маркировкой
Интернеты отлично работают, но не работает pptp l2tp клиент вообще
С клиентов за натом не работает, с самого роутера не работает
В маршрутах даже указал роут на впн сервер через одного прова, один фиг
Evgeny
Vladimir
Для pptp просходит sent, до сервера доходит. А вот ответ не приходит
Cumberbatch
Для pptp просходит sent, до сервера доходит. А вот ответ не приходит
Напомните через час. Пришлю рабочее решение
Vladimir
Конфиг https://pastebin.com/fCrnm7n3
Bomberman
коллеги, для ограничения доступа из сети в сеть на одном микротике, что лучше юзать: фаер или роуты?
Cumberbatch
коллеги, для ограничения доступа из сети в сеть на одном микротике, что лучше юзать: фаер или роуты?
Лучше конечно vrf. Но если часть сетей пересекается то fw
An
Добый день коллеги, может кто подскажет где можно подмотреть best practices по начальной настройке firewall, ну или поделится
Bomberman
Лучше конечно vrf. Но если часть сетей пересекается то fw
А фаерволл сильно нагрузит проц ?
 Vassiliy
Добый день коллеги, может кто подскажет где можно подмотреть best practices по начальной настройке firewall, ну или поделится
https://wiki.mikrotik.com/wiki/Basic_universal_firewall_script
Dark
А фаерволл сильно нагрузит проц ?
Смотря сколько правил напишешь и каких, ну опять же смотря какой роутер.
Vassiliy
офтоп, в чатике 1111 members 😊
Bomberman
Смотря сколько правил напишешь и каких, ну опять же смотря какой роутер.
Роутами ограничивать - костыль же?
Cumberbatch
Роутами ограничивать - костыль же?
Если сети независимые например одного клиента в одном порту для другого в другом то vrf милое дело
Dark
А если их нет… ?)
А что тогда есть? Сначала всегда планирование делается и уже исходя из этого пишем правила специфичные.
Bomberman
А можно в личку пример конфига с врф для ограничения, если есть под рукой, конечно…
Cumberbatch
А можно в личку пример конфига с врф для ограничения, если есть под рукой, конечно…
У меня с двумя провайдерами даже так сделано на домашнем пришлю вечером
Dark
https://m.habr.com/post/262091/
Dark
Как пример
 Кир
Коллеги, нужна помощь. Есть 2 микрота, работают точка-точка. На микроте вместо мака на эзер1 он улетает в wlan1 и я сижу без инета, мб кто сталкивался с подобным?
 😷Драничек
Ничего не понятно
Cumberbatch
Коллеги, нужна помощь. Есть 2 микрота, работают точка-точка. На микроте вместо мака на эзер1 он улетает в wlan1 и я сижу без инета, мб кто сталкивался с подобным?
В бридже работать ptp не будет. Ставьте режим псевдобридж
Кир
ap bridge, стоит, если вы об этом
 Hab
на клиентской точке вероятно
Maxim
Парни, есть вопрос про SIP и сброс соединений. Есть некий филиал, который подключается к главному офису где стоит сервер телефонии, настроен туннель GRE в котором ходит OSPF. Сам филиал черезсвой МТ ходитв интернет. Так получилось, что подключение к интернету пропало. GRE тунели отключились, маршруты пропали. Потом интернет дали, а вот туннели и OSPF ещё не отработали, телефон уже пытался зарегистрироваться. Соответственно телефон в филиале, желая найти SIP сервер по адресу 10.0.17.4 не нашёл маршрута в эту сеть и пошёл через default route к провайдеру. А там его видимо не сбросили и соединение осталось висеть. Т.е. неудачная попытка регистрации породила соединение в таблице Connections и висело пока руками не сбросил. Есть ли предложения как с подобным бороться?
 Dmitrii
Сделайте дополнительный маршрут для сипа, в blackhole через основного провайдера
Hab
firewall, service ports, на сипе включить 5 минут
 Moneron 🇷🇺
В бридже работать ptp не будет. Ставьте режим псевдобридж
Если два мт – то ап бридж + ст.бридж
 Alexey
Maxim
Добавить в табличке роуты до подсетей с сервером с типом блэкхол
С метрикой больше той что в динамике прилетает, я полагаю?
Moneron 🇷🇺
Естественно. Только с дистансом
Илья
Ребят всем привет, кто может поделиться смехой сети border+bras? Нужно переделать ядро сети, а опыта в подобных вещах(топологии) нет
Cumberbatch
Почему же в личку. Интересно даже.
 Sergey
хотспот, прокся?
Sergey
я в этом не профи, но чет перебор слов в одном предложении?
Sergey
прокся это правила на инпуте будут же
Sergey
и разве прокся в хотспоте используется?
Sergey
я не понял, а для чего прокси то?
Sergey
редиректишь на него веб запросы7
Moneron 🇷🇺
Да, для авторизации.
Moneron 🇷🇺
Для этого есть ip bindings, чтобы выкинуть девайсы в инет без авторизации
Юрий
Приветствую. Подскажите пожалуйста, как сгенерировать лицензию на CHR. Есть предоплаченый ключ, ввожу software id, пишет не верных id. Или ткните носом где прочитать.
Moneron 🇷🇺
1. Генерите ID
2. Делаете ему renew
3. В личном кабинете в разделе all chr keys апаете ему лицензию
4. Ещё раз делаете renew
5. ???????
6. PROFIT!!!
Юрий
Слепой стал. Спасибо народ. Увидел заветную кнопку.
Юрий
Это уже сделал.
Cumberbatch
Это влияет на свободный пропуск через хотспот и далее что хотите с этими пакетами то и делайте как если бы хот спорта не было.
Cumberbatch
Все хорошо с ними
 Otto
а менеджмент интерфейсы отменили уже?
Юрий
В личном кабинете все появилось. А в CHR все равно пишет deadline, ему надо файл лицензии загрузить? Или он сам проверит статус? Под вечер голова уже не варит.
Moneron 🇷🇺
Даже лицензированный, он периодически чекает состояние лицензии, и чек обязательно должен пройти до дедлайна.
Юрий
Даже лицензированный, он периодически чекает состояние лицензии, и чек обязательно должен пройти до дедлайна.
Просто при нажатии на renew, пишет ошибка, возможно вы уже используете действующую лицензию.
Moneron 🇷🇺
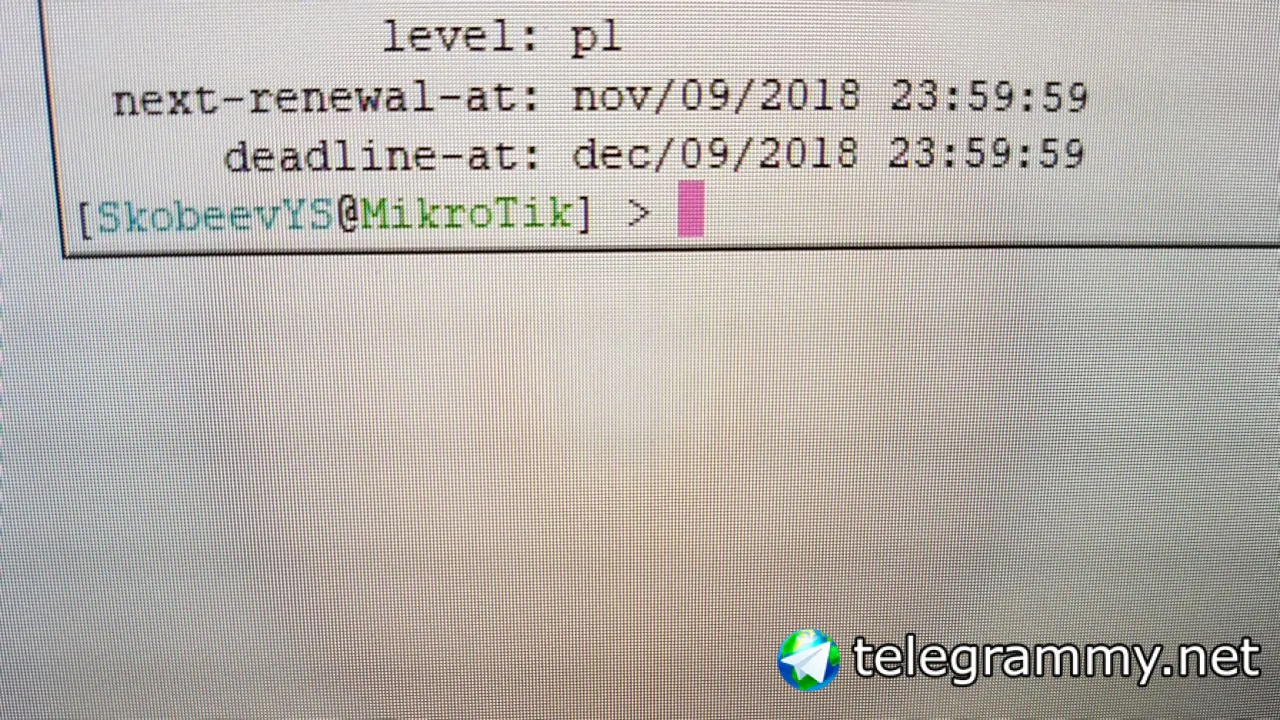
Покажите /sys lic pr
Юрий
Даже лицензированный, он периодически чекает состояние лицензии, и чек обязательно должен пройти до дедлайна.
А, все сообразил. Написано следующий запрос через час. Сам проверит.
Юрий
 Moneron 🇷🇺
Всё, лицензия у Вас живая. Когда триалка — он в level об этом пишет
Юрий
Всё, лицензия у Вас живая. Когда триалка — он в level об этом пишет
Спасибо за помощь. Просто смутила надпись deadline
Moneron 🇷🇺
 Evgeny
У меня работает несколько хотспотов, авторизую на МТ трафик, который приходит в vlan-е. Правила форвард тикают исправно. ЧЯДНТ?
Сейчас даже специально на стенде проверил. или обязательным условием является включенный прокси на МТ?
Владимир
Господа, знаю, что просить такие вещи не прилично. Но просьба прислать сылку на софт извлекающий из микрошки пароли через уязвимость в winbox. Ломанули микрошку на удаленной площадке. Добраться туда проблематично.
Владимир
Возможно кто то то имеющий этот софт сможет угнать базу паролей у угонщиков =)
Maxim
Возможно кто то то имеющий этот софт сможет угнать базу паролей у угонщиков =)
не факт что получится вернуть обратно т.к. в большинстве случаев обновляют прошивку
 Алексей
не факт что получится вернуть обратно т.к. в большинстве случаев обновляют прошивку
отдаунгрейдить например можно... с сохранением старого конфига...
Maxim
отдаунгрейдить например можно... с сохранением старого конфига...
Да, на МУМе предлагали такой вариант. Но если загрузчик не блокирнули.
Владимир
отдаунгрейдить например можно... с сохранением старого конфига...
Как можно даунгрейдить без доступа к ros?