 Innokentiy


маловероятно, иначе б и а заявили наверняка
 Sergey

 Moneron 🇷🇺
 Maxim
Это складской терминал сбора данных
Maxim
https://www.cleverence.ru/hardware/mdc/Symbol/zebra-mc36/MC36A9-0CN0CE-NC/
Maxim
Вроде облазили все и не нашел
Moneron 🇷🇺
причем если колхозить и создать еще один бридж в которчй уже засунуть езернет порт, и влан который над другим бриджем, и на тот бридж повесить ип адрес
Повникайте во влан фильтринг. Он несложный. Основная идея: л2 и л3 в МТ — два абсолютно разных процесса. Это как свитч и роутер на палочке.
Sergey
Повникайте во влан фильтринг. Он несложный. Основная идея: л2 и л3 в МТ — два абсолютно разных процесса. Это как свитч и роутер на палочке.
так я и говорю что влан фильтринг не заработал, один раз на одном роутере вроде признаки жизни показал, а потом перестал
Sergey
точнее влан фильтринг заработал, не заработал влан повешенный на бридж
Moneron 🇷🇺
У меня на десятке роутеров трудится без сюрпризов.
 evgenii76
Повникайте во влан фильтринг. Он несложный. Основная идея: л2 и л3 в МТ — два абсолютно разных процесса. Это как свитч и роутер на палочке.
Это надо в топ! Свитч на палочке😂😂😂👍
Moneron 🇷🇺
Интересно, где вы свитч на палочке увидели?
Sergey
непонимаю, домой приехал, снова работает на хап ац2
Sergey
на CHR не пашет
Sergey
написал, порадовался, и перестало Ж)
Sergey
точнее выключил вланы певешенные на тот новый бридж 2 и 3, которые сбриджованы с локальным бриджем
Sergey
а не тем транзитным
Sergey
и тогда работает, если делаю чистую схему, ка положено, то хрен
Alexander
Всем привет! Подскажите где почитать чем отличается вешание vlan на порт eth и добавление в bridg ?
Cumberbatch
Всем привет! Подскажите где почитать чем отличается вешание vlan на порт eth и добавление в bridg ?
Добавление в бридж это объединение на уровне l2 а влан на порт это создание нового псевдоинтерфейса.
Vladimir
А вот интересно, есть ли разница тут принципиальная на устройствах без чипов коммутации.
Alexander
Все равно не понятно, если создать бридж, к нему добавить влан и eth, то на порту будет нетегированый трафик, так?
Moneron 🇷🇺
К нему или в него? Если в него — то да.
Alexander
В чем разница тогда к нему/в него?)
 Alexandr
Вы команды напишите тогда более понятно станет что вы имеете ввиду
HKA
Добровй ночи
HKA
Есть кто?
HKA
Как пробросить порт на WAN за GRE тонель? Есть у кого инфа?
Sergey
dst-nat?
HKA
да
HKA
80 порт
HKA
надо пробросить за тонель для того что бы был другой IP
Moneron 🇷🇺
С другой стороны гре-туннеля что стоит?
Sergey
не понял, еще раз, что откуда и куда должно попадать?
HKA
Два микрота.
HKA
связаны по ГРЕ
HKA
На одном микроте висит убунта
HKA
но надо что бы она использовала внешний IP другого микрота за тонелем.
Sergey
для выхода в инет?
HKA
сети видят друг друга.
HKA
Нет, чисто DST nat что бы управлять по ssh
Moneron 🇷🇺
1) Метишь нью+ноу-марк коннекшны в мангл инпут по ин-интерфейсу туннеля
2) в мангл аутпут по условию вышезаданной коннекшн-марки делаешь марк-роутинг в какую-то роут-марку
3) добавляешь 0.0.0.0/0 роут с некстхопом/интерфейсом туннеля и заданной роут-маркой
4) ????????
5) PROFIT
Moneron 🇷🇺
Речь про второй МТ
Moneron 🇷🇺
На первом обычный дст-нат
Sergey
управлять этой убунтой с с ip другого микртика?
HKA
Раньше как то без маркировки получалось
HKA
сейчас что-то упускаю
HKA
Не могу понять что
Sergey
первый микротик знает что искать убунту нужн через второй микротик?
Moneron 🇷🇺
Либо вариант 2, проще. Сделать на первом микроте маскарад на гре
Sergey
можно и так, только делать маскарад для определенного сервиса
HKA
первый микротик знает что искать убунту нужн через второй микротик?
Да, я могу свободно управлять убунтой по внутреним ip второго микрота, буд то в моей сети
HKA
я чутка путанулся
HKA
давайте условно второй микротик это куда надо вывести, первый это где убунта.
HKA
Предложение о маскараде касается первого микротика?
Moneron 🇷🇺
Да
Moneron 🇷🇺
Так, стоп
HKA
а зачем маскарад?
Moneron 🇷🇺
Первый — я имел ввиду девайс с д-натом, а второй — где убунта
Moneron 🇷🇺
И масарад надо рисовать там же, где и д-нат
HKA
Я могу нарисовать схему)
HKA
Давайте, так проще будет)
Moneron 🇷🇺
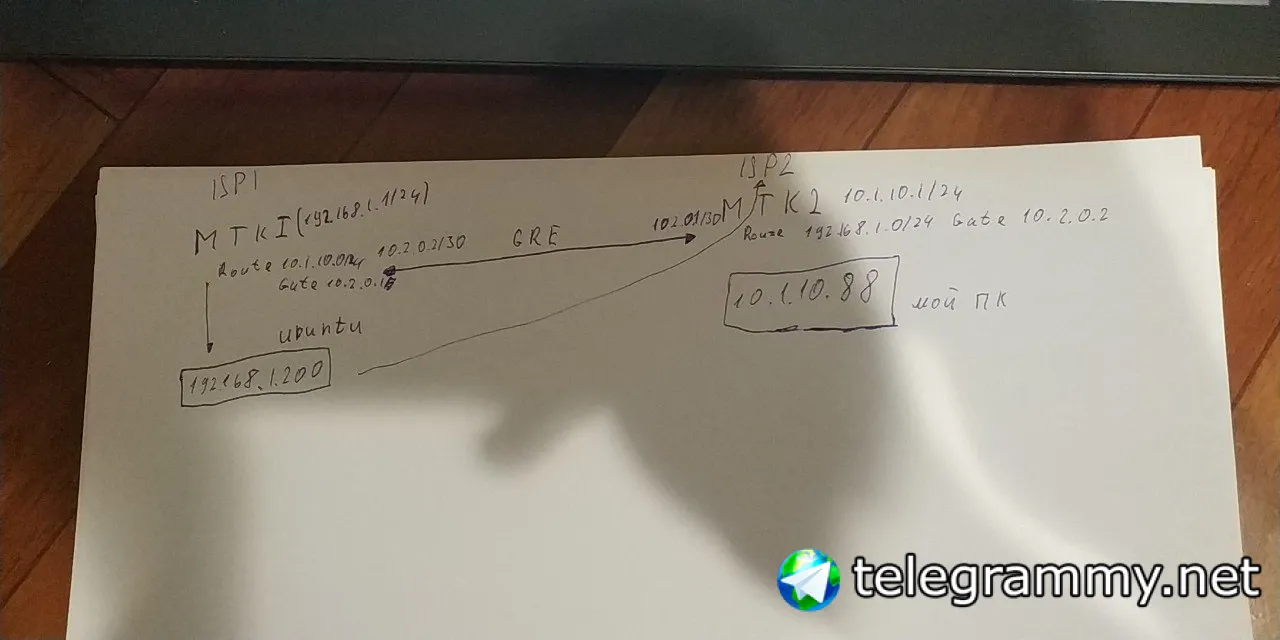
Я понимаю Вашу схему. Давайте условимся: снаружи ломимся на первый микротик, а сервер за вторым
Sergey
да все и так понятно
Sergey
какой адрес у убунты?
Cumberbatch
@Geramanic пожалуйста. В одном предложении максимум слов. Не делите мысли.
Moneron 🇷🇺
И вариант простой: на первом написать маскарад на гре-туннель. Вариант 2 — с маркировками на роутере2
Sergey
еще нужно прописать маршрут до убутны на первом микротике через туннель
HKA
 HKA
еще есть уточнение, что бы не натить внутрение сети я прописал правила в firewall - nat - chain srcnat, src. Address 10.1.10.0/24 Action: accept и на втором аналогично.
Moneron 🇷🇺
А не проще маскарады сразу писать на интерфейсах? Тогда кроме как к провайдеру, ничего натиться не будет изначально
Roman
подскажите пожалуйста, есть микротик, два провайдера и ipsec до дедика
подняты два тунеля (с каждым провайдером), но при отвале одного из них маршрут не переключается
HKA
Я не сильно понимаю Роль маскарадинга, если я хочу что бы сети видели все хосты у друг друга. Вот буд то у меня на одном роутере все эти сети... и та которая удаленная и локальная.
Moneron 🇷🇺
подскажите пожалуйста, есть микротик, два провайдера и ipsec до дедика
подняты два тунеля (с каждым провайдером), но при отвале одного из них маршрут не переключается
Айписек... Круто. Ванга в отпуске :) Какой именно айписек? Что Вы под ним подразумеваете? С чем поднят?
Roman
ike1 psk, с той стороны strongswan
HKA
 HKA
 HKA
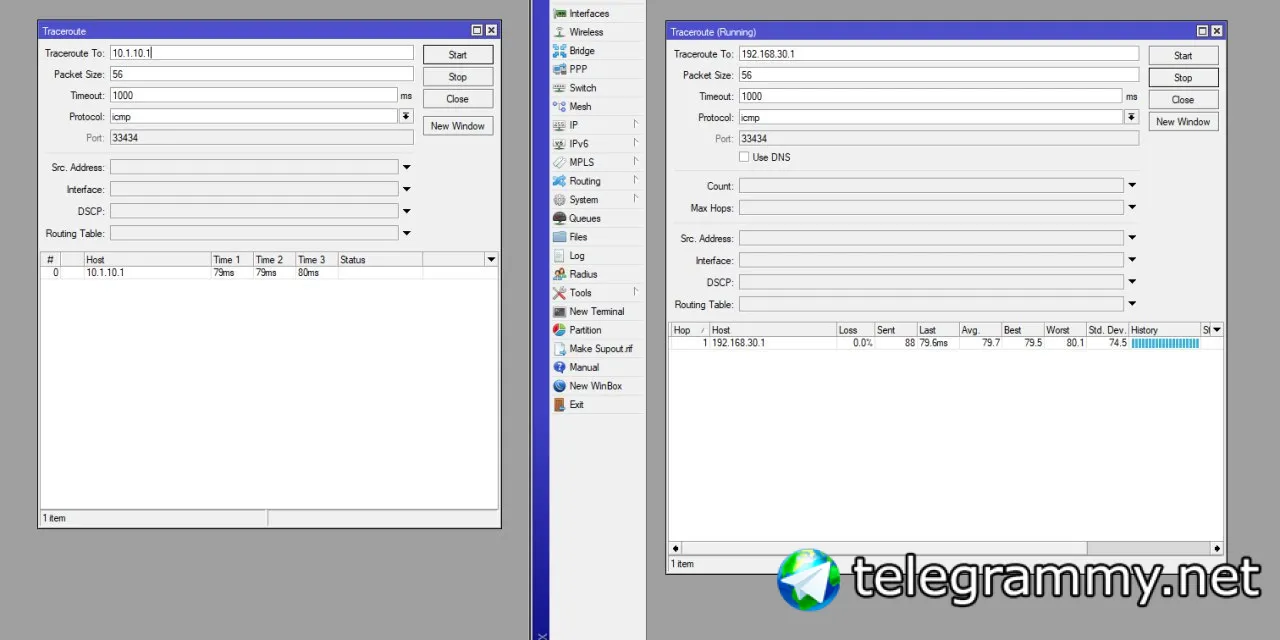
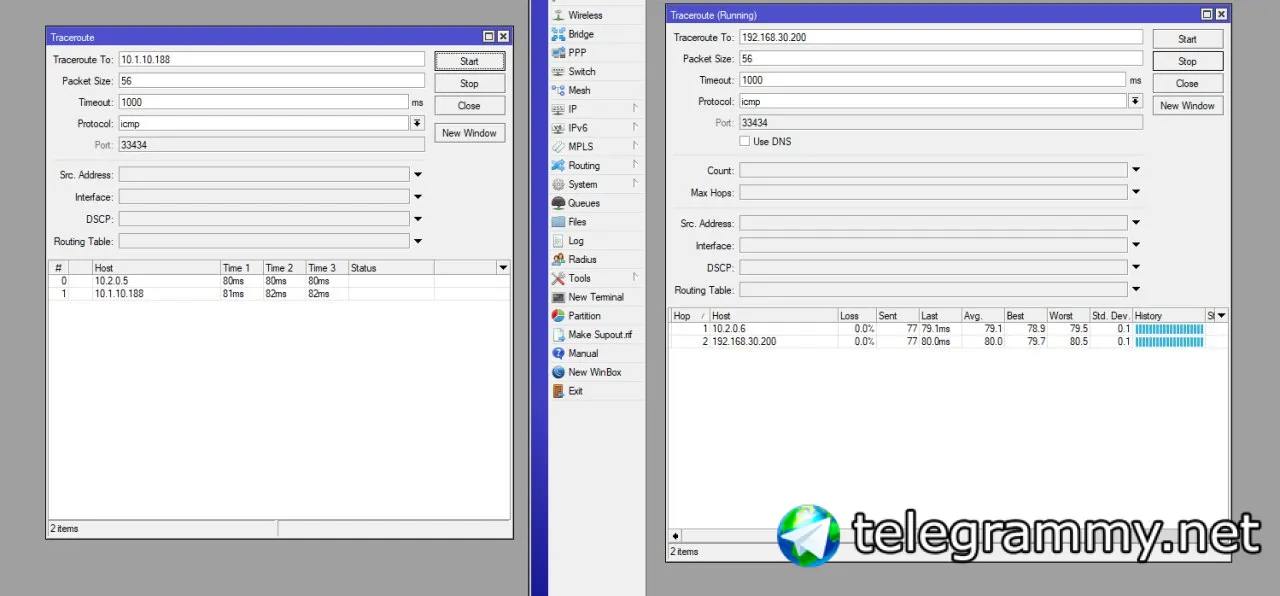
Требуется вывести левый хост на внешний IP правого.