 Alexandr


Коллеги, дошли мои руки до ограничения кол-ва подключений в единицу времени сиречь dst-limit
Читаю Вики и никак не могу понять смысл burst и expire. Скажем я хочу отлавливать все что больше 50 подключений в секунду на порт (и дропать соотв) что написать в dst-limit
 Moneron 🇷🇺
Дст-лимит – это разновидность нетфильтровского лимита
Moneron 🇷🇺
https://www.opennet.ru/docs/RUS/iptables/#TABLE.LIMITMATCH
 Avolon
version: 6.42.6 (stable)
 Nikolai
Гм. У меня на тестовой 6.43rc осыпалось так.
Скорее всего, о хэшах не договариваются устройства.
Avolon
Так это не мой ip надо банить таких )))))
Avolon
Это вообще хз кто такие
 Sergey
непойму, как повесить ип интерфейс на влан в бридже по новой схеме?
 Vladimir
на бридж вешаете Ip
Sergey
я создаю влан субинтерфейс и вешаю его на бридж, указываю вланид, а нефига не рботает, транзитный трафик ходит
Vladimir
может, я понял не так. Что такое "ип интерфейс" ?
Sergey
ип адрес
Sergey
л3 интерфейс
Sergey
что бы микротику самому адрес дать в одном из вланов
Vladimir
у вас есть бридж. Зачем вешать адрес на влан в бридже? Это же один l2. Вешайте адрес на бридж
Sergey
так, как мне повесить 3 адреса на разные вланы?
Vladimir
так у вас один l2 - вешайте все три адреса на бридж.
Sergey
на этом бридже
Vladimir
не очень правда понимаю, зачем.
Sergey
это разные л2, если верить не в косячность реализации
Vladimir
ну вы их в один бридж засовываете
Vladimir
после этого это один l2
Sergey
да, и в бридже есть влан фильтр же теперь
Bomberman
вопрос в логах появляется записи
14:04:08 ipsec,error 94.181.191.17 failed to get valid proposal.
14:04:08 ipsec,error 94.181.191.17 failed to pre-process ph1 packet (side: 1, status 1).
14:04:08 ipsec,error 94.181.191.17 phase1 negotiation failed.
Вопрос какое сделать правило чтоб 94.181.191.17 в бан лист отправлять (( Чет в голову не приходит нечего
/ip firewall filter
add action=add-src-to-address-list address-list=BlackList address-list-timeout=none-dynamic chain=input comment="Test Rule" disabled=no in-interface-list=WAN protocol=ipsec-esp src-address-list=!WhiteList
add action=add-src-to-address-list address-list=BlackList address-list-timeout=none-dynamic chain=input comment="Test Rule" disabled=no in-interface-list=WAN protocol=ipsec-ah src-address-list=!WhiteList
add action=drop chain=input comment=BlackList in-interface-list=WAN src-address-list=BlackList
add action=drop chain=forward comment=BlackList in-interface-list=WAN src-address-list=BlackList
Sergey
реализующая фичи программного свитча, то есть антеговые плечи бриджа, теговые плечи бриджа, фильтрацию
Vladimir
вопрос в логах появляется записи
14:04:08 ipsec,error 94.181.191.17 failed to get valid proposal.
14:04:08 ipsec,error 94.181.191.17 failed to pre-process ph1 packet (side: 1, status 1).
14:04:08 ipsec,error 94.181.191.17 phase1 negotiation failed.
Вопрос какое сделать правило чтоб 94.181.191.17 в бан лист отправлять (( Чет в голову не приходит нечего
Вот еще - это через анализ логов скриптом
#variables
:local pop 3
:local ipaddr
#searching for "failed to get valid proposal" string in log.
:local l2tp [/log find message~"failed to get valid proposal"]
#walking through array
foreach i in=$l2tp do={
#searching IP address of remote host
:set ipaddr [:pick [/log get $i message ] 0 ([:len [/log get $i message ]]-30)]
#execute if quantity of "parsing packet failed" records more than pop variable
if ([:len [/log find message~"failed to get valid proposal."]]>=$pop) do={
#execute if IP address isn't in firewall adress-list
if ([:len [/ip firewall address-list find address=$ipaddr]]=0 ) do={
#supplementation IP to address-list
/ip firewall address-list add list=l2tp-brutforce address=[:toip $ipaddr] timeout=48h
}
}
}
Sergey
для пробы в бридже указал пвид, повесил адрес на него, он заработаал, но это не то
Avolon
просто ругнулось что нет chain )))
Avolon
хм тогда че ругается то ((( ладно ща
Bomberman
наверное, потому что у тебя интерфейс-листа нет, не?))
Avolon
лист менял )) все норм ща смотрю прилетает что или нет
Avolon
хм 0
Bomberman
а вверх то поднял?))
только аккуратнее, Safo mode включи
Avolon
ага самый верх
Avolon
скрипт отработал ))
Avolon
Vladimir Kuznetsoff выше писал в логе парсит !
Vladimir
Только размер лога ограничьте, иначе оно будет работать долго-долго со временем )
Nikolai
для пробы в бридже указал пвид, повесил адрес на него, он заработаал, но это не то
В Vlan-aware бридже, vlan управления для назначения устройству IP создается поверх бриджа.
/int vlan add name=vlan-2 vlan-id=2 interface=bridge
/ip addr add address=a.b.c d/e interface=vlan-2
Sergey
Sergey
если повесить ип на бридж, и в бридже отфильтровать пвидом, то работает, но там другой адрес
Sergey
нужно как бы на несколько вланов в бридже адреса повесить
Nikolai
А влан приходит/уходит каким образом? Тегом с порта?
Sergey
с одного плеча тегом, с друго антегом, транзитом всё работает
Sergey
вплане железки что за транковым портом видят железки что за антеоговым портом и на оборот, но никто не видит сам микротик
Sergey
при этом железки что торчат в другом влане пвид которого прописан в бридже видят тот ип адрес
Nikolai
Гм. Доберусь до гнс3, соберу схемку. Должно работать по идее.
Sergey
я вот тоже думал что должно работать, а тут подстава :)
Sergey
обновлюсь, вдруг бага на 6.42.1
Sergey
нет не помогло
Avolon
Поднял L2tp server за микротиком 192,168,0,0 сеть ,В L2tp сеть 10.10.10.0
Сдклал pool 10.10.10.100-254
Профиле L2tp Локал 10.10.10.1 удаленный из pool
При конекте Windows получает 10,10,10,249 и не видит сеть 192.168.0.0
В настройках подключение l2tp ipv4 убрал галку использовать основной удаленный шлюз
Вопрос прописать машрут прям на винде до 192.168.0.0 или как то на микротике через forward закрутить?
 Алексей
Туда и обратно на клиенте и роутере до сетей роуты есть?
Moneron 🇷🇺
я создаю влан субинтерфейс и вешаю его на бридж, указываю вланид, а нефига не рботает, транзитный трафик ходит
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#VLAN_Example_.233_.28InterVLAN_Routing_by_Bridge.29
Sergey
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#VLAN_Example_.233_.28InterVLAN_Routing_by_Bridge.29
вроде так же и делаю https://pastebin.com/UheRwVhE
Алексей
Сеть за клиентом тоже пингуешь?
Avolon
аа точно нет ( роут прописать надо до подсети клиента
Avolon
Ладно с офиса ,а как мне быть если с телефона соеденяюсь ? я сеть за микротом тож не вижу (
Avolon
или я где то чет в настройках у пустил ?
Avolon
вроде все правельно сделал ((
Sergey
https://wiki.mikrotik.com/wiki/Manual:Interface/Bridge#VLAN_Example_.233_.28InterVLAN_Routing_by_Bridge.29
проверил только что на микротике hap ac2 срабатывает, а в CHR нет,
Sergey
почему то на CHR меньше настроек
Moneron 🇷🇺
Разные версии?
Moneron 🇷🇺
Я на цхр в лабе делал, всё работало
Sergey
на hap ac2 был релиз кандидат
Sergey
а тут 6.42.7
Sergey
я что то нажал и всё исправил, перестало работать с обоих сторон
Moneron 🇷🇺
 Sergey
странное поведение
Sergey
или что то блокирует но в логе не пишет
 Maxim
 Maxim
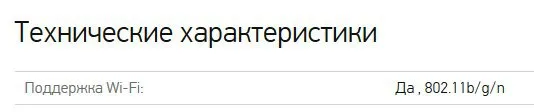
... или всё таки кроется надежда того, что он может работать в 5Ghz в стандарте 802.11 N