 Moneron 🇷🇺


Simle queue на то и simple, что в них уже есть встроенный матчер по ip-адресам, и он легче мангла
 Dmitriy
Коллеги, такой вопрос. Имею микрот 3011, принимаю от провайдера статик айпи на 1 порту. Появилась необходимость забрать от этогоь же провайдера 2 транка. Это возможно сделать этим же портом, или нужен еще один кабель?
 Otto
возможно
Dmitriy
Гибрид порт?
Otto
ну пусть будет гибрид порт
Dmitriy
Поставим вопрос по другому: как это реализовать?
 Vladimir
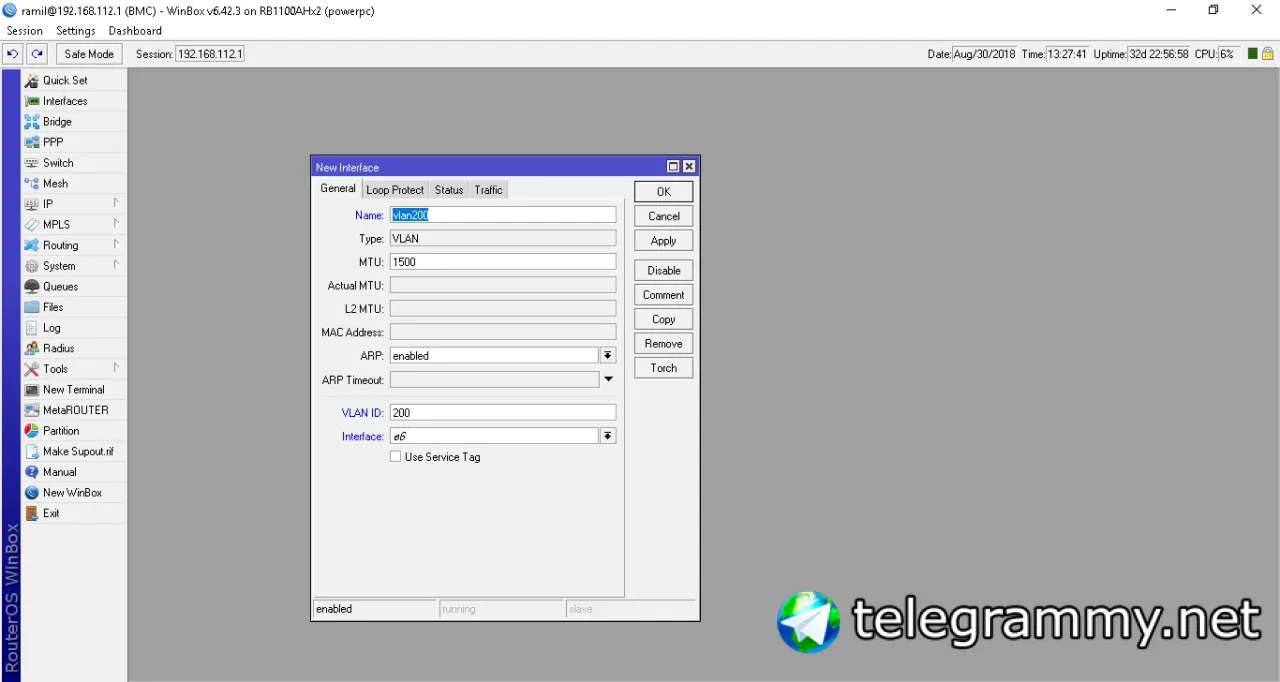
вроде как везде - вешаете влан на порт.
Roman
подскажите где можно найти уши для установки в стойку CRS109?
Bomberman
подскажите где можно найти уши для установки в стойку CRS109?
мы городили сами из ушей от другого оборудования, сверлили))
отдельно, мне кажется, вряд ли найти
Roman
я только в одном забугорном магазине их видел
Bomberman
Поставим вопрос по другому: как это реализовать?
Гибридные порты VLAN, которые могут пересылать как маркированный, так и немаркированный трафик поддерживаются только некоторыми гигабитными чипами коммутации
Dmitriy
Угу, уже начитал. Я так понимаю, что мне унжно просто присвоить порту Vlan header leave as is?
Moneron 🇷🇺
Moneron 🇷🇺
Повесить влан на интерфейс
Bomberman
в смысле гибридный порт... помню на обучении было, но из головы вылетело... ((
Moneron 🇷🇺
Вот гибридный порт свитча не везде можно сделать, а роутера – да пожалуйста. Вланы как субинтерфейсы.
Bomberman
а можете кинуть статьей в вики где это сделано?
 Nikolai
В новой версии просто назначается VID для тегированых и PVID для нетегированного. Также в свойствах VLAN указываются его порты, кто tag кто untag
Moneron 🇷🇺
а можете кинуть статьей в вики где это сделано?
Если вы вешаете влан 2 на интерфейс эзер2, то у вас два разных интерфейса. Нетегированные кадры обработаются эзером, тэгированные вланом
Bomberman
 Bomberman
Nikolai
В новой версии - 6.41 и выше, прямо на бридже разбираются разные vlan
Moneron 🇷🇺
Виталий
Всем привет
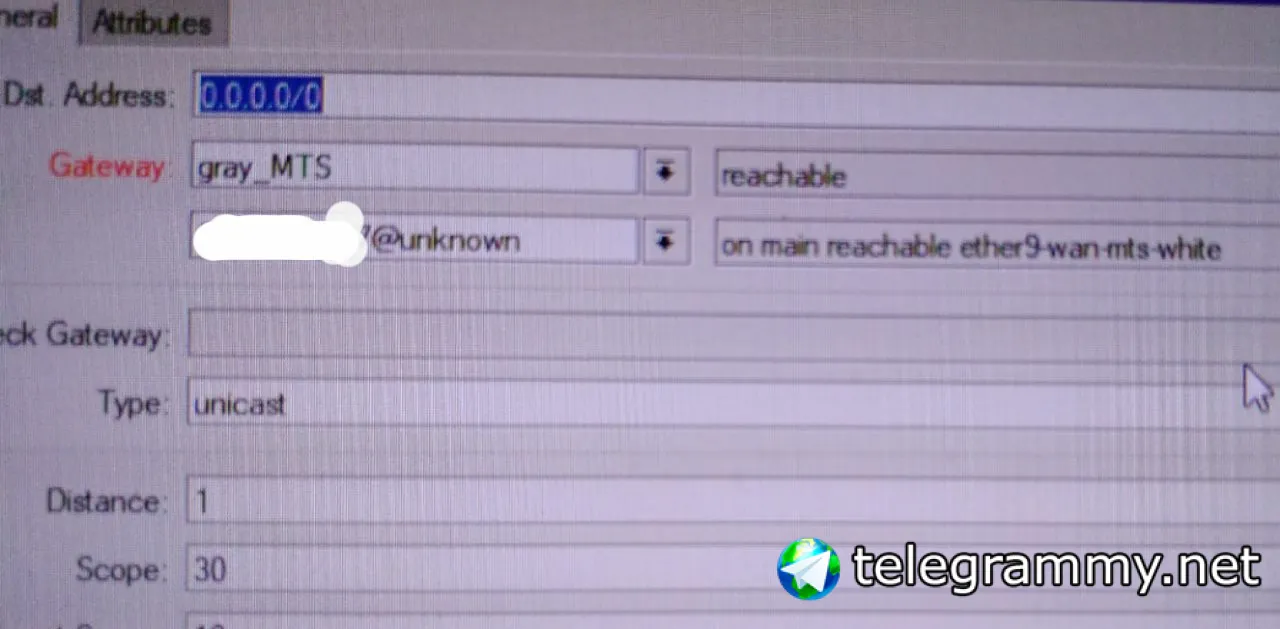
На rb2011 с ros 6.39.x был ECMP-маршрут, dst=0.0.0.0/0 gw=pppoe gw=white_ip routing mark=ecmp
После обновления на 6.42.7 он стал выглядеть вот так:
Виталий
 Nikolai
Речь не про бриджи/свитчи.
Я исходил из этого:
Вот гибридный порт свитча не везде можно сделать, а роутера – да пожалуйста.
Виталий
Ну и работает оно как-то странно
Виталий
Если в маршруте только пппое он не красный и все работает
Bomberman
В новой версии - 6.41 и выше, прямо на бридже разбираются разные vlan
просто в вики есть как сделать транковые порты+аксесс порт этого же VLAN, а как сделать один порт транк+аксесс нет.
Moneron 🇷🇺
Через собаку можно только @main дописывать
Nikolai
просто в вики есть как сделать транковые порты+аксесс порт этого же VLAN, а как сделать один порт транк+аксесс нет.
Не понял вашу формулировку.
Вы эту статью смотрели и её имеете ввиду? https://wiki.mikrotik.com/wiki/Manual:Switch_Chip_Features#VLAN_Example_2_.28Trunk_and_Hybrid_Ports.29
Распишите на примере что хотите.
Bomberman
Не понял вашу формулировку.
Вы эту статью смотрели и её имеете ввиду? https://wiki.mikrotik.com/wiki/Manual:Switch_Chip_Features#VLAN_Example_2_.28Trunk_and_Hybrid_Ports.29
Распишите на примере что хотите.
нет, эта:
https://wiki.mikrotik.com/wiki/Manual%3AInterface/VLAN#Port_based_VLAN_tagging_.232_.28Trunk_and_Hybrid_ports.29
Видимо, она устаревшая..
Bomberman
Не понял вашу формулировку.
Вы эту статью смотрели и её имеете ввиду? https://wiki.mikrotik.com/wiki/Manual:Switch_Chip_Features#VLAN_Example_2_.28Trunk_and_Hybrid_Ports.29
Распишите на примере что хотите.
там выше человеку надо было принять на порт и аксесс и транк с разными айпи адресами
Moneron 🇷🇺
Moneron 🇷🇺
Вот куда Вы сослались. А теперь ещё раз внимательно: где Л2 и где ip-адреса?
Виталий
А не смущает @unknown?
Смущает, но это он сам дописывает к ip. Раньше работал ICMP с одним шлюзом pppoe а вторым ip адресом, а теперь только шлюзы оба ip или оба pppoe.
Moneron 🇷🇺
Допишите main вместо анноун
Bomberman
Вот куда Вы сослались. А теперь ещё раз внимательно: где Л2 и где ip-адреса?
ну мы же можем принять адрес от прова посредством L2 VLAN?
Moneron 🇷🇺
Вы котлеты с мухами не мешайте. Адрес – влан автоматом становится л3 интерфейсом ("приземляется")
Moneron 🇷🇺
А вот если провайдерский влан внутрь сети протащить через бриджи/свитчи – это л2
Bomberman
А вот если провайдерский влан внутрь сети протащить через бриджи/свитчи – это л2
задача - принять по VLAN доп. адрес от прова
Moneron 🇷🇺
Ок. Вешайте сабинтерфейс, назначайте на него адрес, какие проблемы-то? 😊
 Dmitriy
Ок. Вешайте сабинтерфейс, назначайте на него адрес, какие проблемы-то? 😊
что-то я боюсь, что потеряю его при такой последовательности настроек, а он от меня в 300 км)
Moneron 🇷🇺
Навешивание влана никак не скажется на работоспособности системы. И 300 км не особо дальность 😄 вот 4500 – другое дело
Moneron 🇷🇺
Ну и safe mode никто не отменял
 Bomberman
Ок. Вешайте сабинтерфейс, назначайте на него адрес, какие проблемы-то? 😊
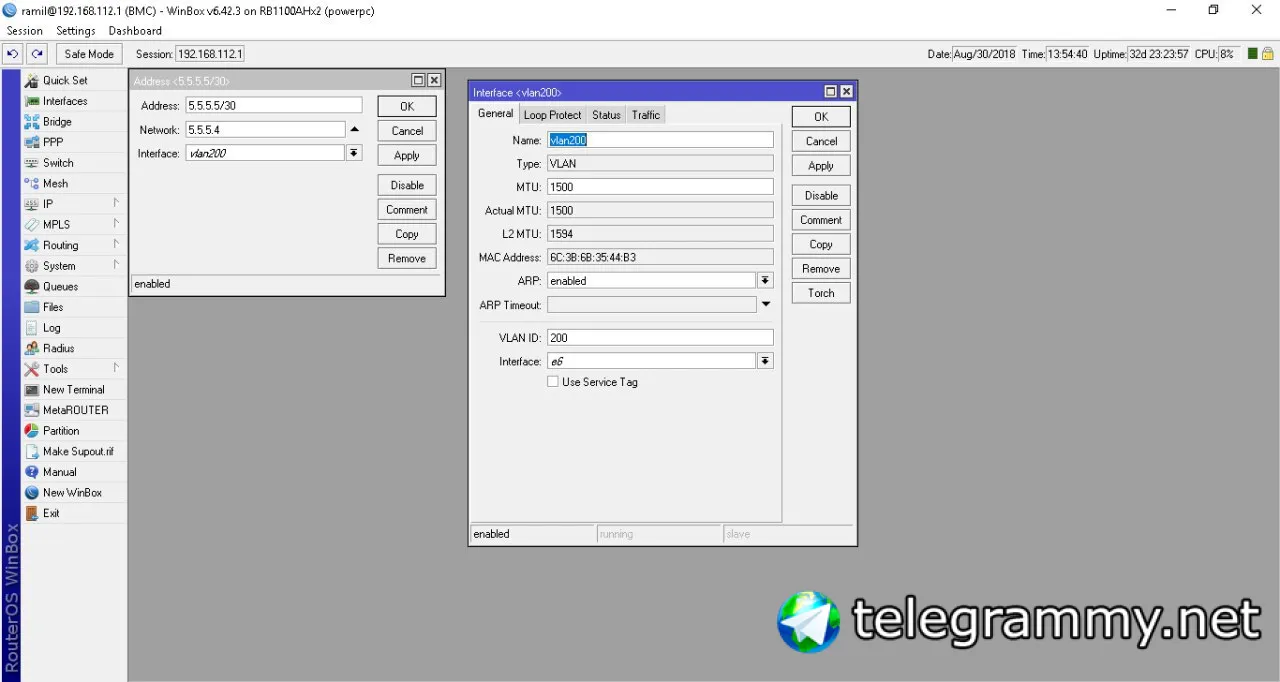
/interface ethernet
set [ find default-name=ether6 ] name=e6
/interface vlan
add interface=e6 name=vlan200 vlan-id=200
/ip address
add address=5.5.5.5/30 interface=vlan200 network=5.5.5.4
Moneron 🇷🇺
Да
Bomberman
у меня чисто спортивный интерес... самому любопытно))
 😷Драничек
А в чем проблема? У меня от провайдера 3 влана приходит
Moneron 🇷🇺
Влан и адрес можно вешать спокойно. А вот с роутами дальше уже нужно быть осторожным
Bomberman
Вот, кстати, вопрос созрел.
А он нормально мангл прожует с разными интерфесами? Или он не нужен?
Moneron 🇷🇺
Он – это кто?
Moneron 🇷🇺
А чем для роутера интерфейс влана отличается от эзернета?
Moneron 🇷🇺
И что собираетесь делать манглом?
Bomberman
И что собираетесь делать манглом?
разрулить верные ответы от адресов, если, например, прилетают адреса из разных подсетей
Moneron 🇷🇺
Разруливайте :)
 Bomberman
Спасибо за помощь))
😷Драничек
разрулить верные ответы от адресов, если, например, прилетают адреса из разных подсетей
Два шлюза 0.0.0.0/0 хотите?
Ihar
Коллеги, поделитесь опытом объединением каналов от одного провайдера, кто какие методы использует?
Moneron 🇷🇺
PCC либо Nth
Vladimir
мы еще не знаем, о каких каналах речь и для чего каналы.
l2 можно бондингом собрать с двух сторон например.
Vladimir
если речь идет не об агрегации, а о active-backup - можно тот же бондинг, можно бридж с двух сторон с разной стоиомстью пути
 Avolon
Привет! Настроил PPTP server открыл порт 1723 и gre пытаюсь подключится с виндовс грит порт закрыт в логах вот
12:46:58 pptp,info TCP connection established from 94.181.180.88
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (SYN), 94.181.180.88:53557->94.181.180.137:1723, len 52
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (ACK), 94.181.180.88:53557->94.181.180.137:1723, len 40
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (ACK,PSH), 94.181.180.88:53557->94.181.180.137:1723, len 196
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (ACK,PSH), 94.181.180.88:53557->94.181.180.137:1723, len 208
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (ACK,PSH), 94.181.180.88:53557->94.181.180.137:1723, len 64
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (ACK), 94.181.180.88:53557->94.181.180.137:1723, len 40
12:46:58 firewall,info PPP_A input: in:ether1 out:(unknown 0), src-mac 00:00:5e:00:01:15, proto TCP (ACK,FIN), 94.181.180.88:53557->94.181.180.137:1723, len 40
Avolon
Вопрос снят ! все подключилось !)
Cumberbatch
Через собаку можно только @main дописывать
Отчего же только main? Любой интерфейс вроде.
 Maxim
Коллеги, прошу совета. На складах использую точки Groove A-52HPn - сейчас все работают в 2Ггц, в будущем хочу перевести всех в 5Ггц. Требуется расширить зону покрытия. Этих точек в наличии сейчас нет ни у одного дистрибьютора. Всё приедет только к концу сентября. Предложите пожалуйста чем заменить эти точки? Или где втечение пары дней достать 5 штук Groove A-52HPn?
 Sergey
у микротика небыло проблем с лицензиями, то что все отвязали от роутеров?
Sergey
смотрю одна лицензия была привязана к роутеру, а сейчас она триалка оказалась
Sergey
или я забыл активировать
Avolon
вопрос в логах появляется записи
14:04:08 ipsec,error 94.181.191.17 failed to get valid proposal.
14:04:08 ipsec,error 94.181.191.17 failed to pre-process ph1 packet (side: 1, status 1).
14:04:08 ipsec,error 94.181.191.17 phase1 negotiation failed.
Вопрос какое сделать правило чтоб 94.181.191.17 в бан лист отправлять (( Чет в голову не приходит нечего