 Roman


да
 Moneron 🇷🇺
Вы две одинаковые политики никаким образом не заставите работать
Moneron 🇷🇺
Требуется вывести левый хост на внешний IP правого.
Я вам два решения дал. Вы ждёте третьего?
HKA
Я наверное что-то упустил.
Moneron 🇷🇺
В вашем случае самым простым способом будет маскарадинг трафика в гре-туннель на айпи убунты
Moneron 🇷🇺
Маскарад=подмена адреса источника на адрес выходного интерфейса
Moneron 🇷🇺
/ip fi nat add chain=srcnat proto=tcp dst-port=22 dst-address=!<local subnet> out-interface=gre action=masquerade
Roman
Вы две одинаковые политики никаким образом не заставите работать
как тогда правильно отказоустойчивость обеспечить?
впринципе микротик первый поймет что маршрут упал, там рекурсивный роутинг
Moneron 🇷🇺
Ещё раз. У вас до удалённого сервера не маршрут, а политика айписека. И две одинаковые политики написать вам просто не даст система. Если удалённая сторона умеет транспортный айписек, будет чуть легче.
 Maksim
Привет.
Кто подскажет как лучше автоматизировать: в точке подключений 2 провайдера, строится туннель ipsec до забугорного VPS. Туда заворачивается весь трафик. Трафик заправляется в туннель по роут-метке. Как автоматизировать, чтобы в случае траблов, туннель на втором провайдере поднимался?
Я что-то не могу придумать кроме скриптования(
Moneron 🇷🇺
Какой туннель?
Roman
присаживайся, мы тут как раз это обмусоливаем)
Roman
да, умеет транспортный тоже
Moneron 🇷🇺
Переделывайте на транспортный. Либо ipip, либо gre, дальше с этим будет проще
Maksim
Переделывайте на транспортный. Либо ipip, либо gre, дальше с этим будет проще
блин, вот что значит месяц не смотрел как сам же и настроил. я накрутил gre поверх IPSEC.
Moneron 🇷🇺
Два гре нужно. К каждому провайдеру. На МТ это тоже необходимо разрулить
Maksim
так...мысль понятна
Maksim
да, я уловил немного. только как во второй гре переключать, рекурсивными маршрутами тоже?
Moneron 🇷🇺
У гре есть такая штука, кипэлайв. Выставьте нужные значения на туннелях, всё будет переключаться само
Moneron 🇷🇺
Тут важно, чтобы с МТ у гре были локал адреса прописаны, и каждый отправлялся только через своего провайдера
Roman
в полиси у микротика нельзя днс имя удаленного узла прописать? strongswan умеет
Moneron 🇷🇺
Нет, у МТ нельзя, насколько знаю
Roman
впринципе если микротик в пассивный режим перевести, с той стороны пусть долбится по доменному имени пока не возьмет живой ip
Roman
в вики ничего про имена не пишут:
sa-dst-address (ip/ipv6 address; Default: ::) SA destination IP/IPv6 address (remote peer).
Roman
ну и т.к. у дедика один ip, полиси тоже одна будет, надо только научить микротик убивать неотвечающие SA
Roman
как dpd работает?
Roman
хотя похоже вру, со стороны микротика тоже ведь надо конкретный ip указать
Moneron 🇷🇺
Надо попробовать, есть идея, как это можно подружить. Но уже не сегодня
Roman
а кратко?) сам попробую
Roman
Добрый , подскажите пожалуйста , динамическое деление скорости на всех активных юзеров в сети , тоесть есть скорость 50 мб, и чтоб например 5 активных юзеров и им поделил роутер скорость по 10 мб, стало 10 юзеров по 5 ть , и так далее на уменьшение и увеличение скорости
Roman
ppc
Roman
А пример есть ?
Roman
первые два десятка ссылок из гугла, "mikrotik ppc"
Roman
Спасибо, пошел читать
Roman
например вот: https://habr.com/post/244385/
Roman
Так мне не два канала нужно , а разделить скорость поровну всем юзеоам и динамическое деление
Roman
или вот: https://mum.mikrotik.com//presentations/RU16V/presentation_3301_1458634675.pdf
к нему лучше сразу видео найти, по смой презентации не все понятно может быть
Roman
пардон, pcq
Roman
https://i.ytimg.com/vi/K06Dy3XCttY/maxresdefault.jpg
Roman
Roman
https://i.ytimg.com/vi/K06Dy3XCttY/maxresdefault.jpg
Да вот это и надо , но много написано что жрет проц , есть ли какая то самая простая и нежрущпя проц конфигурация
Roman
а сколько юзеров и какая железка?
Roman
Rb3011 35 человек рабочая и фри зона - до 50 актив ых
Roman
он даже не заметит
Алексей
Всем здрасти. Может кто поможет решить проблему, следующая схема. Тупая мыльница-микротик1-микротик2-комп. После обновления прошивки на микротиках с 6.40.5 на 6.42.7 появилась проблема, что на втором микротике root порт становится то один, то другой (на всех микротиках, все интерфейсы в бридже), соответственно происходят потери пакетов, раньше выставлялся master порт. Как сейчас отдать приоритет порту?
 Master
В новых прошивках нет мастер порта
Master
порты в бридж, на бридж ip
Алексей
Я знаю что нет мастер порта. Все порты в бридже, ip на бридже. Пакеты теряются.
Алексей
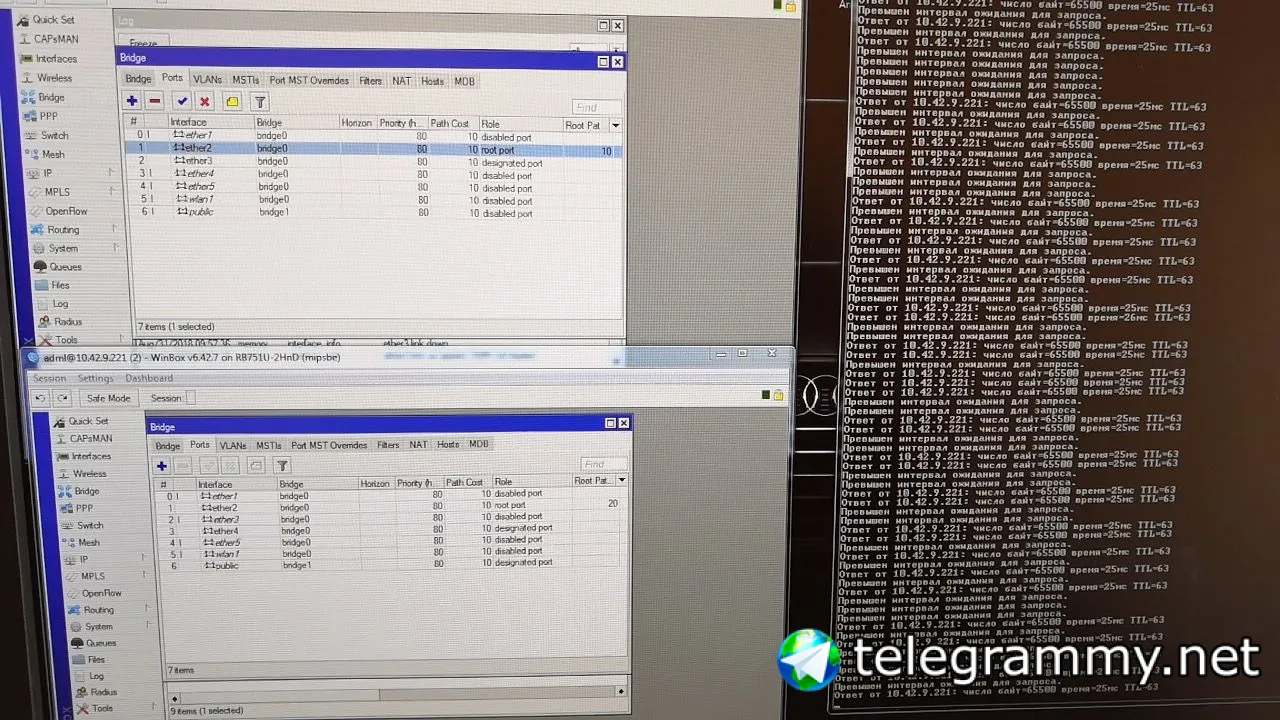 Алексей
Сверху первый, снизу второй.
Алексей
Root path cost меняется
Master
хм
Михаил
ты сам себе широковещательный шторм делаешь, если еще и dhcp включен
Sergey
на бридже admin mac уже предлагали прописать?
Алексей
Есть мак на бридже
Михаил
стоп
Михаил
dhcp с обеих сторон включен?
Алексей
У меня дхцп на домене
Sergey
предлагаю сбросить в 0 и заново добавить интерфейсы в мост
Sergey
и что-то пинг великоват, это в одной ЛАН пингуются хосты?
Алексей
предлагаю сбросить в 0 и заново добавить интерфейсы в мост
На 5 разных микротиках пробовал. Остался вариант откатить на 6.40 и протестить.
Алексей
и на одном и на другом, ну естественно адреса разные только
Bomberman
Проще всё сбросить и заново настроить, отключив вай-фай, создав бридж и засунув все порты в бридж. Как любит выражаться Александр… "профит"))
А, на бридж управляющий адрес не забыть повесить
Алексей
Bomberman
Вообще, я бы сброс без дефалтовой конфигурации сделал
Алексей
Это наблюдается если микротик подключен через микротик
Bomberman
Это прям оооооочень странно…
Алексей
Вот и я второй день ищу причину. Вчера думал что up link? потом думал что конкретный микротик. Сегодня создал стенд
Bomberman
А порты если поменять, тоже самое?
Nick
А пингами <1470 есть потери?
Михаил
здесь же поднят дхцп
Михаил
зачем?
Михаил
если тебе свитч нужен
Sergey
там wifi второй сид