 Денис


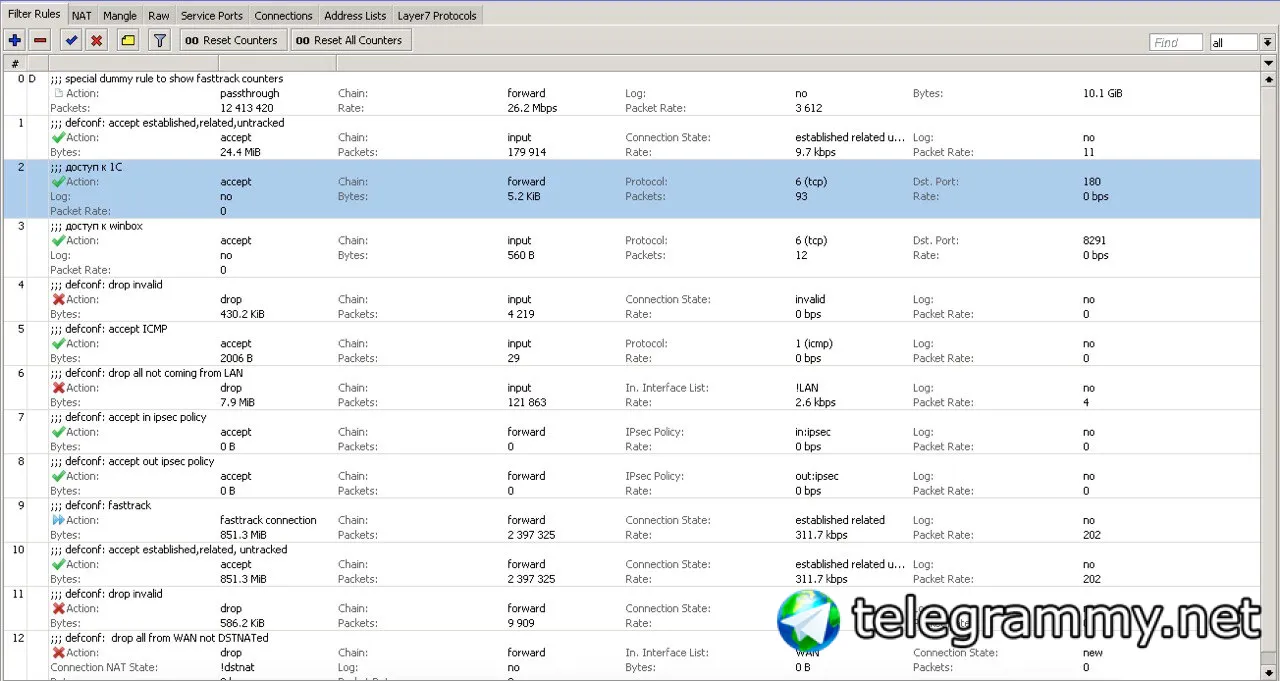
да, пакеты тикают
 Bomberman
Сделать то что надо? Прокинуть порт на внутренний ресурс?
Денис
Да, 1.100 - сервер 1с
Bomberman
В фаерволле сделать чейн-инпут-указать интерфейс интернета-экшн-акцепт
Vladimir
В вики про ипсек всего одна страница. И в ней нету слов route based либо route-based
Bomberman
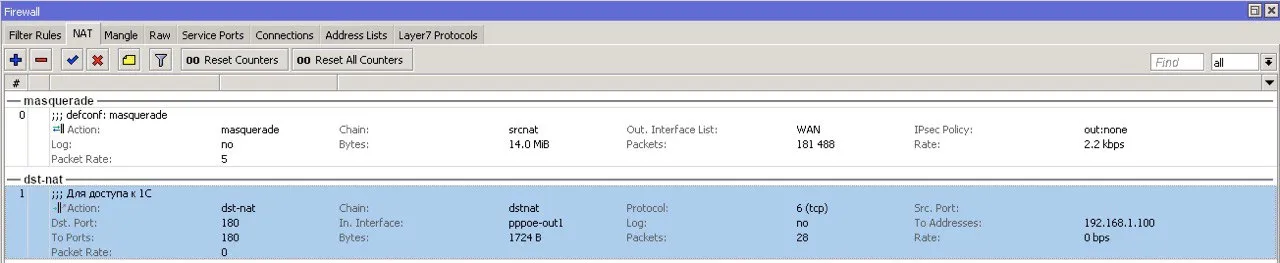
В нат: ин интерфейс-интерфейс инета-порт-экшн—дснаст-адрес сервера
Bomberman
Вообще бы, проверить на другом сервере
 Денис
 Vladimir
Да, 1.100 - сервер 1с
Попробуйте to-address 192.168.1.100 to-port 80 Чот мне кажется, что там на стандартном порту веб-сервер
Денис
Денис
да
Денис
сделал 80 порт - открыдся иис
Vladimir
Это то, что нужно?
Bomberman
/ip firewall filter
add action=accept chain=input dst-port=180 in-interface="BIS optika" protocol=tcp
/ip firewall nat
add action=dst-nat chain=dstnat dst-port=180 in-interface="BIS optika" protocol=tcp to-addresses=192.168.140.254
как-то так
Bomberman
эт да)) я такие вещи телнетом проверяю))
Vladimir
Вы же говорили, что там написано, что нельзя?
Vladimir
А маршруты да, на удалённую железку не инжектируются, факт
Vladimir
Тем, что на интерфейс вешается криптомап. Собственно, в микротике есть механизмы такого поведения - ну за исключением маршрутов на другую сторону.
Vladimir
Но для передачи контрол плейна есть куча механизмов
Vladimir
Ничто не мешает в полиси написать адреса транзита и конечного узла например.
Vladimir
Ну вот такого нету, да. Но реальный кейз такой вообще существует? У микротика есть eoip over ipsec например.
 Владимир
Он уже не ответит. Ридонли на веки веков злой Панда назначил
Владимир
За оскорбление чувств верующих микротоводов
 Сергей
 Vladimir
Жаль. Я чот просто кейз не могу придумать, когда прям вот надо так, и без натов.
Денис
 Денис
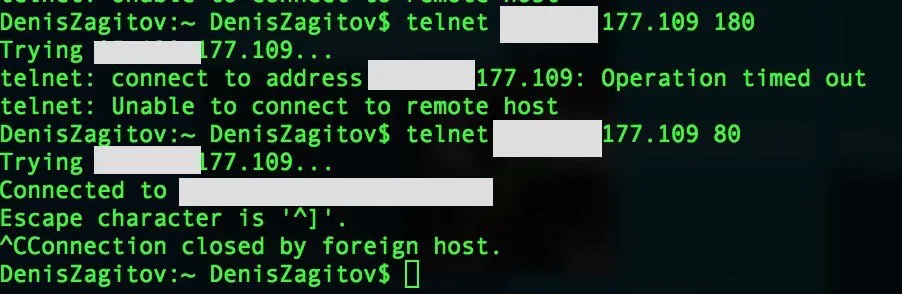
телнечусь по белому ипшнику на 180 порт - нет соединения, на 80 - есть. оба одинаково проброшены
Денис
Это проблема на стороне сервера, что он 180 не слушает, получается?
Vladimir
Стоп
Vladimir
У вас же сейчас проброс 180 в 80?
Vladimir
Или что вы сделали вообще? Я ж просил только в экшне дст поменять - но явно не сказал, так что вы могли не так понять.
Vladimir
Как сейчас проброс настроен?
Денис
Сейчас 2 правила одинаковых на 80 и 180
Vladimir
Покажите их
Vladimir
Вы же можете с порта 180 пробросить трафик на порт 80. Непонятно, зачем два правила
Vladimir
Но похоже да, сервер на порту 80
Vladimir
Но можно сделать так, чтоб снаружи стучаться на порт 180 и попадать на сервер на порт 80
Vladimir
Это вопрос не ко мне)
 Игорь
И будет DMZ
Денис
Согласен) спасибо что разделили со мной эту проблему
Владимир
Я бы вообще остерёгся 80ый порт пробрасывать для работы 1с. Ибо похакают
Владимир
А кто будет виноват? Естессн сисадмин, 1с-ника не подтянут.
Игорь
Я бы вообще остерёгся 80ый порт пробрасывать для работы 1с. Ибо похакают
У 1с есть впн сервис. Лучше через него юзать, 1с fresh
 😷Драничек
Фреш это облако, есть 1слинк
 Сергей
Он уже не ответит. Ридонли на веки веков злой Панда назначил
Жаль, очень жаль... я очень ждал сегодня от него хоть одного пруфа на его высказывания (хотя бы на тему что в микроте дырявый ipsec)
 Andrey
Игорь
А никто не сталкивался с подвисанием ipsec? Все настроено "по книжке", всё коннектится, обе сети прозрачны, всё летает.
Но иногда сети становятся недоступны, хотя впн поднят и счётчики тикают. Потом связь сама по себе возобновляется
Vladimir
А никто не сталкивался с подвисанием ipsec? Все настроено "по книжке", всё коннектится, обе сети прозрачны, всё летает.
Но иногда сети становятся недоступны, хотя впн поднят и счётчики тикают. Потом связь сама по себе возобновляется
Lifetime, lifebytes и dpd у первой фазы проверьте на обоих концах. А так же время на устройствах
Игорь
Lifetime, lifebytes и dpd у первой фазы проверьте на обоих концах. А так же время на устройствах
А ипсек синхронизируется по времени?
Проверю
Vladimir
А ипсек синхронизируется по времени?
Проверю
Криптография от времени часто зависит. Ловил эффекты от этого.
Игорь
Забавно то, что в логе нет ошибок, есть соединение и какие-то пакеты бегают
Roman
Я бы вообще остерёгся 80ый порт пробрасывать для работы 1с. Ибо похакают
Это объяснить 1с-кам нереально , вот только 80 , так как тонкий клиент с мобильного работает только по 80му..... Это анриал бороться с 1си
Roman
Криптография от времени часто зависит. Ловил эффекты от этого.
Если так , то как тогда делать конекты с Тюмени в Молдову , или Германия Тюмень , США - Молдова ! ??? У них у всех разное время то :( ! ?
Vladimir
Если так , то как тогда делать конекты с Тюмени в Молдову , или Германия Тюмень , США - Молдова ! ??? У них у всех разное время то :( ! ?
Ну вот например пишут "If you are only setting your time manually, then the clocks throughout the system will not be synchronized, and due to drift will create some odd behavoirs, primarily when checking command output, and even potentially having VPN's flapping unnecessarily due to SA expiration."
Cumberbatch
Если так , то как тогда делать конекты с Тюмени в Молдову , или Германия Тюмень , США - Молдова ! ??? У них у всех разное время то :( ! ?
Часовые пояса нужны только людям. Железки живут другим временем. 😉 но важно что бы оно было синхронизировано.
Anonymous
куплю P1
Roman
Часовые пояса нужны только людям. Железки живут другим временем. 😉 но важно что бы оно было синхронизировано.
Хм, тогда получается центральгая железка а Украине , и остальные по миру синхроняться с ней а не поместному , и для локальных железок подымать отдельный нтп сервер локальный так ?
Vladimir
Хм, тогда получается центральгая железка а Украине , и остальные по миру синхроняться с ней а не поместному , и для локальных железок подымать отдельный нтп сервер локальный так ?
Да пусть где хотят, часовой пояс только выставляйте.
Vladimir
Это вообще много где может выстрелить, так что лучше время везде синхронизировать и пояса устанавливать.
Roman
Хорошо , а что говорят офф микрот ???
Cumberbatch
Хм, тогда получается центральгая железка а Украине , и остальные по миру синхроняться с ней а не поместному , и для локальных железок подымать отдельный нтп сервер локальный так ?
Не. Сервера синхронизации могут быть абсолютно разные. Главное что бы все сервера имели точное время.
Cumberbatch
Хорошо , а что говорят офф микрот ???
Warning: Ipsec is very sensitive to time changes. If both ends of the IpSec tunnel are not synchronizing time equally(for example, different NTP servers not updating time with the same timestamp), tunnels will break and will have to be established again.
Roman
Не. Сервера синхронизации могут быть абсолютно разные. Главное что бы все сервера имели точное время.
Ну у нас не только сервера у нас есть pxe загрузки бездисковых станций с микрота
Roman
Warning: Ipsec is very sensitive to time changes. If both ends of the IpSec tunnel are not synchronizing time equally(for example, different NTP servers not updating time with the same timestamp), tunnels will break and will have to be established again.
Хм, тогда настрою везде время одинаковые и пояс , так как интересно такого не замечал ...
 Алексей
Ну у нас не только сервера у нас есть pxe загрузки бездисковых станций с микрота
"С" микрота?
Roman
"С" микрота?
Да , разворачиваться образ , и прописан конфигурацию на rdp конект, tftp поднят на микроте и плюс образ на нем тоже лежит
Cumberbatch
Cumberbatch
Если будете синхронизироваться с нормальных ntp серверов с выставленными часовыми поясами в соответсвии с местоположением тоже будет все отлично.
Roman
Если будете синхронизироваться с нормальных ntp серверов с выставленными часовыми поясами в соответсвии с местоположением тоже будет все отлично.
Счас так сделано :) но вы в описании порекомендовали везде одинаковые время и пояс !