 Игорь


А вайтлист если использовать?
 😷Драничек
L2tp после ipsec? Я думал наоборот, сначала туннель, потом шифрование пакетов в нем
Нет. Сначала айписек, потом данные
 Сергей
L2tp после ipsec? Я думал наоборот, сначала туннель, потом шифрование пакетов в нем
А смысл в ipsec туннеле делать l2tp???
Обычно l2tp создаёт тунель, а ipsec обеспечивает шифрование в нём
Игорь
Так L2tp вроде интерфейс, без него данные никуда не пойдут
Игорь
Игорь
Сильно не пинайте, я не айтишник, но понять хочу
 Денис
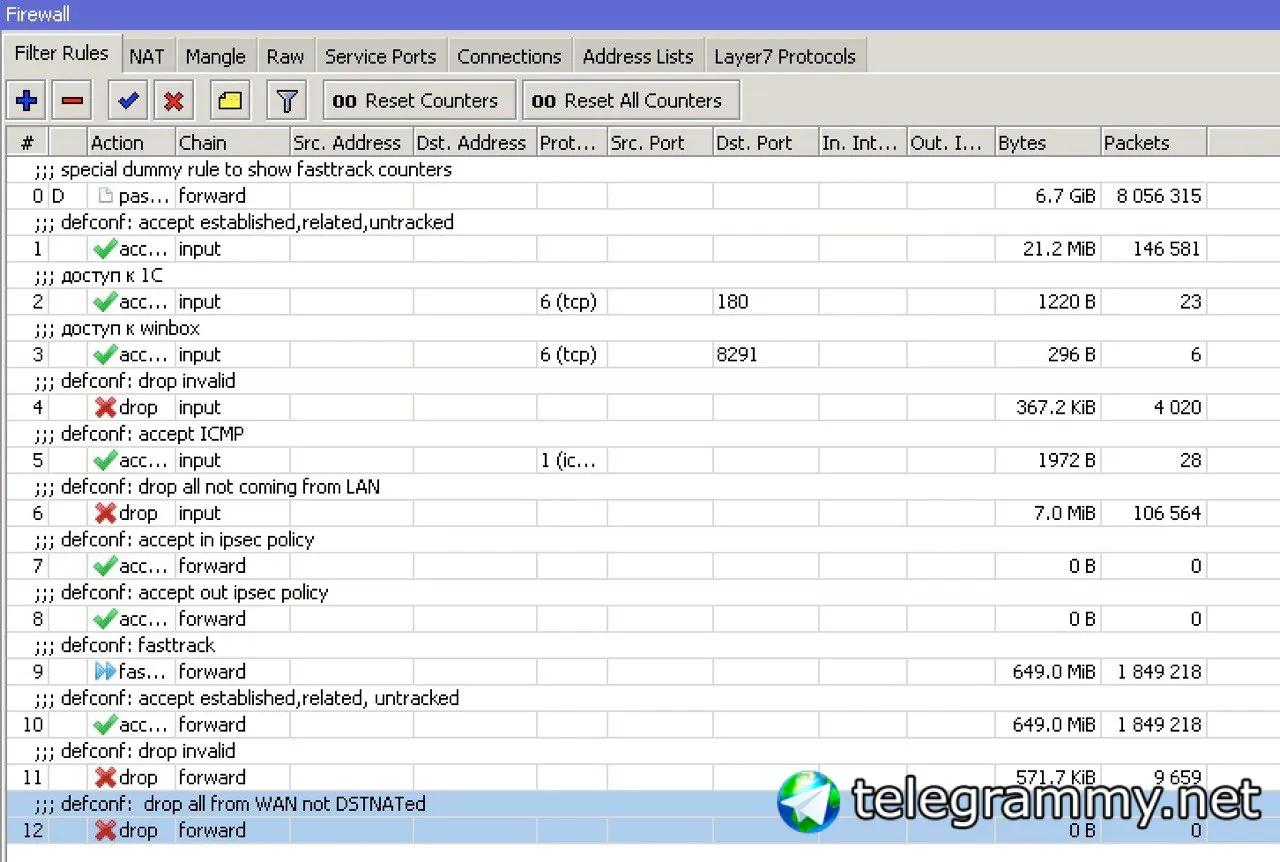
Коллеги, подскажите, для открытия порта в FW правило не надо создавать?
Денис
И как можно проверить что порты вообще открываются?
Денис
телнетом ?
😷Драничек
Nmap'ом
Игорь
Я понимаю это так:
Создаётся туннель (ppoe, L2tp, gre, ipip) а уже внутри него бегают запакованные данные. А сам туннель уже может быть с простой или шифрованной аутентификацией.
Или я туплю жестоко?
😷Драничек
Сначала идёт айписек и только после него уже все остальное, независимо от транспортного или туннельного режима
Игорь
А куда он идёт, если канала ещё нет?
😷Драничек
Пока нет SA ни байта не проскачет. Гуру, поправьте, если не так
Игорь
Что он сам в себе - это я знаю. Но вот с L2tp непонятно. Надо почитать
Игорь
Т.е. Вместо ппп там ипсек?
Денис
Ребят, что проверить, если порт вроде открыл, но подключение по нему не работает?
Игорь
Короче надо читать. Спасибо за попытку, но мне надо изучить фундамент
Игорь
Ребят, что проверить, если порт вроде открыл, но подключение по нему не работает?
А может он ВРОДЕ и не открыт? 😁
Игорь
Откуда и куда его открыть то надо?
Денис
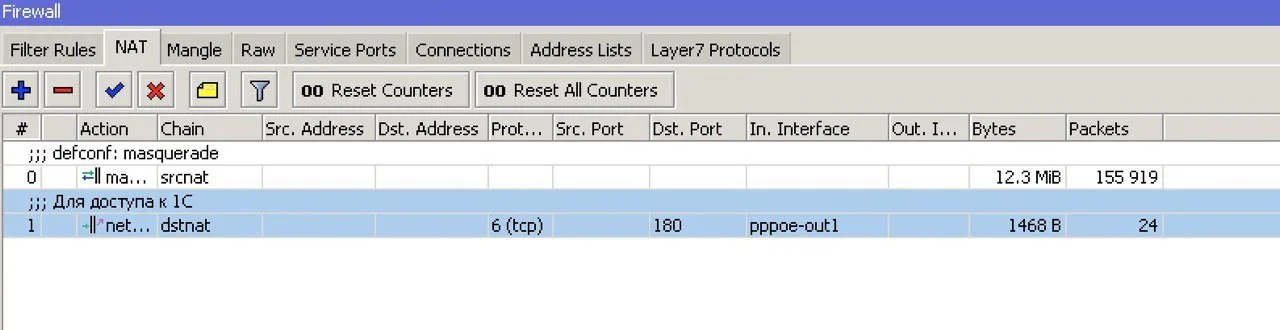
Для сервера 1с 180 порт надо открыть свой снаружи
Игорь
Для сервера 1с 180 порт надо открыть свой снаружи
Ну в файрволе к порту дать возможность коннектиться, и не дропать, а в НАТе странслировать его на нужный хост
Игорь
Вроде как она у тебя сейчас 😁
Денис
)))
Денис
Вот я в нате прописал
Денис
Можешь написать команду для fw?
 Moneron 🇷🇺
Ипсек ≠ впн. Ипсек – фреймворк для защиты трафика. И у МТ реализовано вполне полно и корректно. То, что Вы не справляетесь с настройками, не вина разработчиков.
 Владимир
Ипсек ≠ впн. Ипсек – фреймворк для защиты трафика. И у МТ реализовано вполне полно и корректно. То, что Вы не справляетесь с настройками, не вина разработчиков.
Просто у многих роутеров айписек включает в себя сразу же поднятие некого gre или l2tp... Поэтому такая вот подмена понятий происходит.
😷Драничек
Не помешает, только дропать нужно будет уже совсем не то
 taksa
Завтра cre у Алексея Чудина , в четверг выхожу аудио , может кому сгодится
Денис
 Игорь
Денис
 Игорь
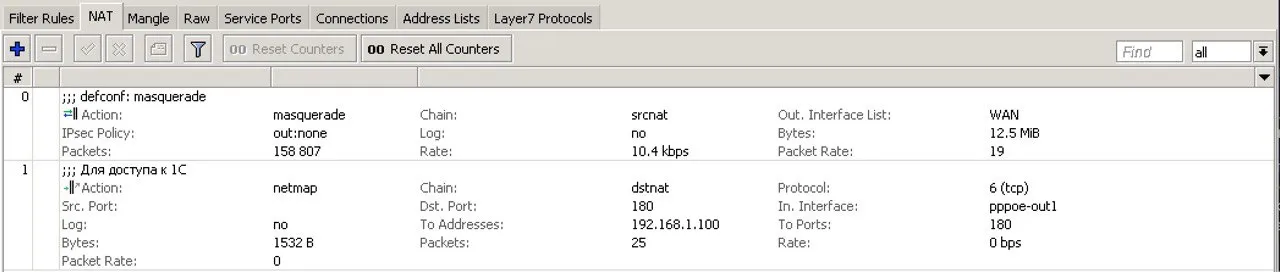
Значит от сервера пакеты не доходят. Там точно tcp? И точно 1 порт?
Денис
объясни, пожалуйста
Денис
Значит от сервера пакеты не доходят. Там точно tcp? И точно 1 порт?
я телнетом проверяю - не проходит этот порт
Денис
ааа
Игорь
Только хотел написать
 Vladimir
Это инсинуации. У циски вполне себе полиси ипсек вешаются без всяких дополнительных интерфейсов
Денис
 Vladimir
И даже в линуксе не нужны никакие интерфейсы
Денис
правило сменил с инпут на форвард
 Innokentiy
Vladimir
и это норкомания
Норкомания интерфейсы втыкать повсюду.) ипсек просто шифрует трафик, подходящий под политику. Зачем тут интерфейс?
Innokentiy
точно так думали и в циске
Innokentiy
когда делали policy-based ipsec
Innokentiy
но route-based понятен, логичен и прост
Vladimir
А что с ней делать нужно?
Денис
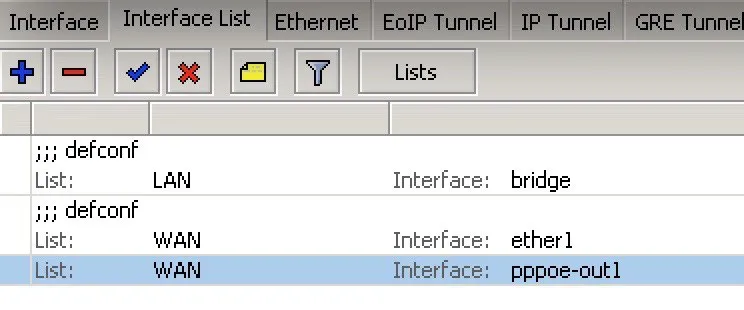
неправильный In.Interface? Я пробовал ставить ether1 - то же самое %(
Vladimir
Ипсек везде из коробки заводится.
Vladimir
Но если очень нужен интерфейс - можно ж его и сделать на микроте, кто мешает?)
Игорь
неправильный In.Interface? Я пробовал ставить ether1 - то же самое %(
Авторизация у провайдера ppoe?
Денис
да
Игорь
Так он и есть входящий интерфейс
Денис
А у вас там для доступа к 1с что-то на локальной машине на порту 180 слушает?
программист 1с сказал что настроил)
Денис
интернет с pppoe, приходит на первый порт
Vladimir
А локально с машины порт 180 телнет проходит?
Vladimir
Рассказать, как бридж создать?
Денис
это настройки по умолчанию, я не менял
Vladimir
Создайте бридж, повесьте на него адрес изнутри тоннеля и гоните туда трафик
Vladimir
И о чудо все работает.
Vladimir
А что роуты?
Vladimir
Шифровать роуты??? Это как?)
Денис
 Vladimir
Я вот сам делал более сотни раз, наверное.
Vladimir
А выражение шифровать роуты - дурацкое. Роут - запись в таблице маршрутизации.
Vladimir
Конечно не покажу. Потому что работа и нельзя.
Vladimir
Это очень ценное мнение от человека, который уверен, что в линуксе и циске при включении ipsec появляются интерфейсы в обязательном порядке)
Vladimir
Ну, вот и тут есть. Попробуйте.
Денис
Dmitrii подскажи. пожалуйста, что еще посмотреть?
Vladimir
Конечно не понимаю, вы же роуты шифруете, как тут понять-то
Денис
Я не могу на машину зайти, к сожалению...
Vladimir
Всю, или вы как-то укажете, где написана мудрость?