 Денис


Привет, подскажите в чем может быть косяк: поставил rb2011 и к нему 4 штуки cap 2nd (через capsman). Настраиваю принтер и с одного компа вижу его, а с другого нет, так же с файлопомойкой. Переподключаю вайфай - проблема перекидывается на другое утройство
 Cumberbatch
Денис
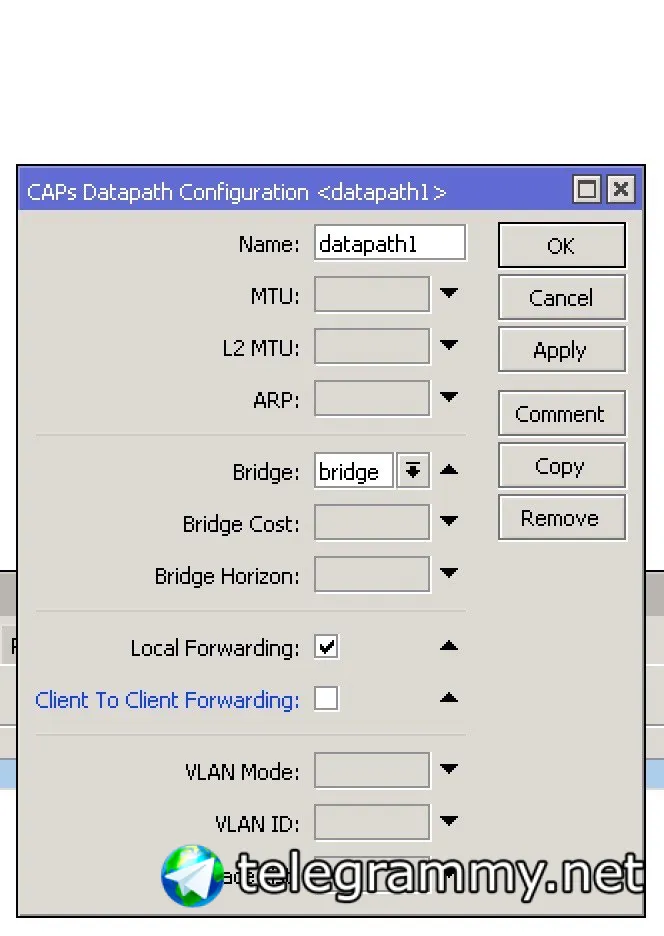 Денис
оно?
 res_nom
Оно
res_nom
Ток галочку туда поставить
Денис
Точно, спасибо!
Roman
Вопрос : сейчас использую L2PT tunel , а смотрю у микрота есть gre-tunnel +IPsec , gre-tunnel - больше ресурсов кушает или меньше чем L2PT tunel ???
Roman
Вопрос 2:
Создаю EoIP Tunnel , добавляю в бридж на одном и втором микроте, пробую дхцп получить на втором микроте - не прилитает, ставишь руками адрес все работает, и когда идет зарпос дхцп то на первом микроте идет запроса дхцп и мак 00:00:00:00:00 , кто то сталкивался?
Bulakhovskiy
А на втором дхсп есть?)
Bulakhovskiy
Настройки бы. У мя такая штука работает
Bulakhovskiy
На первом микротик еиоп в бридже где крутится дхсп
На втором еиоп в бридже с теми интерфейсами, куда ждём адресацию. Соответственно без своего дхсп
 Artem
Вопрос 2:
Создаю EoIP Tunnel , добавляю в бридж на одном и втором микроте, пробую дхцп получить на втором микроте - не прилитает, ставишь руками адрес все работает, и когда идет зарпос дхцп то на первом микроте идет запроса дхцп и мак 00:00:00:00:00 , кто то сталкивался?
Могу посмотреть у себя но в понедельник
Roman
На первом микротик еиоп в бридже где крутится дхсп
На втором еиоп в бридже с теми интерфейсами, куда ждём адресацию. Соответственно без своего дхсп
да так есть, не пролетает, на старых микротак все так и работает а на новых...
Bulakhovskiy
Hz. На новых это на каких?
Bulakhovskiy
На ас2 работает
Bulakhovskiy
:)
Roman
Вопрос : сейчас использую L2PT tunel , а смотрю у микрота есть gre-tunnel +IPsec , gre-tunnel - больше ресурсов кушает или меньше чем L2PT tunel ???
а по этому вопросу есть кто юзает GRE ???
Vladimir
Вопрос : сейчас использую L2PT tunel , а смотрю у микрота есть gre-tunnel +IPsec , gre-tunnel - больше ресурсов кушает или меньше чем L2PT tunel ???
Там разница если и есть - то несущественная. Основная нагрузка все равно от шифрования зависит.
Roman
Как то проще у меня)
так как еще проще , тунель там и там , там и там в бридж и с одной стороны дхцп
Bulakhovskiy
Влан зачем?
Roman
адрес занят 00:00:00:00:00
Vladimir
А прокси-арп со второй стороны зачем на бридже?
Vladimir
Он наверное и мешает.
Roman
А прокси-арп со второй стороны зачем на бридже?
когда впн подлючаешься удаленно чтоб попасть в эту сеть и рабоать
Roman
 Roman
вот так и до конца такая длиггаяч опртнянка
Vladimir
Ну так прокси арп говорит на любой запрос - это я.
Vladimir
Dhcp же прверяет занятые адреса
Roman
Ну так прокси арп говорит на любой запрос - это я.
ок в понедельник попробую проверить, отключу прокси арп и полкчу адрес. СПАСИБО
Vladimir
А прокси-арп ему говорит радостно на любой адрес - это я!
Vladimir
Дхцп в шоке, все занято)
Vladimir
Прокси-арп вообще такое специфичное. Если нужно - то, по-моему, что-то не так как правило.
Roman
Еще вопрос по по EI IP tunel , хочу пустить vlan 10-к по нему, кто то пускал ?
Vladimir
Для впн вообще не понимаю, зачем он.
Roman
Для впн вообще не понимаю, зачем он.
Законектиться чтоб натсроить телефон новый ип, с другйо сети телефон на дает конект
Vladimir
Законектиться чтоб натсроить телефон новый ип, с другйо сети телефон на дает конект
Коварный телефон) вланы я делал, все нормально обычно с вланами внутри eoip
Roman
Коварный телефон) вланы я делал, все нормально обычно с вланами внутри eoip
если кабелем тыкнуться в нужный влан свича где телефноия - все гуд, а если удаленно чтоб не ехать такая вот печать
Vladimir
А вы прокси-арп включайте только по необходимости.
Bomberman
а по этому вопросу есть кто юзает GRE ???
Юзаю GRE+ IPSEC, IPIP. На почти всех точках RB1100AHx2
Bomberman
а вланы через что передаете ?
Ни через что, я их просто не использую😊
Нет таких задач, чтобы начать их юзать.
Задача то в чём?
Roman
Ни через что, я их просто не использую😊
Нет таких задач, чтобы начать их юзать.
Задача то в чём?
удаленная точка на ней вывести 5 вланов , которые на центрланой точке
Bomberman
удаленная точка на ней вывести 5 вланов , которые на центрланой точке
Ну тогда EoIP в помощь. GRE и IPIP тут не помогут
Bomberman
Roman
А скажите в GRE где посмотреть в конекте с шифрованием или нет идет соединение и какое шифрование ?
Roman
 😷Драничек
IP-IPsec-Proposals
 Сергей
День добрый
переодически в логах проскальзовает ошибки
как я понимаю кто то упёртый пытается прройти через ipsec!?
Сергей
 Сергей
 Сергей
ошибки очень редкие для брута
😷Драничек
Судя по ИП это хурикан электрик. У кого-то тут было подобное
 Moneron 🇷🇺
В любом случае, кто-то тыркается ипсеком. А если будут тыркаться чаще – уже будет не только брутфорс, но и ддос
😷Драничек
https://forum.fortinet.com/m/tm.aspx?m=141603&p= второй пост как раз о вашей проблеме. Кто-то юзает их ИП
Moneron 🇷🇺
Ну-ка, подробнее и с пруфами, пожалуйста
Сергей
Просьба уточнить её наличие.
Не заметил факта проникновения
 Игорь
Снифером видно?
Moneron 🇷🇺
Расстрою, в ипсеке пароль НИГДЕ в открытом виде не передаётся
Moneron 🇷🇺
В открытом – нет.
Сергей
Попахивает наркоманией... IPSEC с открытым паролем
Moneron 🇷🇺
В ике1 сначала генерятся ключи с помощью Диффи-Хелмана, а потом происходит аутентификация, пошифрованная сгенерированными ключами.
Игорь
Я думал только l2tp+ipsec аутентификация так робит
😷Драничек
Видят айписек, вот и ломятся)
Moneron 🇷🇺
Я думал только l2tp+ipsec аутентификация так робит
Это касательно любого ипсека. В л2тп после установки ipsec sa происходит обычная установка л2тп, который для всех посторонних является уже обычным шифрованным esp
Сергей
Надобно для эксперимента перехватить и посмотреть с какими параметрами хотят войти
Игорь
L2tp после ipsec? Я думал наоборот, сначала туннель, потом шифрование пакетов в нем
Сергей
Какую?
Можно больше инфы?