Счас так сделано :) но вы в описании порекомендовали везде одинаковые время и пояс !
Я не советовал одинаковый часовой пояс.
 Cumberbatch

 Roman
Я не советовал одинаковый часовой пояс.
Ок виноват за часовой пояс, синхронизации с однинаковой часовой меткой , то есть единый нтп сервер для всех устройств !
Vladimir
Ок виноват за часовой пояс, синхронизации с однинаковой часовой меткой , то есть единый нтп сервер для всех устройств !
Это вроде не имелось ввиду. Кроме того, на большой географии лучше ntp иметь поближе. Потому что с далёким ntp точность падает.
Cumberbatch
Ок виноват за часовой пояс, синхронизации с однинаковой часовой меткой , то есть единый нтп сервер для всех устройств !
Смотрите список серверов на
https://www.ntppool.org/ru/
Выбирать лучше поближе к месту расположения. Все сервера что тут есть будут стремиться иметь одинаковые метки.
no_name
Всегда обновляю софт на роутере, и что я вижу... У нас есть дыра в безопасности, кто то слил мои учётки с роутера но зайти не смог т.к. У меня стоит доступ по ип! Что за дичь творится?
Vladimir
Ну и точность сервера лучше бы побольше, это например линуксовый ntp показывает. А то бывают казусы.
Roman
Roman
Всегда обновляю софт на роутере, и что я вижу... У нас есть дыра в безопасности, кто то слил мои учётки с роутера но зайти не смог т.к. У меня стоит доступ по ип! Что за дичь творится?
Скорее всего слили до обновления,и ваш логин и пароль в общей базе данных паролей у злоумышленников :(
Vladimir
Спасибо
Да не за что. Просто когда-то с МТС бодались из-за падающего ipsec и расхождения времени платежей, тогда я и узнал, как важно иметь точный ntp. В тот раз кстати я доказал, что косячник был МТС)
no_name
Скорее всего слили до обновления,и ваш логин и пароль в общей базе данных паролей у злоумышленников :(
Жизнь плавно переходит с винбокса в ssh key, мда.
Roman
Да не за что. Просто когда-то с МТС бодались из-за падающего ipsec и расхождения времени платежей, тогда я и узнал, как важно иметь точный ntp. В тот раз кстати я доказал, что косячник был МТС)
МТС это печалька. У них не пропускала сеть ВПН ны, при том что рядом Киевстар и все работает , но после поездок в корпоративный отдел и писали письма и передавали логи .... Через полгода решили проблему :(
Roman
Жизнь плавно переходит с винбокса в ssh key, мда.
Порт кнокинг вас спасет и тишина будет и спокойствия, я проверил на собственной шкуре , спасибо XerzErz and Alex!
 Moneron 🇷🇺
Если так , то как тогда делать конекты с Тюмени в Молдову , или Германия Тюмень , США - Молдова ! ??? У них у всех разное время то :( ! ?
Вообще, на роутерах MT устанавливается GMT Offset. И на роутерах других вендоров тоже есть подобная опция
Roman
 Игорь
Криптография от времени часто зависит. Ловил эффекты от этого.
время синхронизировано. нашел косяк в дроп-листах. жаль нельзя листы объединять логикой И и ИЛИ
Moneron 🇷🇺
Какие листы?
Игорь
адресные
Moneron 🇷🇺
Но никто не мешает:
1) делать джамп и проверку по нескольким листам в цепочке
2) добавлять один и тот же адрес в два листа
Логику любую, даже самую извращённую, можно реализовать. Главное, чтобы она была, логика эта
Игорь
Но никто не мешает:
1) делать джамп и проверку по нескольким листам в цепочке
2) добавлять один и тот же адрес в два листа
Логику любую, даже самую извращённую, можно реализовать. Главное, чтобы она была, логика эта
в RAW jump кидает же в файрвол. или return вернет цепочку в RAW?
Moneron 🇷🇺
Очень простая вещь: какие бы джампы ни были, пакет никогда не покидает ту таблицу, где находится. Кастомная цепочка — просто расширение основной, но не для всего трафика.
Moneron 🇷🇺
Джамп в раве никогда не прыгнет пакет в фаервол/мангл/нат, равно как и наоборот
Moneron 🇷🇺
Но в каждой из этих таблиц можно создать собственные цепочки обработки, и обращаться к ним с помощью jump из этой же таблицы из основных цепочек.
Игорь
Очень простая вещь: какие бы джампы ни были, пакет никогда не покидает ту таблицу, где находится. Кастомная цепочка — просто расширение основной, но не для всего трафика.
ну в целом логика понятна, но не очевидна, посему и уточнил. просто цепочка будет располагаться в другой вкладке, что не очень логично.
Moneron 🇷🇺
Чего-чего? В какой другой вкладке?
Moneron 🇷🇺
Как раз, только в той же вкладке.
Moneron 🇷🇺
Другая вкладка – автоматом другая цепочка
Игорь
кстати, если из джампа не вернуться реторном, то по завершении цепочки указатель вернется в место джампа или пойдёт по неизвестному пути?
Cumberbatch
кстати, если из джампа не вернуться реторном, то по завершении цепочки указатель вернется в место джампа или пойдёт по неизвестному пути?
Продолжит (вернётся на след после джампа ) дальше пока не попадёт под условие либо не закончится правила.
Игорь
дальше исходя из положения?
Игорь
аналогично GOTO в ASM?
Cumberbatch
Не обязателен
 Андрей
Как такое может быть - интерфейс в апе, IP на него повешаны - но в маршрутах нет connected сети?
Андрей
почему-то интерфейсы (вланы) подвисли - на одном помогло выключение loop-protect, остальные после данной операции (до не смотрел - возможно так же было) - потеряли статус running. Выключение\включение их помогло
Андрей
причем несколько ребутов не помогли - downgrade с 6.42.7 до 6.40.9 тоже
Андрей
в общем - странный глюк, подрывающий доверие к микротику
Moneron 🇷🇺
Как такое может быть - интерфейс в апе, IP на него повешаны - но в маршрутах нет connected сети?
Такое бывает, когда без vrf пишите ip-адреса из одной сети на разные интерфейсы
Андрей
Такое бывает, когда без vrf пишите ip-адреса из одной сети на разные интерфейсы
такого нет... ни vrf, ни совпадения сетей
Moneron 🇷🇺
Но что-то мне не верится, что это произошло просто так. Если ничего критичного и секретного на том роутере нет – можете показать supout.rif. Ибо интересно.
 Nikolai
Это объяснить 1с-кам нереально , вот только 80 , так как тонкий клиент с мобильного работает только по 80му..... Это анриал бороться с 1си
Тонкий клиент и "мобильный" клиент работают по тому порту, который настроишь. Проверено у себя в сети.
Если 1Сник не умеет переназначить порт - трахать 1Сника мануалами по голове до просветления.
 Danil
Народ, что лучше брать для инета в загородном доме?
Сейчас стоит Котовский свисток с дуршлагом в качестве отражателя
Вариантов как я понимаю 2 - sxt LTE и wAP LTE kit
Danil
*йотовский
Roman
Тонкий клиент и "мобильный" клиент работают по тому порту, который настроишь. Проверено у себя в сети.
Если 1Сник не умеет переназначить порт - трахать 1Сника мануалами по голове до просветления.
1с ники - это цари, а царей нельзя с трона двигать и что то им говорить и доказывать, заказчик сказал их требования выполнять и все ... Вот так жевем и мучаемся, дали бы возможность .....
Danil
С гнал слабоватый но есть прямая видимость на БС километров 6-7
 Dmitrii
Sxt не будет работать, если у вас нет лте
Danil
Сигнал только ЛТЕ - на модем йота 3г не вещает
Danil
Сейчас скорость максимум 2 мегабита
Danil
Нужно 5+ разогнать
Danil
Всякие китайские наборы с внешней антенной стоят так же как микротик или даже дороже
 Andrey
Nikolai
1с ники - это цари, а царей нельзя с трона двигать и что то им говорить и доказывать, заказчик сказал их требования выполнять и все ... Вот так жевем и мучаемся, дали бы возможность .....
1Сников надо культурно опускать на место.
У меня они знают, что за пределы 1С и максимум SQL им лезть некуда и нЕфига.
Но это уже зависит от ваших личных способностей.
и это уже оффтоп.
Roman
1Сников надо культурно опускать на место.
У меня они знают, что за пределы 1С и максимум SQL им лезть некуда и нЕфига.
Но это уже зависит от ваших личных способностей.
и это уже оффтоп.
Мы люди наемные , рекомендации дали , сказали так нельзя, а хозяин принимает решение, счас как в наше время , 1с ники и менеджеры - это ценные люди , а админы
... Сорри за флуд !
Danil
Есть ещё какой то SXT LTE kit - как я понял с универсальным модемом.
Вживую трогал уже кто нибудь?
 VD
Но никто не мешает:
1) делать джамп и проверку по нескольким листам в цепочке
2) добавлять один и тот же адрес в два листа
Логику любую, даже самую извращённую, можно реализовать. Главное, чтобы она была, логика эта
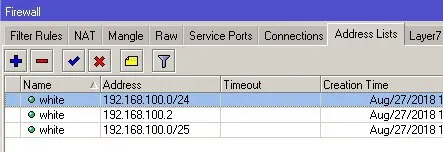
Вчера столкнулся с тем, что адрес не добавляется в лист, если там есть уже сеть, в которую входит этот адрес.
Так и должно быть?
 Владимир
Да. Т. К. Один и тот же адрес нельзя ввести в один и тот же лист два раза
Владимир
Даже если адрес забит в динамик лист, его в статик нельзя прописать, пока из динамики не хлопнешь
Nikolai
Вчера столкнулся с тем, что адрес не добавляется в лист, если там есть уже сеть, в которую входит этот адрес.
Так и должно быть?
 Владимир
Странно. Может в предыдущих версиях была такая бага? У меня не добавлялось.
Владимир
Пробовал пару месяцев назад. Но это не точно
Nikolai
6.40.9
 Artem
1Сников надо культурно опускать на место.
У меня они знают, что за пределы 1С и максимум SQL им лезть некуда и нЕфига.
Но это уже зависит от ваших личных способностей.
и это уже оффтоп.
Поддерживаю. У меня они прирезаны намертво доменной политикой и l2tp/ipsec удаленно на определенные адреса. И точка.
Админами работают только на своих виртуалах
Artem
Им дай волю, они пол сети положат, если не все разом
Nikolai
Поддерживаю. У меня они прирезаны намертво доменной политикой и l2tp/ipsec удаленно на определенные адреса. И точка.
Админами работают только на своих виртуалах
Я один раз провернул грязный трюк. На совещании у генерального, на их "хАааатим так", ответил "нет технической возможности, и это не безопасно, могут быть плохие последствия в виде...". Настояли. Захотели.
Пришлось чуть помочь случиться последствиям, немного ускорив событие.
Roman
Я один раз провернул грязный трюк. На совещании у генерального, на их "хАааатим так", ответил "нет технической возможности, и это не безопасно, могут быть плохие последствия в виде...". Настояли. Захотели.
Пришлось чуть помочь случиться последствиям, немного ускорив событие.
Могу дать ип 80 порта ... чтоб ломанули :)
Bomberman
Nikolai
Могу дать ип 80 порта ... чтоб ломанули :)
IP не мне. В дарк. Или в какой "кульхацкерский" паблик.
Заранее позаботься о бэкапах.
Заранее предупреди начальство (желательно документально), что так делать нельзя.
И только потом IP в даркнет.
Когда ломанут - "спасёшь контору", достав актуальный бэкап. Но не сразу - чтобы почувствовали попоболь.
Можно еще и премию взять за сверхплановые работы.
 Master
:) и за деньги
Roman
IP не мне. В дарк. Или в какой "кульхацкерский" паблик.
Заранее позаботься о бэкапах.
Заранее предупреди начальство (желательно документально), что так делать нельзя.
И только потом IP в даркнет.
Когда ломанут - "спасёшь контору", достав актуальный бэкап. Но не сразу - чтобы почувствовали попоболь.
Можно еще и премию взять за сверхплановые работы.
для них отдельно вертуалка и бекап есть.. Поищу сайты где ломають, спасибо
Nikolai
Только учти, что взломы бывают разные.
Бывает взлом на слив инфы. Тогда поциенты особой попоболи не почувствуют.
А бывает взлом с дестроем или просто остановкой/обрушением сервисов Иногда интенсивно долбящий брутфорсом ботнет способен сожрать ресурсы машины и вызвать деградацию сервиса.
Вот тогда у поциента пригорит.
Moneron 🇷🇺
Рубрика вредных советов от Николая :) Давайте остановимся :)
Roman
Сории!!!
Владимир
Могу дать ип 80 порта ... чтоб ломанули :)
Кидай сюда. Среди 1000 участников найдутся те, кому будет интересн
Bomberman
Ipsec без туннеля
тогда хЗ, у меня бывает что в туннеле GRE+IPSec, IPsec поднят, но данные не ходят...
Nikolai
Ipsec без туннеля
У туннеля с обеих сторон keepalive включен?
Если нет - включите. Пакеты будут летать постоянно и не дадут протухнуть линку по таймауту.
Bomberman
У туннеля с обеих сторон keepalive включен?
Если нет - включите. Пакеты будут летать постоянно и не дадут протухнуть линку по таймауту.
Хм... тоже надо проверить
для IPIP тоже актуально?
И, если включено с одной стороны, не будет нормально работать?