 Institor


аааа
Уолтер
да оно все в бридже сейчас - но одним из портов устройство связано с другой сеткой. а так как dhcpро броадкасту - то устройства из основной сети начинают получать адреса второй подсети.
Уолтер
а мне этого не надо
Institor
ну вообще нехорошо так делать, надо делить L2
 Vladyslav
да оно все в бридже сейчас - но одним из портов устройство связано с другой сеткой. а так как dhcpро броадкасту - то устройства из основной сети начинают получать адреса второй подсети.
сам сталкивался с похожей задачей недавно
можно в бридж фильтре зафильтровать дхцп запросы на отдельный интерфейс, даже если он в бридже
Institor
тут даже vlan не нужен, сказано что отдельный порт есть :)
Уолтер
Institor
просто другую сеть надо исключать из бриджа. И будет только L3 связность как и надо
Уолтер
тут даже vlan не нужен, сказано что отдельный порт есть :)
ну да - я могу выделить отдельный порт под основную сеть
Уолтер
просто другую сеть надо исключать из бриджа. И будет только L3 связность как и надо
вот - да.ю спасибо еще раз)
Institor
Фильтрация это костыль, жрущий ресурсы.....
Institor
вот - да.ю спасибо еще раз)
надеюсь там план IP адресации есть. А то если сделать 2 одинаковых подсети, можно поиметь геморроя.
Уолтер
надеюсь там план IP адресации есть. А то если сделать 2 одинаковых подсети, можно поиметь геморроя.
Есть. Это я заранее нарисовал)
Vladyslav
Фильтрация это костыль, жрущий ресурсы.....
не могу с вами не согласиться
всё исходя из задачи, нужен ли там л2, или правильнее будет л3 связность
Institor
Ну если задача разделить dhcp серверы - т.е. это разные подсети, иначе зачем делить? - значит l2 не нужен
Institor
инфа 99,9%
Bomberman
Привет всем.
Тогда вопрос другой. Если у меня два DHCP-сервера настроено на 2 разных порта и заведено 2 подсети. Раздаст ли МТ нормально адреса?
Не возьмёт ли он неверную сеть?
Institor
все будет ОК
Institor
главное чтоб порты были не в бридже
Виталий
Народ, где-то есть инфа по эксплуатации уязвимости старых роутерос? Магазин в Абхазии, реквизитов от роутера нет, местные des-1016 называют роутером...
Bomberman
Роутер скан в помощь
Anonymous
Bomberman
Скажите, в опенвпн подключении на МТ нельзя сделать так, чтобы он не юзал днс из этого подключения?
Anonymous
мб можно повесить скрипт, который будет делать ip dns edit servers, но я хз сможет ли он динамически добавляемые значения убрать
 Moneron 🇷🇺
Скажите, в опенвпн подключении на МТ нельзя сделать так, чтобы он не юзал днс из этого подключения?
Feature request стоит отправить в суппорт
Anonymous
@MrSysAdmin легко. Все делает через bridge
Anonymous
в новой версии убрали switch
Anonymous
да и новых ccr нет свич-чипа
Anonymous
bridge->vlan
 😷Драничек
Коллеги, подскажите по netwatch. Банальная задача в переключении провайдеров. Он отслеживает пинги на адрес, скажем, гугла, и как только он определяет отсутствие их, выполняет переключение на другой. Так вот, как только он переключит на другой маршрут, пинги-то появятся. Или он продолжает отслеживать с того интерфейса/маршрута, с которого начал?
 Nikolai
Коллеги, подскажите по netwatch. Банальная задача в переключении провайдеров. Он отслеживает пинги на адрес, скажем, гугла, и как только он определяет отсутствие их, выполняет переключение на другой. Так вот, как только он переключит на другой маршрут, пинги-то появятся. Или он продолжает отслеживать с того интерфейса/маршрута, с которого начал?
Изучать routing. В частности, more specified route
Vladimir
Коллеги, подскажите по netwatch. Банальная задача в переключении провайдеров. Он отслеживает пинги на адрес, скажем, гугла, и как только он определяет отсутствие их, выполняет переключение на другой. Так вот, как только он переключит на другой маршрут, пинги-то появятся. Или он продолжает отслеживать с того интерфейса/маршрута, с которого начал?
пропишите один адрес днс яндекса в маршруты через одного провайдера, второй - через второго
Vladimir
и нетватчте их например
Vladimir
но это все очень такое, на самом деле, зыбкое
😷Драничек
Меня на самом деле интересует не то, как сделать резервирование, а как работает нетвоч
Vladimir
нетвоч просто пинги делает
😷Драничек
Таки пинги он делает с того интерфейса, с которого начал? Или если поднялся вместо него другой, то с другого?
Vladimir
он просто делает пинги обычные
Nikolai
Таки пинги он делает с того интерфейса, с которого начал? Или если поднялся вместо него другой, то с другого?
Почитайте на досуге:
https://m.habr.com/post/319082/
Vladimir
пакеты маршрутизируются в соответствии с таблицей маршрутизации
Anonymous
@MrSysAdmin в ports добавляешь нужный порт и если все tag , то выбирай tagged only. А потом в vlan , добавляешь в tag bridge свой и нужный порт
Anonymous
 jabb3rd
Виталий
Ос 6.30.2
 Maxim
Парни, помогите. Стыдно признаться но что-то со скриптами поладить совсем не могу. Есть простая задача, нужно удалить соединения с определённой меткой если маршрут через опрееделённый шлюз не доступен. Ну и на первом же шаге ничего не работает. Подскажите как получить флаг активности маршрута через шлюз?
Maxim
ip route get value-name=active ничего не отдаёт
Moneron 🇷🇺
/ip route get [find comment="коммент роута"] active
Maxim
/ip route get [find comment="коммент роута"] active
а через поиск dst-address не получится?
Moneron 🇷🇺
Пробуйте, там много параметров. Опять же, tab животворящий поможет.
Maxim
Пробуйте, там много параметров. Опять же, tab животворящий поможет.
да, вроде отработало :put [/ip route get [find dst-address=8.8.8.8/32] active];
Maxim
Спасибо
Maxim
Просто сама команда /ip route get [find dst-address=8.8.8.8/32] active в консоль ничего не отдаёт... а меня это как-то смущает
Moneron 🇷🇺
А гет никогда ничего в консоль не отдаёт. Это норма
Mikе
Wireless country: russia, 2, 3 где описаны?
Moneron 🇷🇺
interface wireless info country-info russia (2, 3)
Mikе
👍
Maxim
Скажите а в скриптах можно заниматься конкатинацией строк и присваивать значение самому себе? что то подобное $string=$string."BlaBlaBla"
Moneron 🇷🇺
Можно.
:set $var ($"var"."concat")
Вроде как-то так
Maxim
Можно.
:set $var ($"var"."concat")
Вроде как-то так
Да спасибо, нашёл пример и уже сделал... отписаться забыл
 Evgeny
Wireless country: russia, 2, 3 где описаны?
https://adminzam.blogspot.com/2018/05/russia-russia2-russia3-mikrotik.html ^_^
 Alexandr
Просто сама команда /ip route get [find dst-address=8.8.8.8/32] active в консоль ничего не отдаёт... а меня это как-то смущает
Делай так в консоли :put [get xxxx]
Тогда напечатает
Anonymous
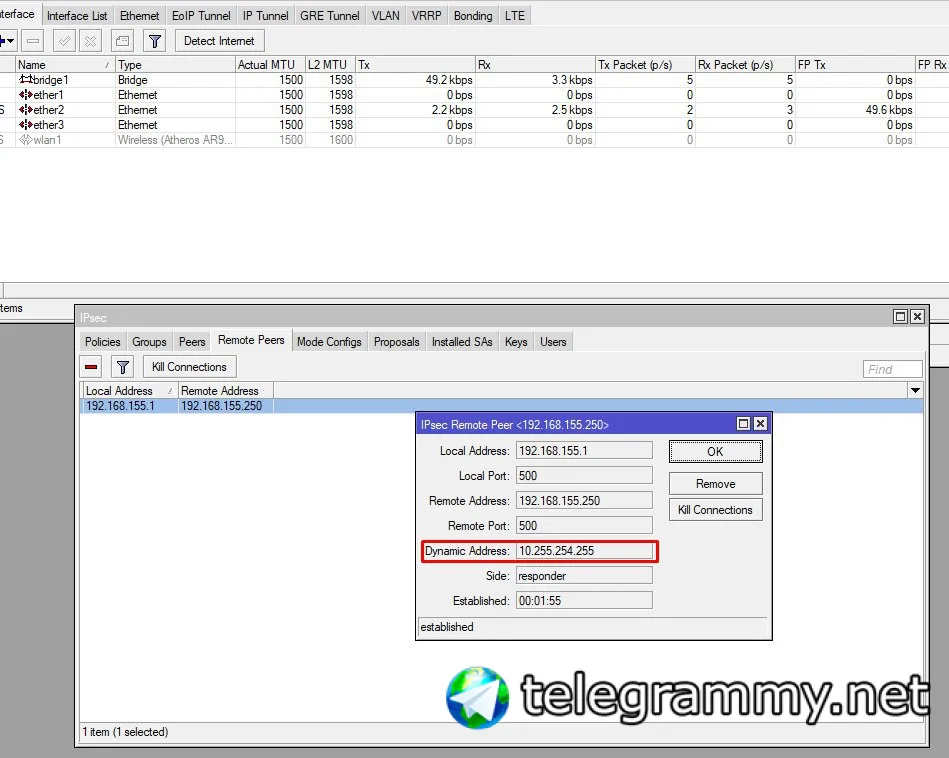
кро может доступным языком объсянить
Anonymous
 Anonymous
что есть этот адрес
Anonymous
в айписеке в пирах
Moneron 🇷🇺
что есть этот адрес
dynamic-address(ip/ipv6 address)Dynamically assigned IP address by Mode config
Anonymous
dynamic-address(ip/ipv6 address)Dynamically assigned IP address by Mode config
Просто я не пойму почему он фигурирует только здесь.
Anonymous
Даже интерфейс не создался
Anonymous
И адрес... Dynamically assigned to what?
 Aleksey
привет
Aleksey
Thu Jul 26 10:16:35 2018 212.0.76.66 WARNING: 'link-mtu' is used inconsistently, local='link-mtu 1592', remote='link-mtu 1560'